
 #1
Herramientas para crear y gestionar entornos aislados (máquinas virtuales, contenedores) para pruebas de seguridad y análisis de malware.
Recomendado por Kitploit

 suominen/itscape
Seguimiento de ITScape (CVE-2026-46316), el escape de invitado a host en KVM/arm64
 beelzebub-labs/beelzebub
Un framework de runtime de decepción seguro y de bajo código, que aprovecha la IA para la virtualización de sistemas.
 didierstevens/didierstevenssuite
Colección de scripts de Python para análisis de malware, análisis de formatos de archivo, hashing y triaje forense, incluyendo utilidades de análisis…
 mandiant/commando-vm
Distribución personalizable de máquina virtual basada en Windows, preempaquetada con herramientas ofensivas de seguridad para pruebas de penetración…
 patriksimek/vm2
Sandbox de JavaScript aislado para Node.js que ejecuta código no confiable con acceso restringido a módulos integrados y recursos del host mediante…
 chefkissinc/inferno
Emulador de dispositivos Apple Silicon.
 project-oak/oak
Control significativo de los datos en sistemas distribuidos.
 sandboxec/sandboxec
Un sandbox de comandos ligero para Linux, seguro por defecto, construido sobre Landlock.
 dylan-chainguard/cve-2026-22732-poc
Prueba de concepto que demuestra CVE-2026-22732, una falla de Spring Security donde setIntHeader("Content-Length") elimina todos los encabezados de…
 spensercai/copy_fail
Exploit PoC en Rust para LPE del kernel de Linux CVE-2026-31431 (escritura en page-cache de AF_ALG) más defensa en tiempo de ejecución con eBPF que…
 dockersecurityplayground/dsp
Un framework basado en microservicios para el estudio de Seguridad de Redes y técnicas de Pruebas de Penetración.
 trustsig-eu/wasm2c-tableflip
Escape de sandbox de wasm2c. Un módulo WebAssembly no confiable escapa de la sandbox C generada y ejecuta un comando shell arbitrario en el host.
 qemu/qemu
Espejo oficial de QEMU. Consulte https://www.qemu.org/contribute/ para saber cómo enviar cambios a QEMU. Las solicitudes de extracción están…
 xen-project/xen
Hipervisor de tipo 1 y monitor de máquina virtual de código abierto que proporciona aislamiento seguro para x86, ARM y RISC-V, con arquitectura…
 tinfoilsh/cvmimage
Crea una imagen de VM confidencial hermética y reproducible para inferencia segura y computación personalizada en AMD SEV-SNP e Intel TDX, con…
 nestybox/sysbox
Un "runc" de próxima generación y código abierto que permite que los contenedores sin root ejecuten cargas de trabajo como Systemd, Docker,…
 microsoft/litebox
Un sistema operativo de biblioteca centrado en la seguridad que admite ejecución en modo kernel y modo usuario.
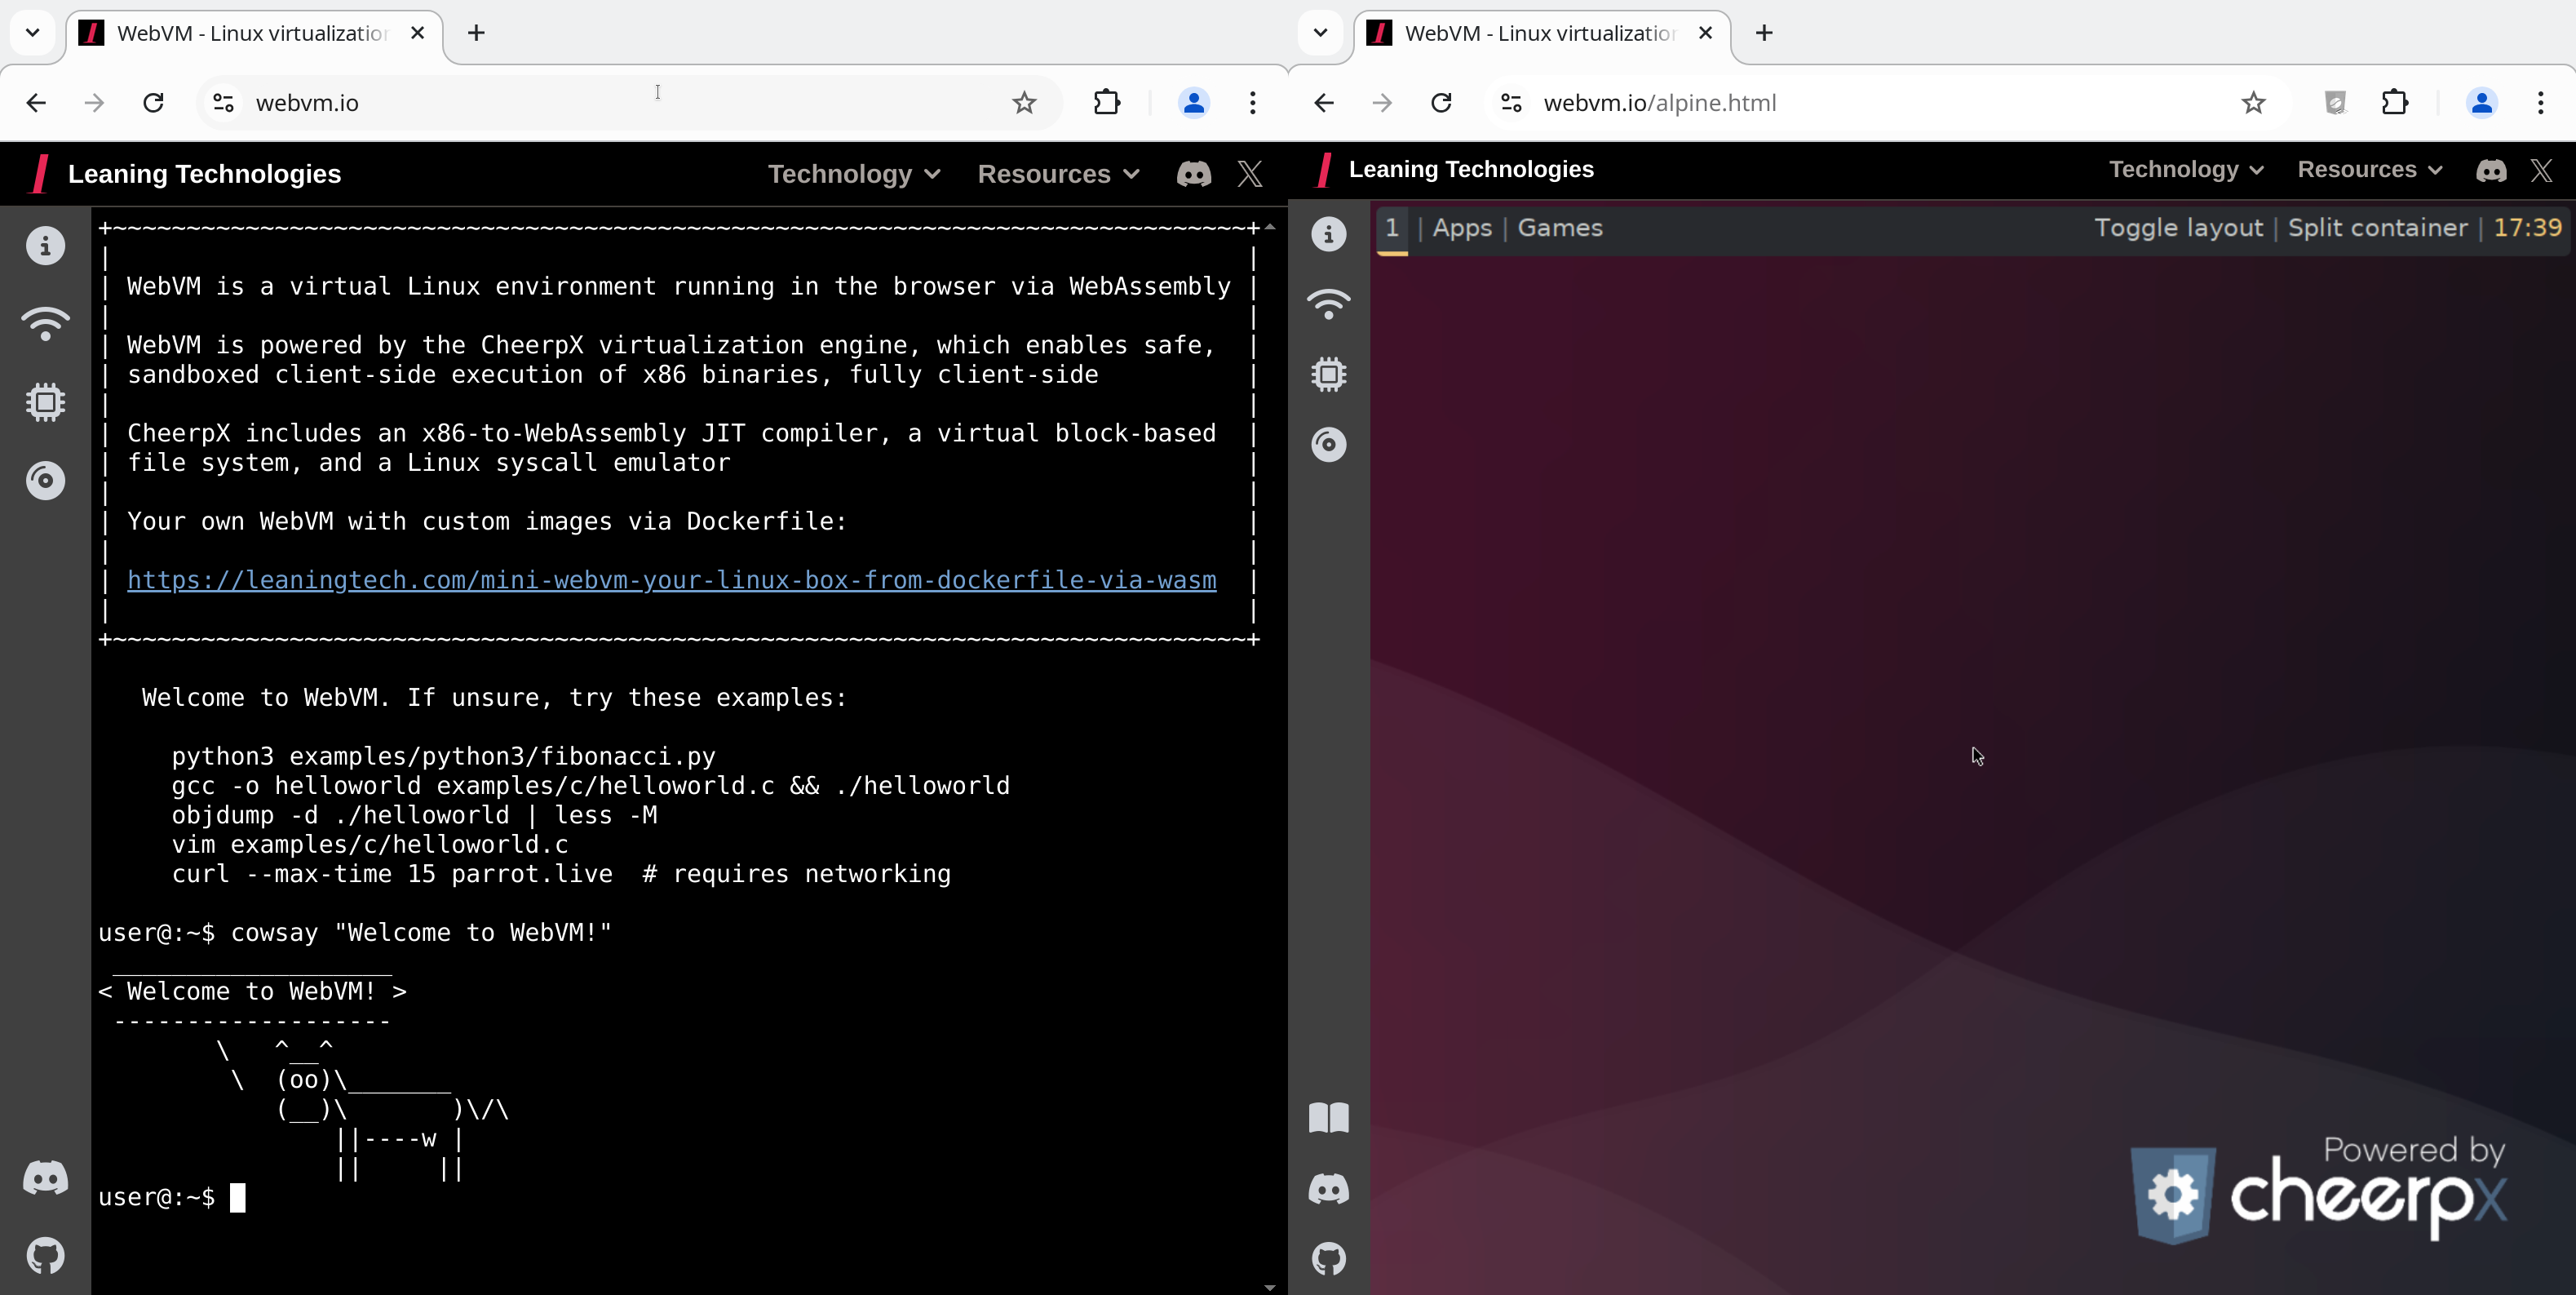 leaningtech/webvm
Máquina virtual Linux del lado del cliente que se ejecuta en el navegador mediante WebAssembly, con redes de Tailscale, imágenes personalizadas…







