
 #1
Herramientas para descompilar, desensamblar y entender el funcionamiento interno del malware y binarios complejos.
Recomendado por Kitploit
 probnotanexploiter/cve-2024-26170-extended
Investigando CVE-2024-26170 o cimfs.sys para encontrar desbordamientos o errores que se consideren un zero-day.
 benmevic/cve-2025-22457
Aplicación de demostración de la vulnerabilidad CVE-2025-22457 que hice para la presentación semanal del equipo Altay
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Guía paso a paso: Detección de explotación RCE de cero clics en OLE de Windows (CVE-2025-21298)
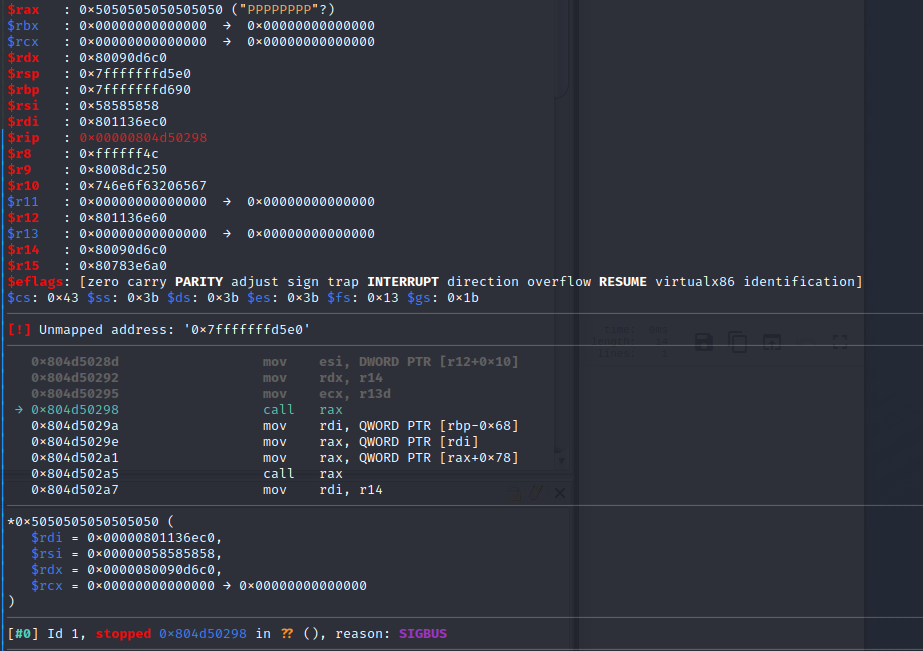 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: Del correo electrónico a RCE de cero clics como root - Ejecución Remota de Código/Corrupción de Memoria/Cadena ROP
 matthiasmaes/cve-2020-27688
CVE-2020-27688
 lucas-cauhe/cargo-perm
Exploit de Cargo para CVE-2023-38497
 sammyenigma/cve-2026-43499-s26
Exploit del kernel Android GKI 6.12 para CVE-2026-43499, que encadena un fallo de reversión de rt_mutex con una sobrescritura de pila en pselect para…
 gmh5225/mapped-dumper
Un programa escrito en C++ para volcar remotamente módulos mapeados manualmente.
 minanagehsalalma/zyxel-wax650s-research-notebook-public
Wiki-style cuaderno de investigación para la emulación de firmware y análisis de vulnerabilidades del Zyxel WAX650S
 rmdycz/k80pro-miro-cve-2026-64560
Adaptación de CVE-2026-64560 vinculada al dispositivo para RedMi K80pro miro OS 3.0.304.0
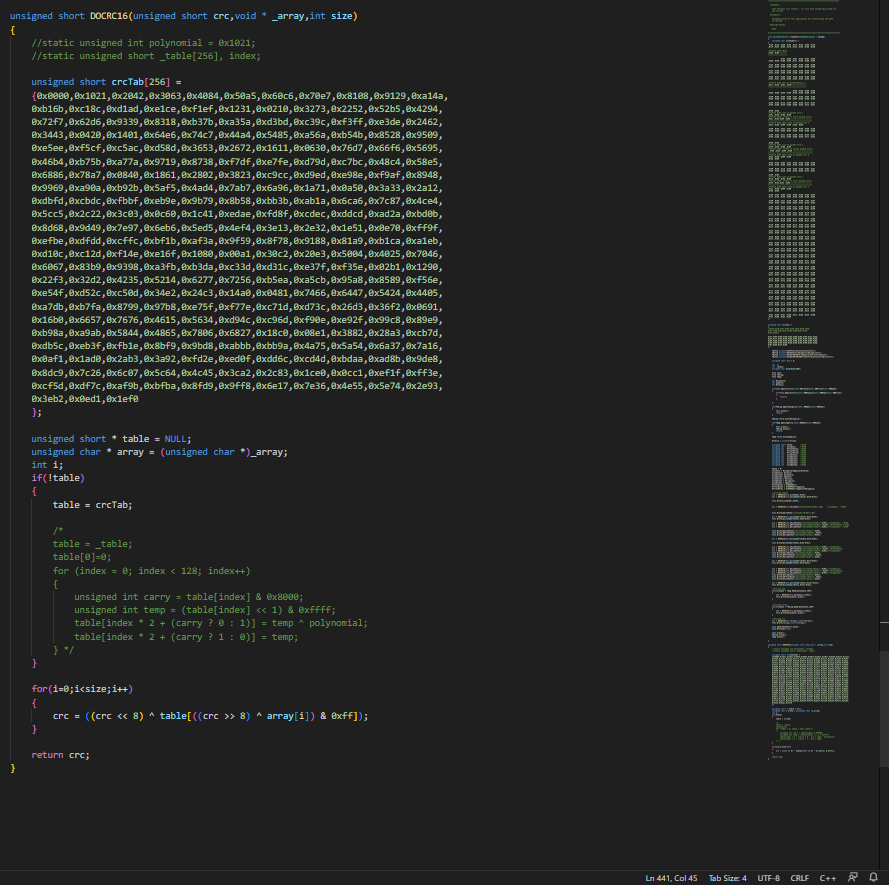 spiralbl0ck/cabir_analysis
análisis parcial de cabin
 d0rb/wix-kickstartx-challenge-writeup
Write-up detallado de un desafío CTF: ingeniería inversa de una SPA de React, parseo de imágenes SVG, creación de un solucionador automático con…
 supermagnum/gr-qradiolink
Módulo out-of-tree (OOT) de GNU Radio para bloques de QRadioLink.
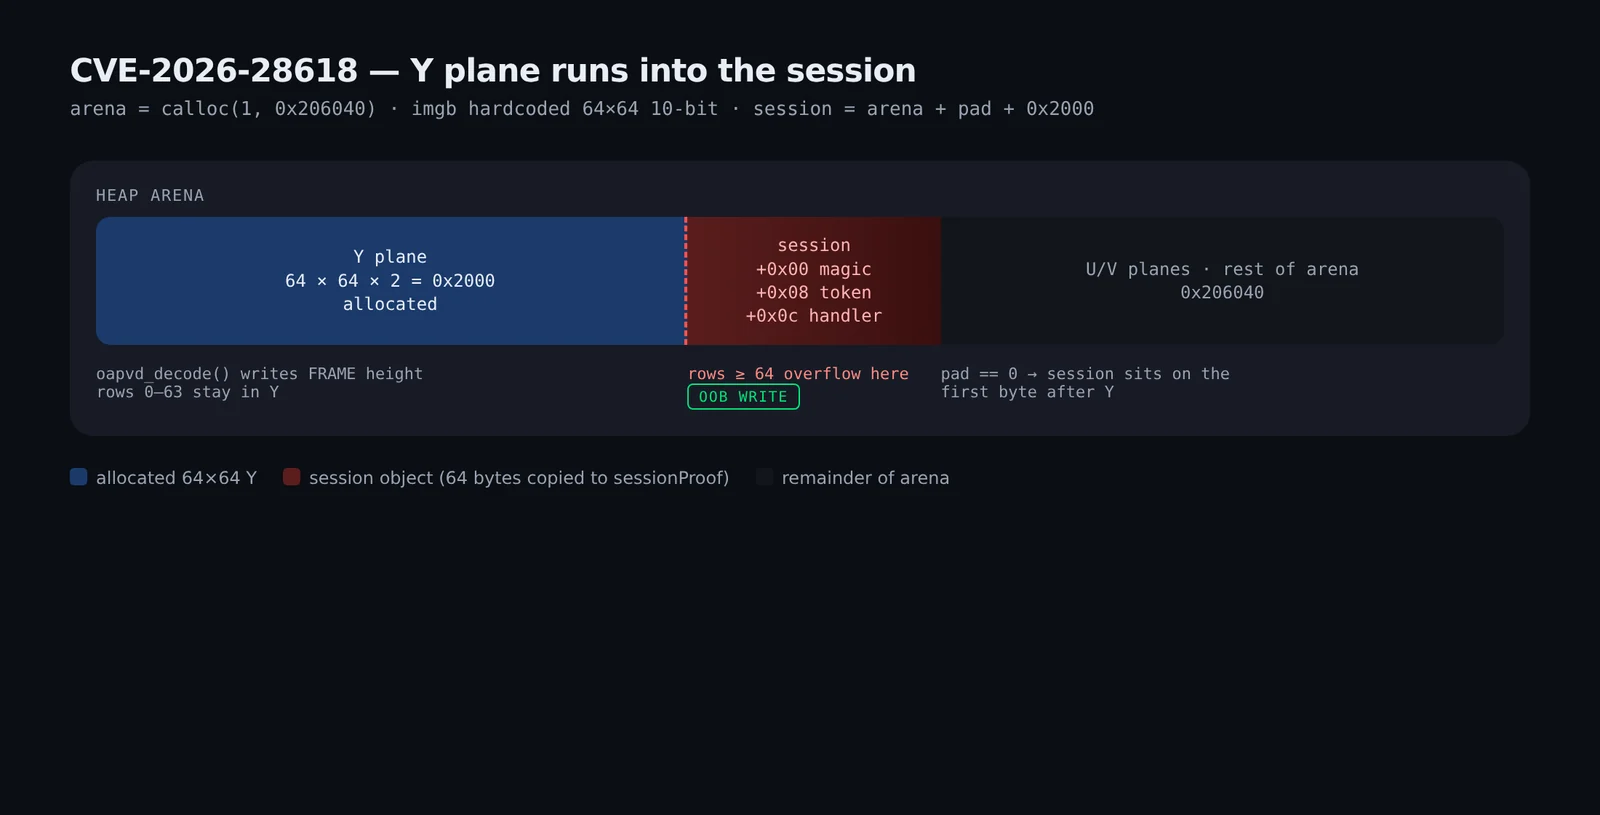 raafatabualazm/streambox-cve-2026-28618
Notas redactadas sobre CVE-2026-28618 / laboratorio StreamBox APV — escritura en el heap dentro de un objeto de sesión mediante un desajuste de…
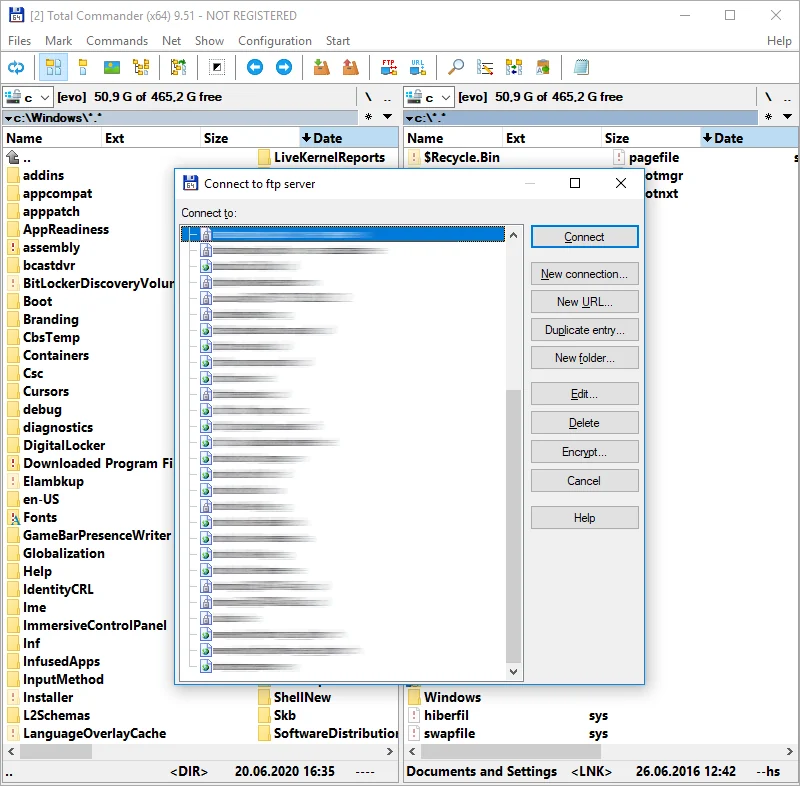 pelock/total-commander-ftp-password-recovery-tool-python
Herramienta de recuperación de contraseñas FTP de Total Commander para Python que le permite descifrar la información de contraseñas de cuentas FTP…
 pazhanivelmani/av_cve-2020-0162_a10r33
Exploit para CVE-2020-0162 que apunta a una vulnerabilidad específica, implementado en C++ para explotación binaria y pruebas de seguridad.
 quasarbinary/cve-2024-43630-poc
POC de desbordamiento de búfer en la pila de NtCopyFileChunk
 aliyabuz25/cve-2024-0258
Análisis técnico, notas de ingeniería inversa y documentación pública para el CVE-2024-0258 (libxpc) de Apple.








