
 #1
Herramientas para descompilar, desensamblar y entender el funcionamiento interno del malware y binarios complejos.
Recomendado por Kitploit
 spiralbl0ck/learning-history-of-cff-bug-in-iphone
Sumérgete en la fuente CFF y, de paso, aprende sobre un bof en el parsing de CFF de algún jailbreak. Solo por diversión.
 valium007/cve-2026-56129
Prueba de concepto que explota el controlador qiomem.sys de Toshiba para lograr lectura/escritura arbitraria de memoria física desde ring 3, con un…
 whatswrongandwhy/ptrace
Utilidad de rastreo y depuración de procesos basada en ptrace para Linux, diseñada para inspeccionar llamadas al sistema, memoria y flujo de…
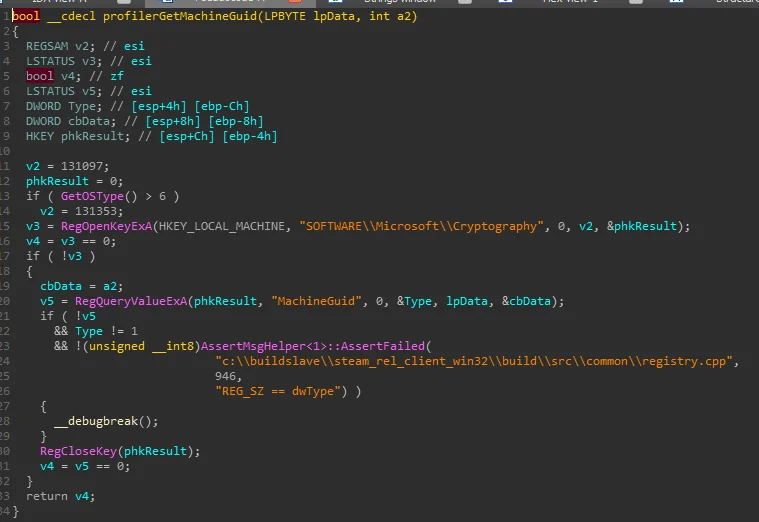 gmh5225/hwid-steamspywareterminator
Biblioteca en desarrollo inyectada en Steam para bloquear el hilo oculto CFillMachineInfoThread que recopila datos de HWID, disco, adaptador de red y…
 adem-hosni/mappedimagesdetector
Escáner de memoria ligero nativo de Windows para plataformas AV/EDR, que detecta imágenes mapeadas sospechosas y técnicas de inyección manual de DLL…
 spiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-
Este repositorio almacena los archivos necesarios para el blog de análisis que estará disponible próximamente.
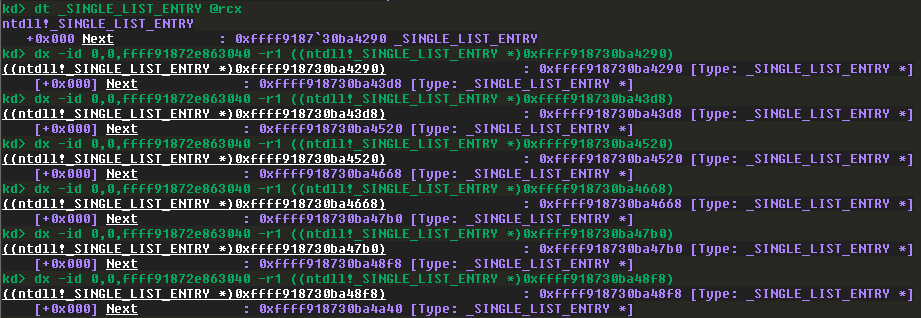 faizan-khanx/cve-2024-38063
CVE-2024-38063 - Explotando el kernel de forma remota a través de IPv6
 spiralbl0ck/sidechannel-cve-2022-38029
SIDECHANNEL+CVE-2022-38029
 cristhiansm0/txdxcristhian_2023-cve-38831
CVE-2023-38831 WinRAR lab: detección con Sysmon/Wazuh, ingeniería inversa con Ghidra, análisis de parches y remediación.
 spiralbl0ck/zero2her0-solution-for-gozi-string_challenge
Solución para analizar el malware Gozi: Por favor, espera pacientemente mientras desarrollo el informe :)
 themalwareguardian/cve-2003-0264
Desbordamiento de búfer clásico basado en pila en SLMail 5.1 que muestra cómo los servidores de correo antiguos podían ser comprometidos mediante…
 ermensonx/cve-2024-38077-madlicense-exploit
Framework de exploits modular para CVE-2024-38077 (desbordamiento de montón de RDL de Windows) con bypass de ASLR, preparación de montón, generación…
 synacktiv/pridelocker-analysis
Este repositorio contiene un script de IDA Python para recuperar las cadenas del cifrador PrideLocker ESX y una regla YARA.
 kaleth4/cve-2026-4747-
Exploit remoto del kernel para FreeBSD CVE-2026-4747, que aprovecha un desbordamiento de búfer en la pila en kgssapi.ko para lograr RCE con una…
 themalwareguardian/cve-2025-5548
Desbordamiento de búfer en FreeFloat FTP Server 1.0 que ilustra cómo un único manejador inseguro puede generar múltiples entradas CVE en diferentes…
 lnversed/cve-2020-8423
Exploit personalizado en C para CVE-2020-8423 dirigido a routers MIPS, con syscall open() enganchada y adaptado para el kernel de Linux 2.6.31.
 themalwareguardian/cve-2017-14980
Desbordamiento de búfer basado en pila en Sync Breeze Enterprise 10.0.28 accesible a través del manejador /login, que demuestra cómo una longitud de…
 apeppels/cve-2022-37017
Bypass para la contraseña de la interfaz de usuario del cliente de Symantec Endpoint Protection








