
 #1
Herramientas para descompilar, desensamblar y entender el funcionamiento interno del malware y binarios complejos.
Recomendado por Kitploit
 gmh5225/frida-vmprotect-bypass
Script de Frida que elude las protecciones en tiempo de ejecución de VMProtect en plataformas móviles, lo que permite la instrumentación dinámica y…
 kkirsche/slae
Examen SecurityTube Linux Assembly Expert x86
 victorique-123/cve-2023-38829-netis-wf2409e_report
Un estudio completo de análisis de seguridad de hardware realizado sobre el router NETIS WF2409E. Mediante el desmontaje del dispositivo, la…
 gmh5225/ida-claude-code-plugins
Complementos que integran Claude Code con IDA Pro para asistir en flujos de trabajo de ingeniería inversa y análisis de binarios mediante…
 petergabaldon/cve-2024-1346
Contraseña débil de root de la base de datos MySQL en LaborOfficeFree afecta a la versión 19.10. Esta vulnerabilidad permite a un atacante calcular…
 vulnerability-playground/cve-2019-1068
Análisis de causa raíz y PoC para una vulnerabilidad de desbordamiento de pila de Microsoft SQL Server mediante ingeniería inversa de svl.dll.
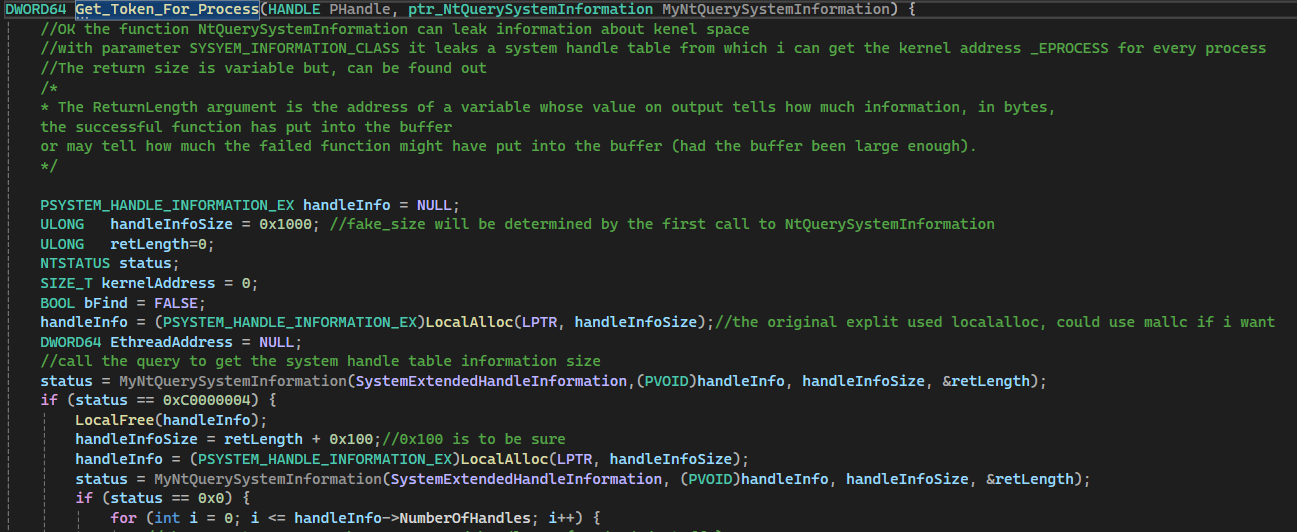 emilc3978/cve-2022-37969poc
Tutorial de CVE-2022-37969 centrado en la metodología de explotación del Kernel, no en las causas internas de la CVE
 ercihan/cve-2026-34621_pdf_sample
Análisis técnico de una muestra de JavaScript en PDF de Adobe Acrobat de múltiples etapas, que detalla el triaje del entorno, el abuso de la API de…
 wechicken456/cve-2021-4034-ctf-writeup
Writeup de desafío CTF pwn que explota CVE-2021-4034 (pkexec) mediante manipulación del heap, con ingeniería inversa basada en Ghidra y un binario…
 ercihan/cve-2026-34621
Análisis técnico de la falla en el límite de confianza de JavaScript de Adobe Acrobat, que documenta las asignaciones de controladores nativos y la…
 dynamicx64/cve-2024-44083
Prueba de concepto para CVE-2024-44083: bloqueo de IDA Pro ≤8.4 mediante cadenas de salto excesivas que causan desbordamiento de pila. Incluye…
 magicbytes/magicarch
MagicArch es un script integral de post-instalación construido con Ansible, diseñado para transformar una instalación básica de Arch Linux en una…
 stationedk-06/darksword_analysis
Análisis estático de la cadena de exploits DarkSword para iOS WebKit — entrega, staging y desglose de CVE (CVE-2025-31277, CVE-2025-43529)
 themalwareguardian/cve-2025-70330
Bug de análisis de archivos de Easy Grade Pro 4.1 usado como ejemplo educativo para mostrar cómo los principiantes pueden iniciarse en la…
 gmh5225/driver-keattachprocess-kedetachprocess-rebuild
Reconstrucción de las funciones del controlador del kernel de Windows KeAttachProcess y KeDetachProcess, utilizadas para la investigación de…
 citizen13x/cve-2021-43229
Recorrido de CVE-2021-43229
 gmh5225/memory-relocalloc
Prueba de concepto en C que localiza code caves en la sección .reloc de DLLs mapeadas para asignar y ejecutar shellcode pequeño, reemplazando las…
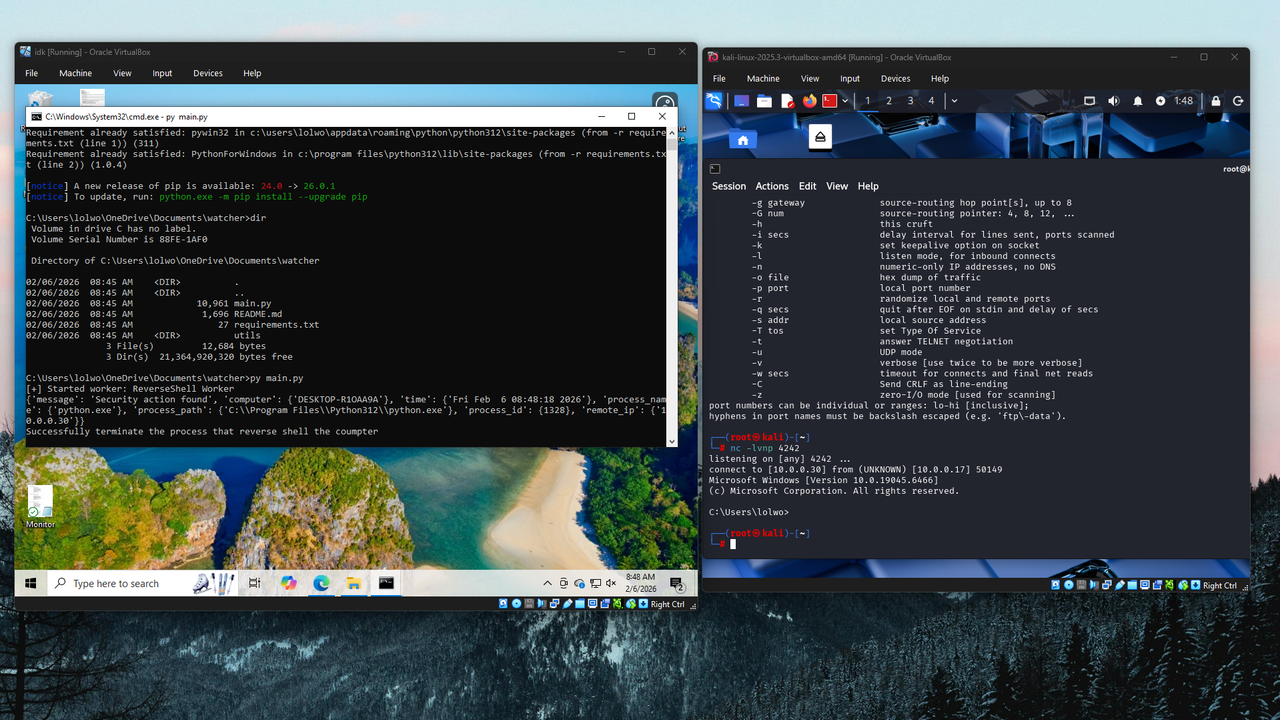 themoonsir/watcher
Detección de reverse shell y elimínalo antes de intentar el shell.








