
 #1
Herramientas para descompilar, desensamblar y entender el funcionamiento interno del malware y binarios complejos.
Recomendado por Kitploit
 jimmyader/cheatsheethost
Una página alojada localmente para hojas de trucos. Actualmente se usa para ingeniería inversa y está alojada en laboratorios para poder limitar o…
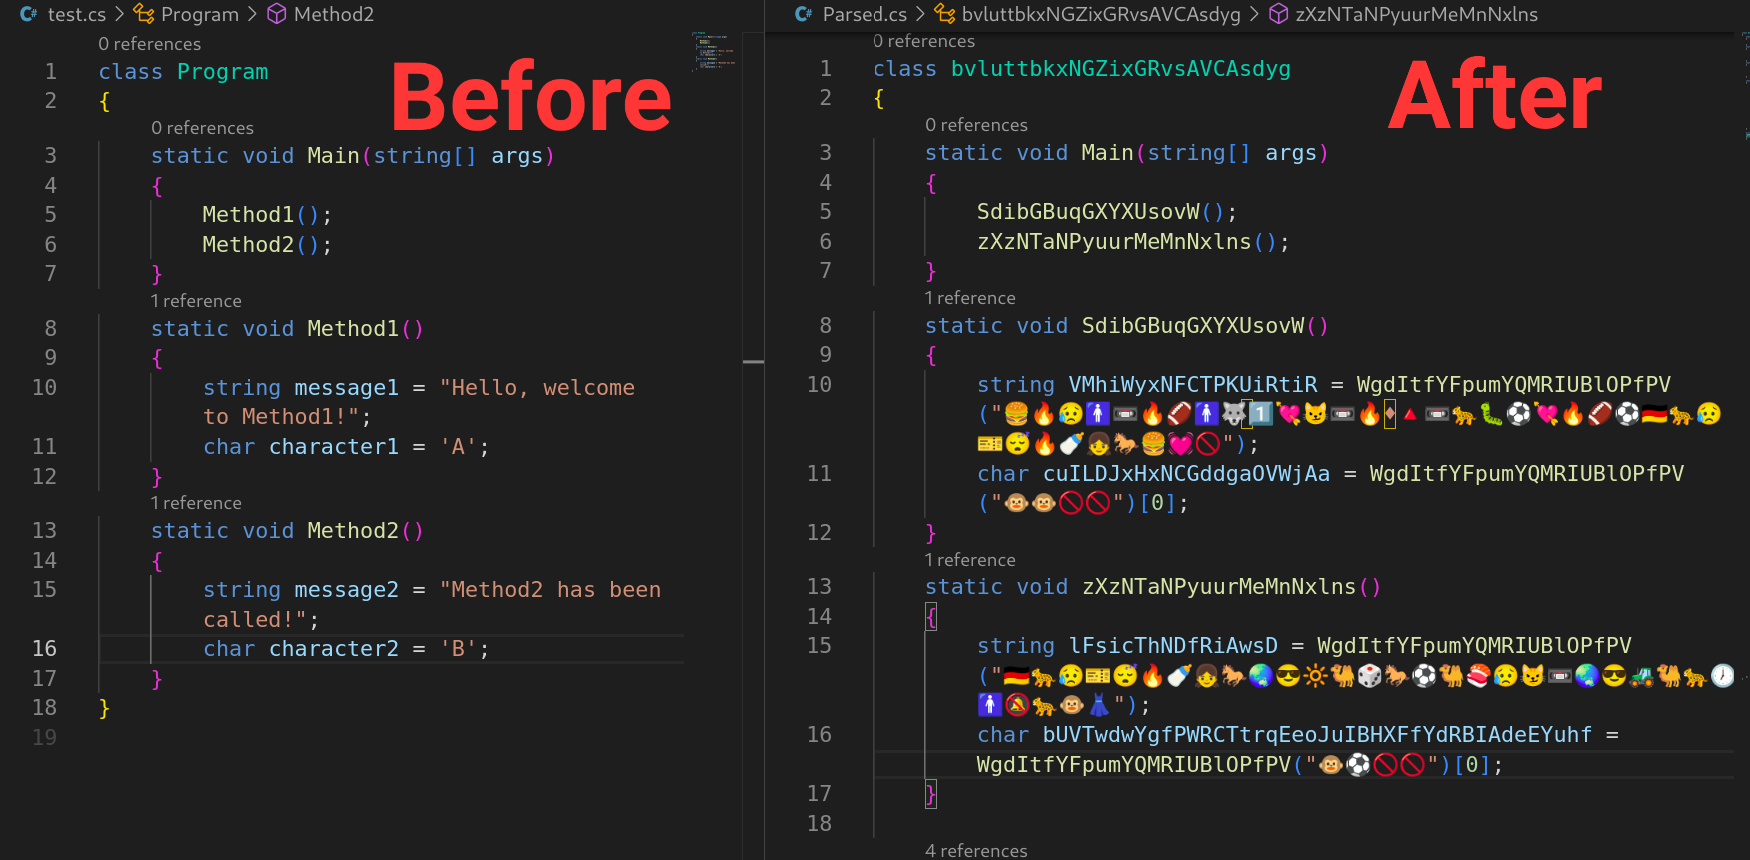 tomiwa-ot/emojify
Ofuscador de código fuente en C# que reemplaza literales de caracteres y cadenas con emojis y aleatoriza nombres de clases, interfaces, métodos y…
 e-r-butch/f9360-cve43499
SM-F9360 (Galaxy Z Fold4, q4q) root de KernelSU con bootloader bloqueado — root temporal CVE-2026-43499 → bypass de DEFEX con LD_PRELOAD →…
 nighthawkk/audioserver-voip-recorder
🔬 Una herramienta avanzada de investigación para Android que captura audio VoIP en tiempo real (Uplink/Downlink) mediante el hooking dinámico de…
 dangokyo/cve-2017-3000
Un exploit completo de CVE-2017-3000 en Flash Player Constant Blinding PRNG
 bytev0rtex/cve-2026-65349
Prueba de concepto para una escritura fuera de límites en vfs_attr_pack_internal (getattrlist) de XNU en iOS 26.6, que demuestra la corrupción del…
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
POC para CVE-2025-24132 (AirBourne). Actualmente solo desencadena el desbordamiento y provoca un bloqueo.
 tylermcm/wonderlanternz7
Laboratorio experimental de investigación de firmware para la cámara Nikon Z7: parcheador de código fuente, entorno de emulación QEMU y herramientas…
 gmh5225/keypatchx
KeyPatch Enhanced — Plugin de IDA Pro para el parcheo de ensamblado x86/x64 con reconocimiento de símbolos, impulsado por Keystone Engine. Fork de…
 ffri/xprtestsuite
Una colección de scripts y documentos para ayudar en futuras investigaciones sobre XProtect Remediator (XPR)
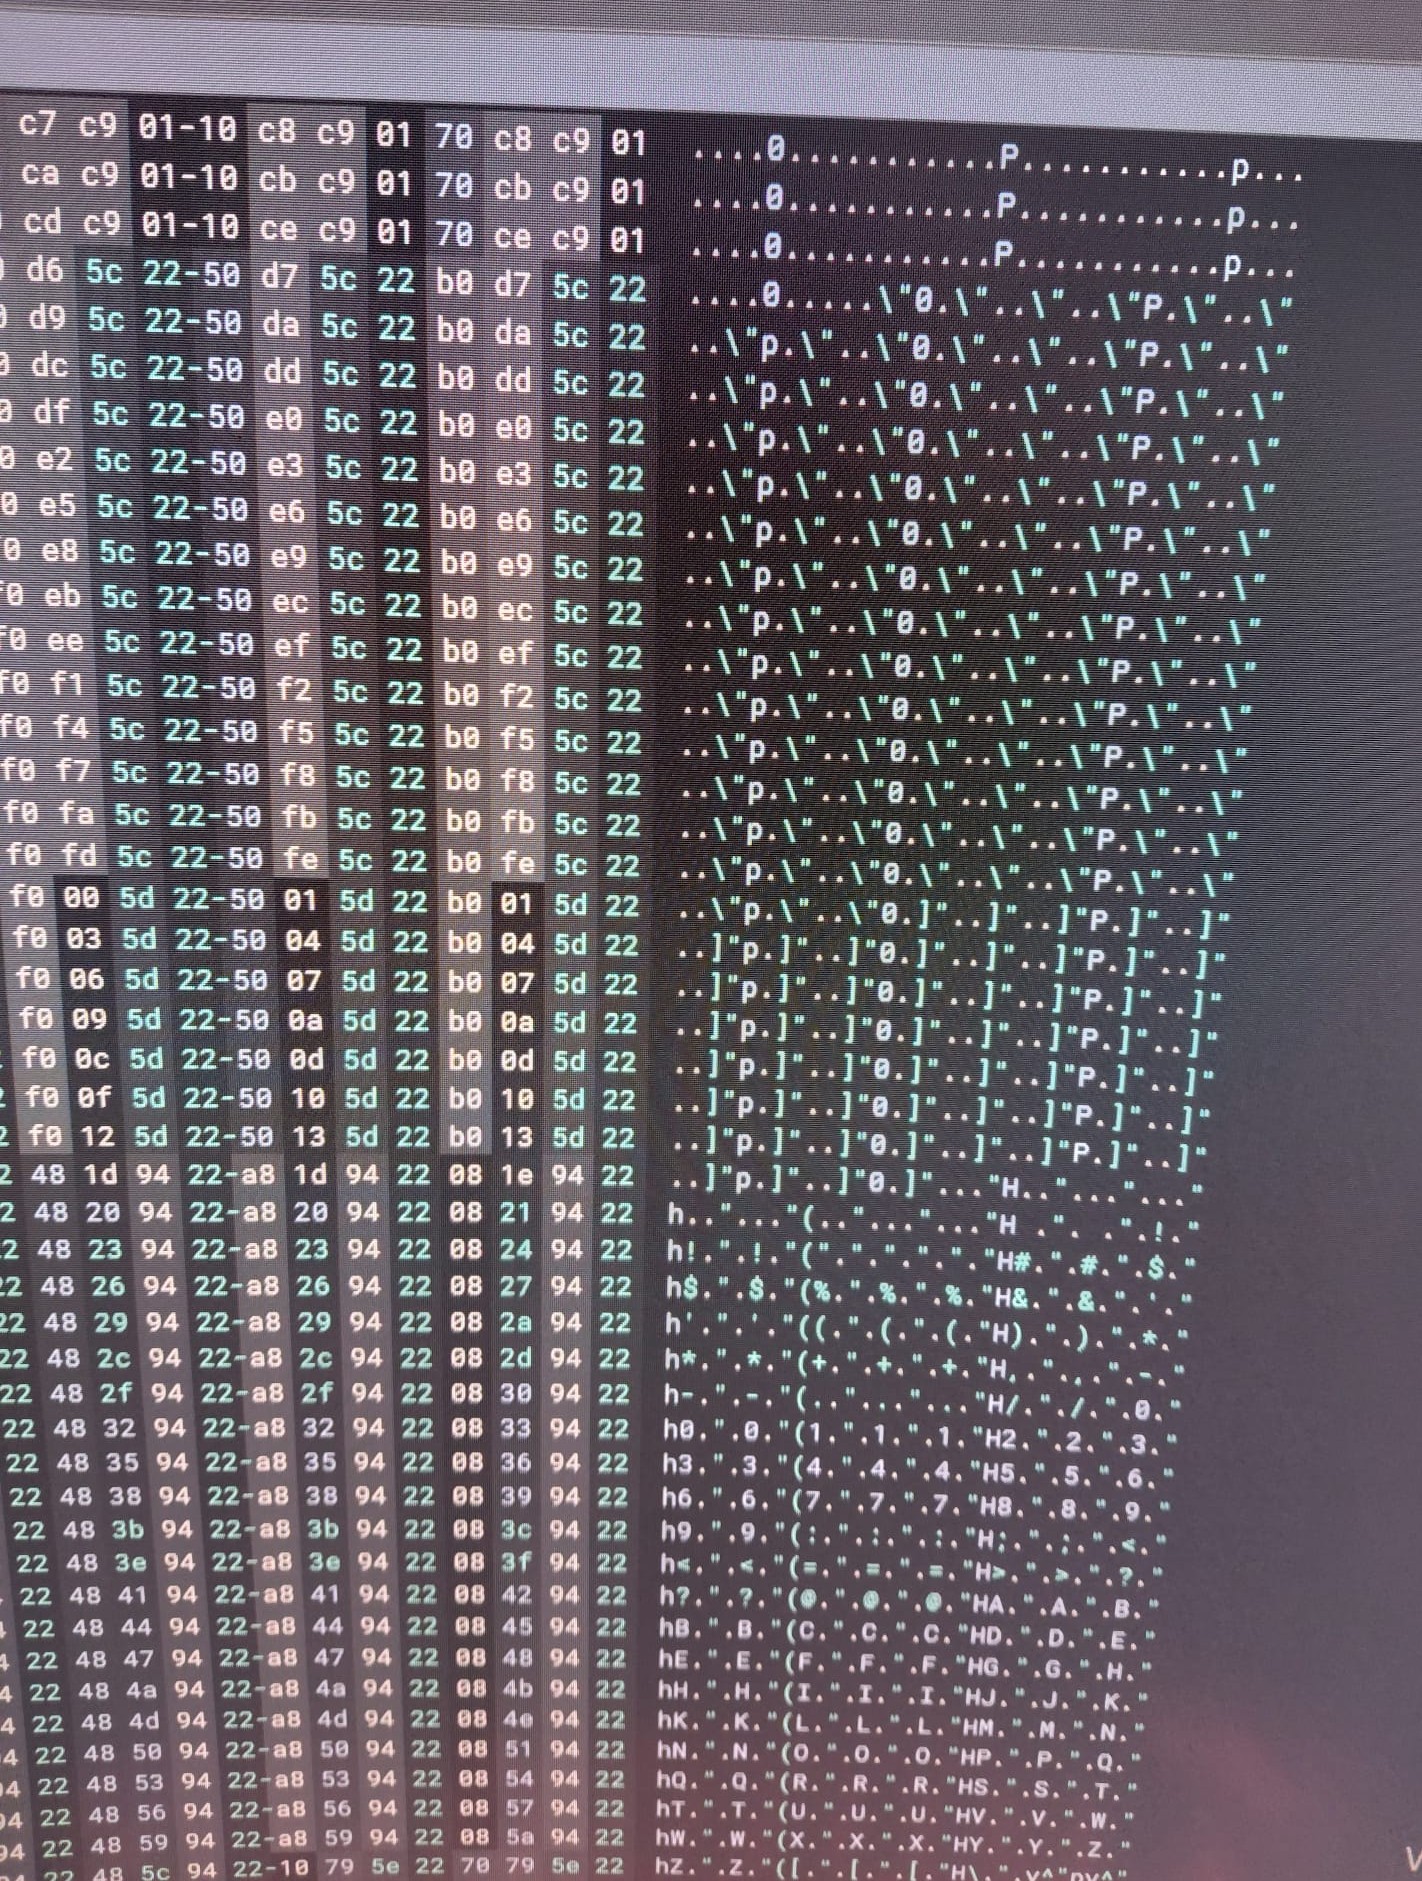 kaandemir993/salat-stealer-telegram-proxy-decoy-c2-analysis
Análisis de ingeniería inversa de Salat Stealer, un ladrón de información basado en Go que utiliza un señuelo de proxy de Telegram, comunicación C2 y…
 theatha/yara_for_config_extraction
Tutorial y código fuente para crear un módulo YARA personalizado en C para extraer configuraciones de malware, con un ejemplo práctico de Danabot y…
 nccgroup/binja_arch_ref
Un plugin sencillo de Binary Ninja para mostrar una hoja de referencia con información sobre la arquitectura actual.
 ericpardee/fire-hd-ownership
Comprometiendo una tableta que Amazon seguía apagando — informe sobre CVE-2022-38181, cuatro modelos de IA y un blog
 mouseos/aquos-r6-ghostlock
Exploit temporal de root para Sharp AQUOS R6 A101SH S0029 usando GhostLock CVE-2026-43499
 ramenfast/zenfone9-root
Root temporal (uid 0) en un ASUS Zenfone 9 con bootloader bloqueado mediante CVE-2025-21479 + una fuga de dirección física basada en perf. GPLv3.
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Análisis de ingeniería inversa del Dropper GCleaner, un malware que utiliza una infraestructura C2 resiliente, carga de drivers de kernel, ejecución…
 20enderdude20/ghidra_v810_v830
Módulo de descripción de procesador para las familias NEC/Renesas v810 y v830








