
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Salat-Stealer-Telegram-Proxy-Decoy-C2-Analysis — Análisis de ingeniería inversa de Salat Stealer, un ladrón de información basado en Go que utiliza un señuelo de proxy de Telegram, comunicación C2 y bloques de memoria cifrados. Incluye dominios C2, ID de compilación de Go y extracción de payload ofuscado. | Kitploit
Herramientas/GitHubGitHub/kaandemir993/salat-stealer-telegram-proxy-decoy-c2-analysis
Ingeniería InversaAnálisis ForenseRecopilación de InformaciónAnálisis de MalwareComando y ControlAnálisis de BinariosInteligencia de AmenazasPapers e InvestigaciónAprendizaje y Educación

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
GitHubkaandemir993/salat-stealer-telegram-proxy-decoy-c2-analysis

Salat-Stealer-Telegram-Proxy-Decoy-C2-Analysis

Análisis de ingeniería inversa de Salat Stealer, un ladrón de información basado en Go que utiliza un señuelo de proxy de Telegram, comunicación C2 y bloques de memoria cifrados. Incluye dominios C2, ID de compilación de Go y extracción de payload ofuscado.

Ver Repositorio
5148hace 3 mesesAún no revisado
Compartir

1. Señuelo de Proxy de Telegram – Camuflaje y Evasión

Al ejecutarse, Salat Stealer muestra una interfaz de Proxy de Telegram totalmente funcional. Este señuelo sirve como camuflaje para engañar al usuario haciéndole creer que está ejecutando una aplicación de proxy legítima, mientras el malware ejecuta sus operaciones maliciosas en segundo plano.

Observaciones clave:

  • Interfaz: La ventana imita un cliente legítimo de Proxy de Telegram (proxy.telegram.org).
  • Puerto: Usa el puerto 443 (puerto HTTPS estándar) para mezclarse con el tráfico normal.
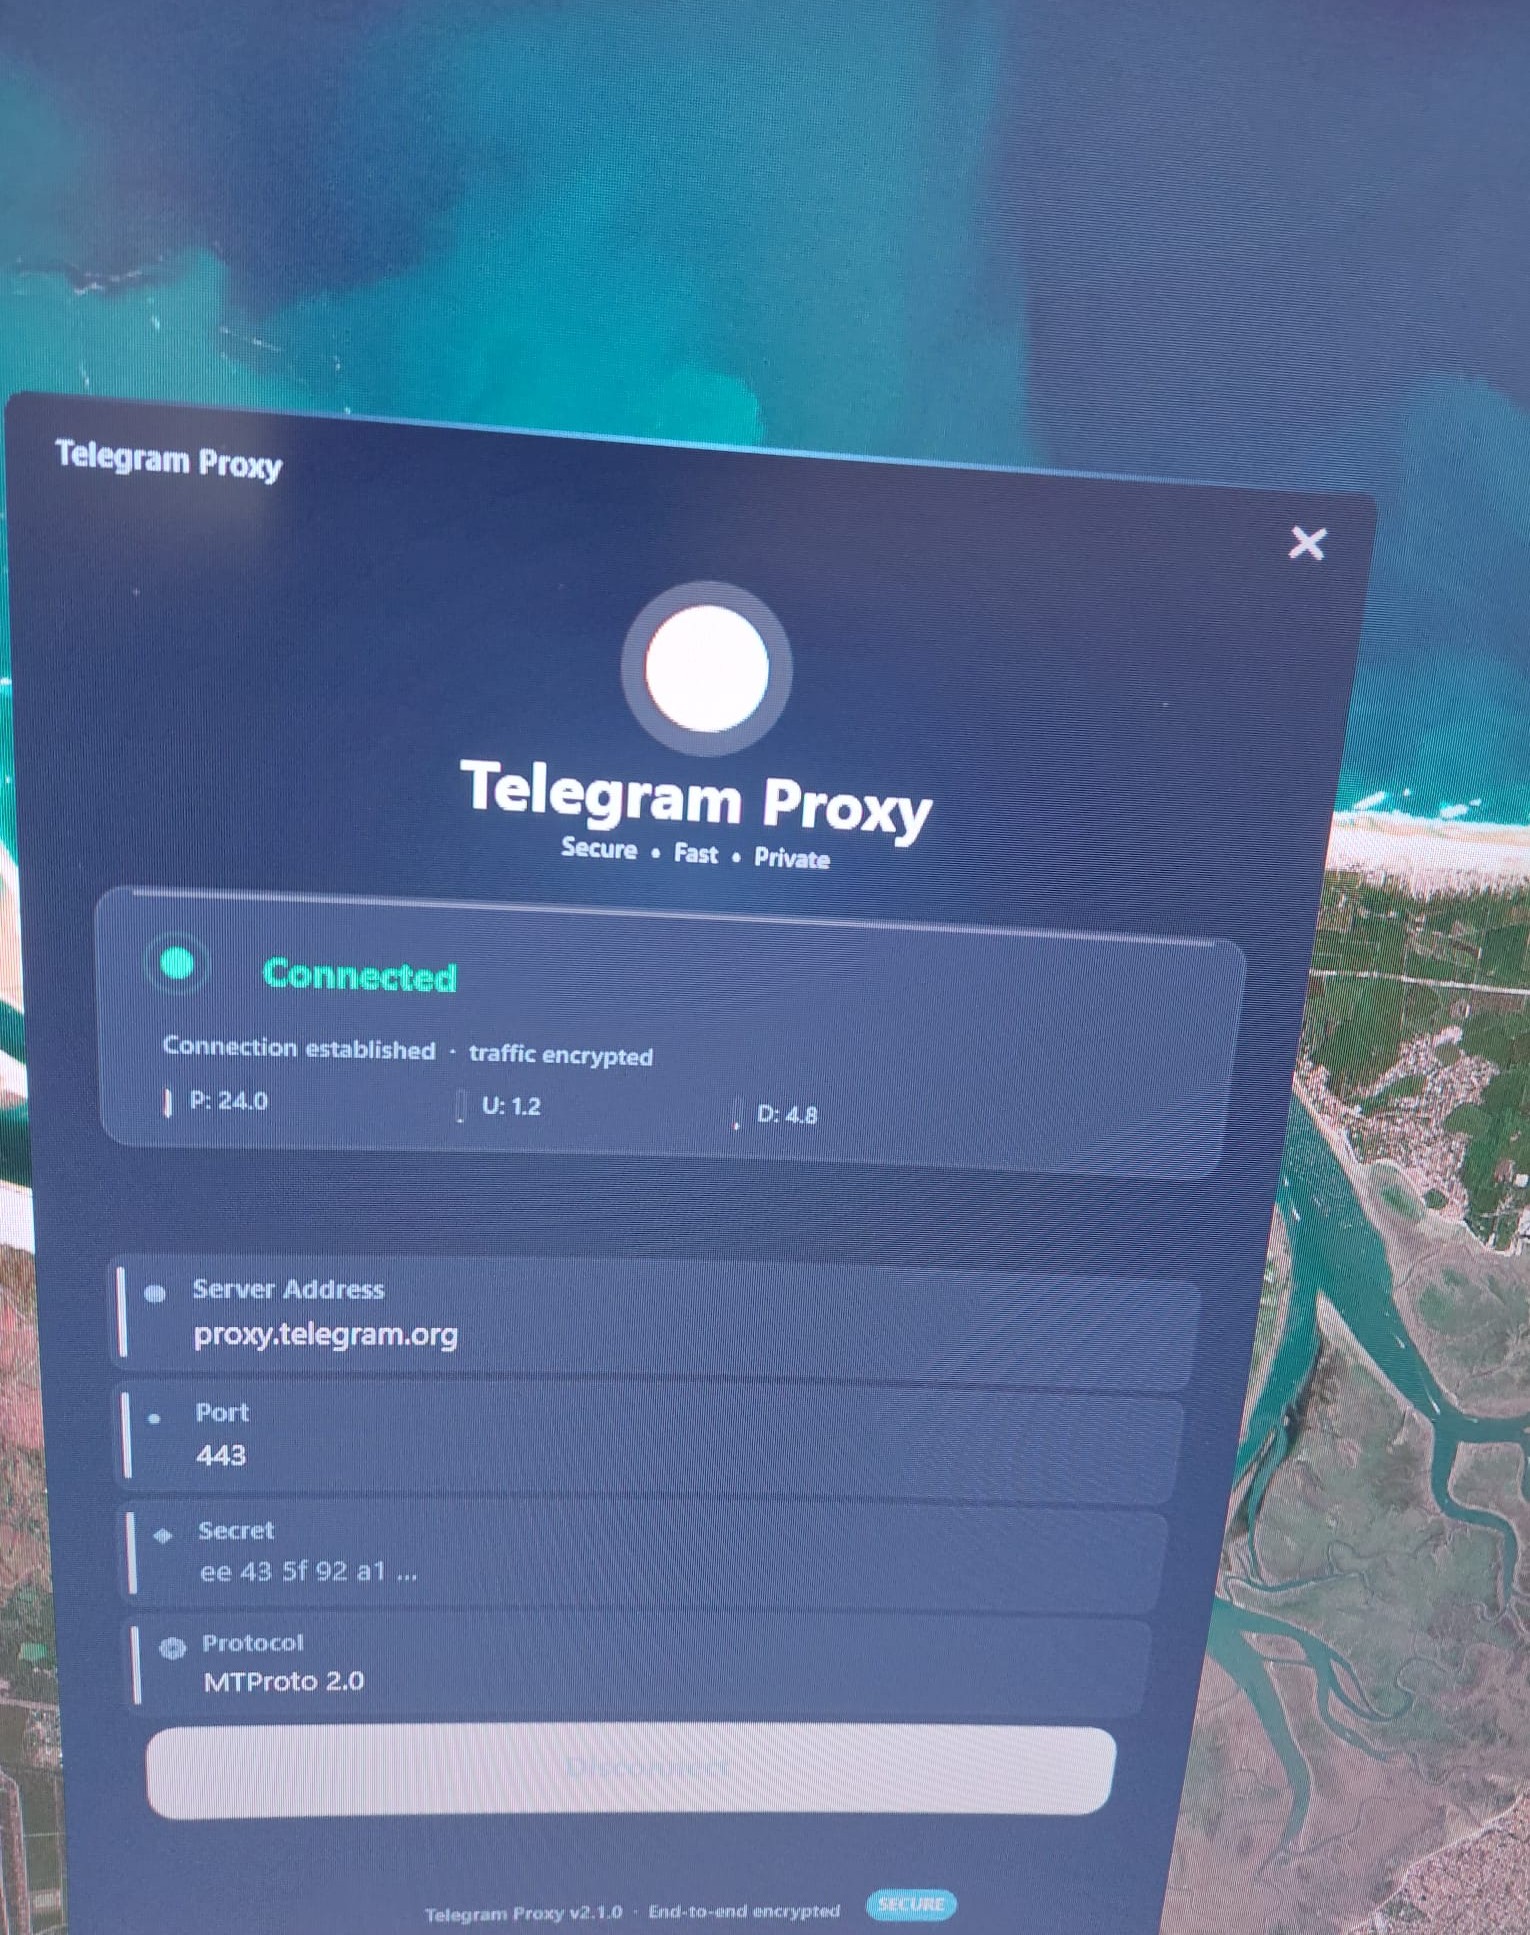
  • Protocolo: Se muestra MTProto 2.0 (el protocolo de Telegram) para parecer auténtico.
  • Comportamiento: Al hacer clic en "Connect" se establece una conexión, pero la carga útil del malware ya está activa en segundo plano.

Por qué es importante:

  • Camuflaje: Es menos probable que el usuario sospeche de una aplicación proxy inofensiva.
  • Evasión: Las herramientas de seguridad pueden pasar por alto el proceso al considerarlo tráfico legítimo de Telegram.
  • Persistencia: El malware puede seguir ejecutándose incluso si el usuario cierra la ventana.

Referencia visual:

Señuelo de Proxy de Telegram de Salat Stealer La interfaz falsa de Proxy de Telegram utilizada por Salat Stealer para disfrazar su actividad maliciosa.

2. Análisis de cadenas: direcciones C2 y Go Build ID

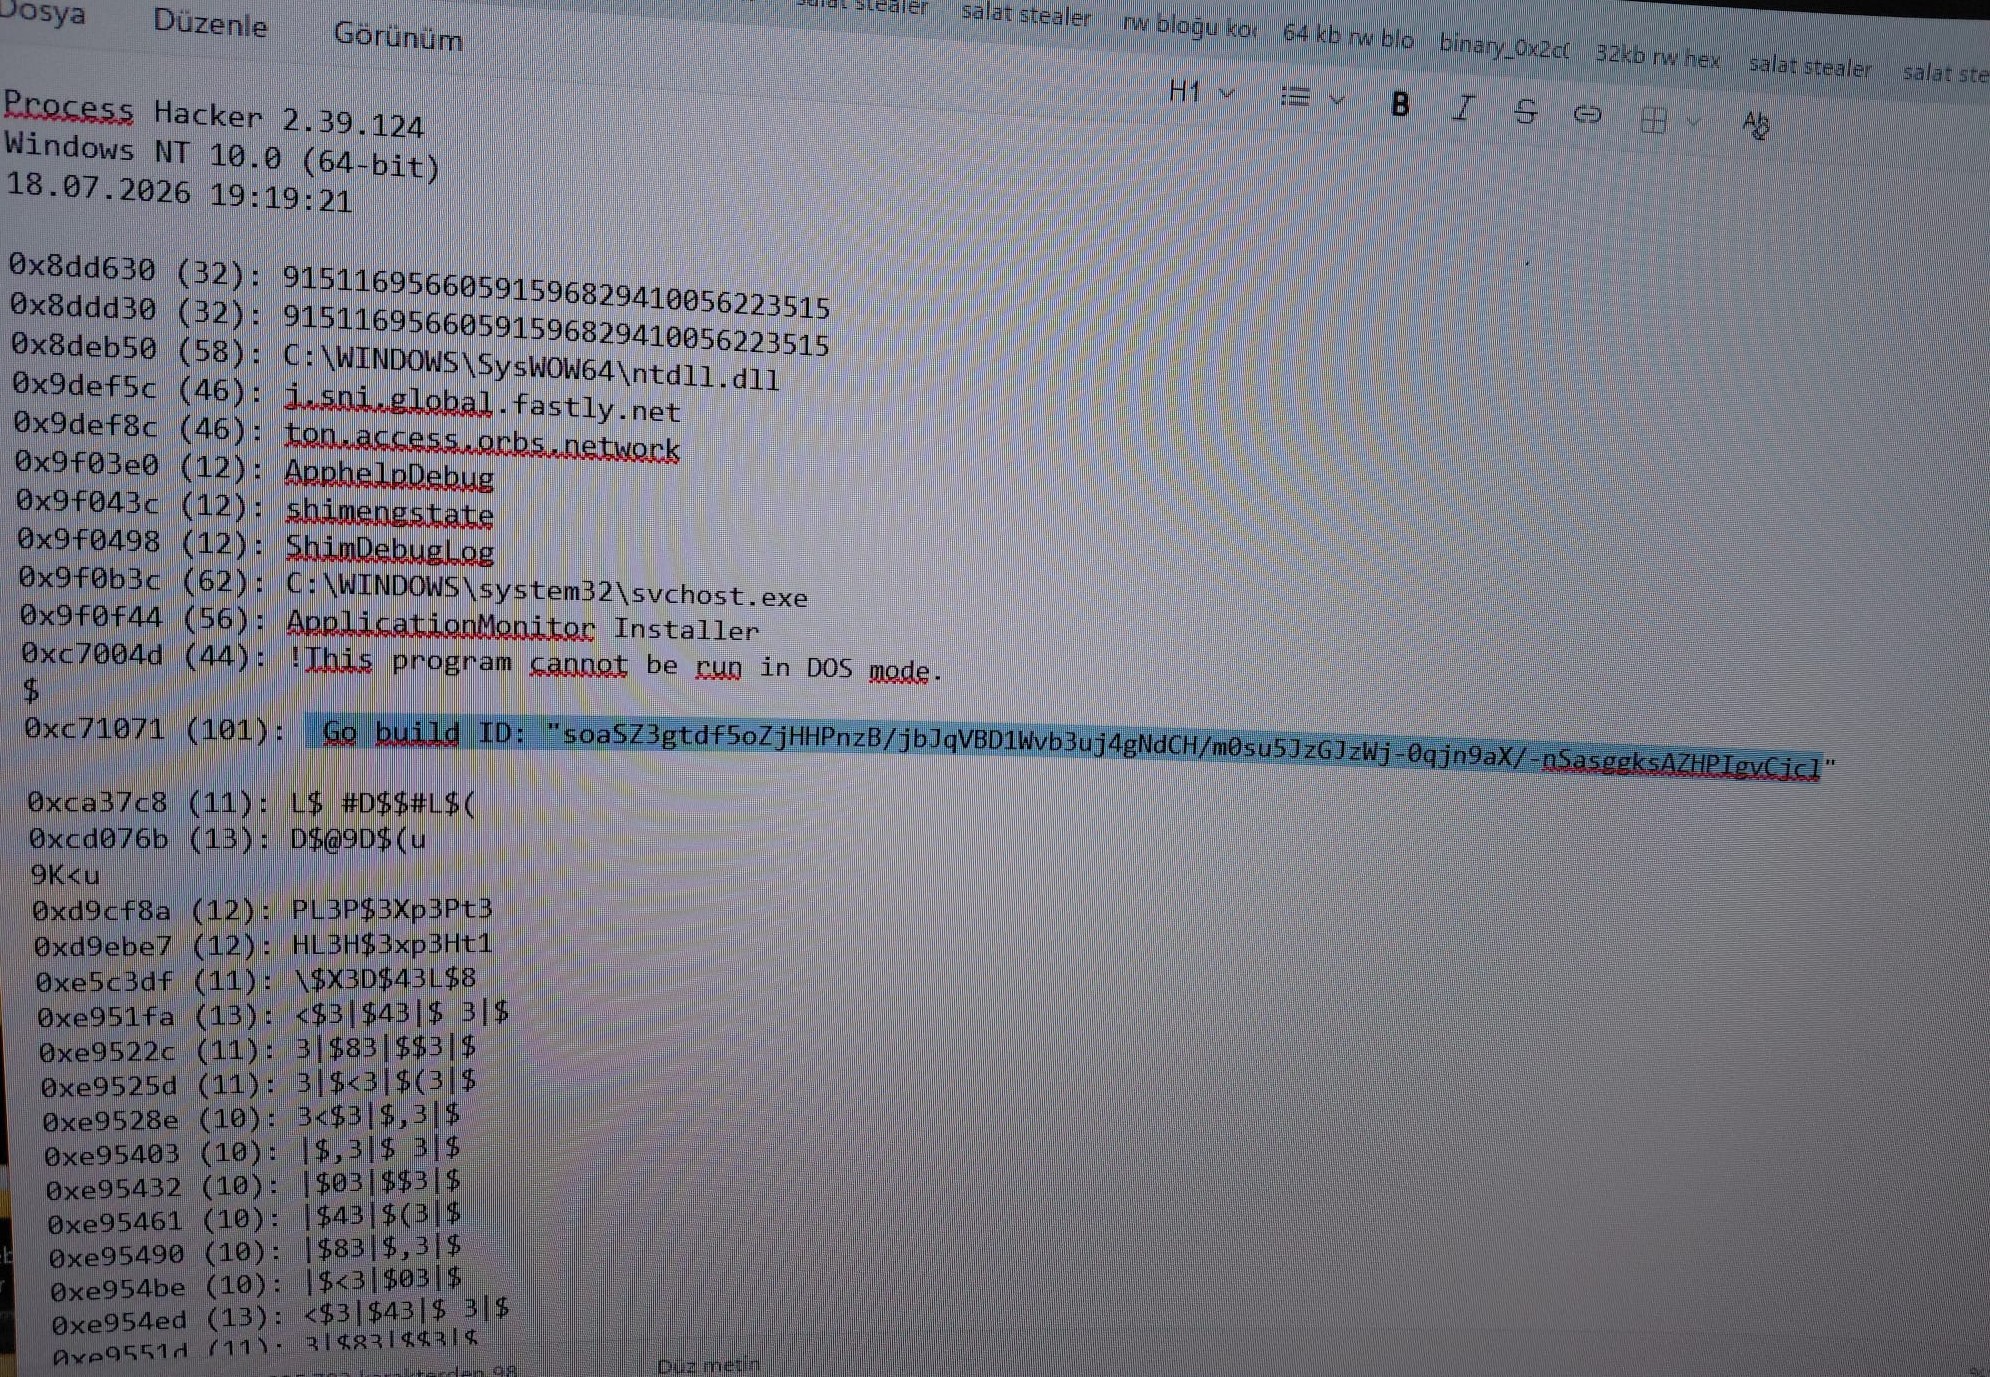
Uno de los hallazgos más críticos de este análisis es la presencia de direcciones C2 en texto plano y un Go Build ID en la sección de cadenas del binario. Este descuido revela la infraestructura del malware y ayuda a rastrear sus orígenes.

Observaciones clave:

  • Direcciones C2:
    • j.sni.global.fastly.net – Probablemente un servidor C2 basado en CDN.
    • ton.access.orbs.network – Posiblemente relacionado con TON o Orbs Network, utilizado para el robo de carteras de criptomonedas.
  • Go Build ID: soaSZ3gtdf5oZjHHPnzB/... – Este identificador único puede utilizarse para rastrear el entorno de compilación del malware.
Por qué es importante:

  • Comunicación C2: Estas direcciones se utilizan para la exfiltración de datos y el envío de comandos.
  • Rastreo: El Go Build ID ayuda a vincular esta muestra con otras variantes o campañas.
  • Detección: Las herramientas de seguridad de red pueden bloquear estos dominios.

Referencia visual:

Análisis de cadenas de Salat Stealer Vista de cadenas en Process Hacker que muestra las direcciones C2 y el Go Build ID.

3. Manipulación de tokens: escalada de privilegios

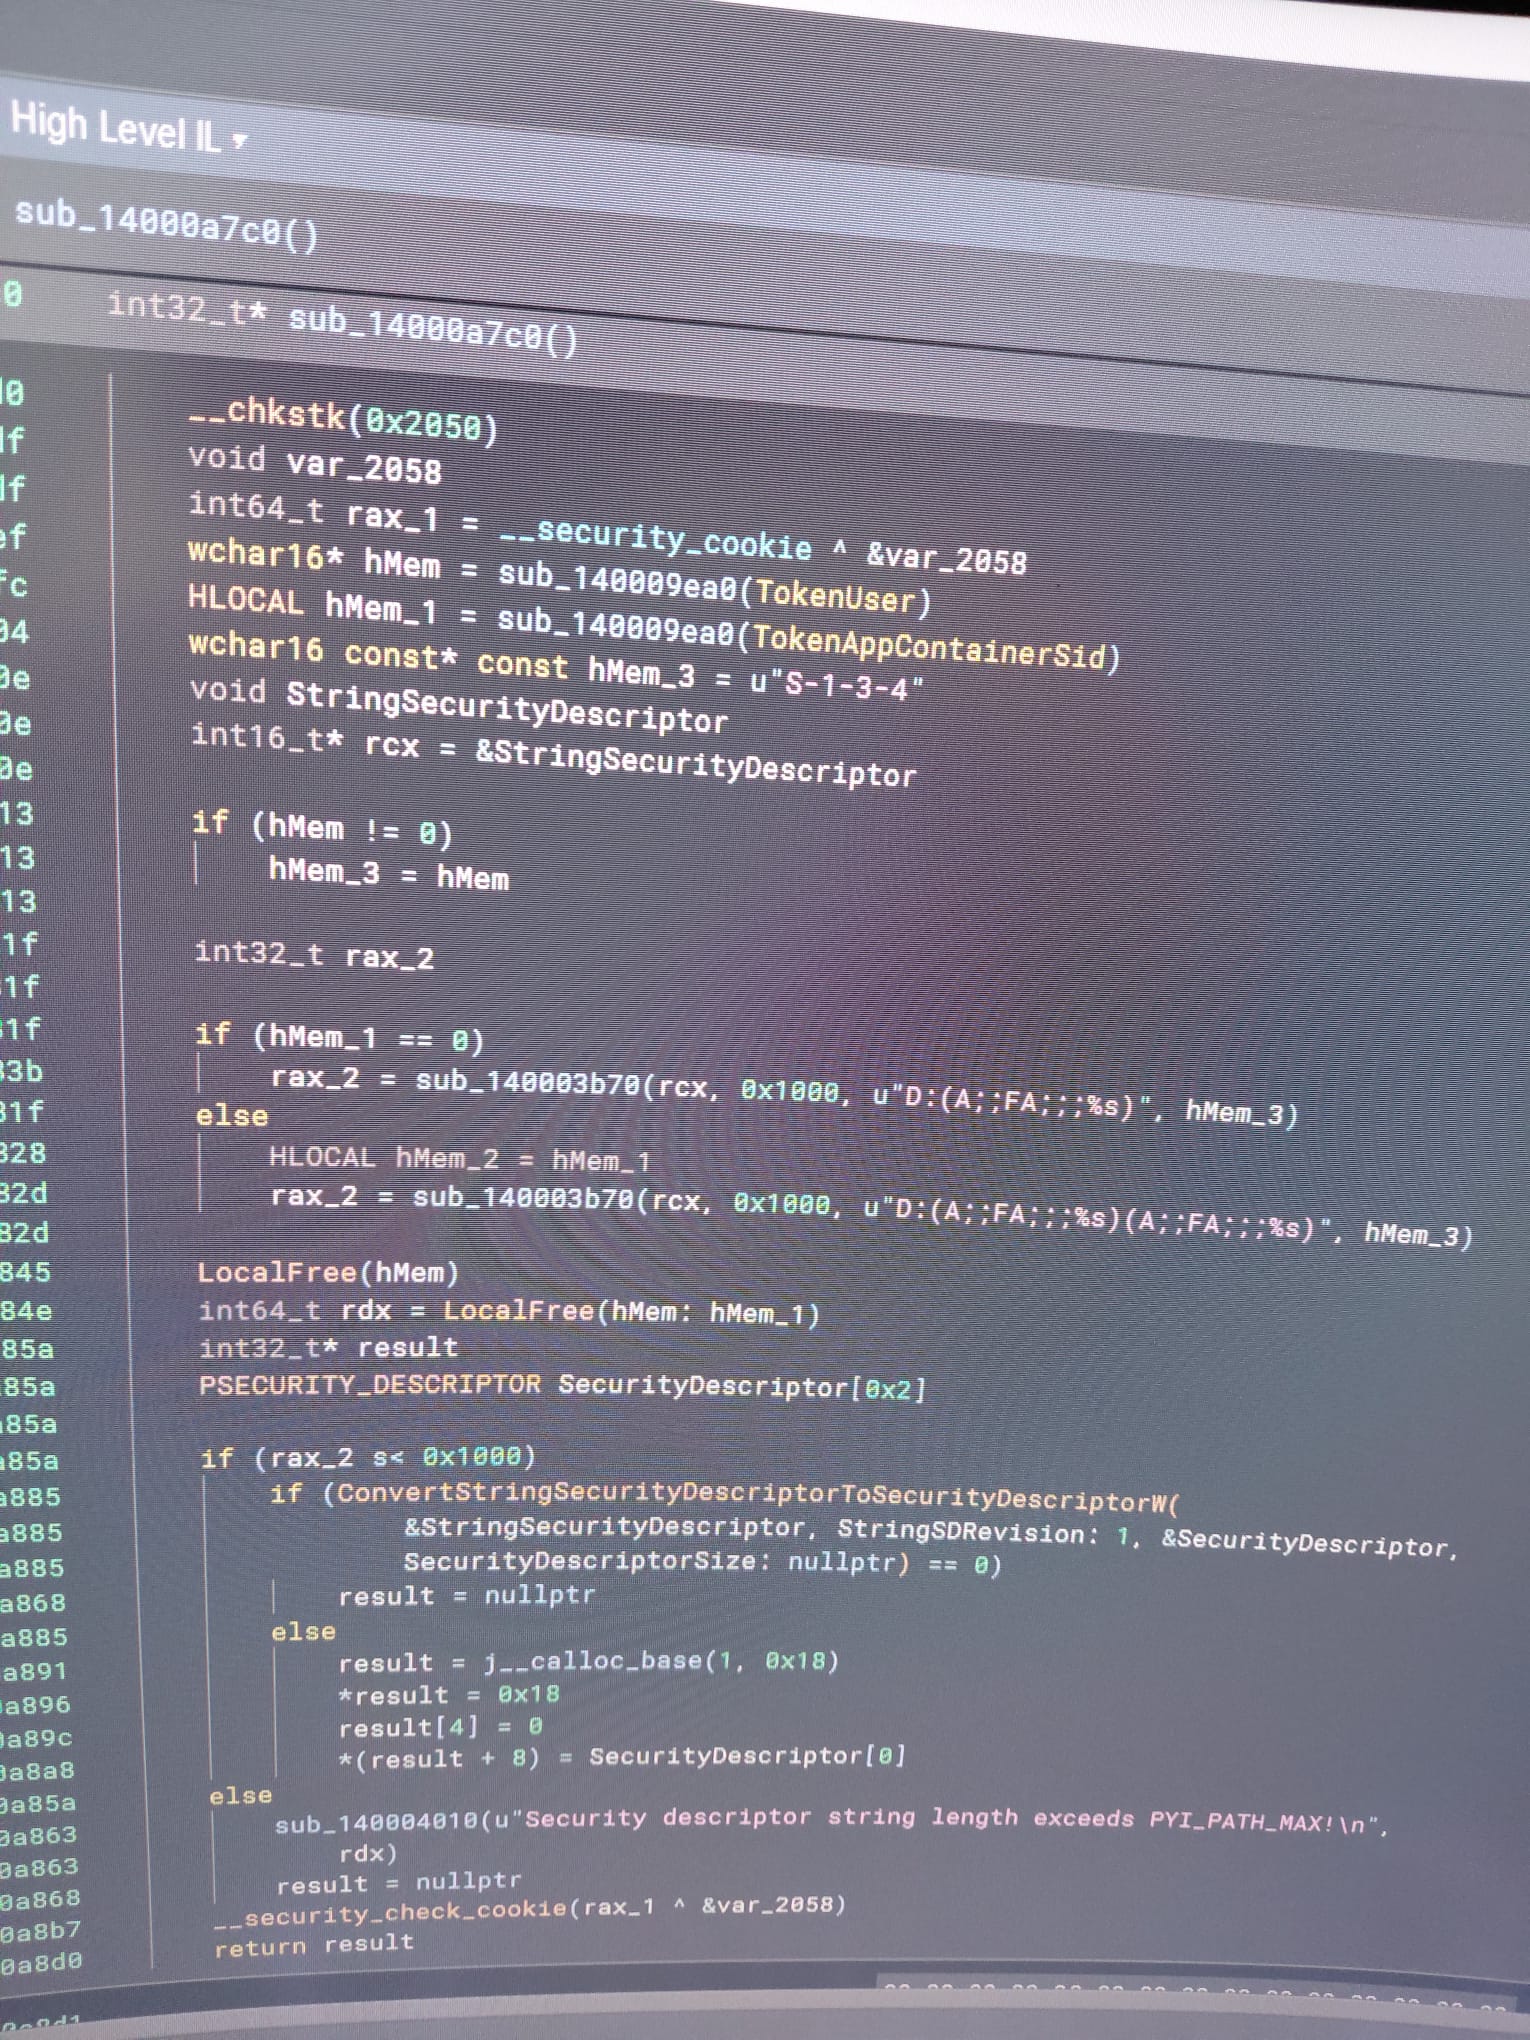
Salat Stealer utiliza la manipulación de tokens para otorgarse acceso total a los recursos del sistema. El código construye un descriptor de seguridad con permisos FILE_ALL_ACCESS, lo que permite al malware leer, escribir y eliminar archivos críticos.

Qué hace este código:

  • GetCurrentProcess() – Obtiene el identificador del proceso actual.
  • TokenUser – Recupera el SID del usuario para la creación de la ACL.
  • TokenAppContainerSid – Recupera el SID de AppContainer (si corresponde).
  • ConvertStringSecurityDescriptorToSecurityDescriptorW – Convierte una ACL basada en cadenas a un descriptor de seguridad binario.
  • FILE_ALL_ACCESS – Otorga control total sobre archivos y directorios.
Por qué es importante:

  • Escalada de privilegios: El malware puede eludir las restricciones de seguridad.
  • Persistencia: El acceso total permite al malware modificar claves de registro y archivos del sistema.
  • Evasión: Con privilegios elevados, el malware puede ocultarse de las herramientas de seguridad.

Referencia visual:

Manipulación de tokens de Salat Stealer Vista en Ghidra del código de manipulación de tokens y creación del descriptor de seguridad.

4. Carga útil ofuscada: bloque de memoria cifrado

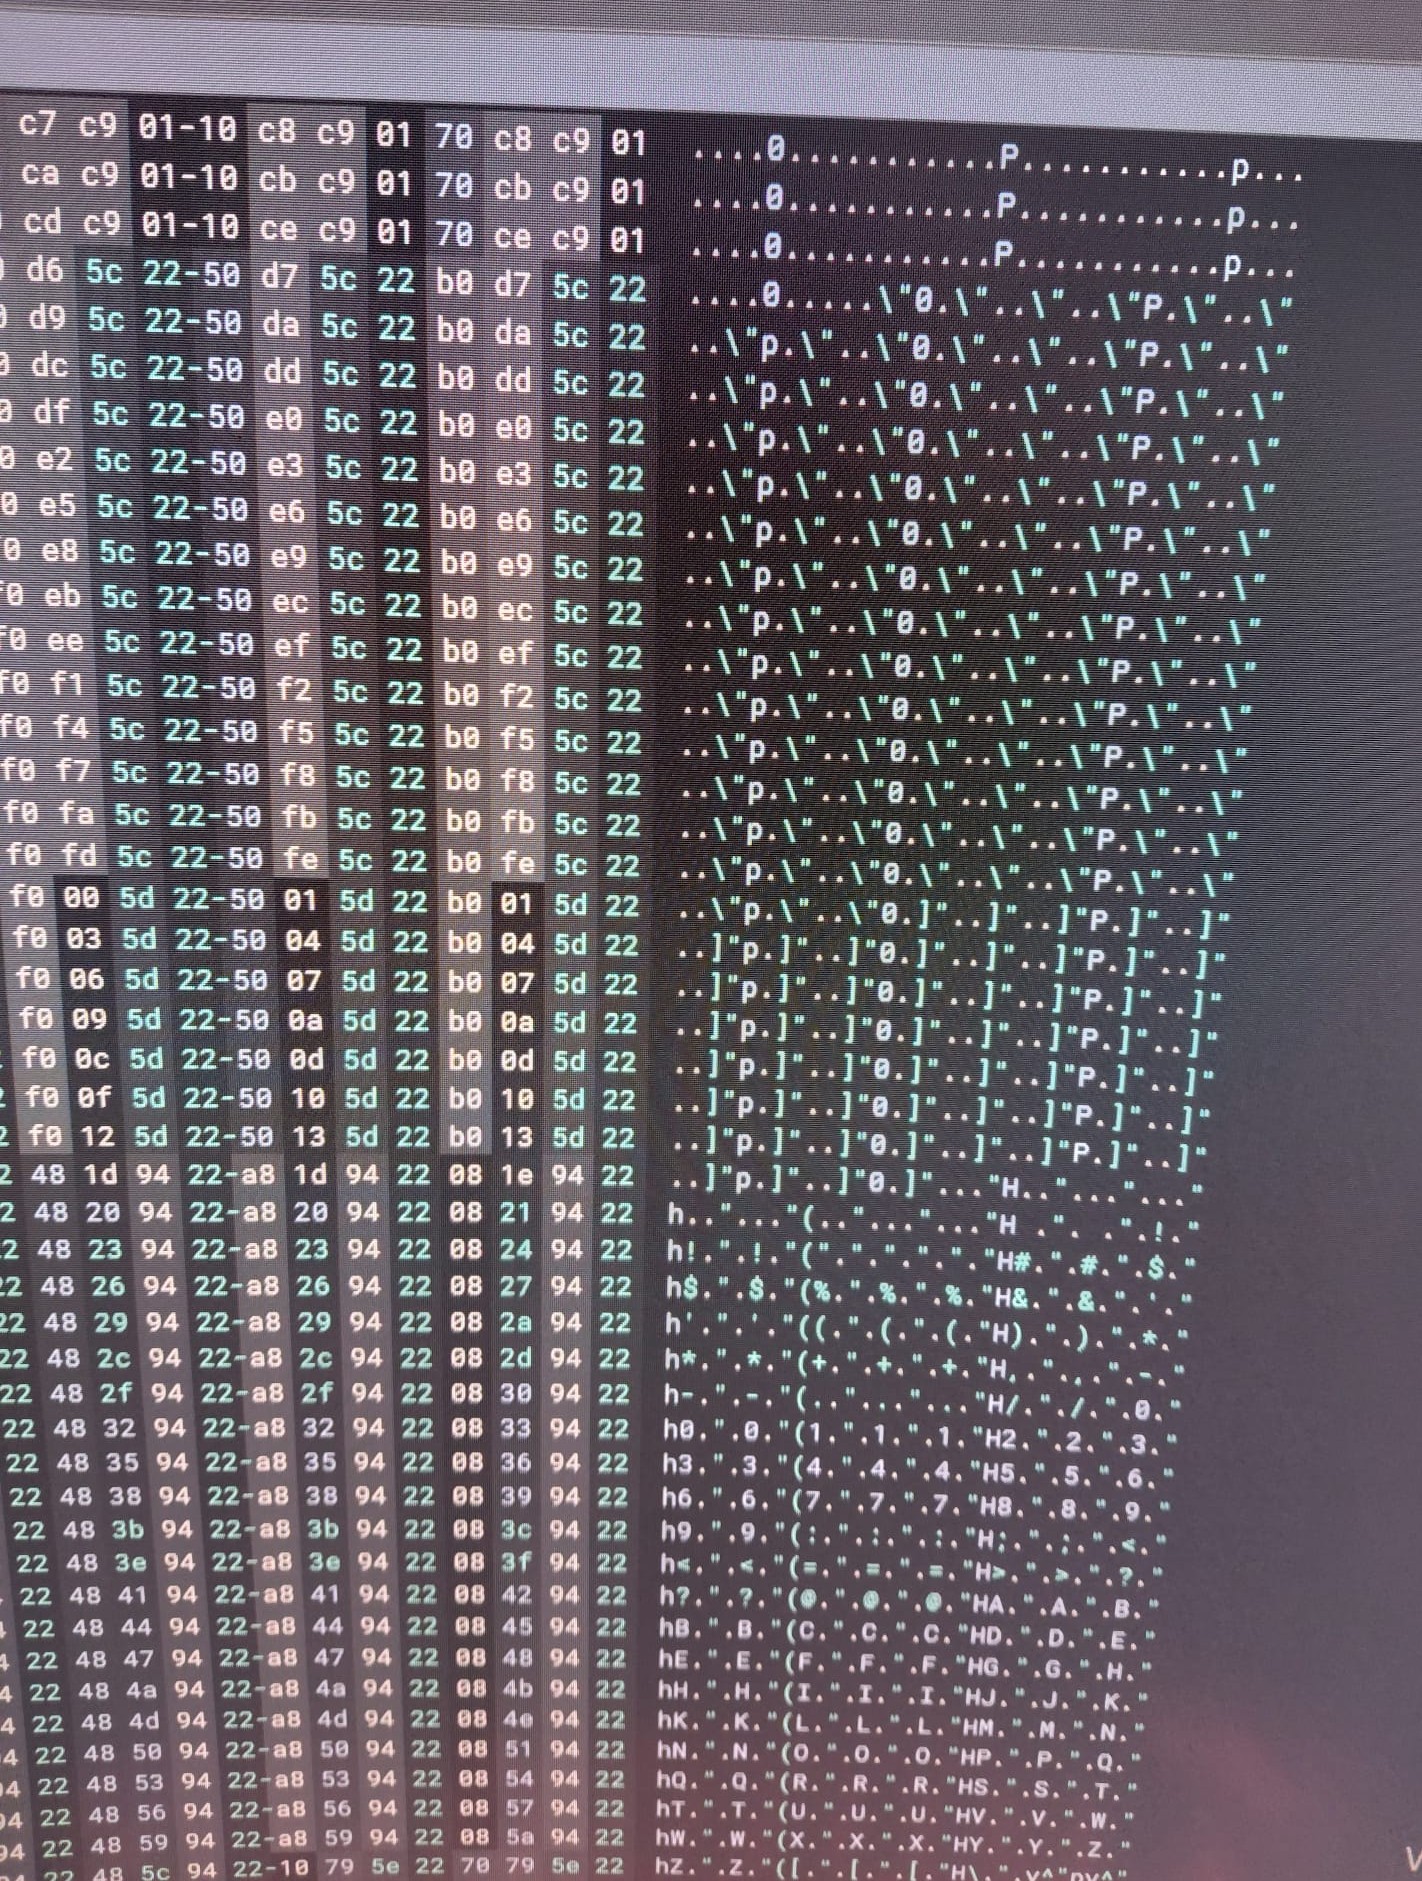
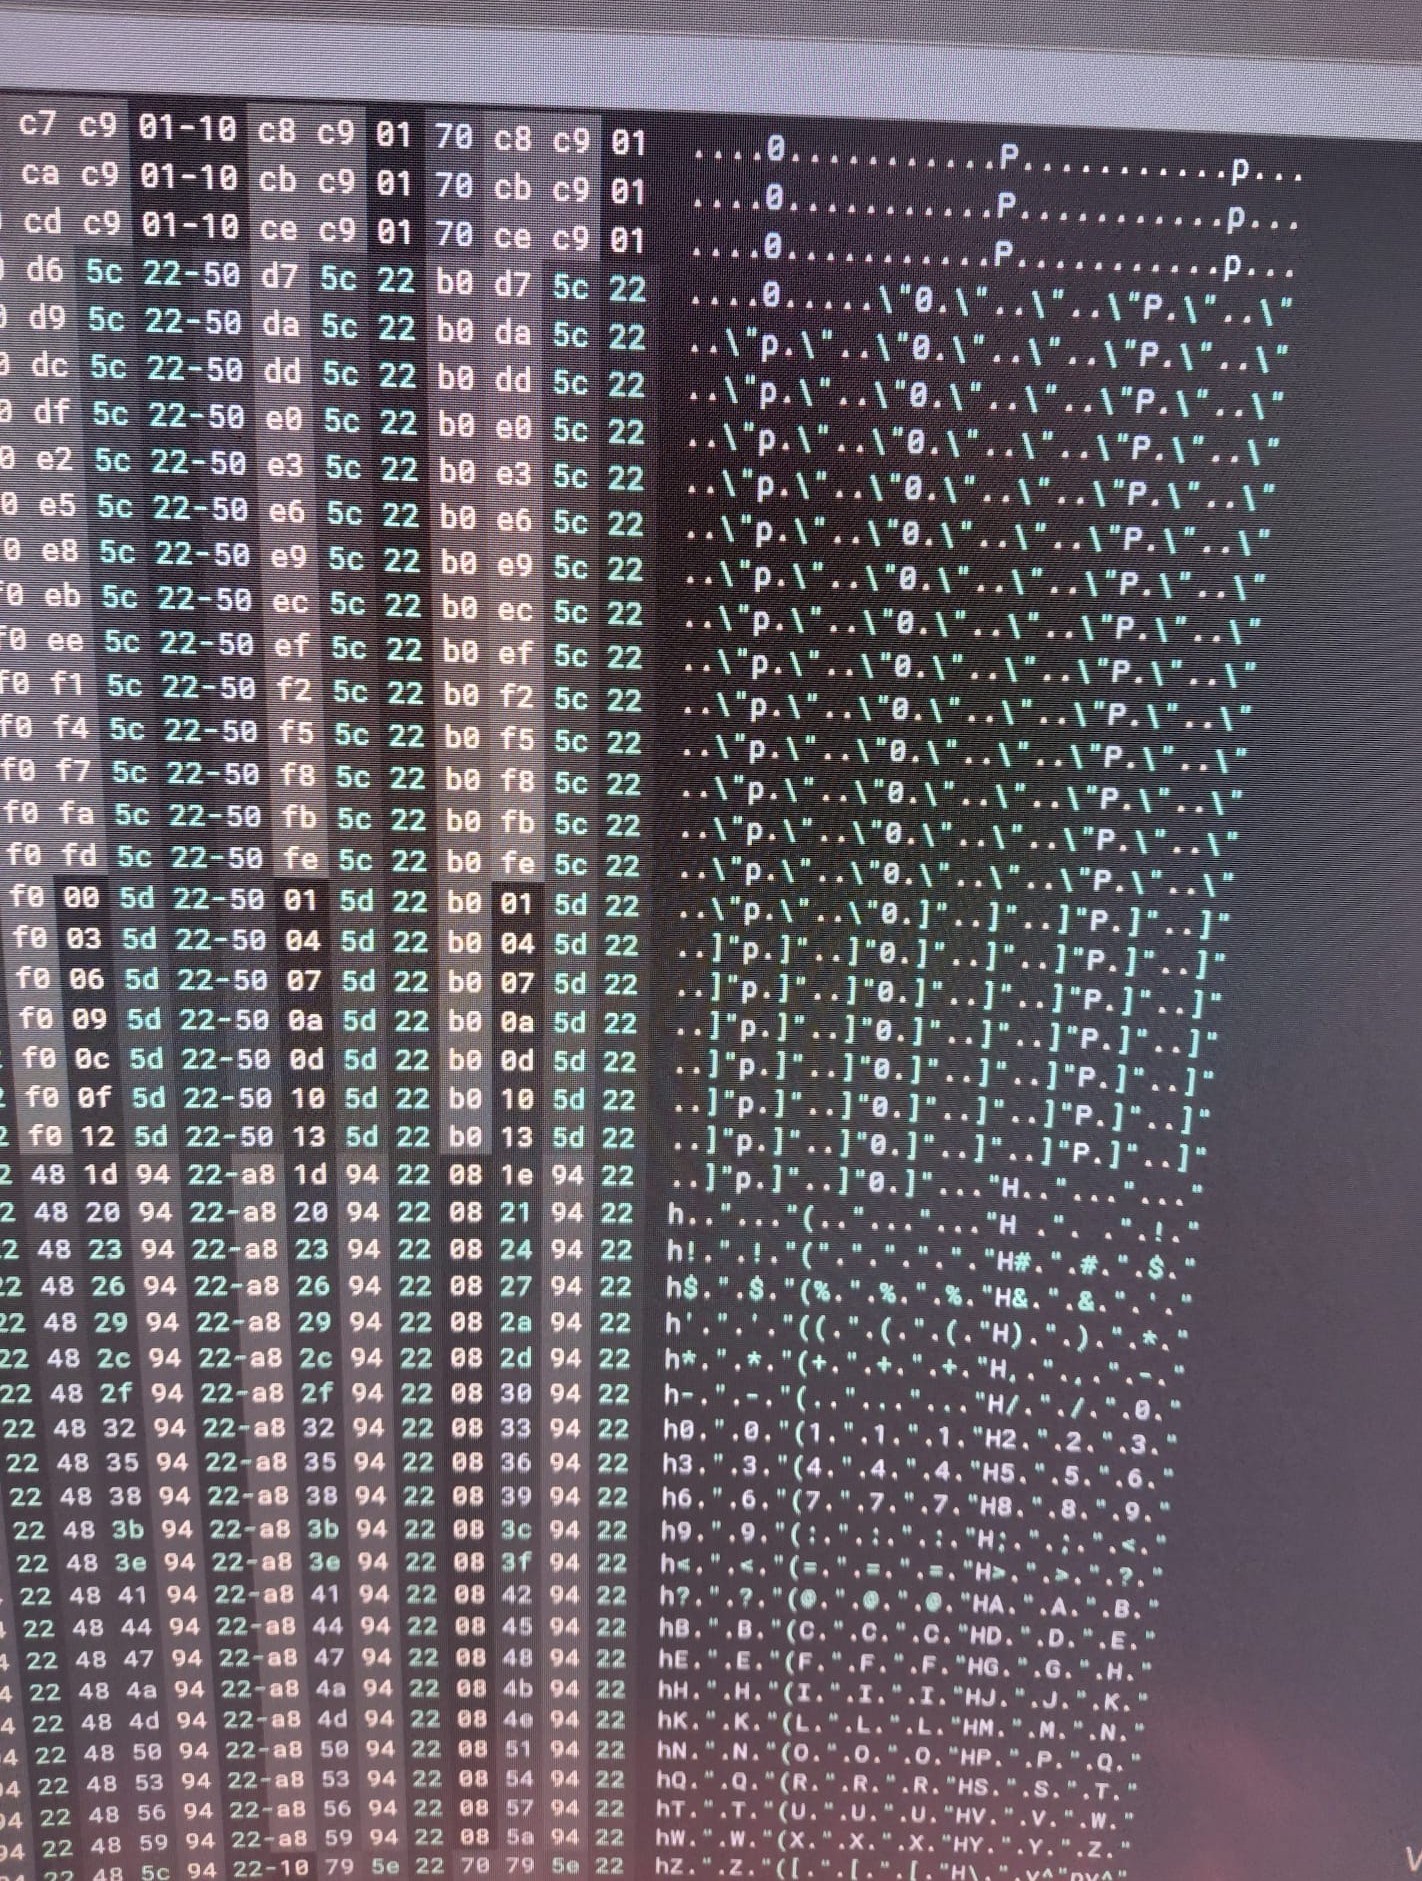
Uno de los bloques de memoria PAGE_READWRITE extraídos (64 KB) contiene datos muy ofuscados. El volcado hexadecimal muestra patrones repetidos y bytes estructurados, lo que indica que probablemente se trata de una configuración cifrada o una carga útil comprimida.

Observaciones clave:

  • Tamaño: 64 KB – Suficientemente grande para contener una configuración o carga útil.
  • Patrón: Las estructuras repetidas (patrones tipo \x50\xd7\x5c\x22) sugieren un formato estructurado.
  • Cadenas legibles: No se observa ninguna, lo que confirma que los datos están cifrados o comprimidos.
  • Ubicación: Se encuentra en una región de memoria PAGE_READWRITE, típica de cargas útiles de malware ofuscadas.
Por qué es importante:

  • Extracción de carga útil: Este bloque puede contener los componentes finales del stealer o la configuración del C2.
  • Cifrado: Es probable que los datos estén protegidos con XOR o AES, y requieran una clave para descifrarlos.
  • Desafío de análisis: La ofuscación impide el análisis estático directo, por lo que el análisis dinámico es esencial.

Referencia visual:

Carga útil ofuscada de Salat Stealer Vista en Binary Ninja de los datos hexadecimales ofuscados de un bloque de memoria PAGE_READWRITE de 64 KB.

5. Segundo bloque ofuscado: mensaje de error en turco

Se analizó un segundo bloque de memoria PAGE_READWRITE (32 KB) y se encontró que contiene el mensaje de error en turco: "vaya erişilmeye çalışıldı." (aproximadamente: "Vaya, se intentó acceder."). Esto sugiere que el desarrollador del malware puede ser turco o que la muestra fue desarrollada en un entorno de habla turca.

Observaciones clave:

  • Tamaño: 32 KB – Más pequeño que el bloque anterior.
  • Cadena en turco: "vaya erişilmeye çalışıldı." – Probablemente un mensaje de depuración o error.
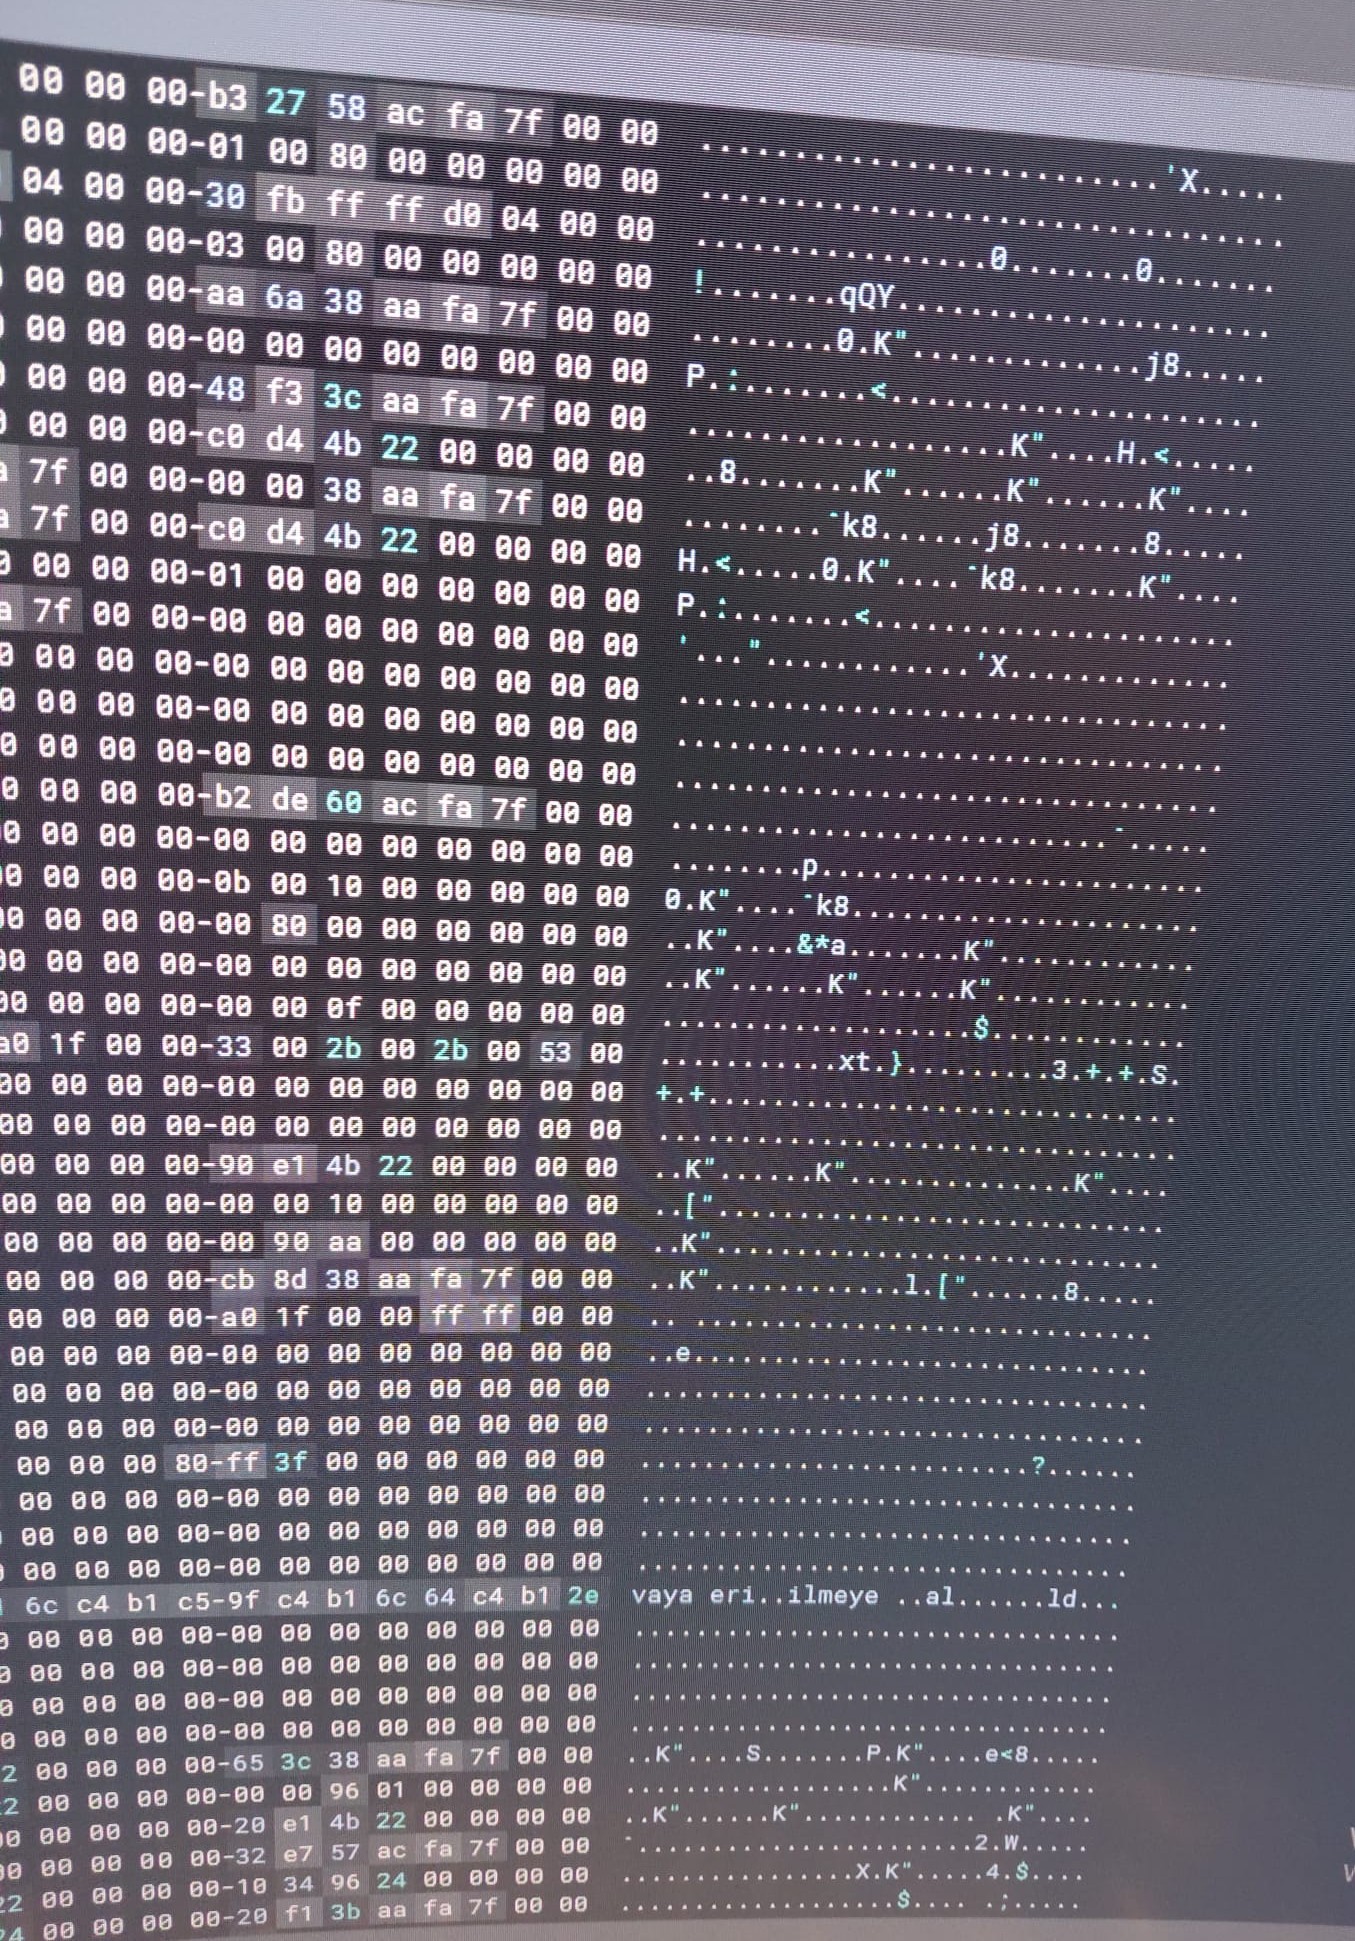
  • Ofuscación: El resto del bloque está muy ofuscado o cifrado.
  • Posible contexto: Podría indicar un acceso fallido a un archivo o una llamada a una API.

Por qué es importante:

  • Origen del desarrollador: La cadena en turco sugiere que el autor podría ser turco.
  • Artefacto de depuración: Este mensaje pudo haber quedado de forma involuntaria, revelando hábitos del desarrollador.
  • Inteligencia de amenazas: Esto puede ayudar a vincular esta muestra con otras campañas.

Referencia visual:

Segundo bloque ofuscado de Salat Stealer Vista en Binary Ninja del bloque ofuscado de 32 KB con el mensaje de error en turco.

Conclusión

Este análisis reveló Salat Stealer, un infostealer sofisticado basado en Go que utiliza un señuelo de Proxy de Telegram para evadir la detección. A pesar de la fuerte ofuscación, el malware dejó artefactos críticos en su sección de cadenas, revelando direcciones C2, un Go Build ID y un mensaje de error en turco.

Conclusiones clave:

  • Señuelo de Proxy de Telegram: El malware se disfraza de Proxy de Telegram legítimo para engañar a los usuarios.
  • Infraestructura C2: Dominios como j.sni.global.fastly.net y ton.access.orbs.network se utilizan para la exfiltración de datos.
  • Manipulación de tokens: El malware se otorga acceso total (FILE_ALL_ACCESS) a los recursos del sistema.
  • Carga útil ofuscada: Se encontraron dos bloques de memoria PAGE_READWRITE (32 KB y 64 KB) que contienen datos cifrados o comprimidos.
  • Mensaje de error en turco: "vaya erişilmeye çalışıldı." sugiere que el desarrollador podría ser turco.
Descargar herramienta