
 #1
Frameworks de desarrollo de RATs, herramientas de detección y utilidades de acceso remoto post-explotación.
Recomendado por Kitploit

 givemefivw/cve-2021-25646
Script de explotación para la vulnerabilidad de ejecución remota de código CVE-2021-25646 en Apache Druid, que utiliza detección fuera de banda…
 al1ex/webshells
Estudio de WebShell
 lifars/gargamel
Adquisidor de evidencia forense
 herculesrd/vsftpd2.3.4pyexploit
Un exploit para obtener root en vsftpd 2.3.4 (CVE-2011-2523) escrito en Python
 frenchcisco/ratel
RAT-el es una herramienta de prueba de penetración de código abierto que te permite tomar el control de una máquina con Windows. Funciona en el…
 fengzhouc/cve-2021-21300
Prueba de concepto del exploit para CVE-2021-21300, que demuestra la ejecución remota de código mediante la clonación de un repositorio git malicioso…
 ari-weinberg/cve-2012-2982
Exploit para CVE-2012-2982
 maximilianmarx/bassmaster-rce
Explotando CVE-2014-7205 mediante la inyección de JavaScript arbitrario que resulta en Ejecución Remota de Código.
 al1ex/cve-2021-22986
CVE-2021-22986 y F5 BIG-IP RCE
 nccgroup/gitpwnd
GitPwnd es una herramienta de penetración de red que te permite usar un repositorio git para el comando y control de máquinas comprometidas.
 tas9er/cve-2021-22986
Código por:Tas9er / Vulnerabilidad de ejecución remota de comandos de F5 BIG-IP
 code-developers/cve-2020-11932
Prueba de concepto del exploit para CVE-2020-11932, una vulnerabilidad de doble liberación en el procesamiento de GIF de WhatsApp, que permite la…
 dskho/cve-2021-26295
Exploit para CVE-2021-26295 (RCE en Apache OFBiz) que utiliza el listener JRMP de ysoserial para ejecutar comandos y obtener una shell inversa en…
 rakjong/cve-2021-26295-apache-ofbiz
CVE-2021-26295 Apache OFBiz rmi deserialización POC
 polo35/cve-2020-0022
Explotación de la vulnerabilidad CVE-2020-0022 en Bouygues BBox Miami (Android TV 8.0 - ARM32 Cortex A9)
 dorkerdevil/cve-2019-11932
PoC de exploit del bug de double-free en WhatsApp
 dorkerdevil/cve-2021-22986-poc
Este es un PoC para una RCE sin autenticación en BIGIP iControl.
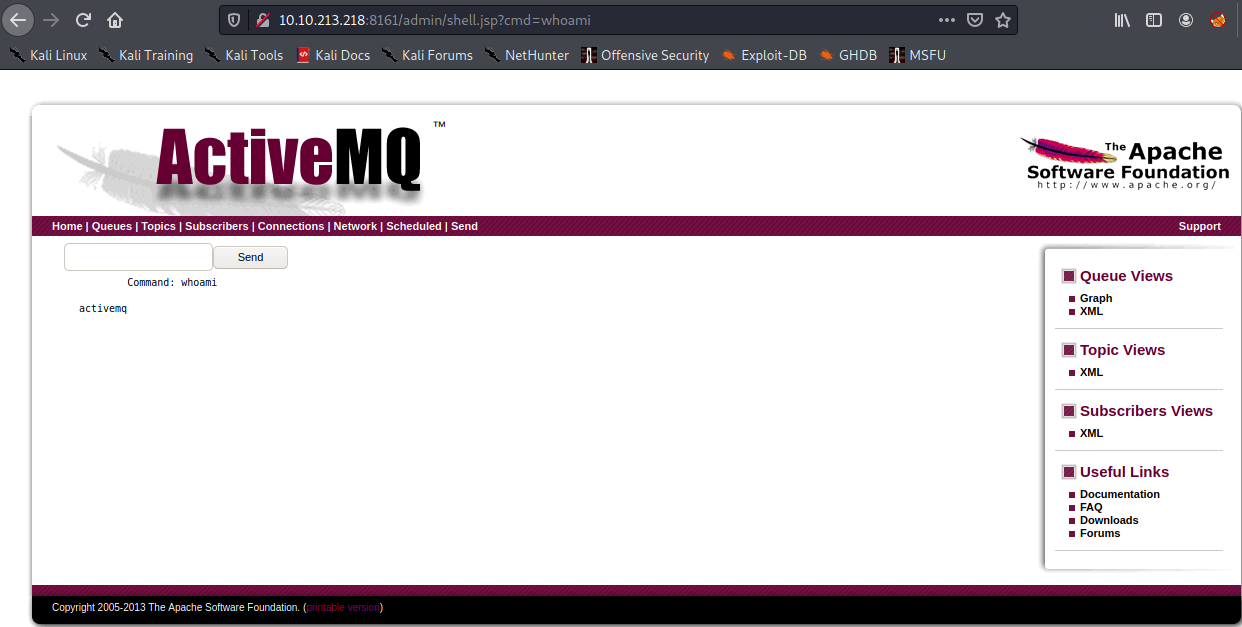 vonderchild/cve-2016-3088
Exploit para CVE-2016-3088, una vulnerabilidad de ejecución remota de código en Apache ActiveMQ, que permite la ejecución no autorizada de comandos…








