
 #1
Frameworks de desarrollo de RATs, herramientas de detección y utilidades de acceso remoto post-explotación.
Recomendado por Kitploit
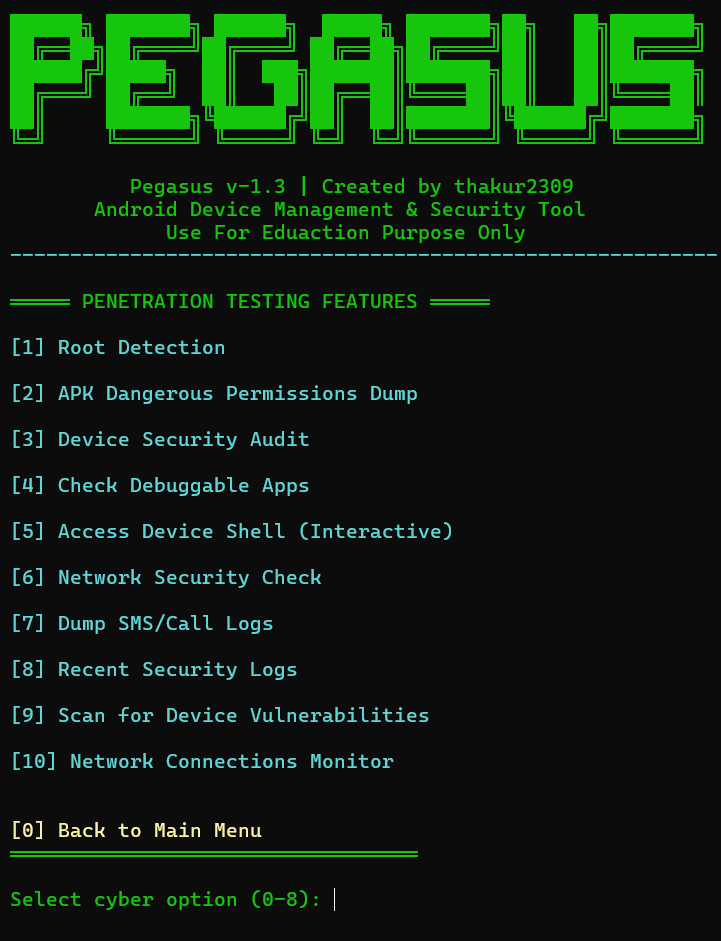
 thakur2309/pagasus-pro
Kit de herramientas de gestión de dispositivos Android y auditoría de seguridad basado en Python ADB, con un menú interactivo para detección de root,…
 bishopfox/cve-2026-28326-check
Comprobador no destructivo del estado de parcheo para SolarWinds ARM CVE-2026-28326 que sondea el listener gRPC en TCP 55555 para informar…
 yym8538/cve-2026-5027
Prueba de concepto de exploit para CVE-2026-5027, un path traversal y escritura arbitraria de archivos en el endpoint /api/v2/files de Langflow, con…
 hackspeak/cve-2026-67279
Scripts de prueba de concepto en Python para la cadena de toma de control por SSH de MikroTrick en MikroTik RouterOS (CVE-2026-67279, CVE-2026-86060,…
 chinaran0/cve-2026-59310-poc
PoC y exploit en Python para CVE-2026-59310, un path traversal en el syslog de VMware vCenter que conduce a RCE como root sin autenticación mediante…
 yym8538/cve-2026-60004
Prueba de concepto automatizada para CVE-2026-60004, una RCE en el hook Git diffpatch de Gitea que implanta un hook post-index-change para obtener…
 pwnvader/cve-2026-87902-poc-pwnvader
Shell PoC para CVE-2026-87902, un LFI no autenticado en el núcleo de WordPress mediante la resolución de page-template que encadena a RCE a través de…
 crowsec-edtech/cve-2026-87902
PoC en Python que explota CVE-2026-87902, un path traversal no autenticado en locate_template() de WordPress que conduce a LFI y RCE basado en PEAR,…
 k3ystr0k3r/cve-2026-29053
PoC en Python y escáner de versiones para CVE-2026-29053, un RCE autenticado en Ghost CMS anterior a 6.19.1 mediante plantillas de tema Handlebars…
 hitechcloud-vietnam/cve-2026-41940-poc
Explota CVE-2026-41940, un bypass de autenticación de cPanel & WHM, para obtener acceso root a WHM y ejecutar comandos de post-explotación, lecturas…
 ivancabrera02/r2socks
Proxy SOCKS5 tunelizado a través del almacenamiento de objetos Cloudflare R2, con agentes en Python y C++ sin dependencias que retransmiten tráfico…
 roostercoopllc/flipper-mcp
Servidor MCP impulsado por IA para Flipper Zero. Controla SubGHz, NFC, RFID, IR, BLE, GPIO y más por WiFi usando Claude o cualquier cliente MCP.
 d6fault/cve-2026-95675
PoC en Python que explota CVE-2026-95675, una inyección de comandos root no autenticada en el firmware del D-Link DAP-1360 RevB mediante un bypass de…
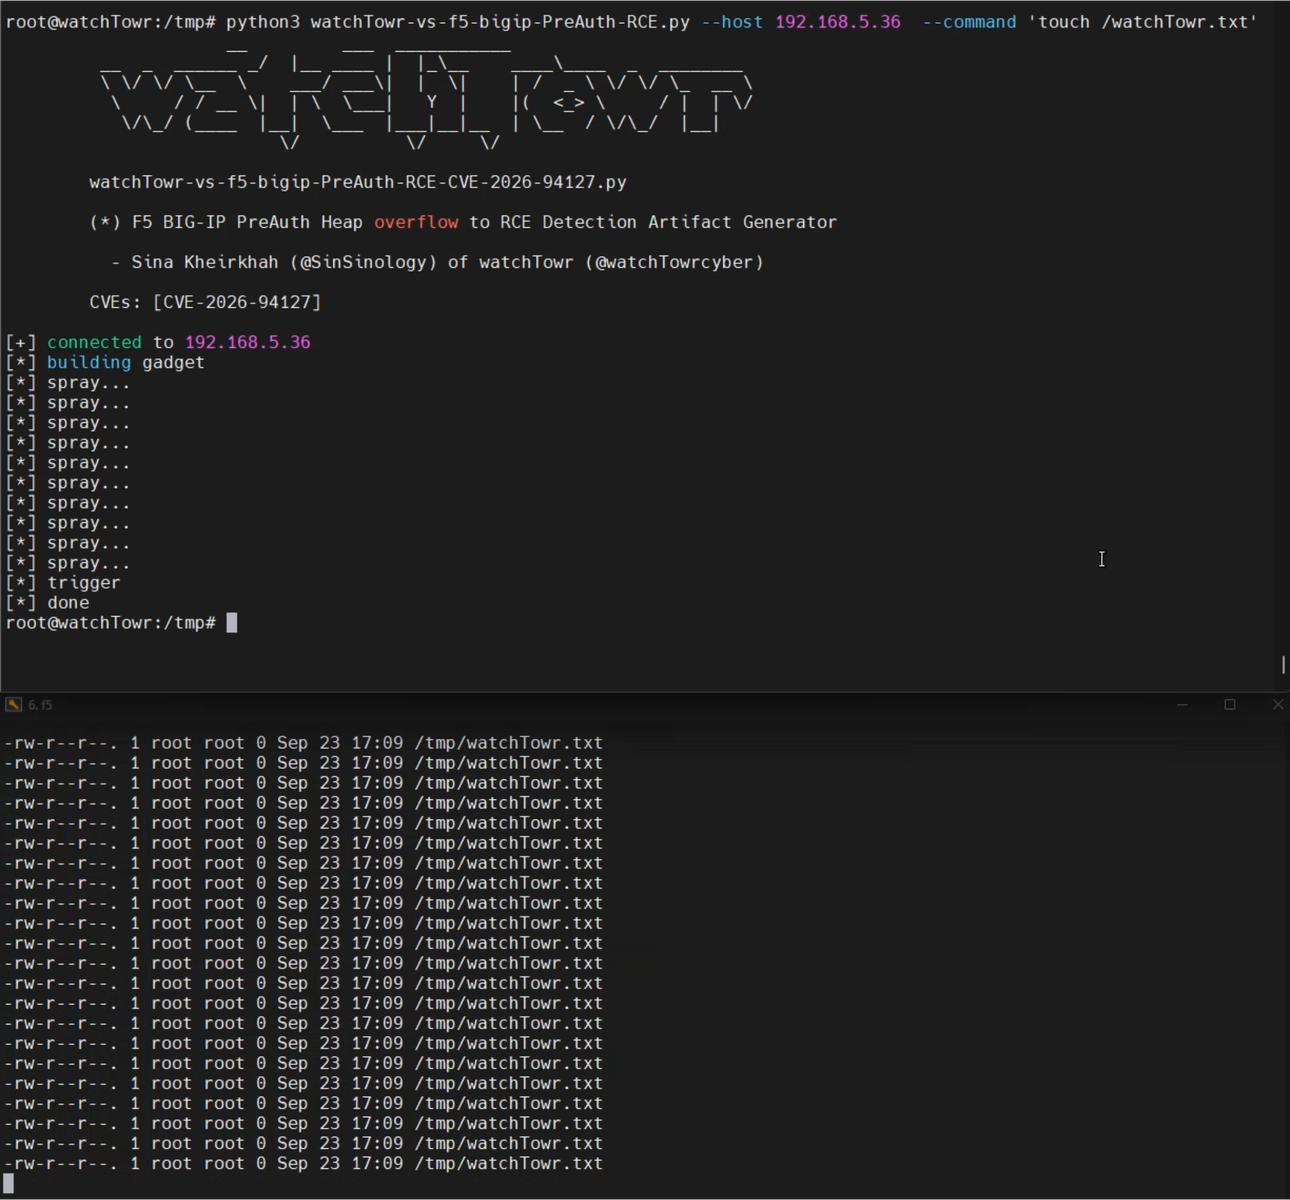 watchtowrlabs/watchtowr-vs-f5-bigip-preauth-rce-cve-2026-94127
Generador de artefactos de detección en Python y PoC para CVE-2026-94127, un RCE pre-auth en F5 BIG-IP accesible a través de servidores virtuales…
 zyphorixofficialmain-lab/cve-2026-87902
Exploit en Python para CVE-2026-87902, una cadena LFI-to-RCE de WordPress Core. Identifica versiones, escribe un shell PHP mediante pearcmd y…
 bhideki/cve-2026-87902
PoC y escáner en Python para CVE-2026-87902, un path traversal en el núcleo de WordPress que conduce a LFI y RCE basado en PEAR, con bypass de WAF y…
 gmh5225/gatekeeper
Gateway de acceso SSH autoalojado en Go con autenticación OIDC/LDAP, RBAC, MFA, grabación de sesiones, exportación de auditoría, cifrado en reposo,…
 lutfifakee-project/cve-2026-87902
Prueba de concepto de exploit para CVE-2026-87902, un path traversal pre-auth en WordPress Core que encadena LFI con ejecución remota de código.








