
 #1
Frameworks de desarrollo de RATs, herramientas de detección y utilidades de acceso remoto post-explotación.
Recomendado por Kitploit
 mythicagents/medusa
Agente C2 multiplataforma para Mythic con carga dinámica de funciones, proxy SOCKS5, operaciones de archivos, inyección de shellcode y módulos de…
 alt3kx/cve-2021-21972
Script de Nmap para detectar la vulnerabilidad RCE CVE-2021-21972 de VMware vCenter Server mediante el sondeo del endpoint uploadova y la…
 mwsrc/betterrat
Mejor troyano de acceso remoto
 evergreencartoons/senselessviolence
CVE-2022-31814 Kit de explotación.
 fortra/impacket
Biblioteca de Python para la manipulación de protocolos de red de bajo nivel, con implementaciones de SMB, MSRPC, Kerberos y WMI, e incluye…
 ahhh/reverse_dns_shell
Un reverse shell en Python que utiliza DNS como canal C2
 allevon412/teamsimplant
Implante sigiloso de proxy DLL para Microsoft Teams que inyecta shellcode cifrado con AES mediante técnicas de unhooking, proporcionando acceso…
 alessandroz/pupy
Pupy es un RAT (Herramienta de Administración Remota) de código abierto, multiplataforma (Windows, Linux, OSX, Android) y multifunción, escrito…
 fi3ro/cve-2015-5377
Exploit de deserialización de Java dirigido al protocolo de transporte de Elasticsearch 1.5.2 (puerto 9300) usando la cadena Groovy MethodClosure…
 hackedteam/rcs-db
Base de datos de componentes para el backend de RCS
 s4dp4nd4/frida-c2-mcp
Servidor MCP de estilo C2 agéntico para instrumentación de Frida en Android rooteado e iOS con jailbreak.
 polo35/cve-2020-0022
Explotación de la vulnerabilidad CVE-2020-0022 en Bouygues BBox Miami (Android TV 8.0 - ARM32 Cortex A9)
 h1sok444/cve-2026-23744-poc
Prueba de concepto de exploit para CVE-2026-23744, dirigida a /api/mcp/connect para lograr ejecución remota de comandos en sistemas Linux mediante…
 openssh/openssh-portable
OpenSSH portátil
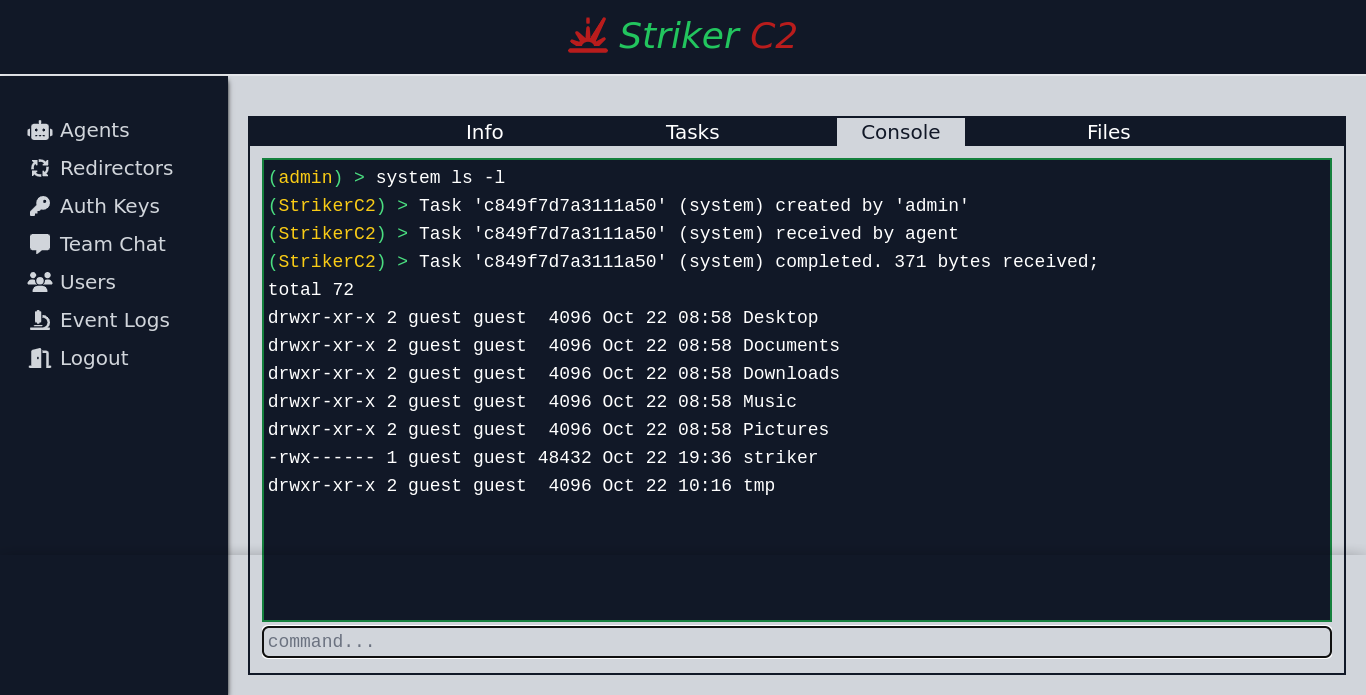 4g3nt47/striker
Framework C2 multioperador con agentes nativos en C y Python, canales HTTP(S), tareas asíncronas y una interfaz web reactiva para operaciones de…
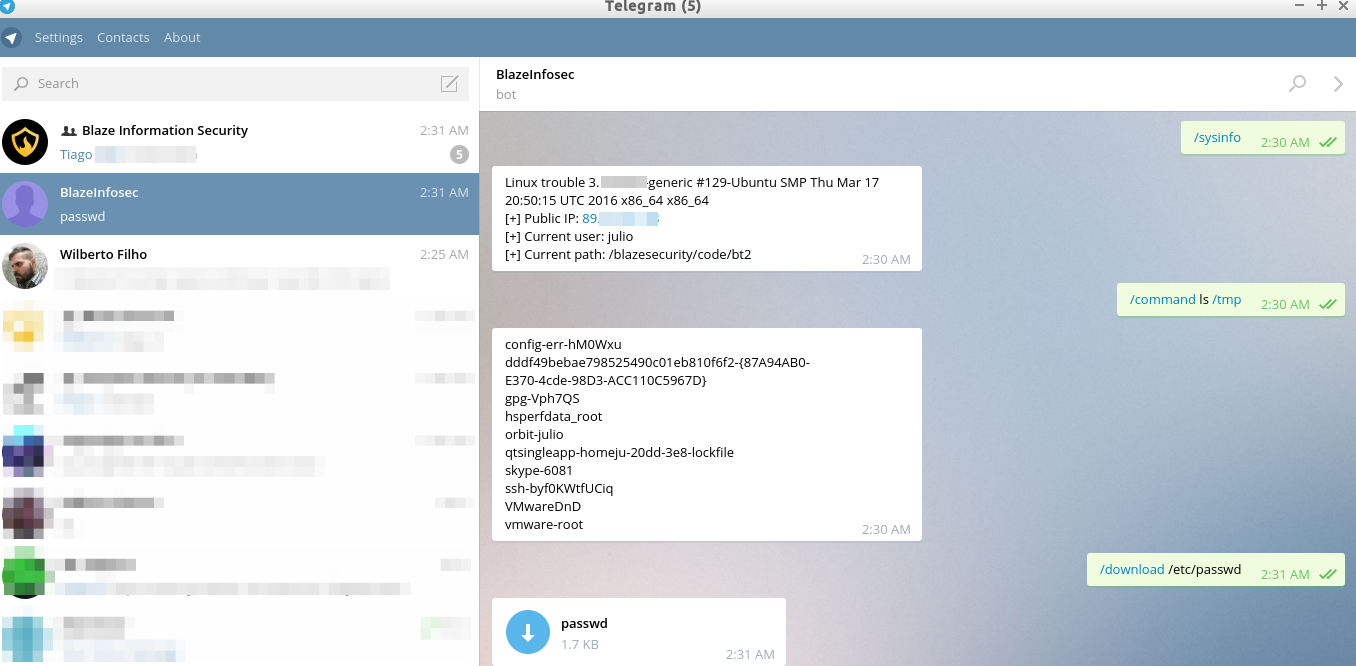 blazeinfosec/bt2
Blaze Telegram Backdoor Toolkit es una herramienta de post-explotación que aprovecha la infraestructura de Telegram como C&C
 remmons-r7/rapid7-cve-2026-15409
Este repositorio contiene un exploit de prueba de concepto para CVE-2026-15409. Establece ejecución remota de código sin privilegios de root en…
 midox008/cve-2026-24061
GNU Inetutils telnetd Omisión de Autenticación Remota








