
 #1
Herramientas de simulación de adversario, infraestructura de red team, frameworks C2 y seguridad operacional.
Recomendado por Kitploit

 rapid7/metasploit-payloads
Repositorio unificado para diferentes payloads de Metasploit Framework
 zer0yu/awesome-cobaltstrike
Lista de recursos asombrosos de CobaltStrike
 stephenfewer/reflectivedllinjection
La inyección de DLL reflectiva es una técnica de inyección de bibliotecas en la que se emplea el concepto de programación reflectiva para realizar la…
 ghostpack/certify
Herramienta en C# para enumerar y explotar configuraciones incorrectas en Servicios de Certificados de Active Directory (AD CS), permitiendo el abuso…
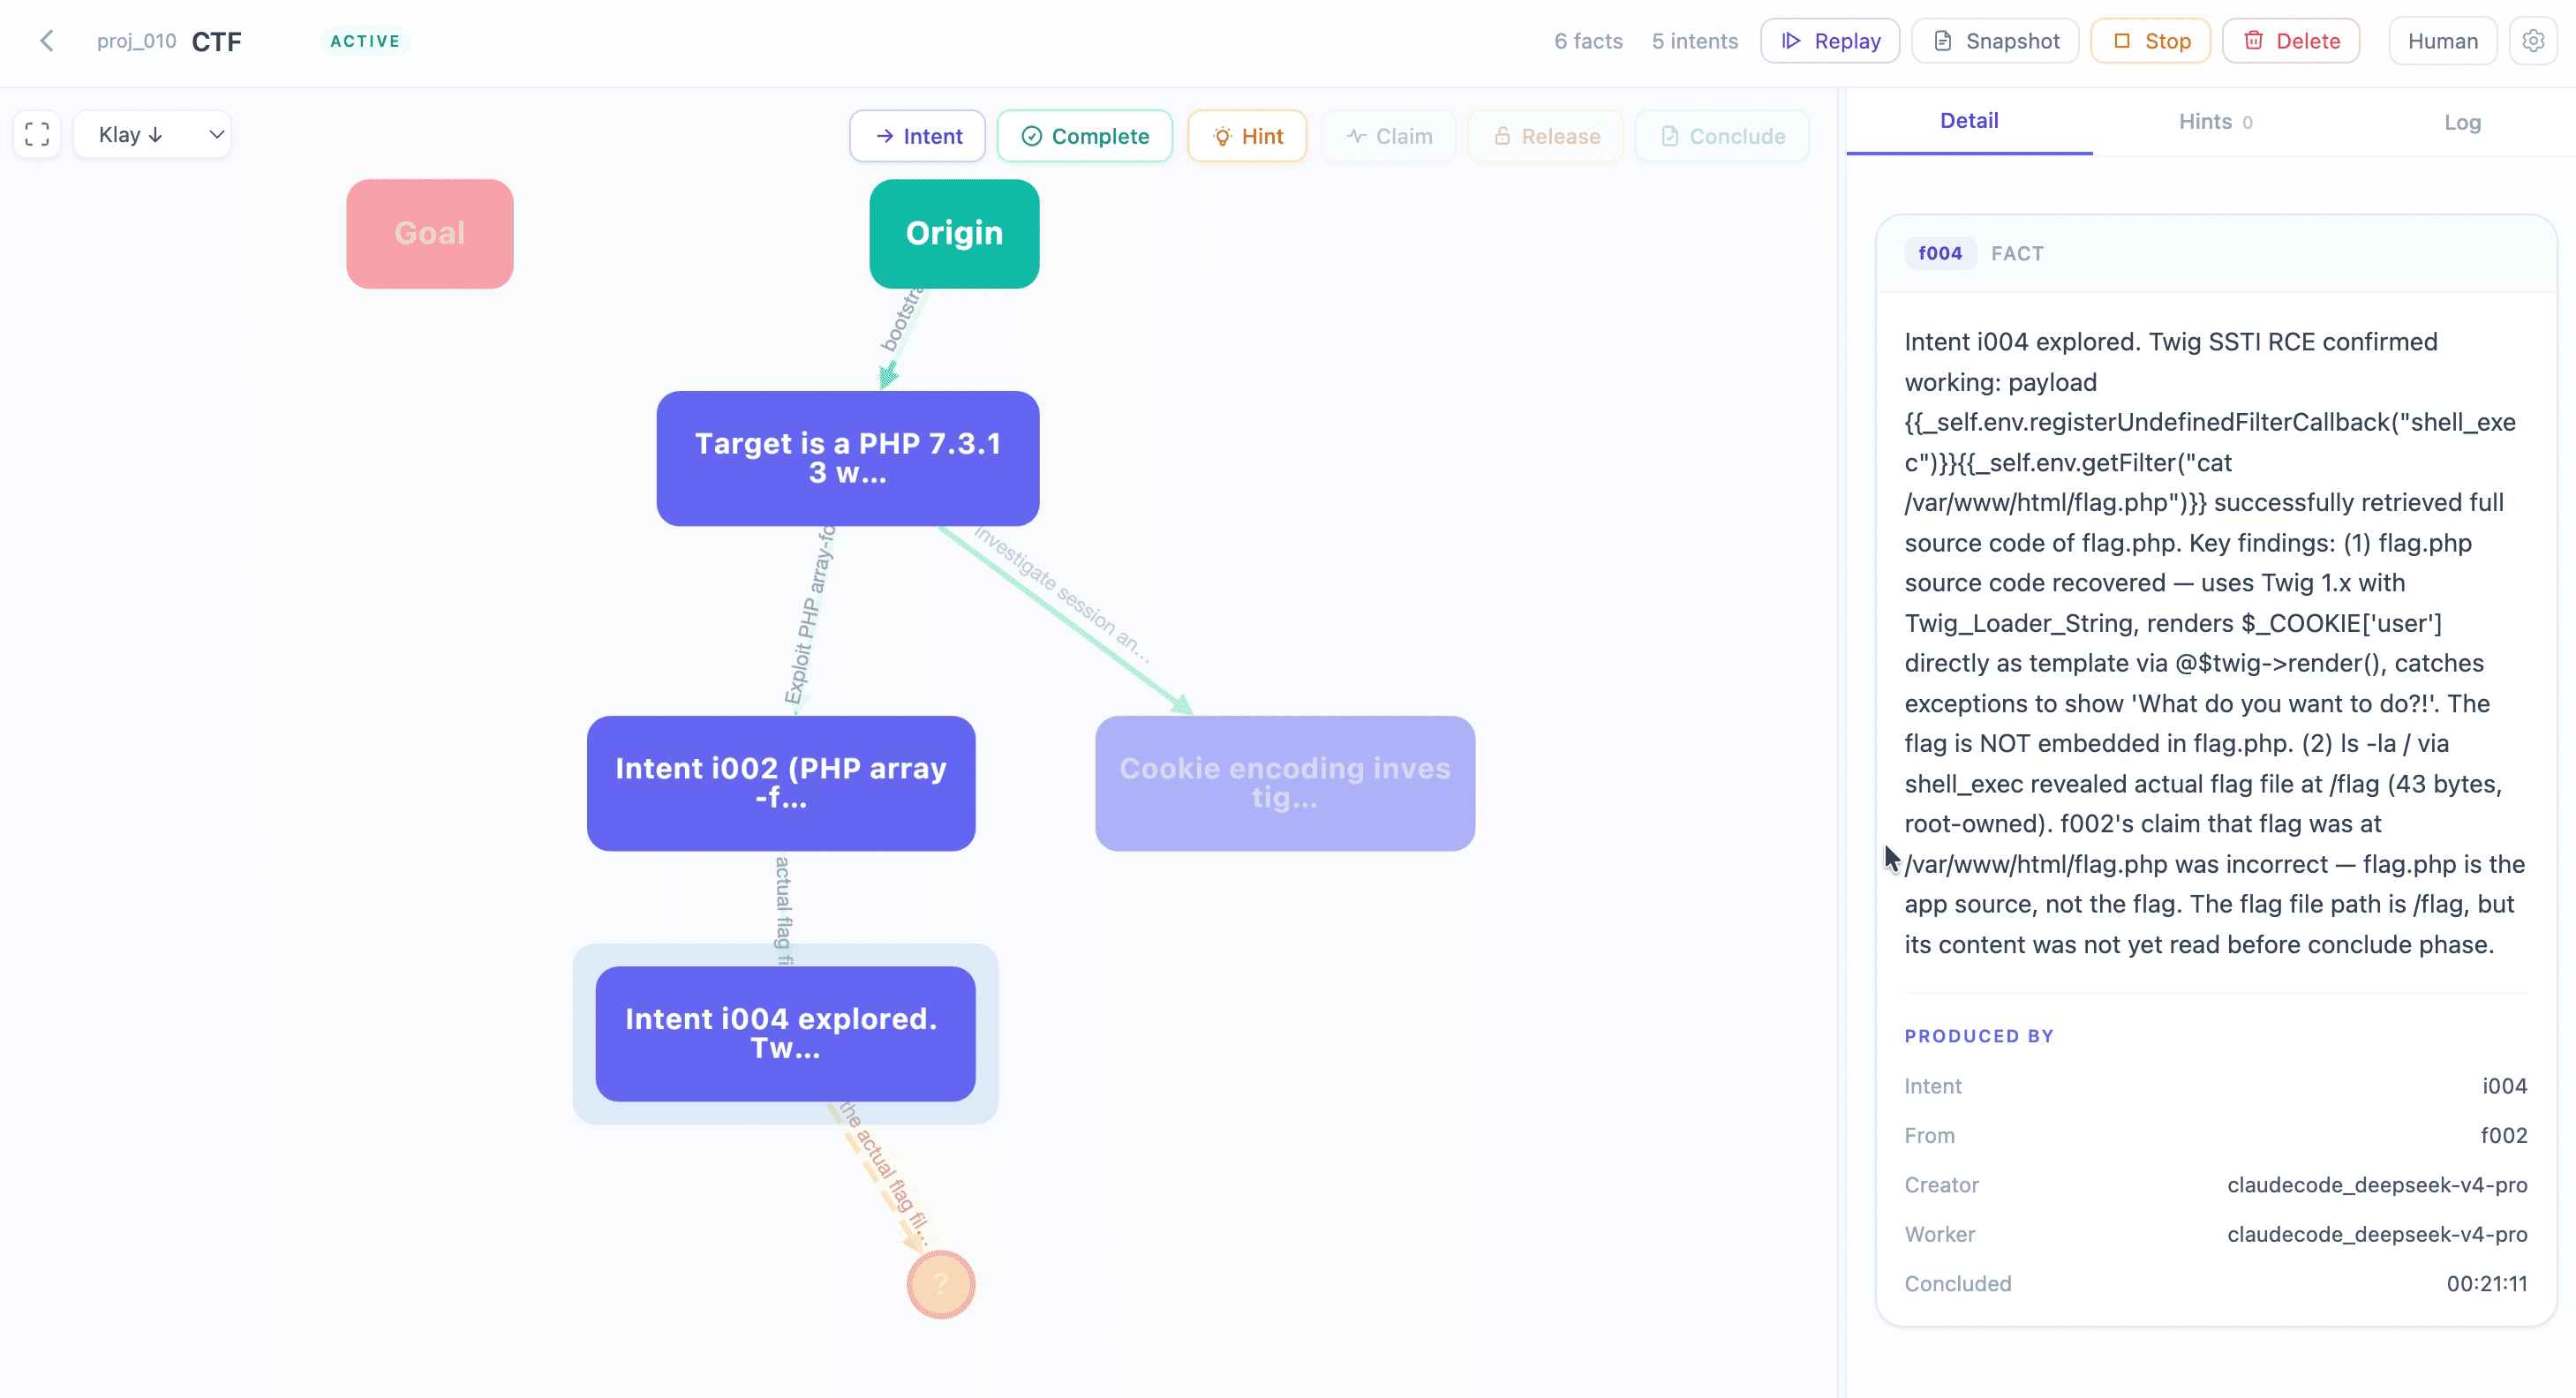 oritera/cairn
Motor de búsqueda en el espacio de estados impulsado por LLM para pruebas de penetración autónomas, resolución de CTF e investigación de…
 nullarray/autosploit
Explotador Masivo Automatizado
 sensepost/regeorg
El sucesor de reDuh, compromete un servidor web bastión y crea proxies SOCKS a través de la DMZ. Pivota y pwn.
 nicocha30/ligolo-ng
Una herramienta de túneles/pivoting avanzada, pero simple, que utiliza una interfaz TUN.
 cyberstrikeus/cyberstrike
Agente autónomo de IA para equipo rojo en pruebas de penetración con 13+ agentes especializados, 120+ casos de prueba OWASP e integración con MITRE…
 mbechler/marshalsec
Herramienta de explotación de vulnerabilidades de deserialización en Java con generadores de payloads para múltiples marshallers (Jackson, XStream,…
 apenwarr/sshuttle
¡Proyecto equivocado! Deberías ir a http://github.com/sshuttle/sshuttle
 haad/proxychains
proxychains - una herramienta que obliga a cualquier conexión TCP realizada por cualquier aplicación dada a pasar a través de un proxy como TOR o…
 rosesecurity/red-teaming-ttps
Técnicas, tácticas y procedimientos útiles tanto para red teamers como para defensores.
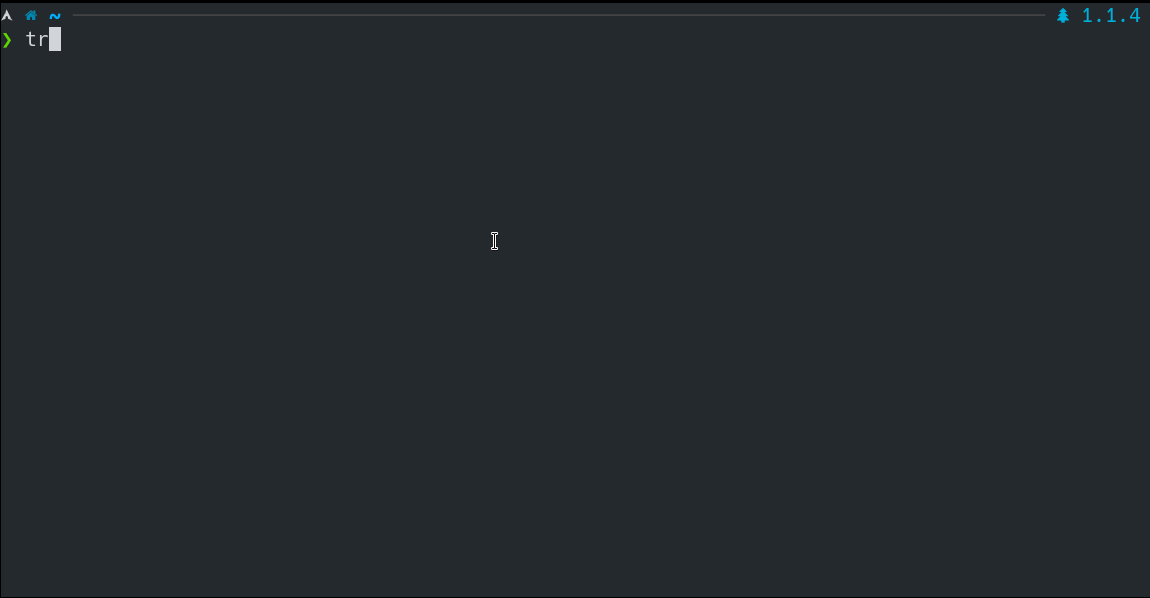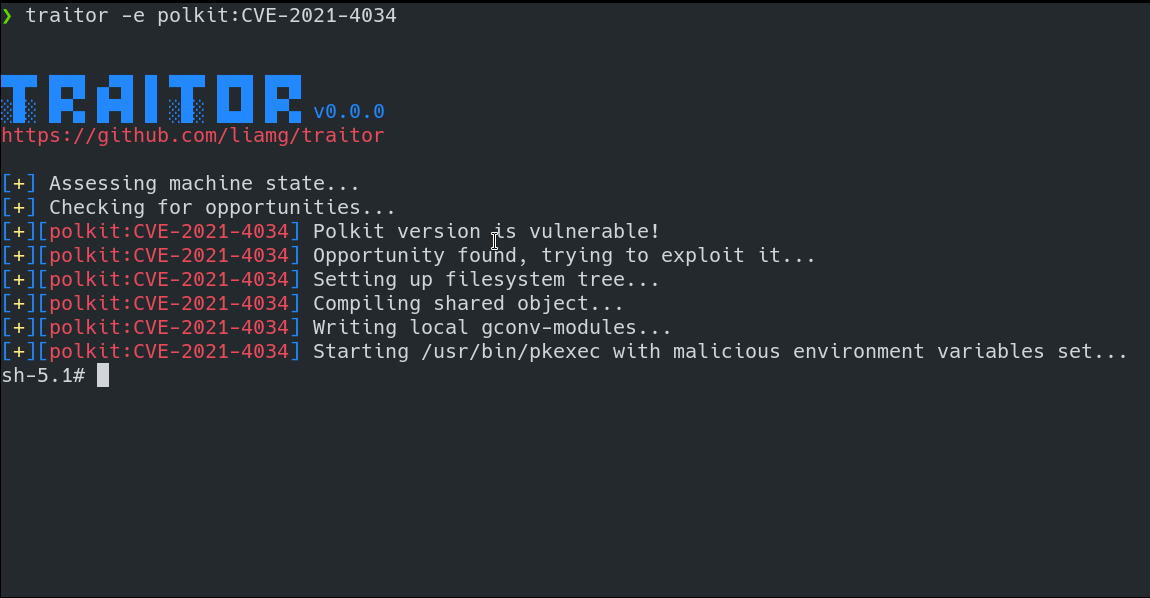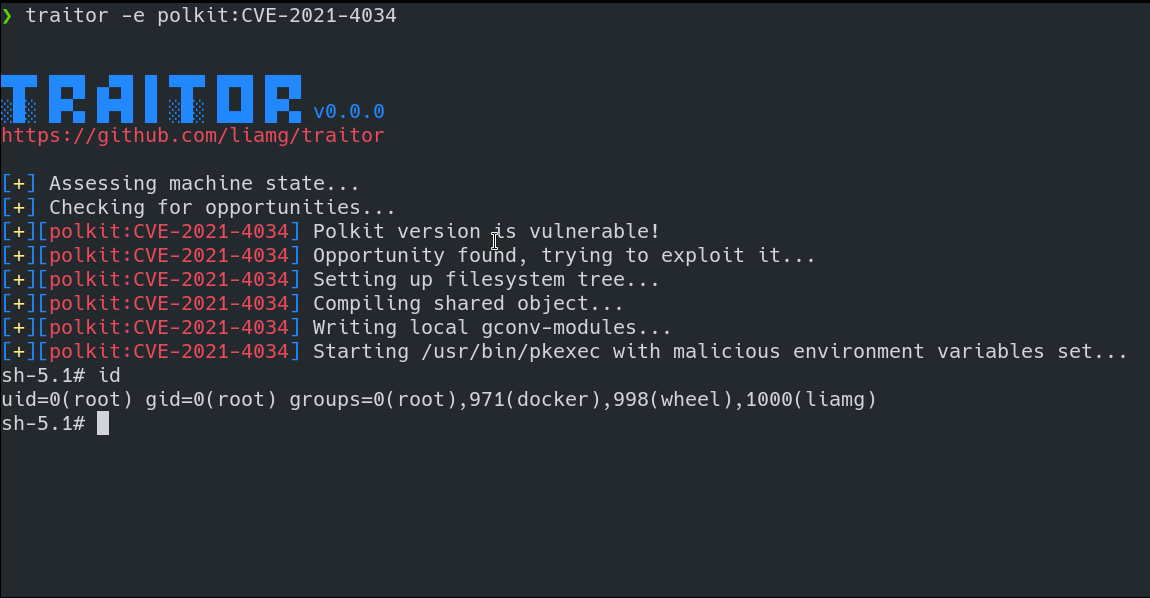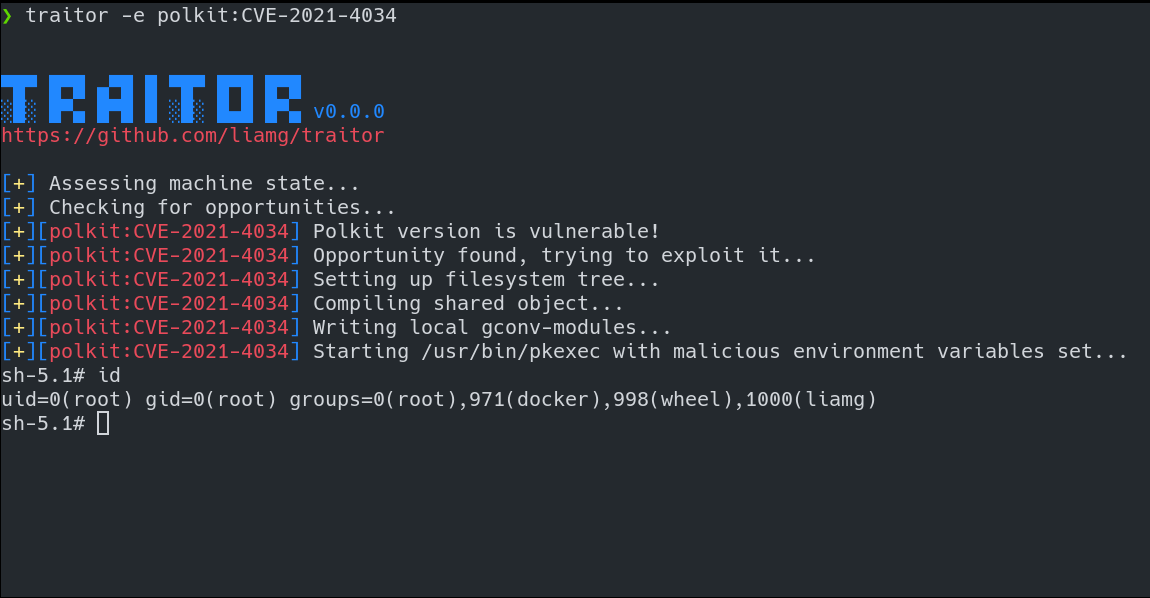 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: Escalada de privilegios automática en Linux mediante la explotación de objetivos fáciles, p. ej. gtfobins,…
 hfiref0x/kdu
Utilidad de controlador de kernel de Windows que abusa de controladores firmados vulnerables (BYOVD) para eludir DSE, cargar controladores sin…
 t3l3machus/hoaxshell
Un generador y manejador de payloads de reverse shell para Windows que abusa del protocolo http(s) para establecer una reverse shell tipo beacon.
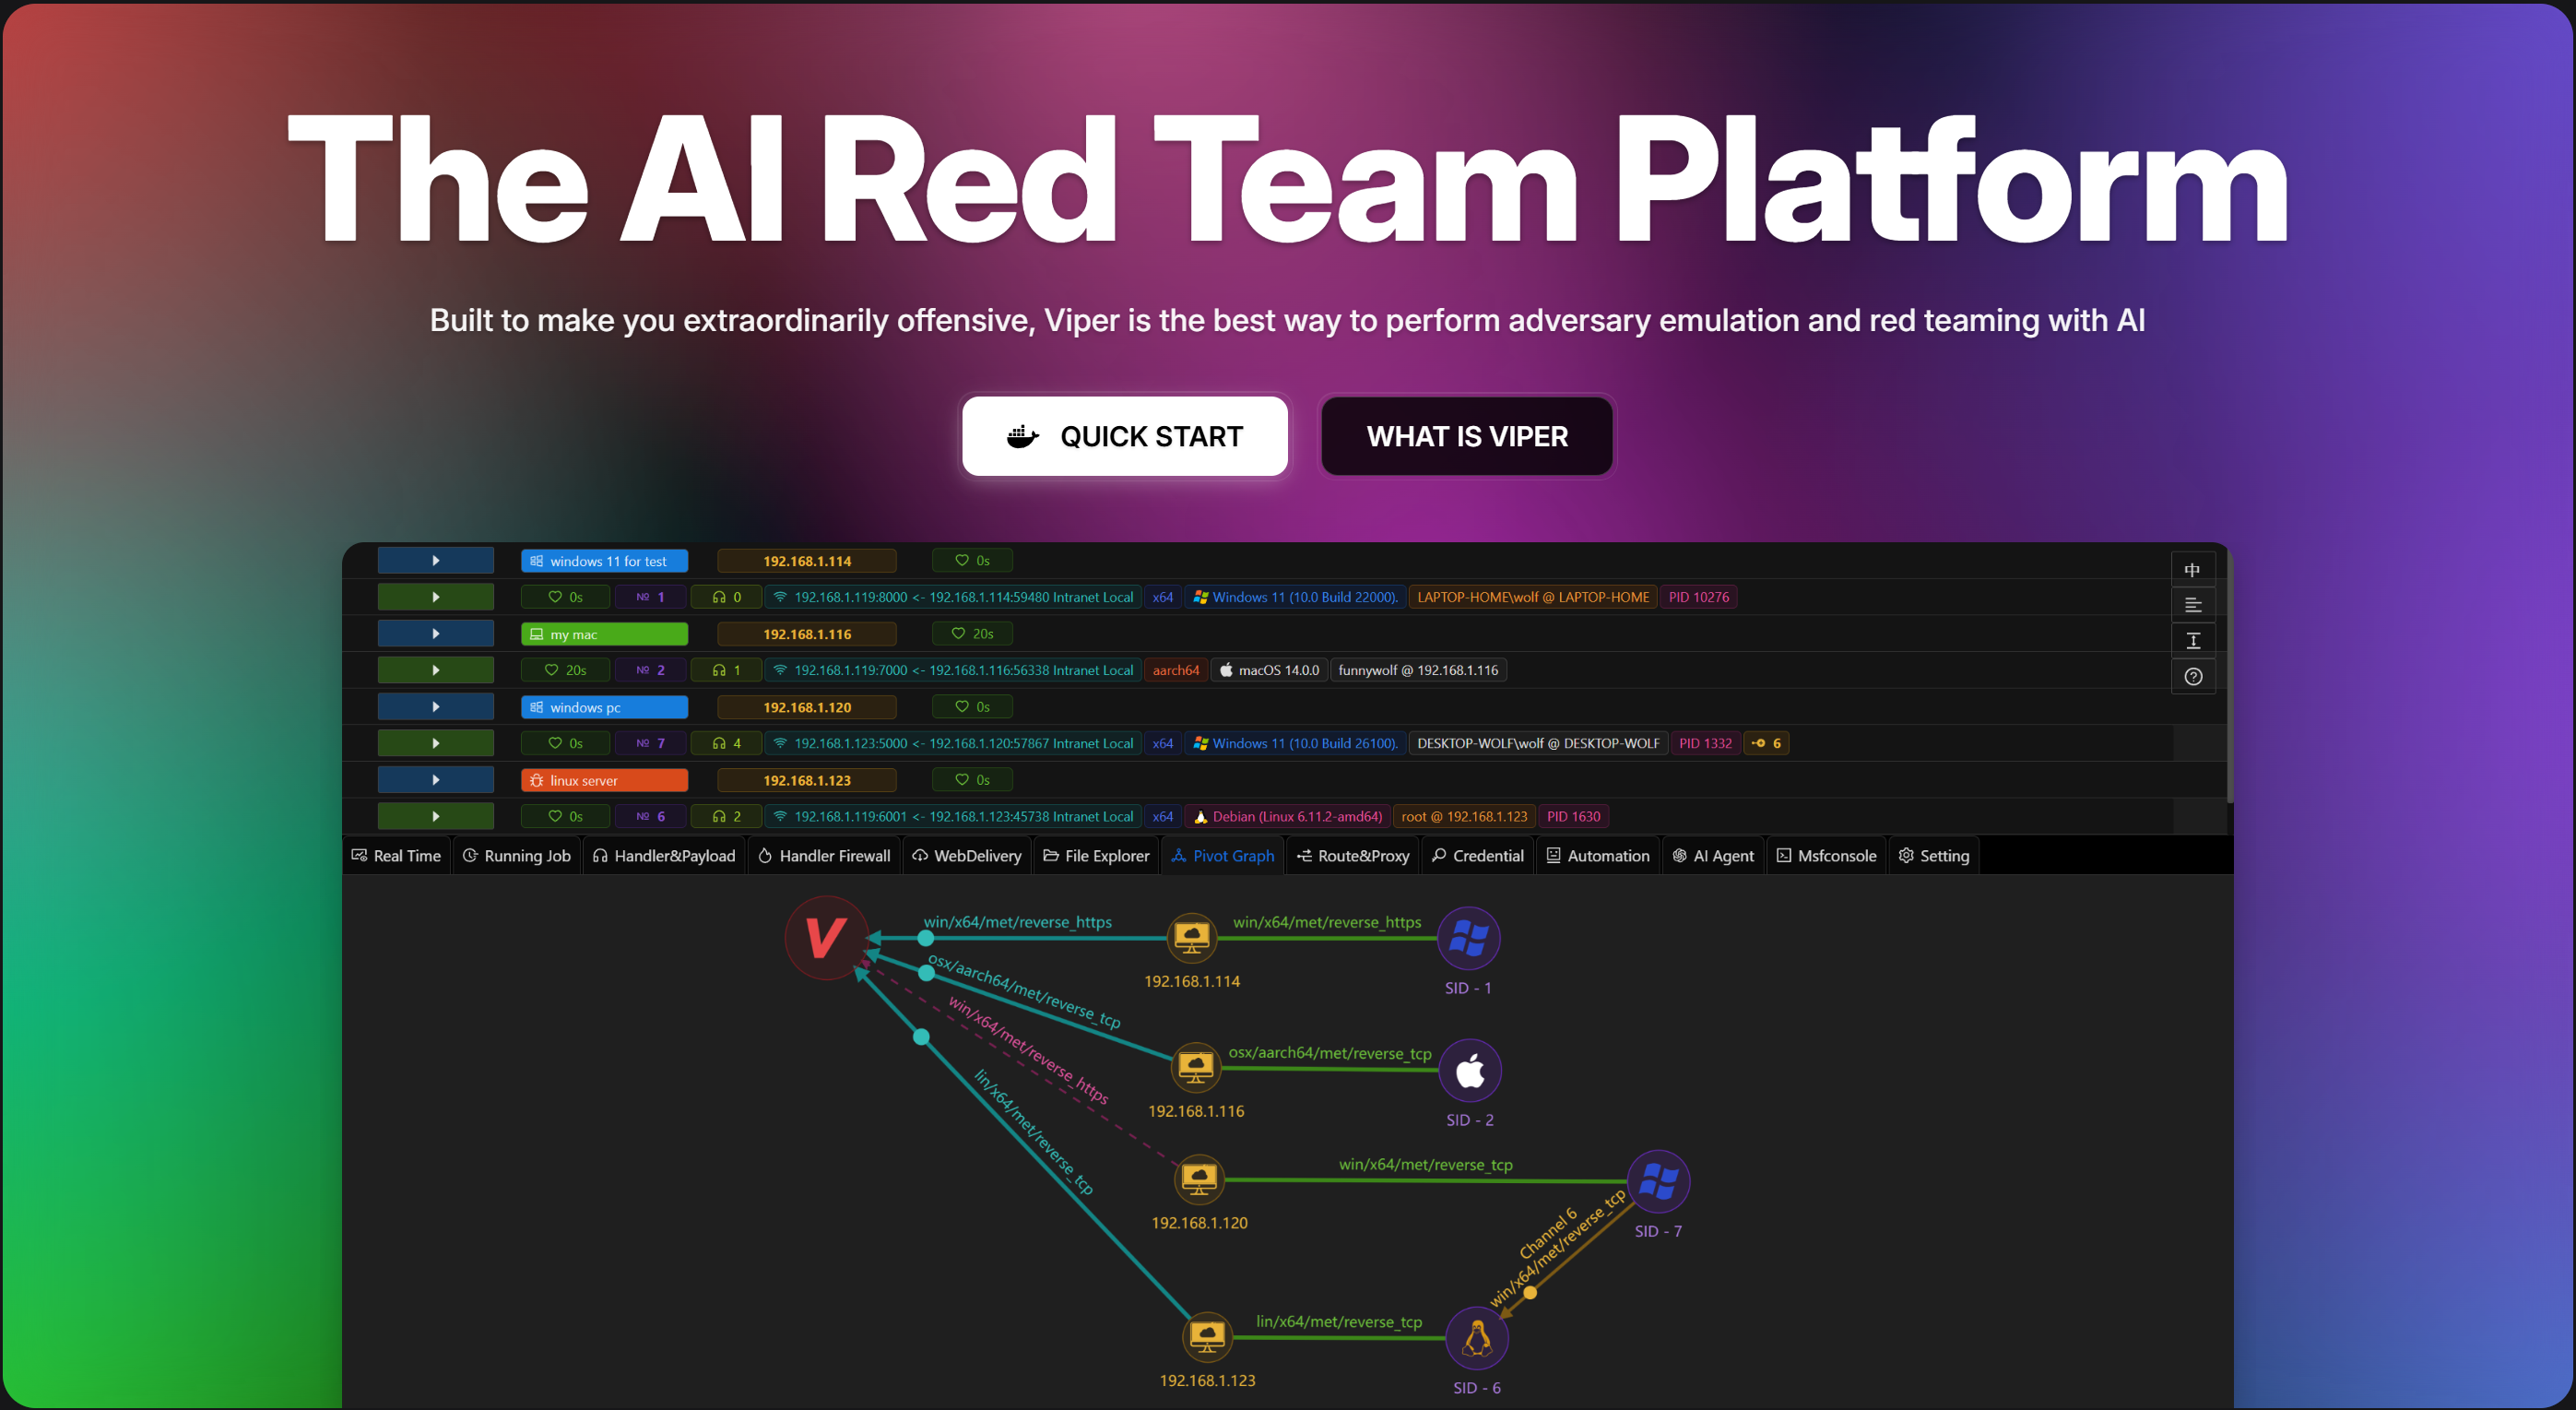 funnywolf/viper
Plataforma de simulación de adversarios y Red teaming con IA








