Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/funnywolf/viper
Frameworks de Pruebas de PenetraciónFrameworks de ExploitsPost-ExplotaciónComando y ControlRed TeamingDesarrollo de PayloadsSeguridad de IAAtaque Adversario
GitHubfunnywolf/viper

Viper

Plataforma de simulación de adversarios y Red teaming con IA

Ver Repositorio
5.3k69976hace 5 mesesRevisado por Kitploit
Sitio web
Compartir

cover-v5-optimized

Comenzando · Documentación

Static Badge chat on Discord follow on X(Twitter) Commits last month Issues closed Docker Pulls Release

README in English 简体中文版自述文件

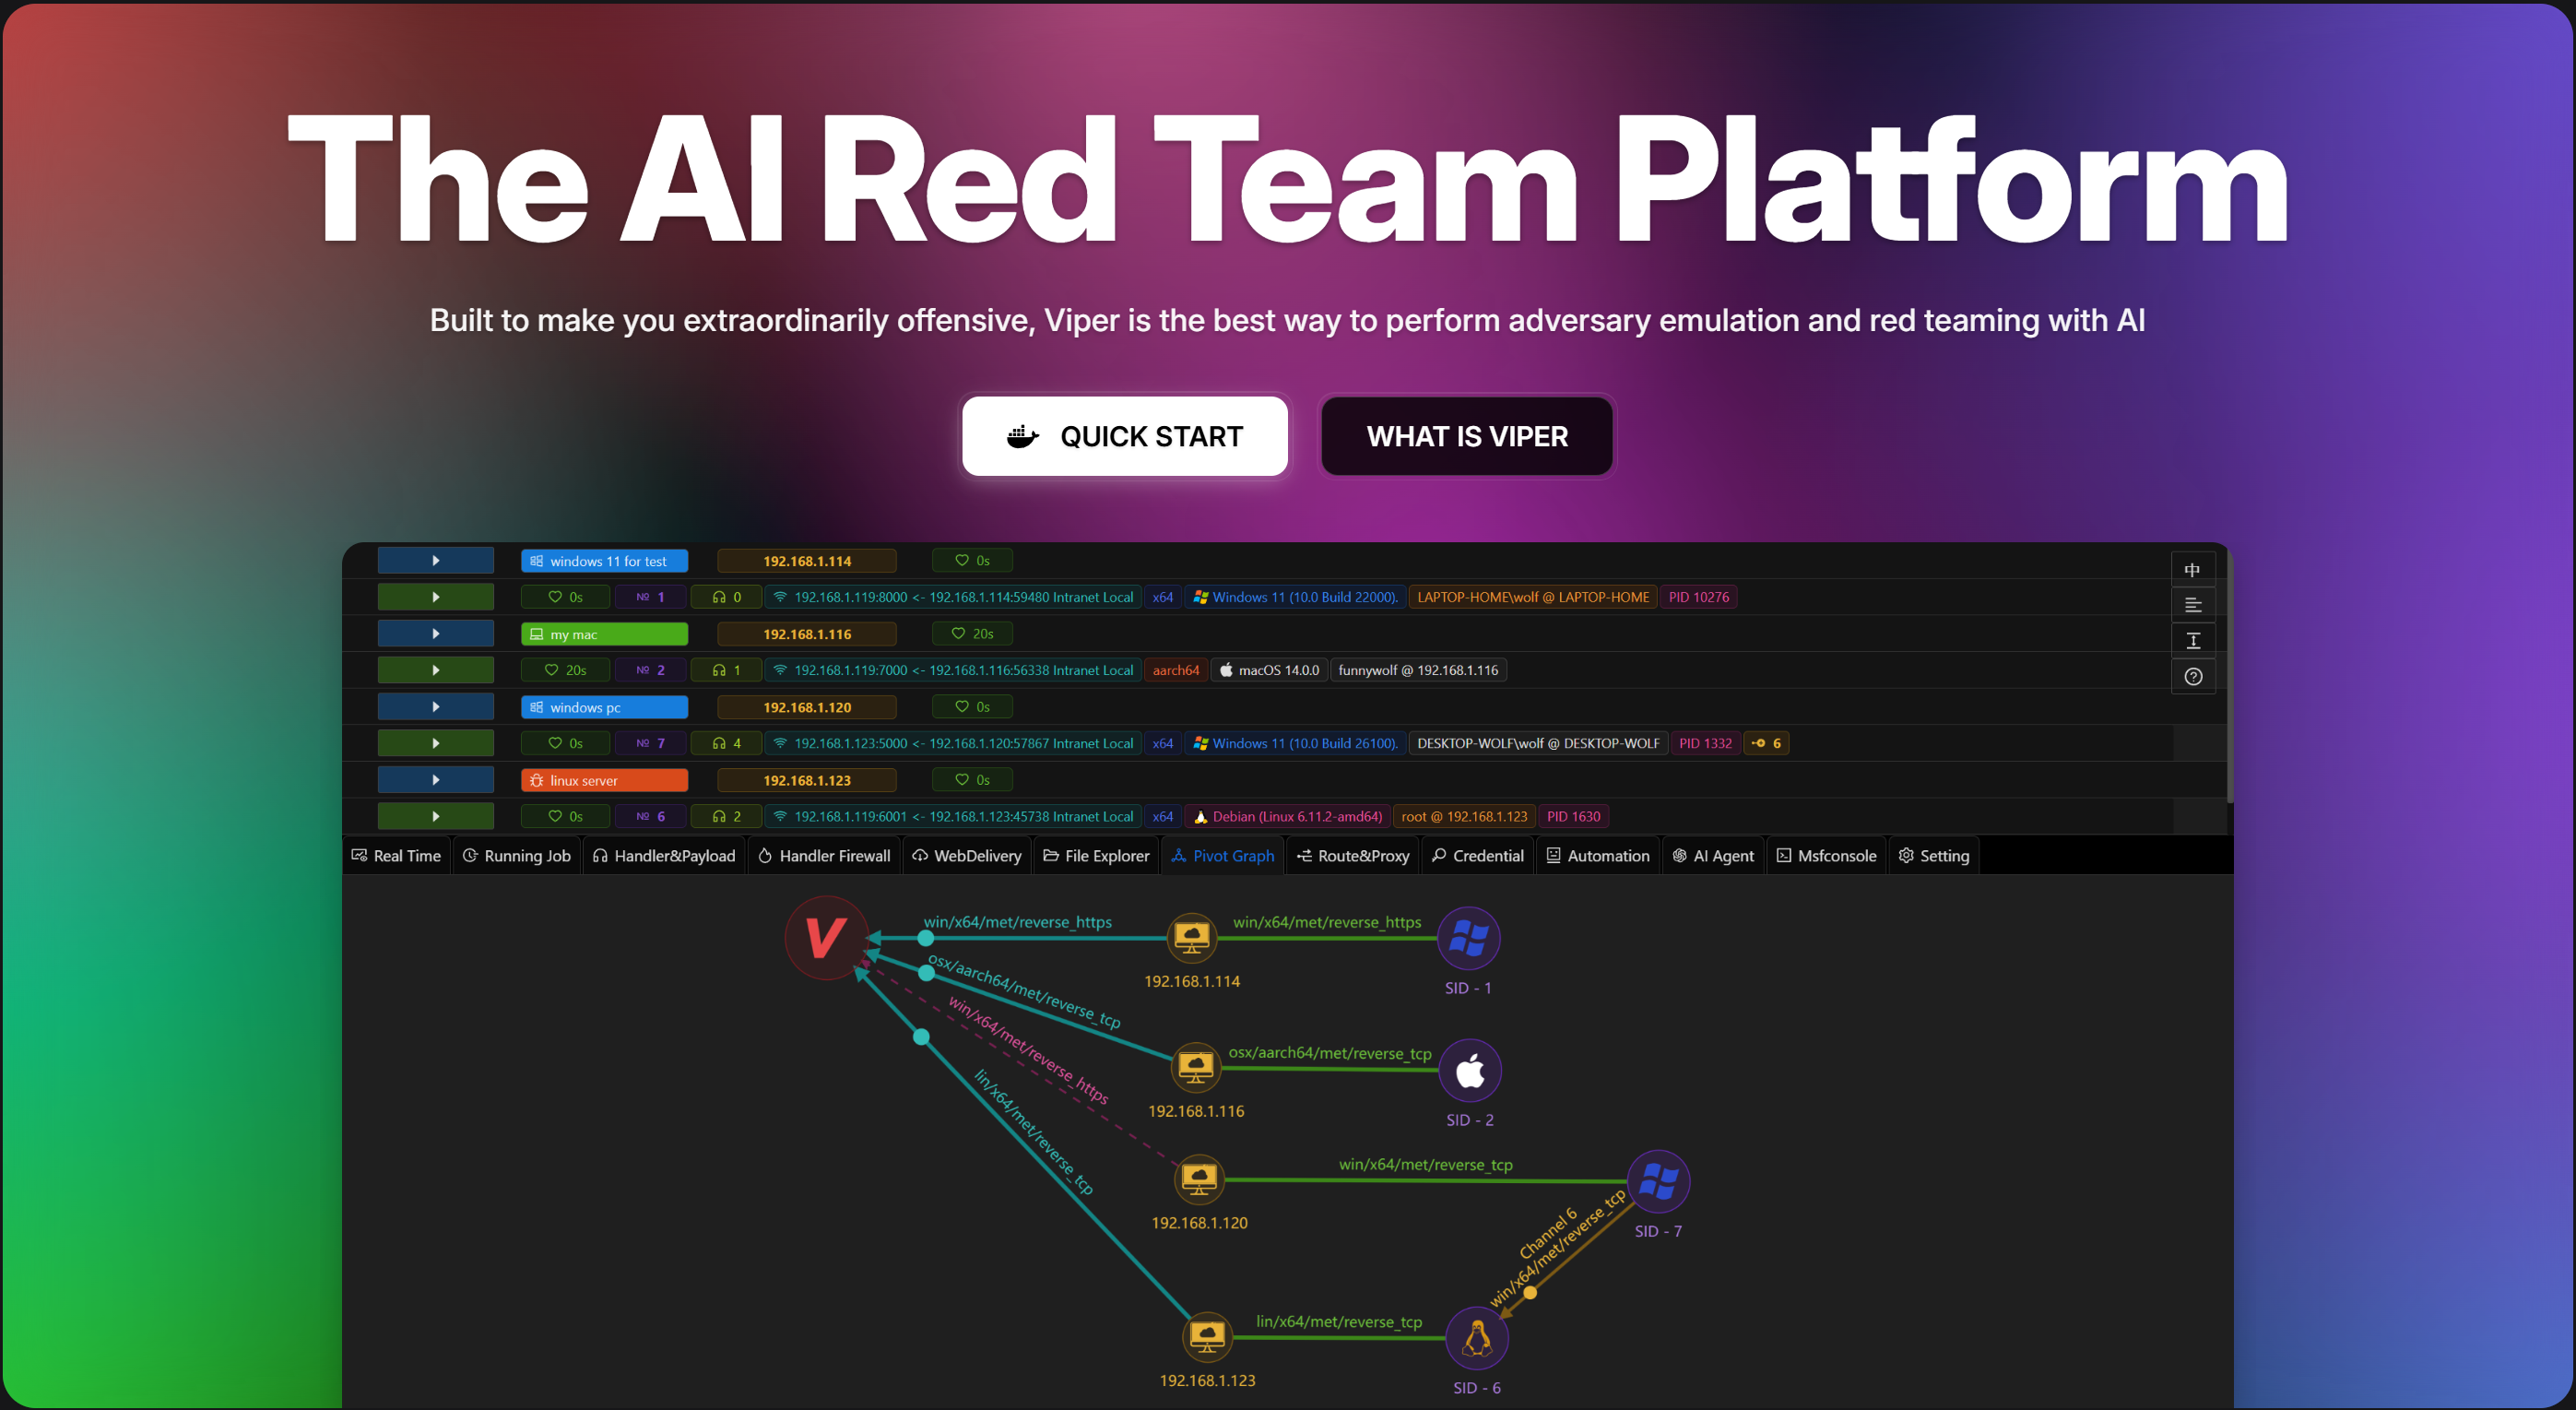
VIPER es una plataforma de equipo rojo potente y flexible. Integra las herramientas y funcionalidades principales necesarias para la simulación de adversarios y operaciones de equipo rojo, ayudándole a completar tareas de evaluación de ciberseguridad de manera eficiente.

  • Interfaz amigable
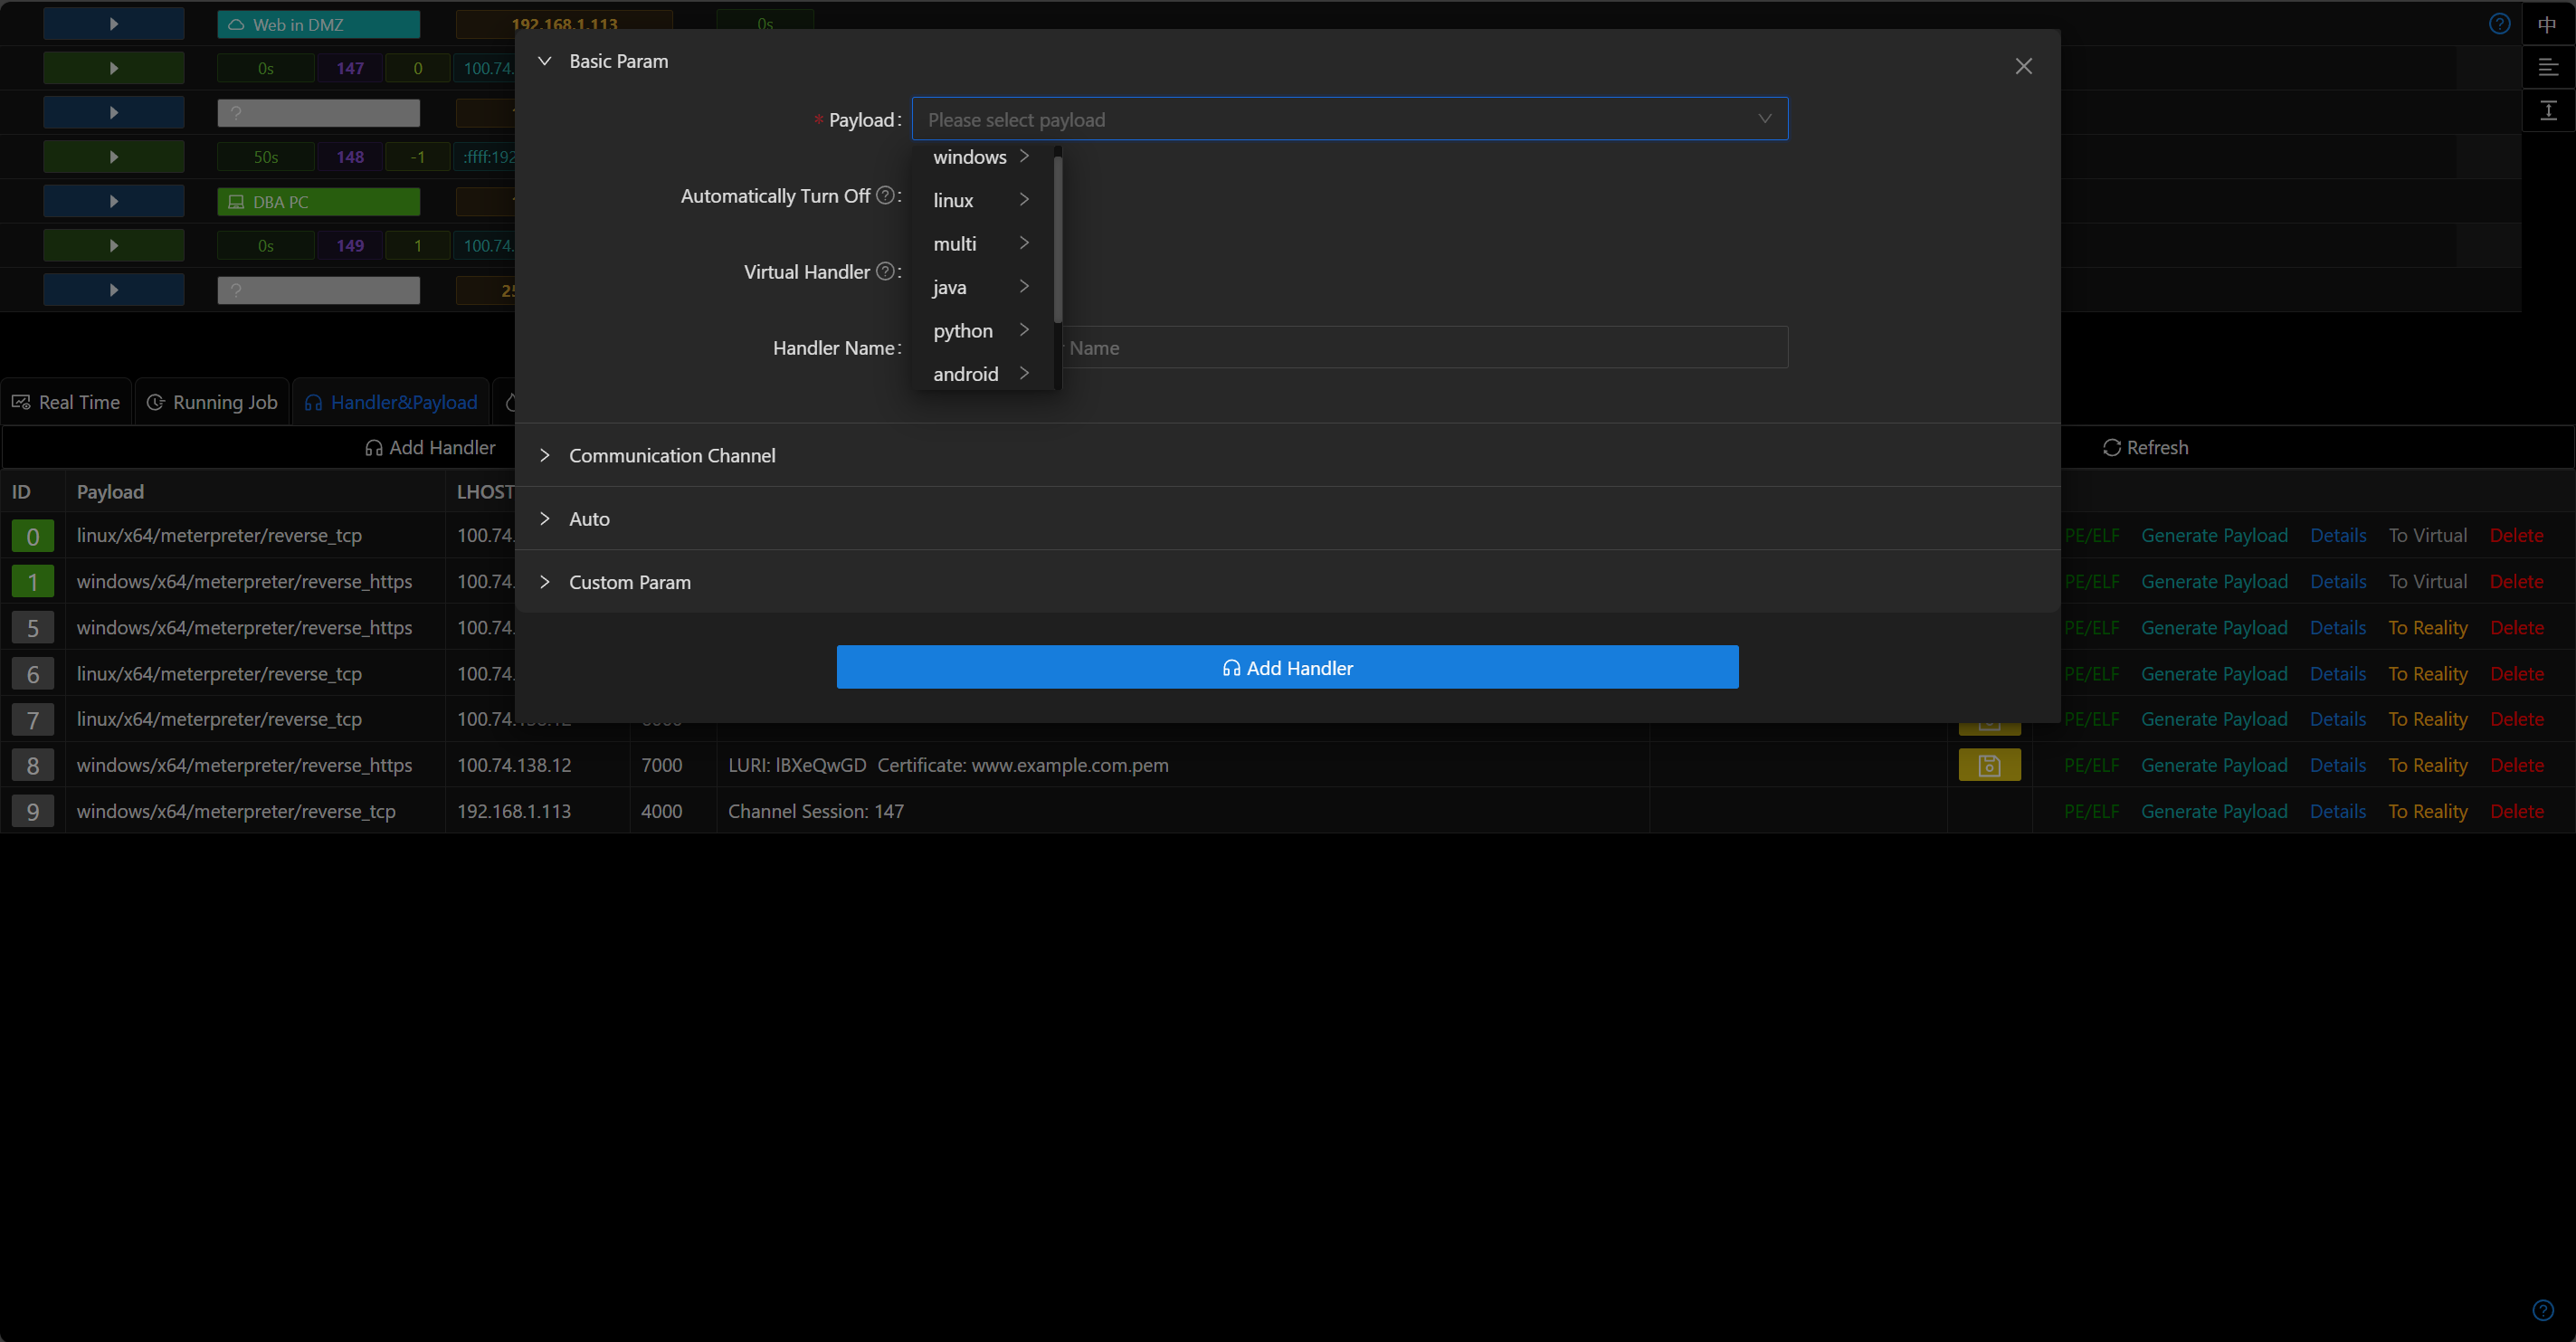
    Proporciona una interfaz intuitiva que permite a los miembros del equipo rojo iniciar rápidamente tareas de evaluación de seguridad.

  • Compatibilidad multiplataforma
    Soporta evaluaciones de equipo rojo en múltiples sistemas operativos, incluyendo Windows, Linux y macOS, asegurando una amplia compatibilidad.

  • Herramientas de equipo rojo listas para usar
    Diseñado para cubrir todas las fases del marco MITRE ATT&CK, ofreciendo una solución integral de simulación de ataques.

  • Agente LLM integrado
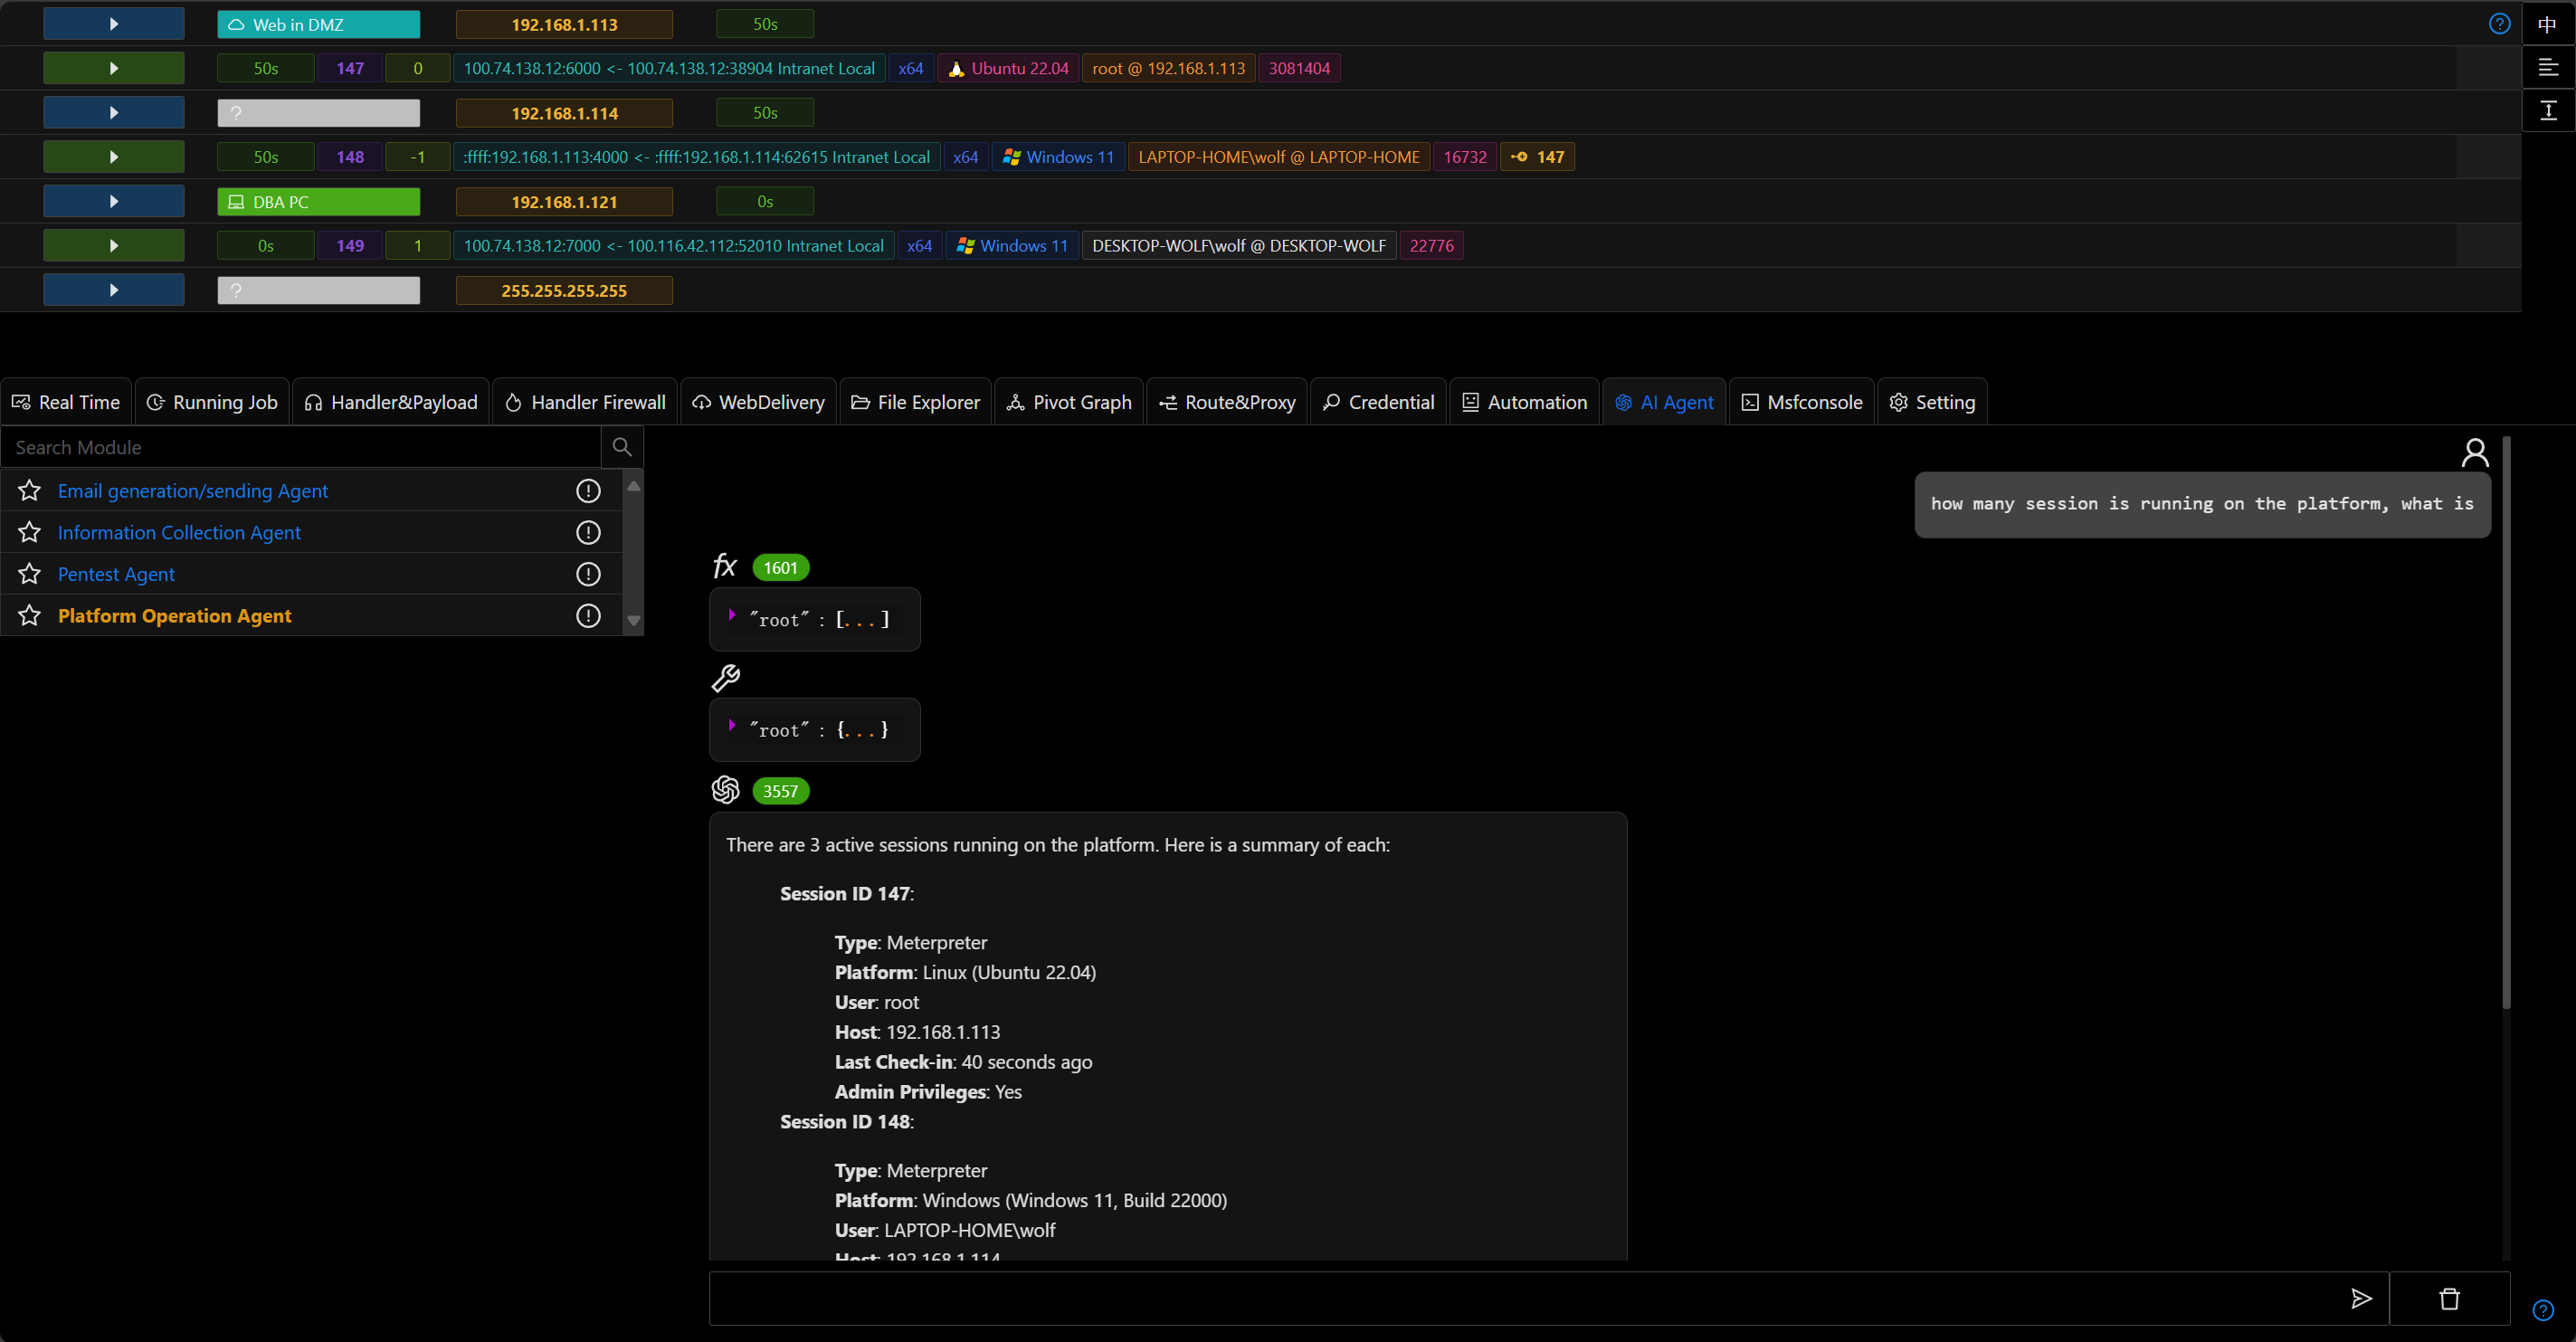
    El agente de Modelo de Lenguaje Grande (LLM) incorporado mejora las capacidades de procesamiento automatizado y el soporte para la toma de decisiones inteligente.

  • Flujos de trabajo automatizados
    Soporta mecanismos de orquestación y notificación para la monitorización 24/7 de entornos objetivo.

  • Módulos integrados abundantes
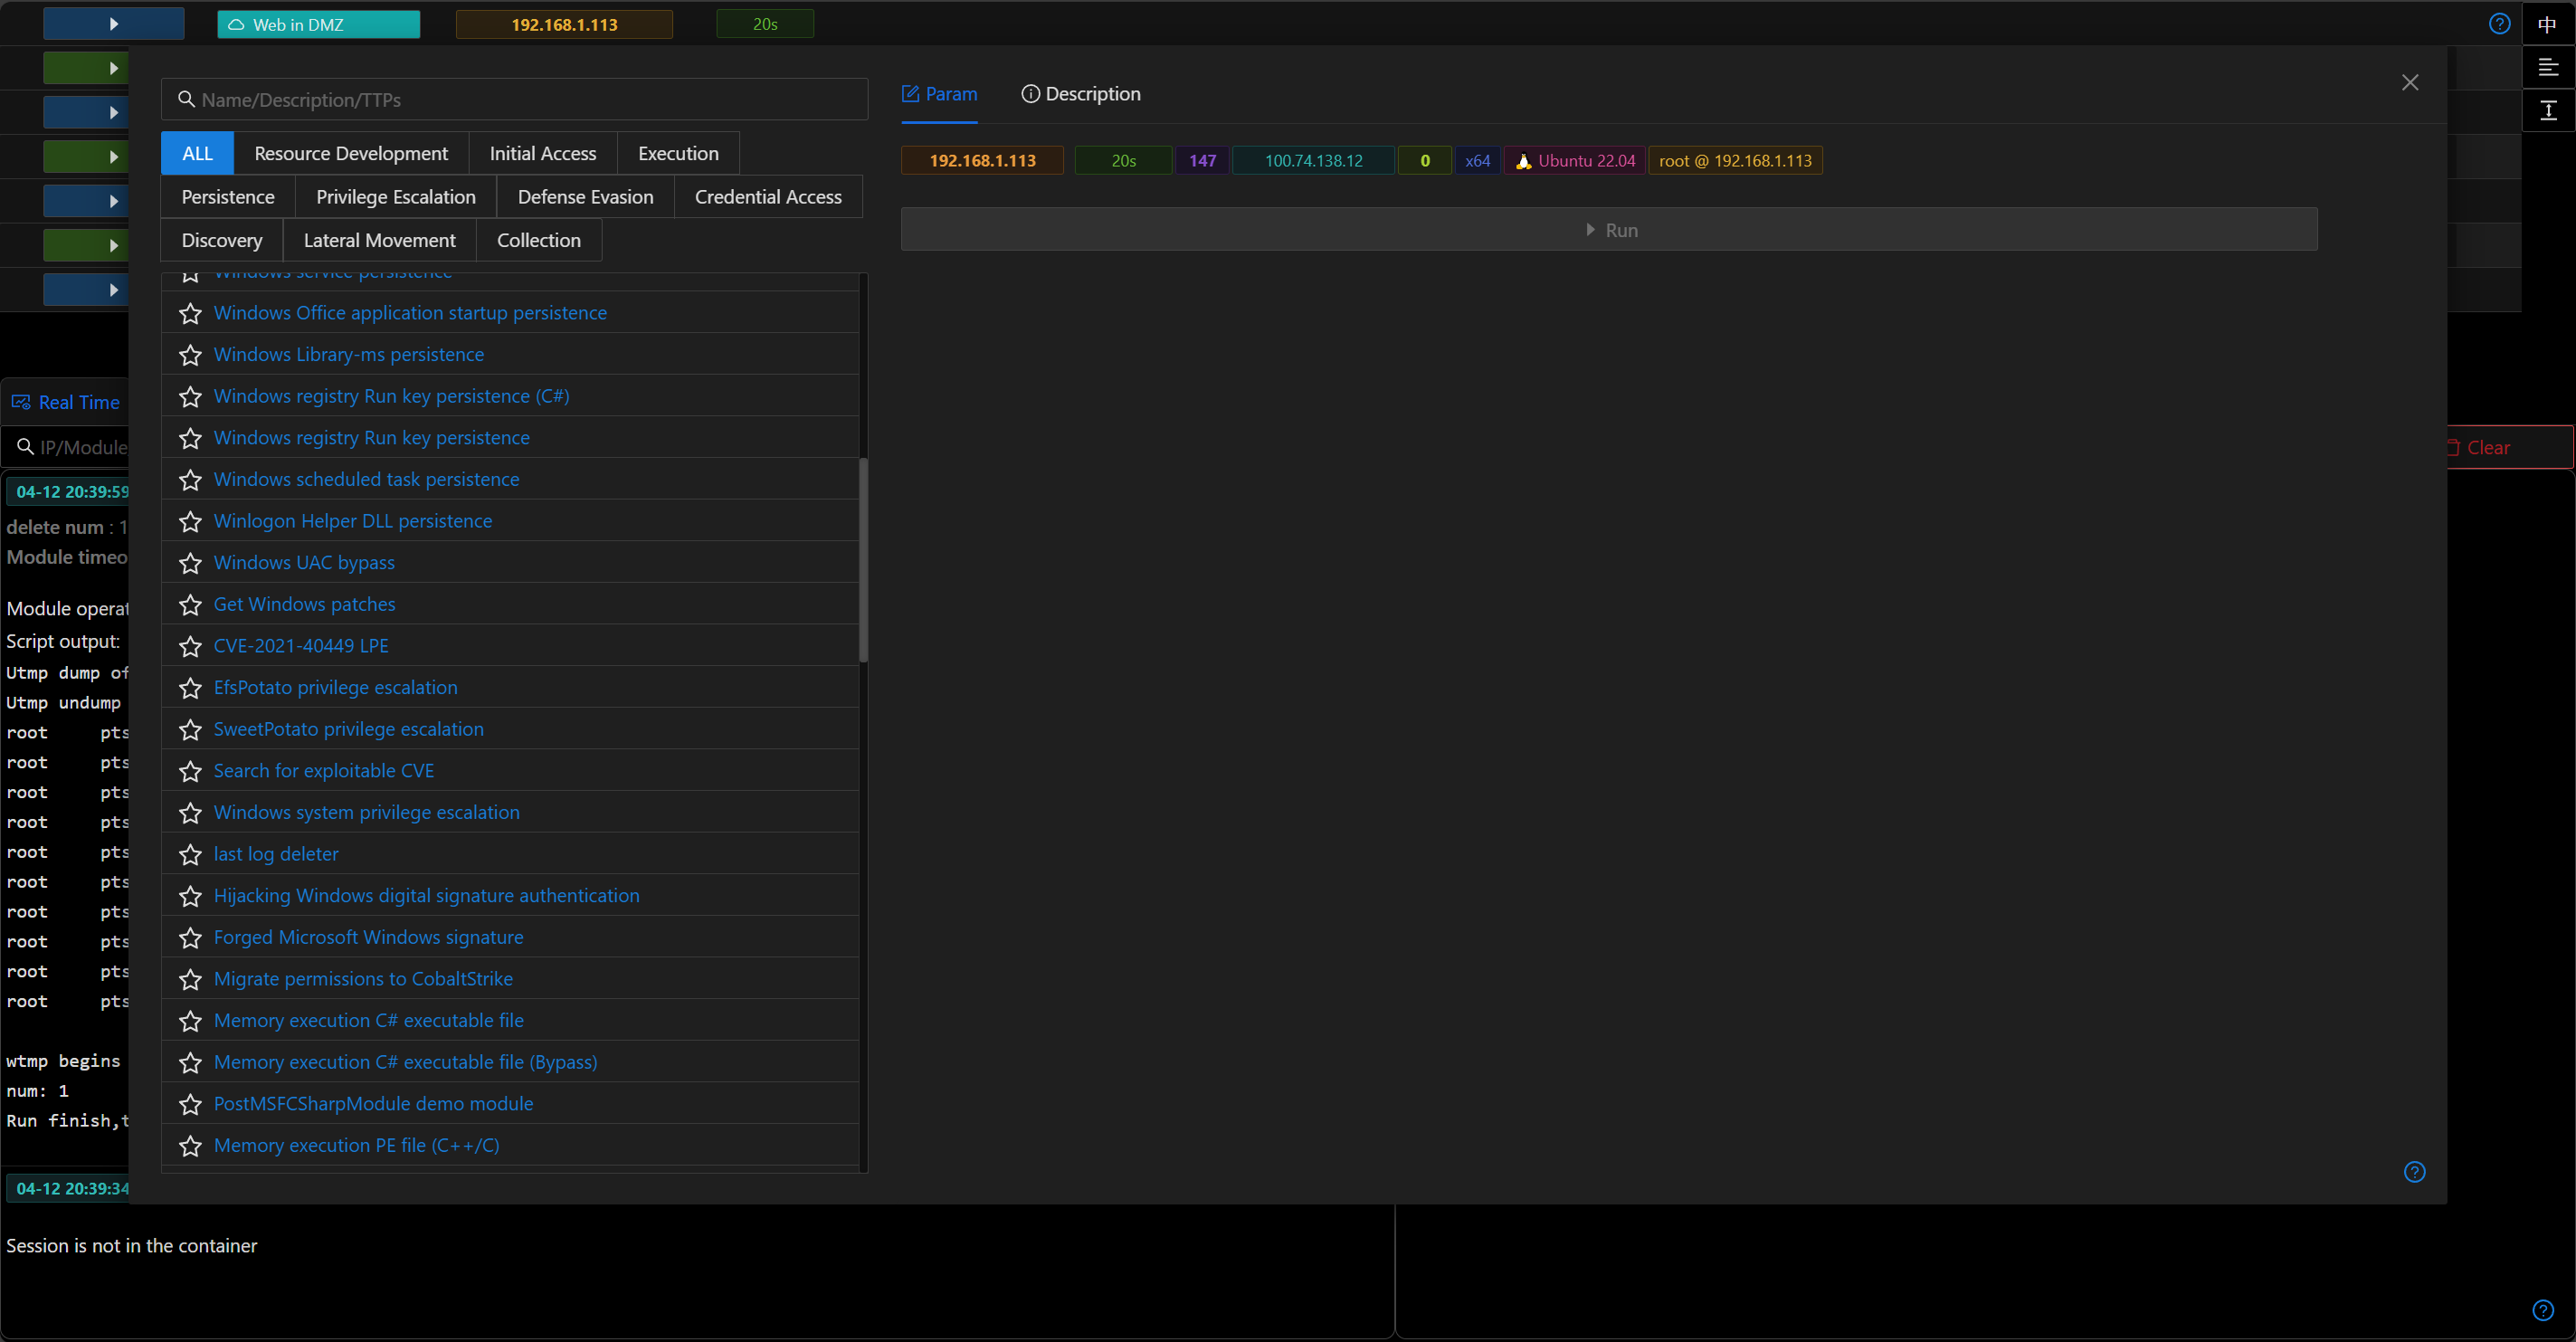
    Integra más de 100 módulos de post-explotación que cubren todas las etapas del marco MITRE ATT&CK, satisfaciendo las necesidades de diferentes escenarios.

  • Extensibilidad personalizada
    Soporta el desarrollo de módulos personalizados basados en Python para cumplir requisitos especializados o añadir funcionalidades extendidas.

  • Más funciones avanzadas
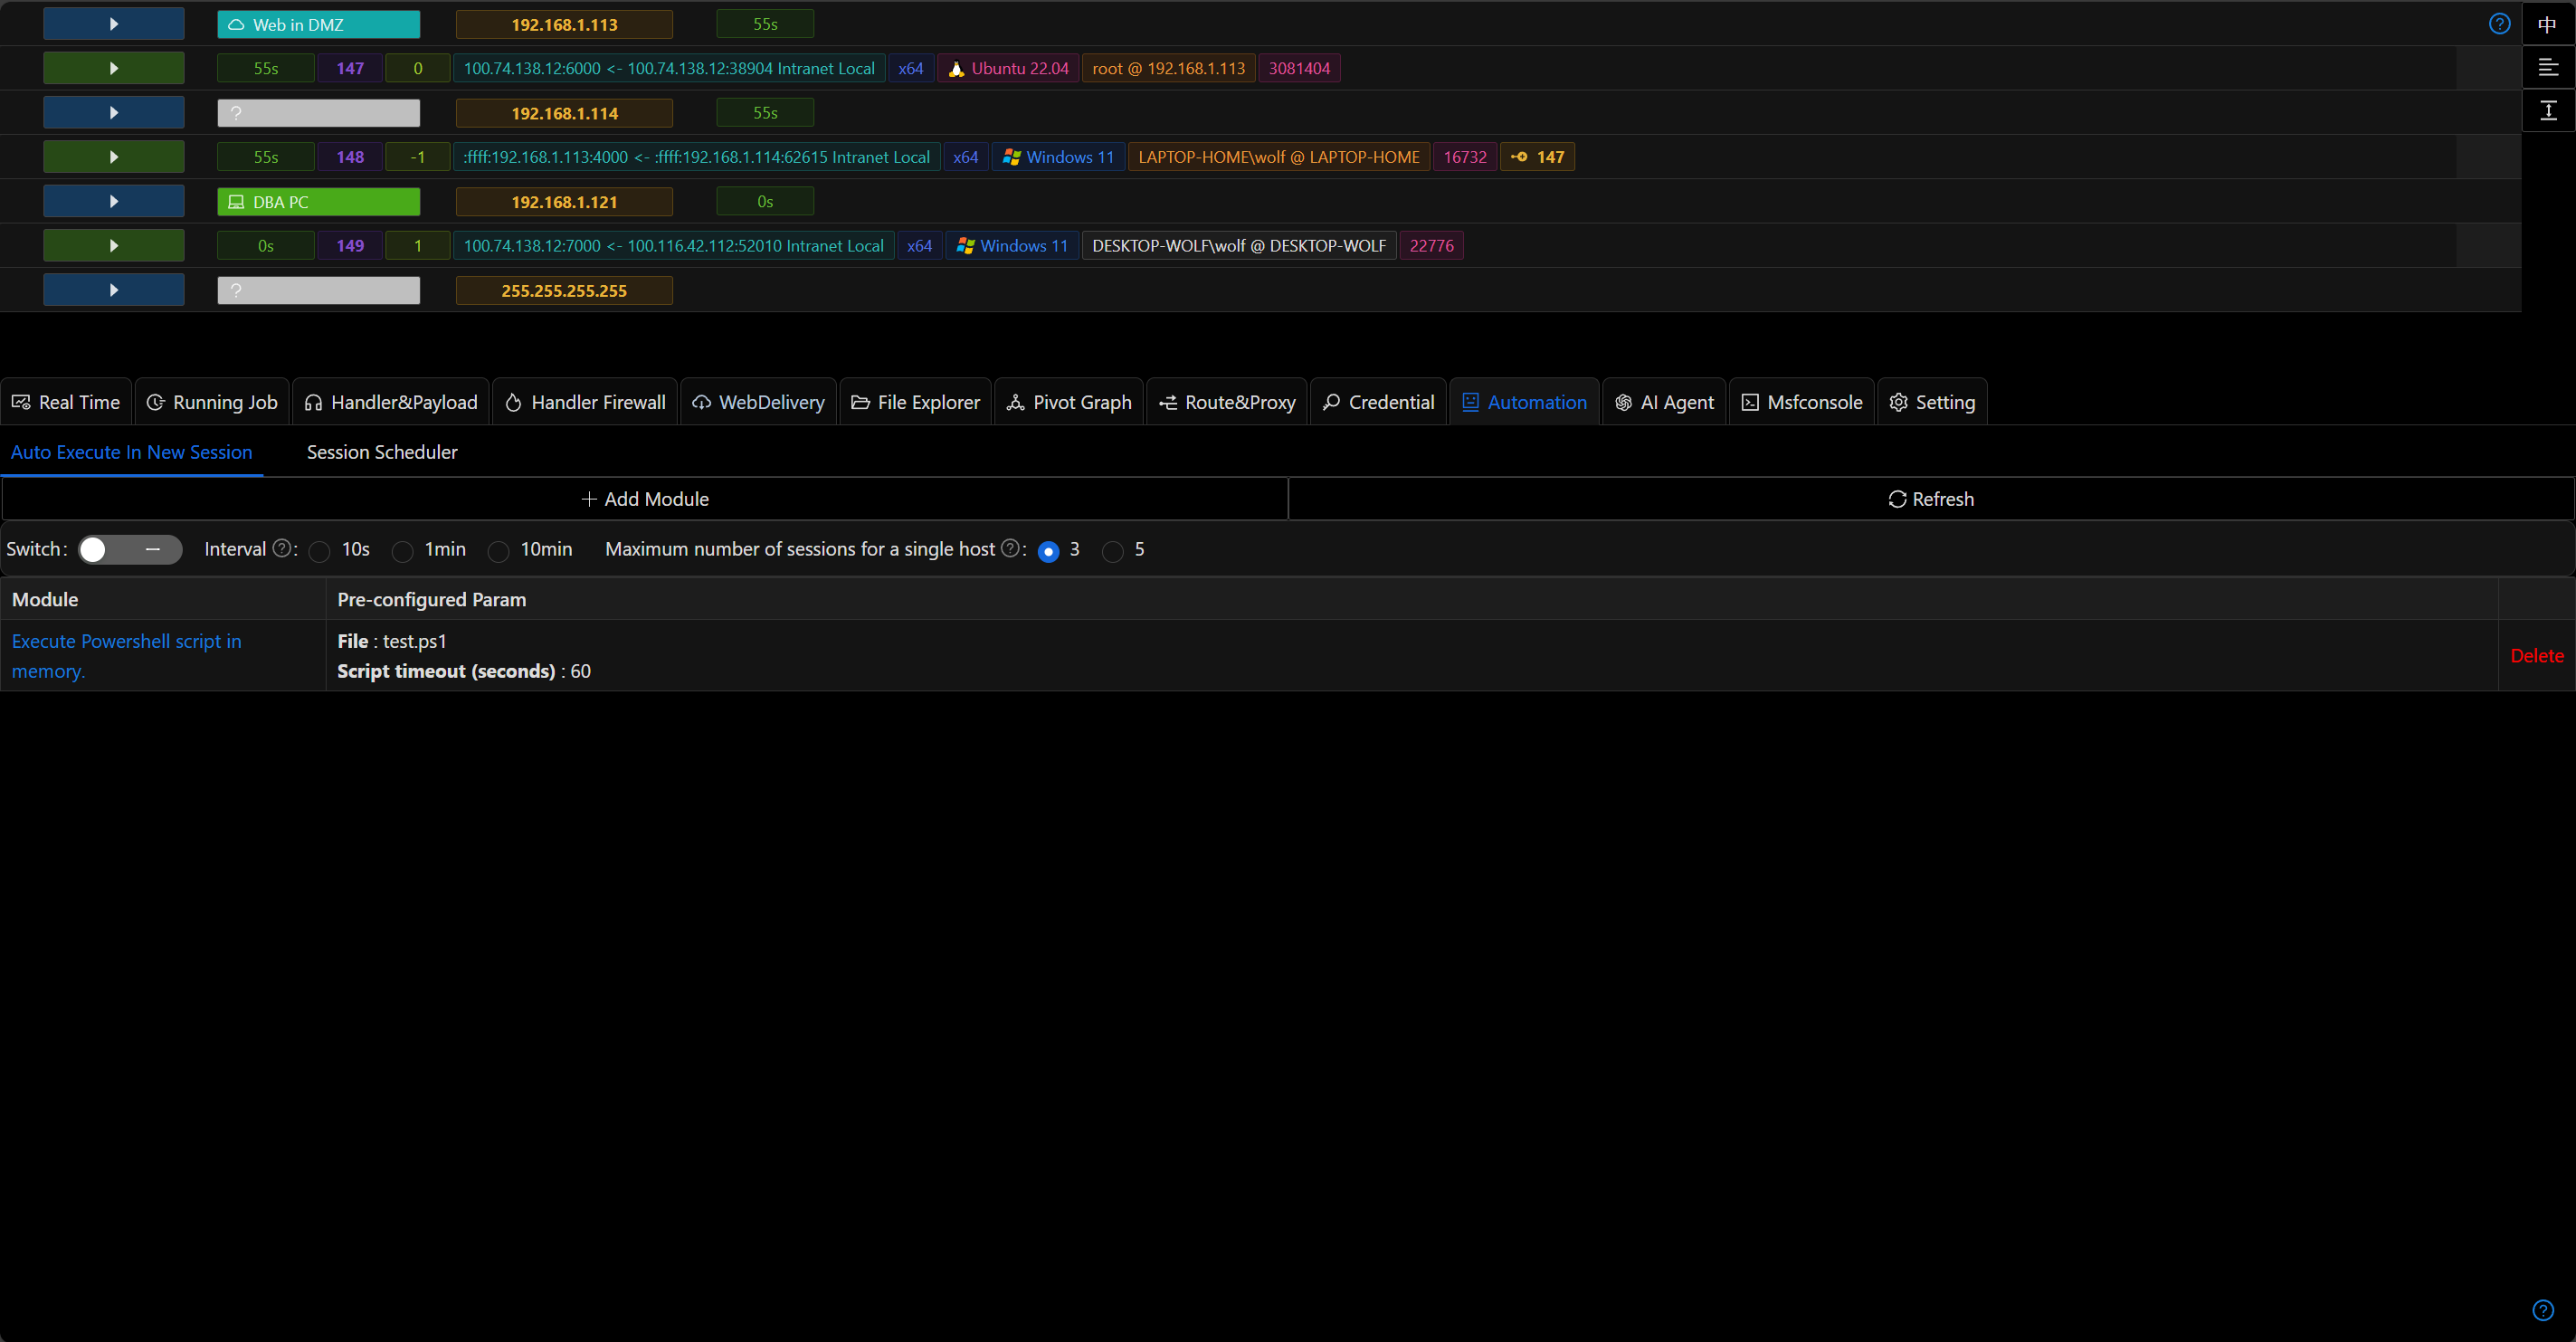
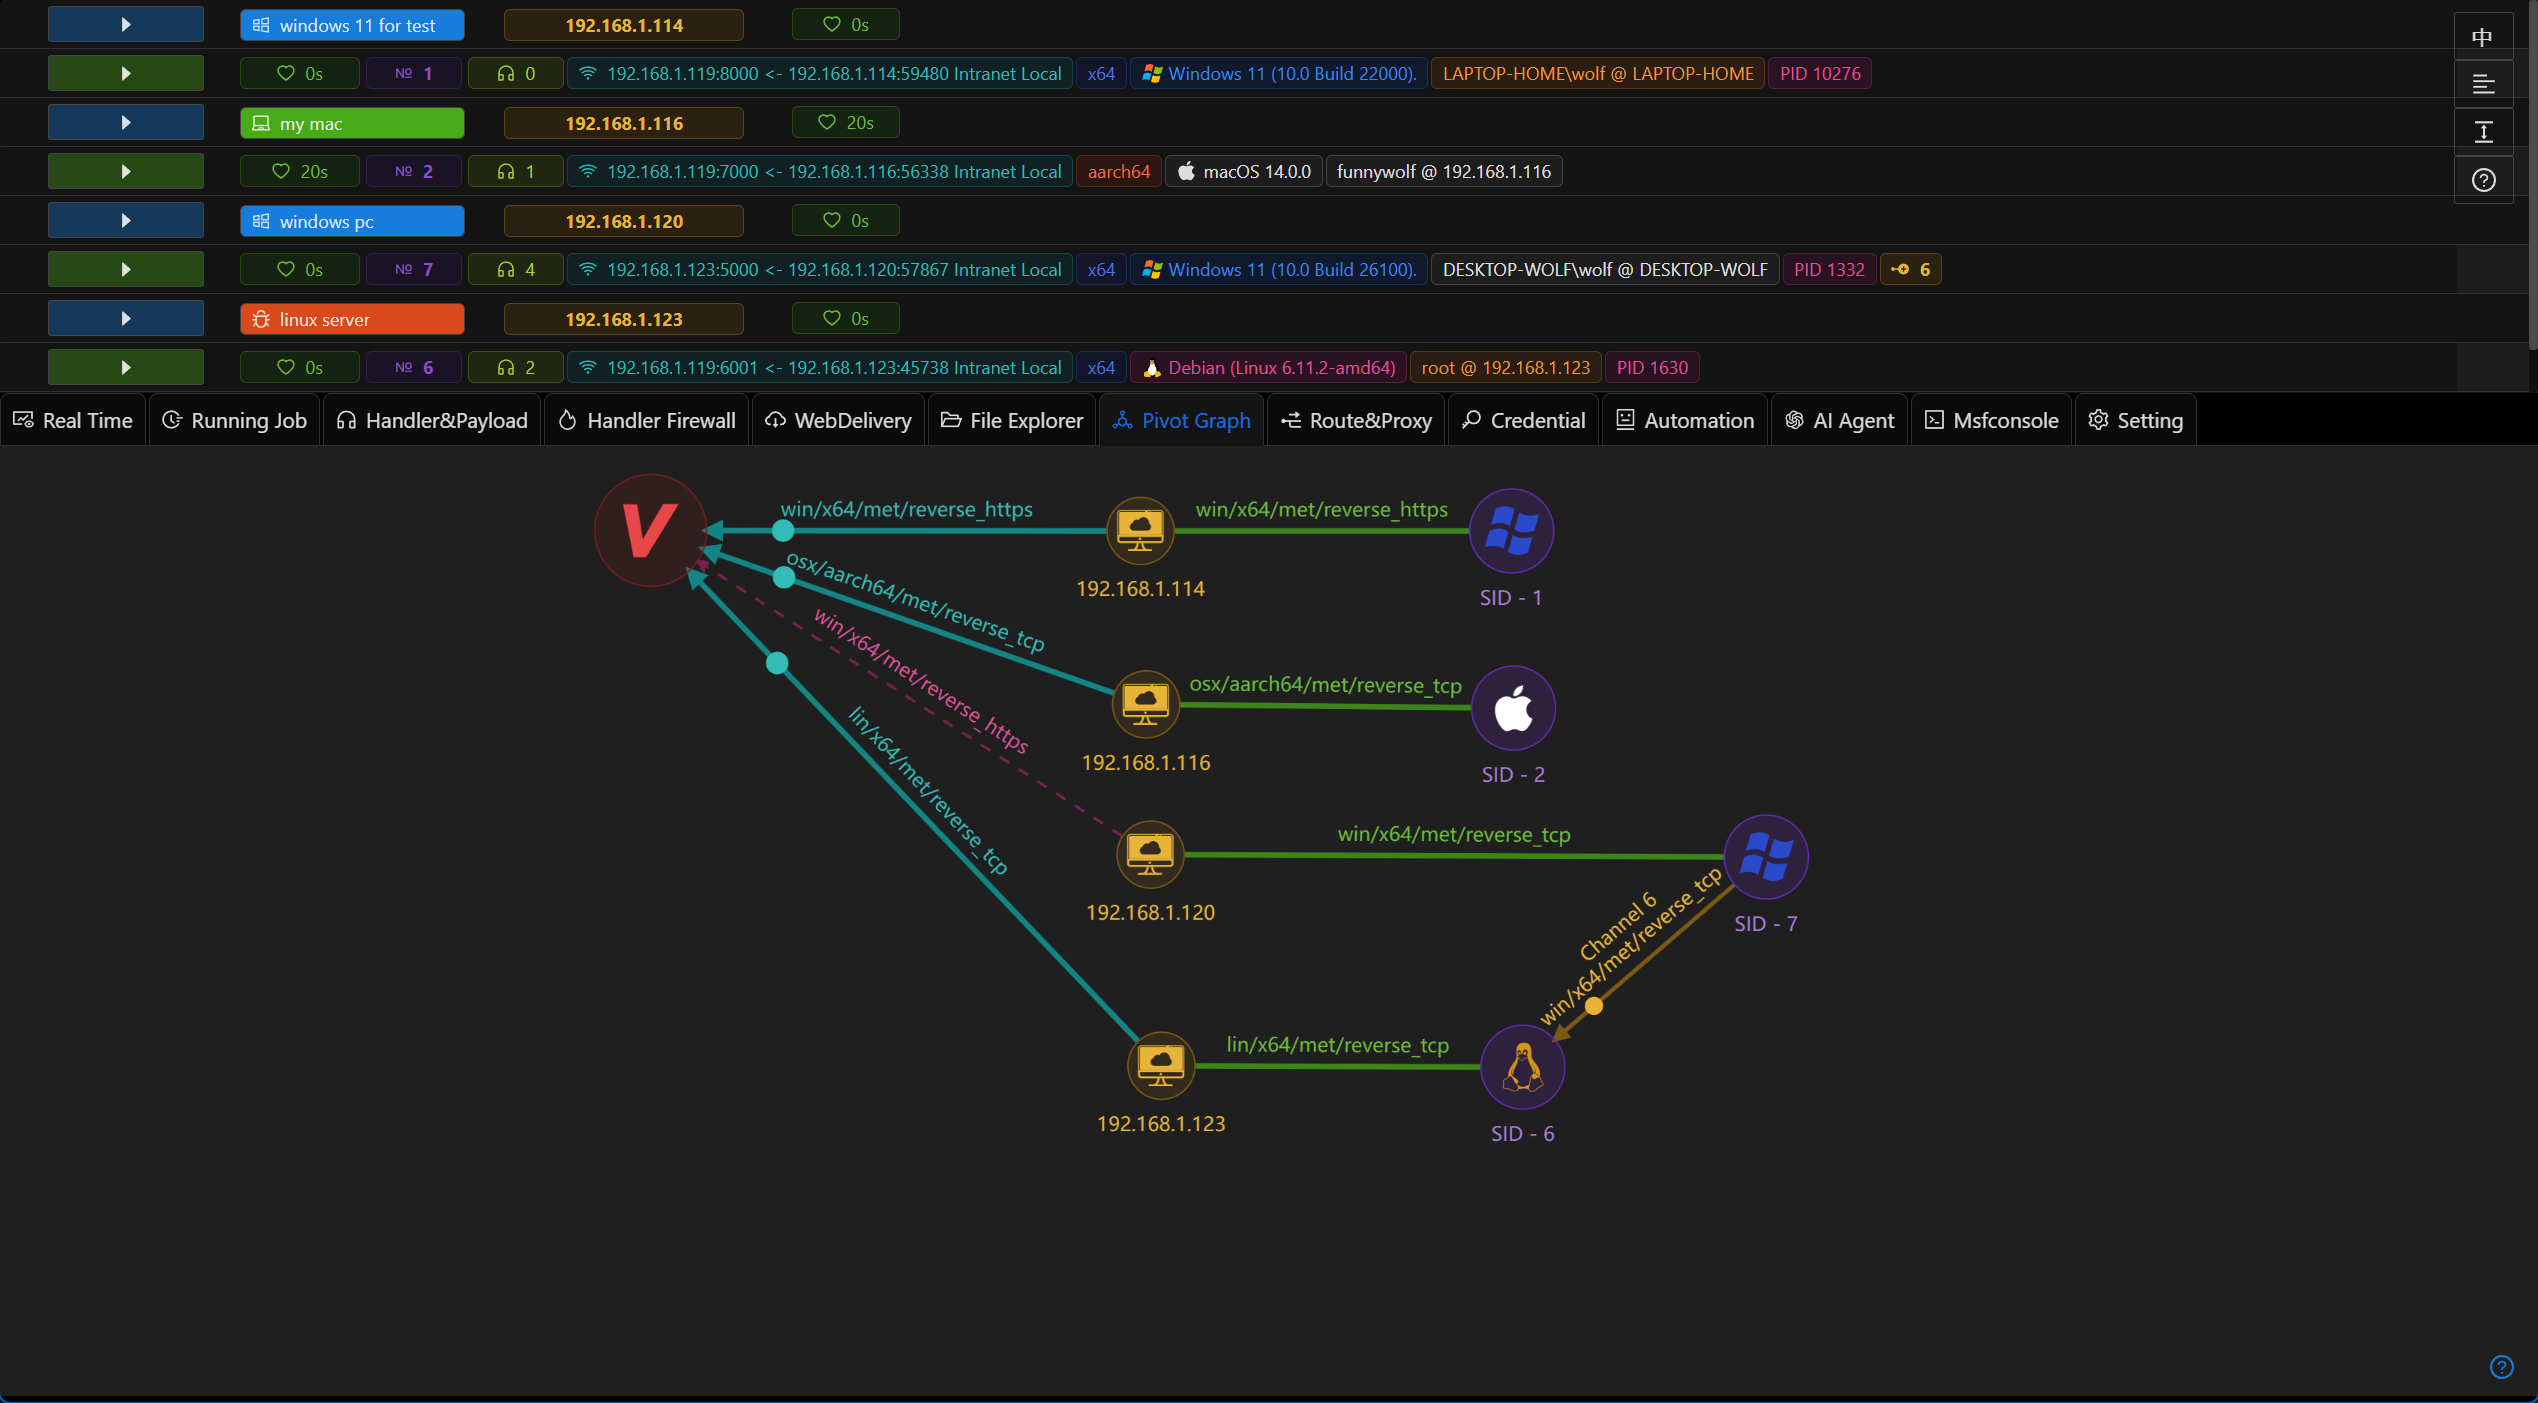
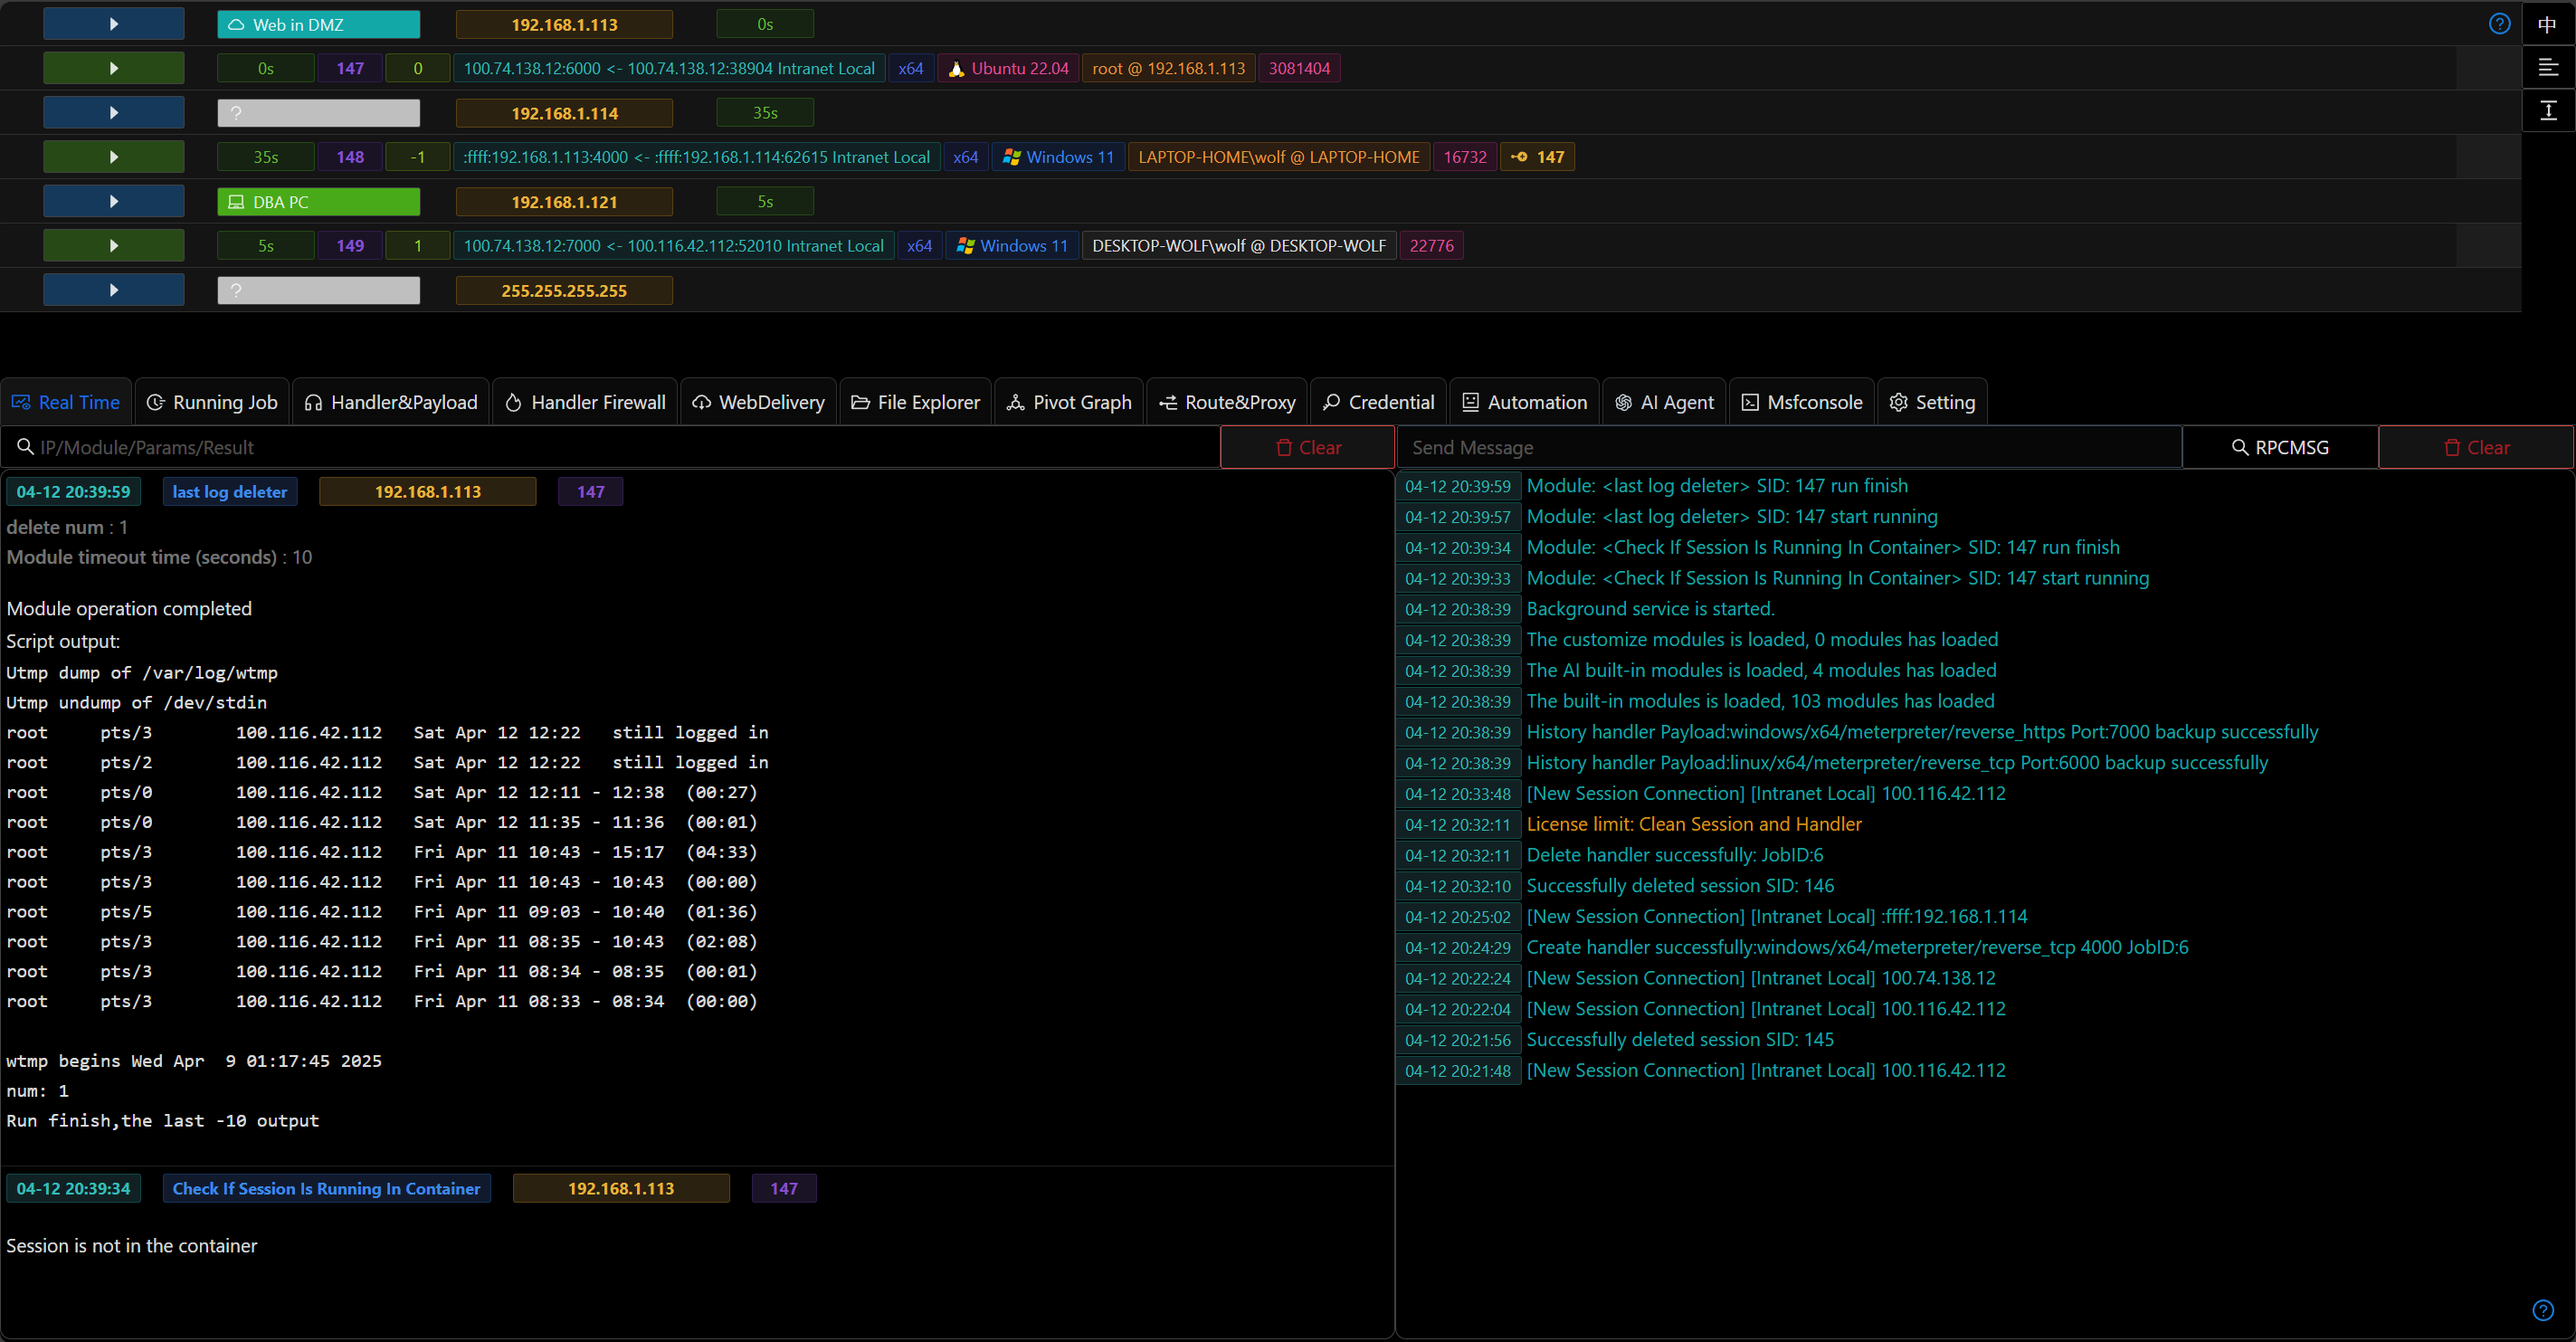
    Incluye funciones integradas de anti-trazabilidad/firewall de handlers/evasión de defensas/gráfico de pivote/notificación automatizada.
img.webp img_1.webp img_2.webp img_3.webp img_4.webp img_5.webp

Comparación de productos

VIPERCobalt StrikeNightHawkBruteRatel
ImplantesWindows
Linux
MacOS
WindowsWindowsWindows
UI visual✅✅✅✅
Gráfico de pivote✅✅✅✅
Plugin personalizadoPythonCNA❌❌
Evasión integrada✅❌✅✅
Automatización✅❌✅❌
Colaboración en equipo✅✅❌❌
Agente LLM✅❌❌❌
PrecioGratuito$12,600 user/año$10,000 user/año$3,000 user/año

Sitio web

www.viperrtp.com

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →