
 #1
Herramientas de simulación de adversario, infraestructura de red team, frameworks C2 y seguridad operacional.
Recomendado por Kitploit
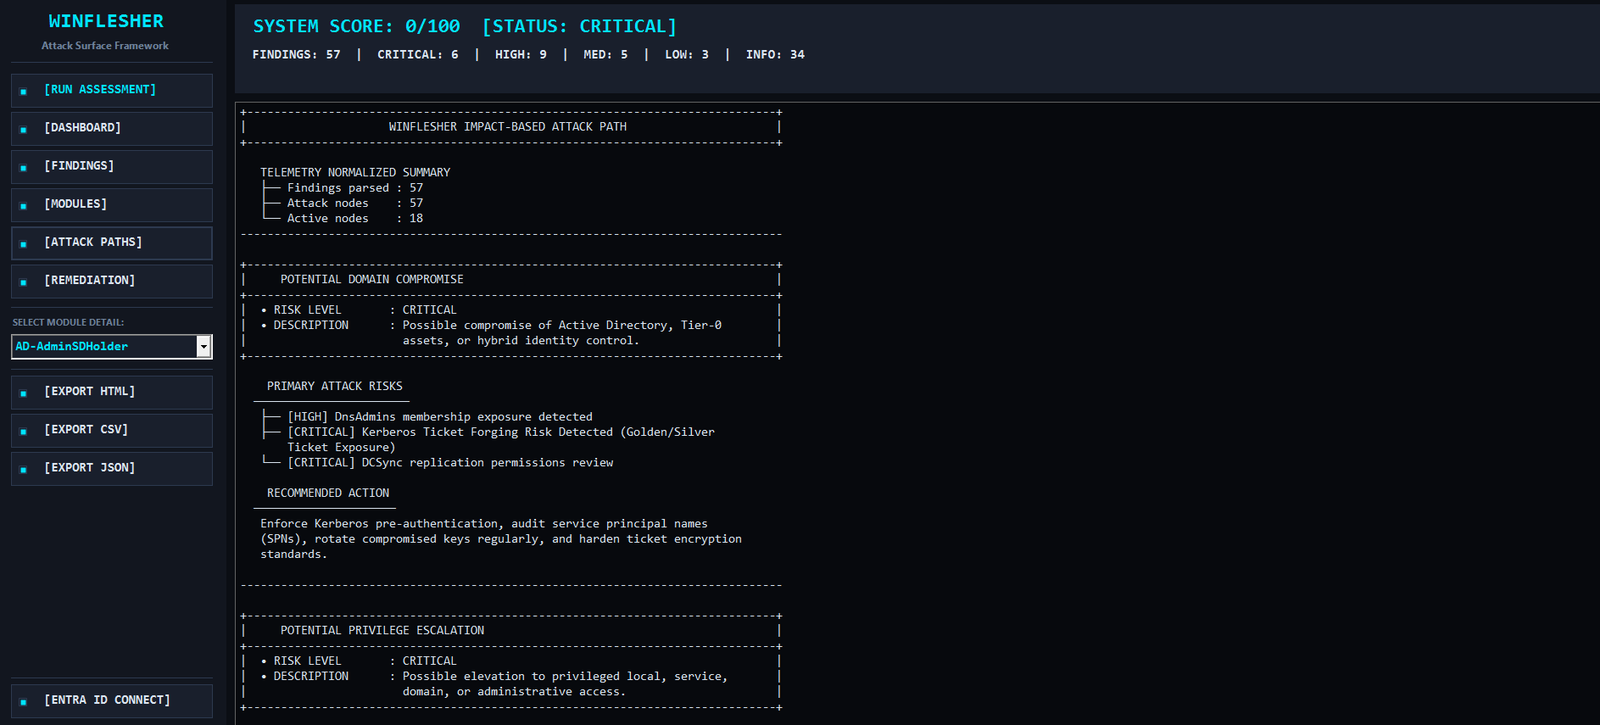
 mindsflee/winflesher
Marco de evaluación automatizada de la superficie de ataque para Active Directory e infraestructuras locales, que correlaciona vulnerabilidades con…
 hfiref0x/kdu
Utilidad de controlador de kernel de Windows que abusa de controladores firmados vulnerables (BYOVD) para eludir DSE, cargar controladores sin…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 peass-ng/peass-ng
PEASS - Suite de Scripts Asombrosos para Escalada de Privilegios (con colores)
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 adityatelange/evil-winrm-py
Ejecuta comandos de forma interactiva en máquinas Windows remotas utilizando el protocolo WinRM (simplemente más rápido)
 aliasrobotics/cai
IA de Ciberseguridad (CAI), el marco para la Seguridad de la IA
 projectdiscovery/subfinder
Rápida herramienta de enumeración pasiva de subdominios.
 sliverarmory/sliver-gui
Interfaz gráfica Electron multiplataforma para el framework C2 Sliver, que proporciona paneles de sesiones y beacons, generación de payloads,…
 hac01/azure-pentesting-suite
Kit de herramientas en Go para evaluaciones de seguridad autorizadas en Azure: enumera suscripciones y recursos, audita configuraciones incorrectas y…
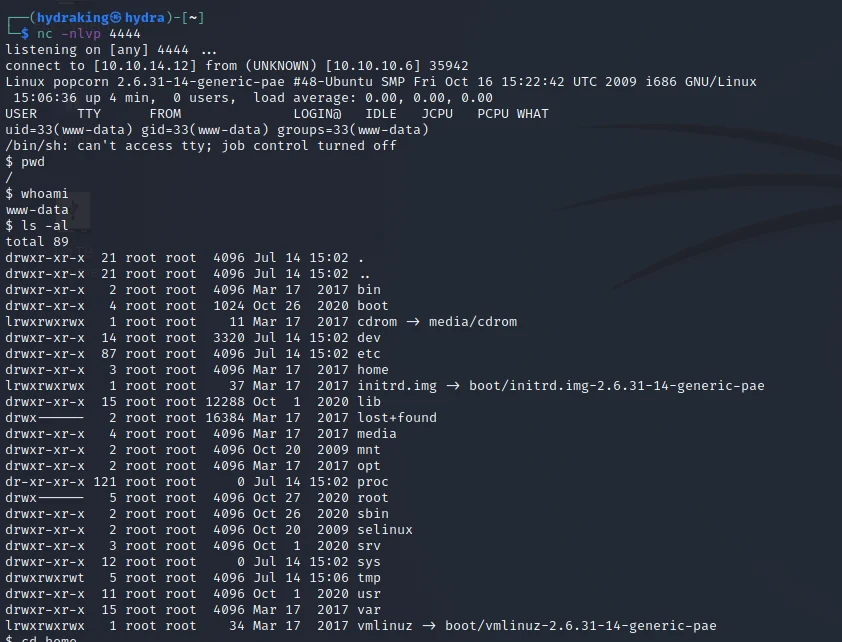 h3x0v3rl0rd/php_reverse_shell
Script PHP simple de shell inversa para establecer ejecución remota de comandos en sistemas objetivo. Ideal para pruebas de penetración y…
 shaheeryasirofficial/smugglemypayload
Genera páginas de contrabando HTML que incrustan y reconstruyen archivos en el lado del cliente mediante JavaScript, con codificación de payload,…
 forefy/reburp
A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI
 hackinglz/ip-obfuscation
Genera direcciones IP y URLs ofuscadas usando trucos de DWORD, octal, hex, IPv6-mapped y dominios falsos con @ para pruebas de penetración,…
 drk1wi/modlishka
Modlishka. Proxy inverso.
 bc-security/empire
Empire es un marco de post-explotación y emulación de adversarios que se utiliza para ayudar a los Red Teams y probadores de penetración.
 davidsonrafaelk/evillimiter
Herramienta que monitorea, analiza y limita el ancho de banda de los dispositivos en la red local sin acceso administrativo.
 blackarch/blackarch
Una distribución basada en ArchLinux para pentesters e investigadores de seguridad.






