
 #1
Herramientas para recopilar información sobre objetivos e identificar superficies de ataque.
Recomendado por Kitploit
 tismayil/ohmybackup
Escanear directorios de copia de seguridad de la víctima y archivos de copia de seguridad
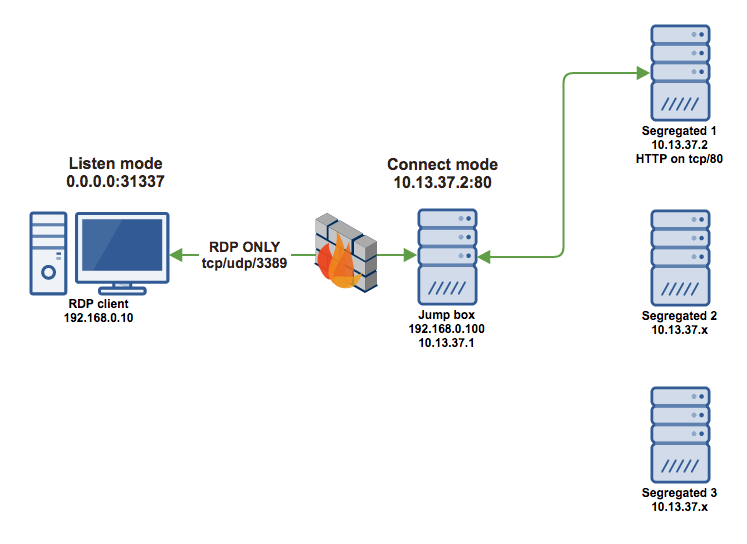 earthquake/universaldvc
Conector universal de canal virtual dinámico para Servicios de Escritorio Remoto
 shivamrai2003/reconky-automated_bash_script
Reconky es un excelente script bash de Content Discovery para cazadores de bug bounty que automatiza muchas tareas y está organizado de manera…
 codingo/dorky
Una herramienta para realizar rápidamente búsquedas de palabras clave en GitLab y GitHub para OSINT y reconocimiento de bug bounty.
 edoverflow/contact.sh
Una herramienta OSINT para encontrar contactos con el fin de reportar vulnerabilidades de seguridad.
 whxitte/white-deface
Esta es una herramienta sencilla de Python para desfigurar automáticamente sitios web vulnerables de WebDAV.
 nvisosecurity/pycobalthound
pyCobaltHound es una extensión de script Aggressor para Cobalt Strike que tiene como objetivo proporcionar una integración profunda entre Cobalt…
 daffainfo/oneliner-bugbounty
Una colección de scripts de una línea para bug bounty
 sofianehamlaoui/pentest-bookmarkz
Una colección de enlaces útiles para pentesters.
 b3rito/peeko
peeko – C2 XSS basado en navegador para exploración sigilosa de redes internas a través de un navegador infectado.
 notsosecure/udp-hunter
Herramienta de evaluación de red para varios servicios UDP que cubre tanto los protocolos IPv4 como IPv6
 reverseclabs/gwtmap
Mapea la superficie de ataque de aplicaciones GWT extrayendo endpoints RPC ofuscados y generando cargas útiles de solicitud serializadas para pruebas…
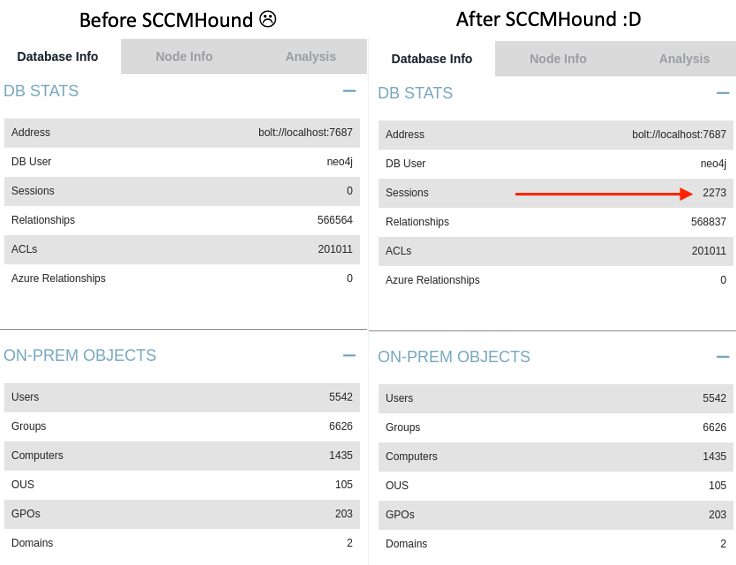 crowdstrike/sccmhound
Un recolector de BloodHound para Microsoft Configuration Manager
 abhinavbom/threat-intelligence-hunter
TIH es una herramienta de inteligencia que te ayuda a buscar IOCs en múltiples fuentes de seguridad disponibles públicamente y algunas API conocidas.…
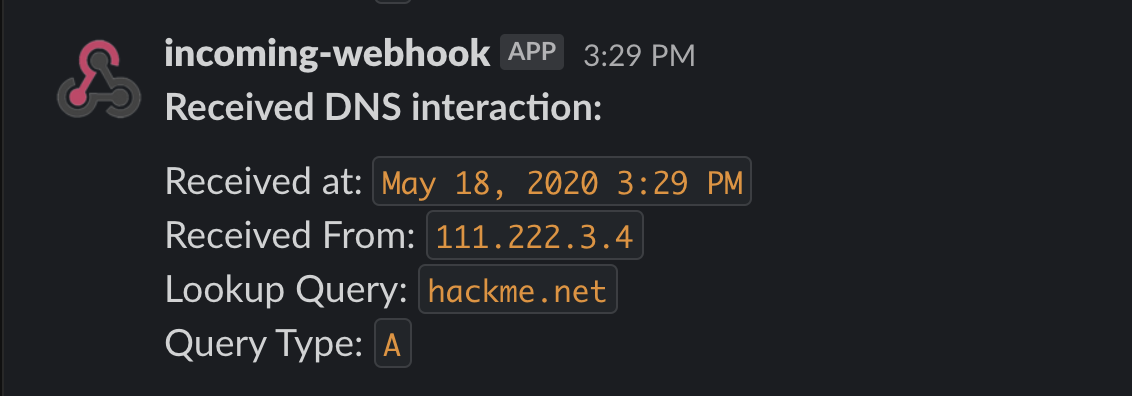 allyomalley/dnsobserver
Un práctico servicio DNS escrito en Go para ayudar en la detección de varios tipos de vulnerabilidades ciegas. Monitorea el servidor de un pentester…
 random-robbie/jira-scan
CVE-2017-9506 - SSRF
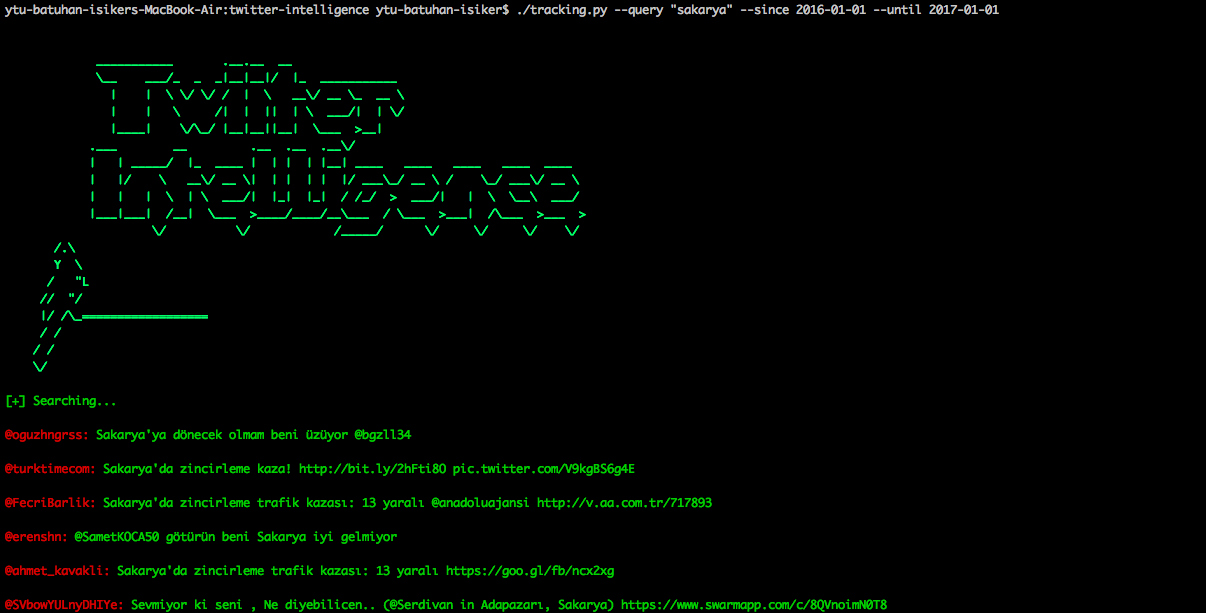 batuhaniskr/twitter-intelligence
Twitter Intelligence OSINT project realiza seguimiento y análisis de Twitter
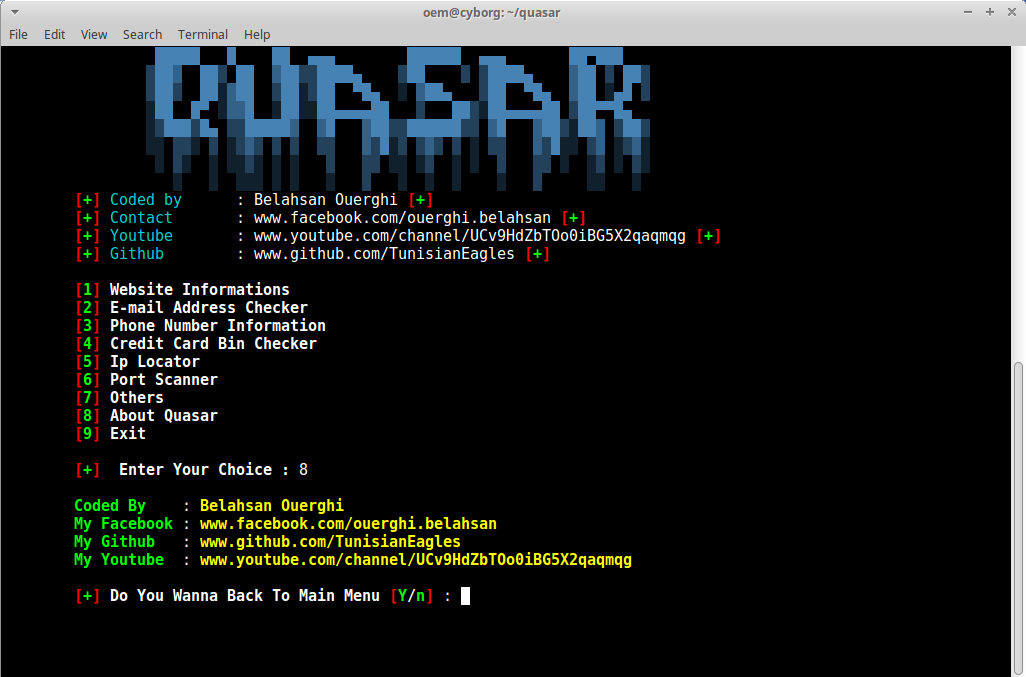 cyb0r9/quasar
Marco modular de recopilación de información para probadores de penetración, que incluye análisis de sitios web, búsqueda de correo…








