
 #1
Herramientas para recopilar información sobre objetivos e identificar superficies de ataque.
Recomendado por Kitploit
 reconness/reconness
Plataforma automatizada de reconocimiento continuo que orquesta un flujo de herramientas de reconocimiento mediante disparadores programados o…
 nullpxl/banrays
Gafas para detectar gafas inteligentes que tienen cámaras. Ray-BANNED
 cujanovic/content-bruteforcing-wordlist
Lista de palabras para el descubrimiento por fuerza bruta de contenido (directorios) con Burp o dirsearch

 sensepost/heartbleed-poc
Prueba de la vulnerabilidad heartbeat de SSL (CVE-2014-0160)
 espressocake/defender_exclusions-bof
Un BOF para determinar exclusiones de Windows Defender.
 bonsaiviking/nfspy
Cliente NFS de suplantación de ID
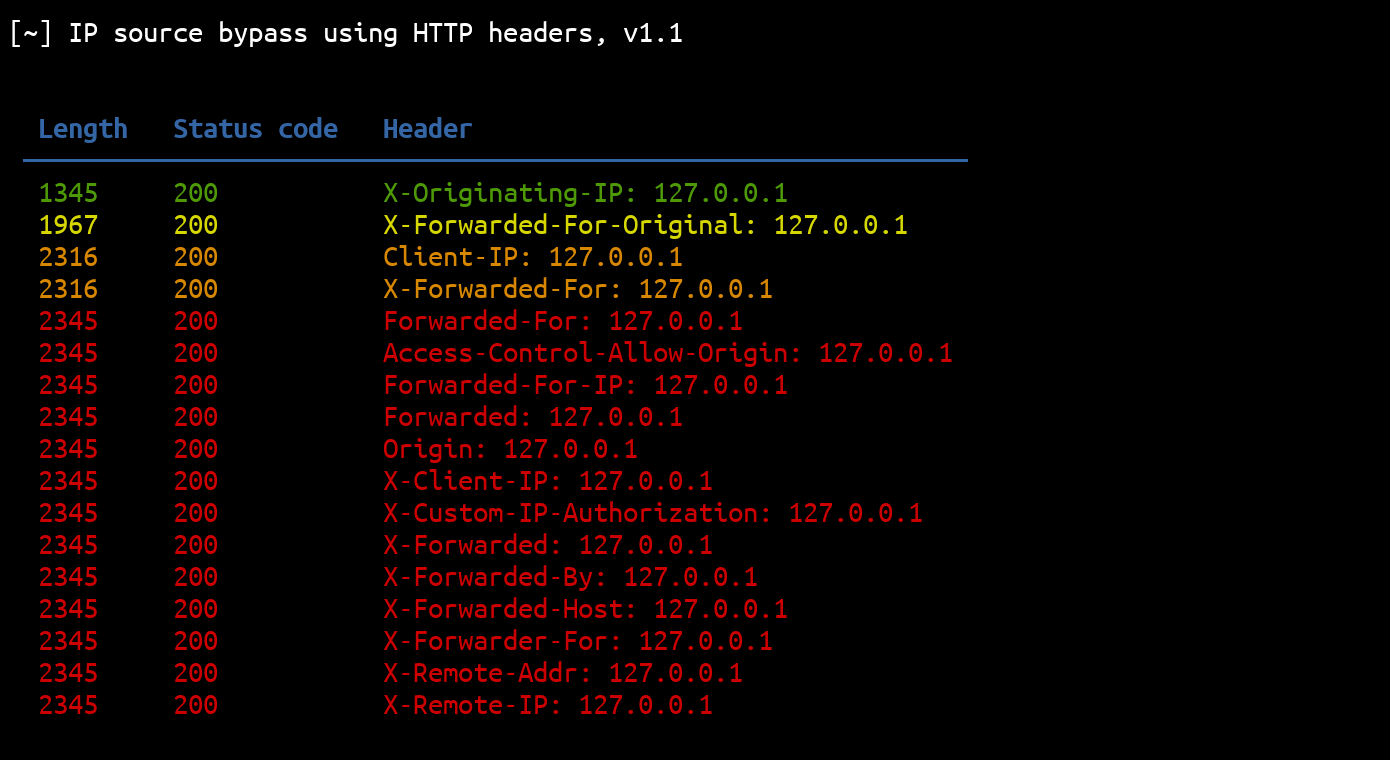 p0dalirius/ipsourcebypass
Este script de Python puede usarse para evadir restricciones de fuente IP utilizando cabeceras HTTP.
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 otterhacker/m365pwned
Dos herramientas GUI WinForms para enumerar, buscar y exfiltrar datos de entornos M365 mediante tokens OAuth a nivel de aplicación.
 mr-un1k0d3r/azureredops
Azure RedOps es un kit de seguridad ofensiva para evaluar la postura de seguridad de Microsoft Entra ID
 puzzlepeaches/msprobe
Encontrando todo lo relacionado con Microsoft on-prem para rociado de contraseñas y enumeración.
 nox-project/nox-framework
Framework de alto rendimiento de OSINT/CTI para pivotaje automatizado de identidades y análisis de riesgos en más de 120 fuentes.
 karmakstylez/cve-2024-6387
Vulnerabilidad de ejecución remota de código no autenticado en el servidor OpenSSH (CVE-2024-6387)
 ameenmaali/wordlistgen
Genera rápidamente listas de palabras específicas del contexto para descubrimiento de contenido a partir de listas de URLs o rutas.
 xnl-h4ck3r/urless
Eliminar el desorden de una lista de URLs
 ustayready/python-pentesting
Solo un repositorio de scripts aleatorios de Python para iniciar a los pentesters con el lenguaje Python en las contrataciones.
 net-hunter121/api-wordlist
Wordlists seleccionadas de nombres de funciones de API, verbos y sustantivos para fuzzing de endpoints de aplicaciones web con Burp Suite Intruder.








