

Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/otterhacker/m365pwned
Herramientas de PhishingReconocimientoExplotaciónHerramientas de SuplantaciónExfiltración de DatosRecopilación de InformaciónPruebas de PenetraciónRed Teaming
GitHubotterhacker/m365pwned

M365Pwned

Dos herramientas GUI WinForms para enumerar, buscar y exfiltrar datos de entornos M365 mediante tokens OAuth a nivel de aplicación.

Ver Repositorio
22729113hace 8 mesesRevisado por Kitploit
Compartir

M365Pwned

Herramientas de Red Team para la explotación de Microsoft 365 mediante la API de Microsoft Graph.
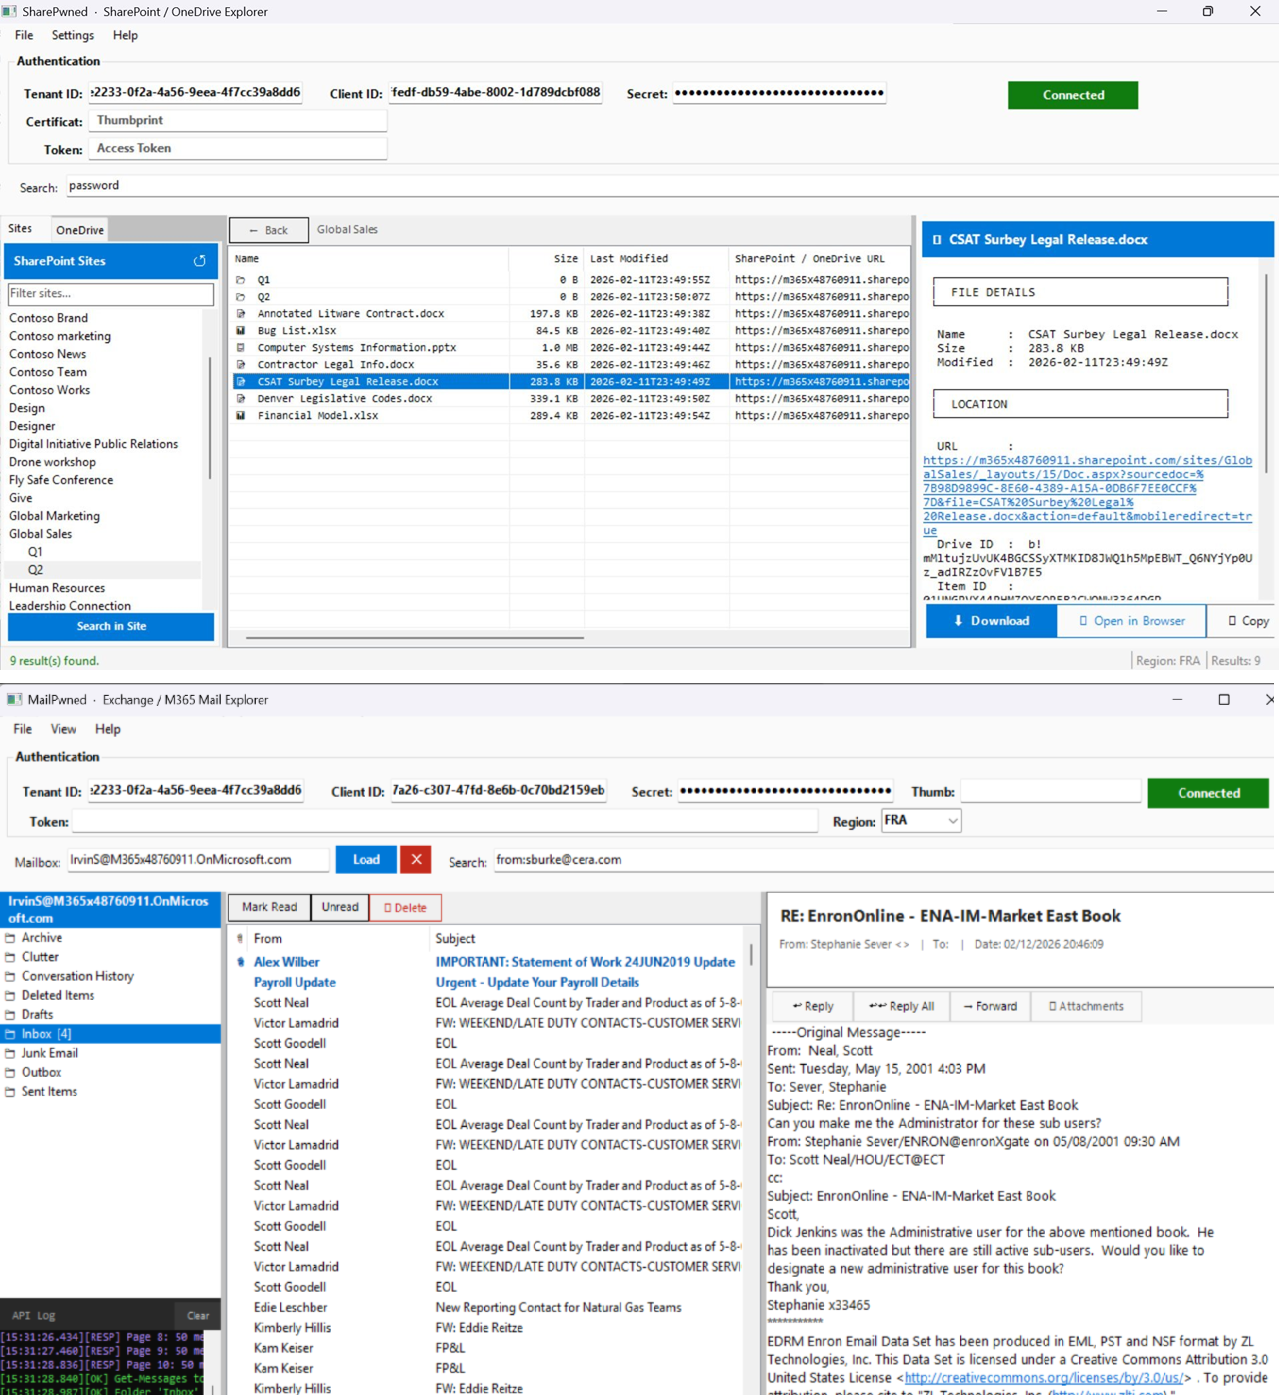
Screenshot

Dos herramientas GUI de WinForms para enumerar, buscar y extraer datos de entornos M365 utilizando tokens OAuth a nivel de aplicación — sin interacción del usuario.

HerramientaObjetivoQué hace
MailPwned-GUI.ps1Exchange Online / OutlookExplorar buzones, buscar correos, descargar adjuntos, enviar correos de suplantación
SharePwned-GUI.ps1SharePoint / OneDriveExplorar sitios y unidades, buscar archivos, previsualizar y descargar documentos

⚠️ Aviso legal

Estas herramientas están destinadas exclusivamente a compromisos autorizados de Red Team, pruebas de penetración e investigación de seguridad.
Usarlas contra sistemas que no posees o para los que no tienes permiso escrito explícito es ilegal y puede violar leyes de fraude informático (CFAA, Computer Misuse Act, etc.).
Los autores no aceptan ninguna responsabilidad por mal uso o daños causados.


Requisitos

  • PowerShell 5.1 (Windows PowerShell — no se requiere PS7)
  • Una aplicación de Azure AD registrada con permisos de aplicación consentidos por el administrador (consulta las secciones por herramienta más abajo)

Autenticación

Ambas herramientas admiten tres métodos de autenticación:

Secreto de cliente

-TenantId <guid> -ClientId <guid> -ClientSecret <secret>

Certificado (huella digital)

-TenantId <guid> -ClientId <guid> -CertificateThumbprint <thumb>

Token de acceso sin procesar (pass-the-token)

-AccessToken <jwt>

MailPwned-GUI.ps1

Descripción general

GUI de WinForms para enumerar, buscar, leer y extraer correos electrónicos de entornos M365/Exchange Online.

Permisos

PermisoNecesario para
Mail.ReadLeer el correo de todos los buzones
Mail.ReadWriteEnviar/responder/reenviar/eliminar (opcional)
User.Read.AllEnumerar todos los buzones (búsqueda global)

Nota: /v1.0/search/query con el entityType message no admite permisos de aplicación. La enumeración de usuarios + la búsqueda por buzón es el único enfoque viable con tokens de aplicación — esto es exactamente lo que implementa MailPwned.

Uso

powershell.exe -STA -File .\MailPwned-GUI.ps1

-STA (Single-Threaded Apartment) es obligatorio para WinForms.

Características

  • Conectar usando ID de inquilino + ID de cliente + secreto, huella digital de certificado o token sin procesar
  • Selector de región para nubes soberanas/GCC (EUR, FRA, NAM, GBR, APC, AUS, CAN, IND, JPN)
  • Cargar buzón — explorar el árbol de carpetas, leer correos con renderizado HTML completo
  • Búsqueda global — buscar en todos los buzones del inquilino sin cargar uno específico
  • Búsqueda acotada — buscar dentro de un buzón cargado
  • Vista previa de correo HTML — renderizado completo con soporte de imágenes en línea (sin solicitudes externas)
  • Descarga de adjuntos — individual o masiva
  • Redactar / Responder / Responder a todos / Reenviar — enviar correos de suplantación
  • Marcar como leído/no leído, Eliminar
  • Exportar a CSV
  • Panel de registro de API — registro de solicitudes/respuestas en tiempo real codificado por colores para depuración

Casos de uso de Red Team

  • Búsqueda de credenciales — buscar en todos los buzones password, credentials, VPN, secret, etc.
  • Phishing lateral — leer hilos de correo en curso y enviar respuestas convincentes suplantando la cuenta comprometida
  • Recopilación de inteligencia — enumerar quién envía correos a quién, encontrar proyectos sensibles, datos de RR. HH., comunicaciones con inversores
  • Exfiltración — descarga masiva de adjuntos que coincidan con una consulta de búsqueda
  • Detección de persistencia — buscar códigos MFA, correos de restablecimiento de contraseña, confirmaciones de token

SharePwned-GUI.ps1

Versión CLI

Una versión CLI desarrollada por Ethical-Kaizoku se puede encontrar aquí

Descripción general

GUI de WinForms para enumerar, explorar, buscar, previsualizar y descargar archivos de sitios de SharePoint y unidades de OneDrive de todo el inquilino.

Permisos

PermisoNecesario para
Sites.Read.AllEnumerar todos los sitios de SharePoint y explorar unidades
Files.Read.AllLeer y descargar archivos de cualquier unidad
User.Read.AllEnumerar las unidades de OneDrive de todos los usuarios (opcional)

Respaldo: Cuando Sites.Read.All no está disponible, SharePwned recurre a la enumeración de unidades por usuario mediante Files.Read.All.

Uso

powershell.exe -STA -File .\SharePwned-GUI.ps1

Características

  • Conectar usando ID de inquilino + ID de cliente + secreto, huella digital de certificado o token sin procesar
  • Selector de región para nubes soberanas/GCC
  • Enumerar todos los sitios de SharePoint del inquilino
  • Explorar árboles de unidades — navegar por las bibliotecas de documentos del sitio y las carpetas de OneDrive
  • Búsqueda de texto completo — búsqueda por palabras clave en todas las unidades (/v1.0/search/query con la entidad driveItem)
  • Búsqueda de respaldo — búsqueda por unidad cuando Sites.Read.All no está presente
  • Vista previa de archivos — extracción de texto para documentos, panel de vista previa integrado
  • Descargar archivos — descarga de un solo archivo con barra de progreso
  • Iconos de tipo de archivo — visualización de iconos según la extensión en el explorador de archivos
  • Panel de registro de API — registro de solicitudes/respuestas en tiempo real codificado por colores para depuración

Casos de uso de Red Team

  • Búsqueda de credenciales — buscar en todo SharePoint/OneDrive password, secret, private key, archivos de configuración, .env, etc.
  • Recopilación de inteligencia — enumerar sitios de proyectos, unidades de RR. HH., bibliotecas de documentos financieros
  • Exfiltración — descargar archivos de interés sin dejar un gran rastro de auditoría
  • Mapeo de accesos — enumerar todos los sitios a los que puede llegar la aplicación comprometida para entender el radio de explosión

Cabecera de región

La cabecera Prefer: exchange.region=<region> enruta las solicitudes al centro de datos correcto. Es necesaria al apuntar a inquilinos en regiones no predeterminadas.

CódigoRegión
EUREuropa
FRAFrancia (soberana)
NAMAmérica del Norte
GBRReino Unido
APCAsia-Pacífico
AUSAustralia
CANCanadá
INDIndia
JPNJapón

Notas de OPSEC

  • Todas las solicitudes van directamente a https://graph.microsoft.com — sin proxy ni relay
  • El token de aplicación contiene la declaración roles; los registros de Graph mostrarán el acceso a nivel de aplicación bajo la identidad de la aplicación registrada
  • Cargar buzones desde un archivo (MailPwned) evita llamar a GET /users — menor huella cuando ya se dispone de una lista de UPN procedente de OSINT o de un acceso previo
  • Los correos HTML descargados incrustan las imágenes en línea como URI data: — sin solicitudes salientes al abrirlos
  • Ambas herramientas suprimen los errores de script y se ejecutan totalmente sin conexión tras la adquisición del token

Licencia

Solo para uso educativo y pruebas de seguridad autorizadas.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





