#1
Herramientas para recopilar información sobre objetivos e identificar superficies de ataque.
Recomendado por Kitploit
 alt3kx/cve-2021-21985_poc
Exploit PoC y escáner NSE para CVE-2021-21985, una vulnerabilidad de RCE en vCenter Server en el plugin vSAN Health Check, con pasos de explotación…
 downunderctf/challenges_2022_public
Archivos + Writeups para los Desafíos DownUnderCTF 2022
 iamstoxe/urlgrab
Una utilidad en golang para recorrer un sitio web en busca de enlaces adicionales.
 synacktiv/ntdissector
Active Directory NTDS parser de base de datos que vuelca registros a JSON, admite filtrado de objetos y descifra columnas cifradas mediante el hive…
 mordavid/donpwner
Herramienta avanzada de ataque a Controladores de Dominio y análisis de credenciales que aprovecha la base de datos de DonPAPI
 enelg52/kittystager
KittyStager es un simple C2 de etapa 0. Está compuesto por un servidor web para alojar el shellcode y un implante, llamado kitten. El propósito de…
 rickdejager/cupshax
Prueba de concepto rápida para el reciente exploit de CUPS que permite la ejecución remota de código mediante inyección de PPD y descubrimiento de…
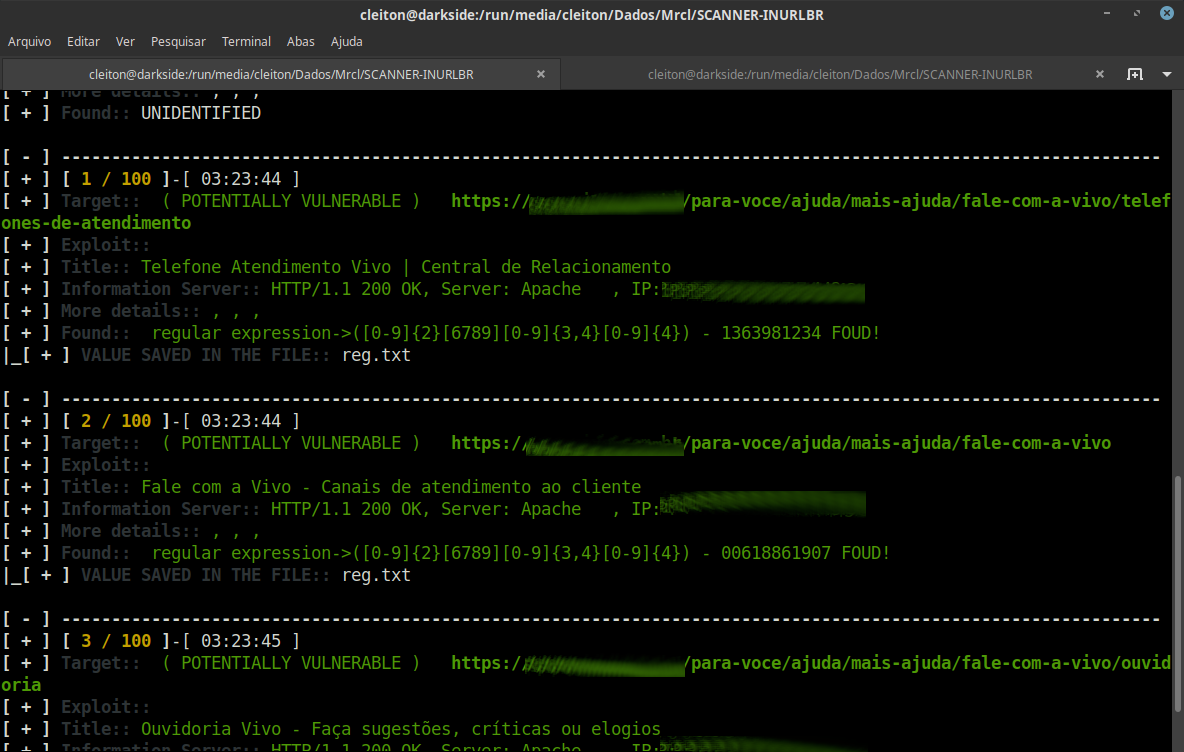 mrcl0wnlab/scanner-inurlbr
Búsqueda avanzada en motores de búsqueda, permite el análisis proporcionado para explotar GET/POST capturando correos electrónicos y URLs, con una…
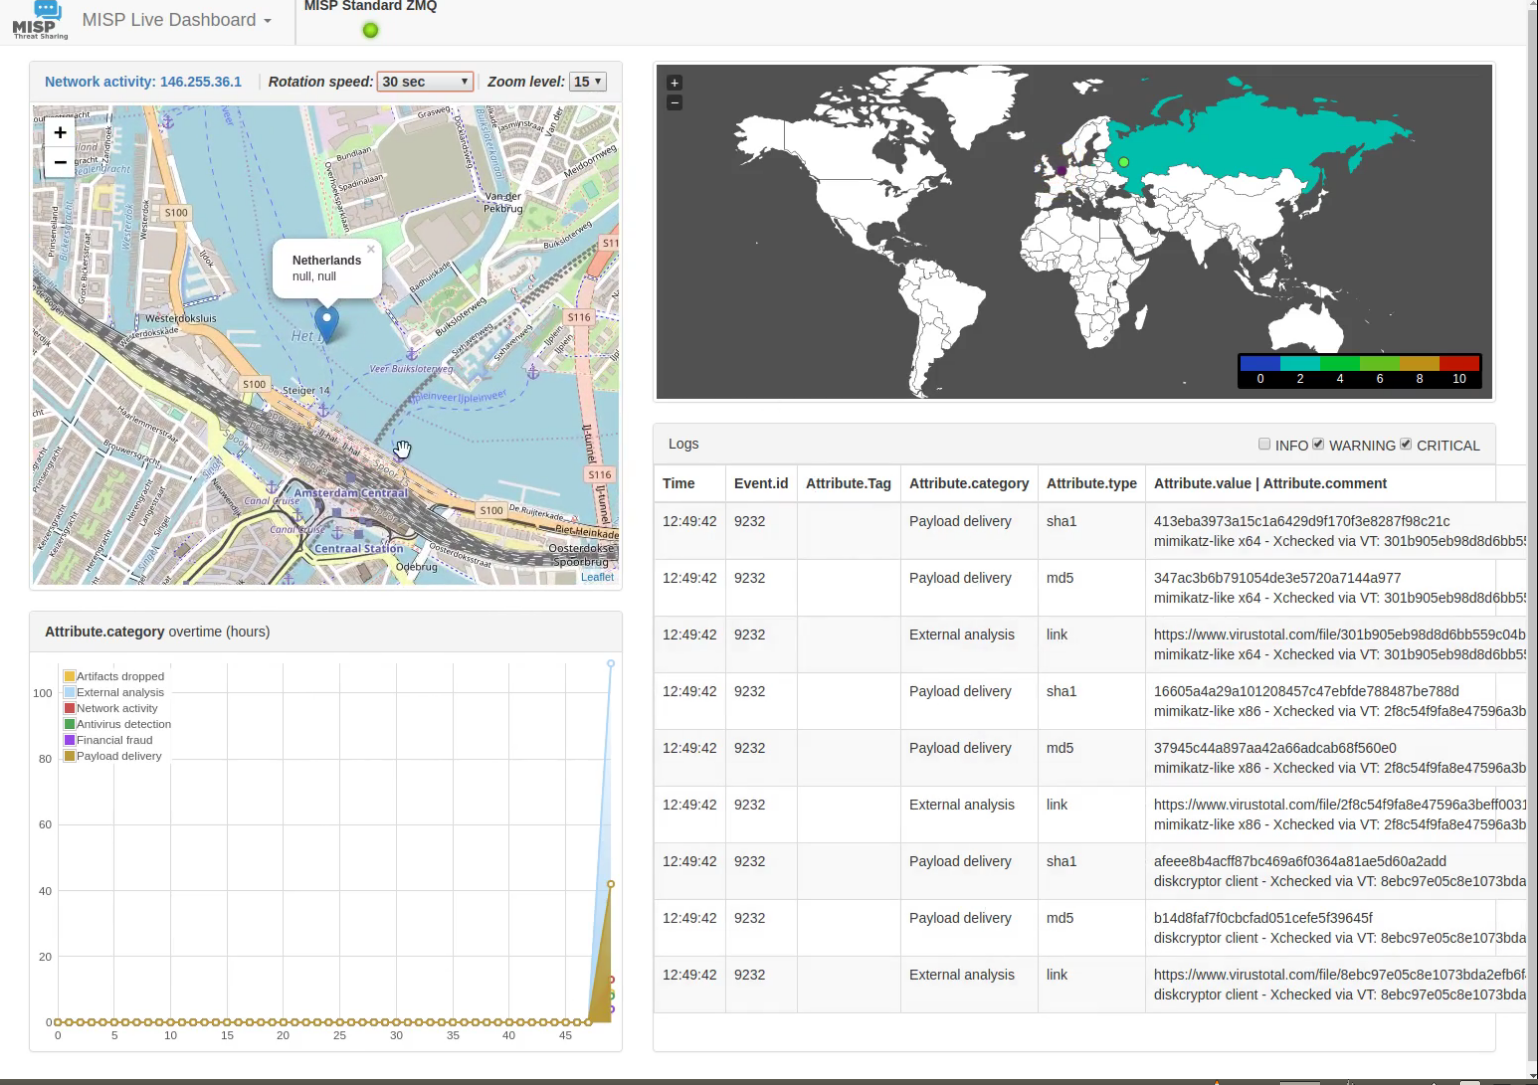 misp/misp-dashboard
Un panel en vivo para una visión general en tiempo real de inteligencia de amenazas desde instancias MISP
 skyplabs/probequest
Toolkit para jugar con solicitudes de sondeo Wi-Fi
 abdulgaphy/r3con1z3r
R3con1z3r es una herramienta ligera de recopilación de información web con características intuitivas escrita en Python. Proporciona un entorno…
 brinhosa/apidetector
Escáner multi-hilo para detectar endpoints Swagger/OpenAPI expuestos en dominios y subdominios web, con detección automática de XSS, generación de…
 postuf/telegram-osint-lib
Biblioteca PHP para ejecutar escenarios OSINT de Telegram: buscar usuarios, analizar miembros de grupos, monitorear estado en línea, descargar fotos…
 werdhaihai/atlasreaper
Una herramienta de línea de comandos para reconocimiento y operaciones de escritura dirigidas en instancias de Confluence y Jira.
 mayyhem/maestro
Abusando de los servicios de Azure a través de C2
 ghostpack/deeppass
Caza de contraseñas con deep learning
 mgeeky/azurert
AzureRT - Un módulo de PowerShell que implementa varias tácticas de Red Team de Azure.