
 #1
Herramientas para obtener permisos de mayor nivel o acceso no autorizado en sistemas comprometidos.
Recomendado por Kitploit
 goichot/cve-2020-3433
PoCs y análisis técnico de tres vulnerabilidades de Cisco AnyConnect para Windows: escalada de privilegios local (CVE-2020-3433), denegación de…
 evilashz/cve-2021-1675-lpe-exp
PrintNightmare, Escalada de Privilegios Local de CVE-2021-1675 o CVE-2021-34527
 hackerhouse-opensource/cve-2021-34527
CVE-2021-34527 AddPrinterDriverEx() Escalada de privilegios
 spiralbl0ck/cve-2024-40431-cve-2022-25479-eop-chain
CVE-2024-40431+CVE-2022-25479 cadena para EOP (ataque solo de datos)
 kamalx06/tornadorevc2
Framework modular de post-explotación que gestiona sesiones de reverse-shell sobre TCP/TLS/mTLS con plugins para enumeración, ejecución en memoria,…
 sbousseaden/gluegate
Proxy de API de memoria a través de mozglue.dll firmado
 jvbotelho/ghosthound
GhostHound es una extensión de BloodHound OpenGraph que expone la reanimación de tombstone de Active Directory como una ruta de ataque de primera…
 pwnzer0tt1/cve-2022-36946
CVE-2022-36946 pánico del kernel de Linux en netfilter_queue
 xalgord/react2shell
Kit de explotación avanzado para Next.js Server Actions (CVE-2025-55182)
 sarabpal-dev/cheese-cake
Una prueba de concepto para CVE-2025-21479, encadenada con una técnica Dirty Pagetable.
 0xblackash/cve-2026-43503
CVE-2026-43503
 w01fh4cker/cve-2023-20198-rce
CVE-2023-20198-RCE, soporte para agregar/eliminar usuarios y ejecutar comandos cli/comandos del sistema.
 thinkycx/cve-2017-8890
Implementación del exploit CVE-2017-8890 con documentos de análisis detallados para escalada de privilegios en kernels de Ubuntu 16.04 y Nexus 6P.
 mobilehackinglab/ghostlock-a17
Exploit de kernel para CVE-2026-43499 en Samsung Galaxy A17 que logra root mediante bypass de KDP, recuperación de KASLR y ejecución de workqueue…
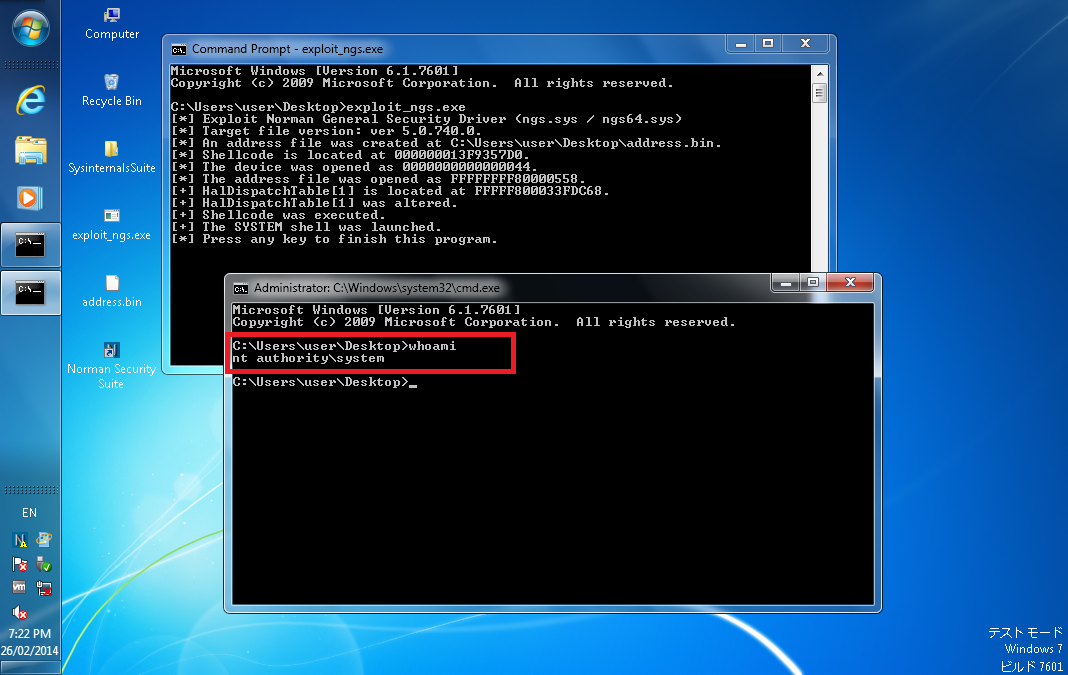 tandasat/cve-2014-0816
CVE-2014-0816
 lw5959/xring-cve-2026-98260
CVE-2026-98260(fs/exec.c POSIX CPU timer UAF)XRING O1 / Android 17 / 6.18.21 研究记录与 PC 一键流程(授权设备安全研究)
 l0n3m4n/cve-2024-22274-rce
PoC - Ejecución remota de código autenticada en VMware vCenter Server (Exploit)
 ridter/cve-2019-1040-dcpwn
CVE-2019-1040 con delegación Kerberos








