
 #1
Herramientas para obtener permisos de mayor nivel o acceso no autorizado en sistemas comprometidos.
Recomendado por Kitploit
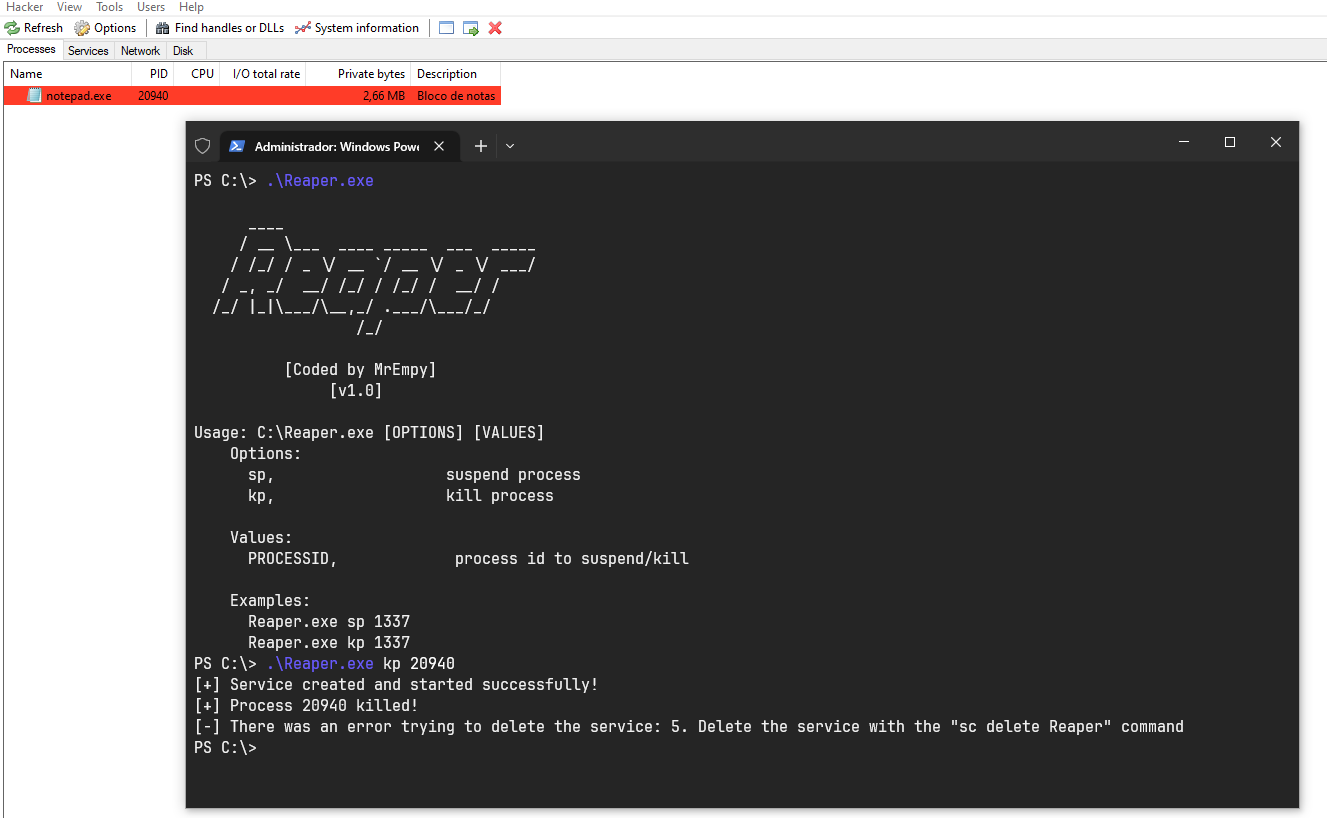
 brosck/reaper
Exploit de prueba de concepto BYOVD dirigido al controlador kprocesshacker.sys para matar o suspender procesos con privilegios a nivel de kernel en…
 rwfpl/rewolf-msi-exploit
Exploit de escalada de privilegios local de MSI NTIOLib/WinIO
 kyxiaxiang/360wfp_exploit
BYOVD: Usa el controlador WFP de 360 para bloquear la conexión de red de EDR/XDR.
 t0thkr1s/gtfobins-cli
Buscar binarios de Unix que puedan ser explotados para eludir las restricciones de seguridad del sistema.
 mhaskar/fsquirtcplpoc
PoC para generar el módulo bthprops.cpl diseñado para ser cargado por Fsquirt.exe LOLBin
 vozec/cve-2026-41651
Explota una condición de carrera TOCTOU en el manejador de transacciones de PackageKit para instalar paquetes arbitrarios como root, logrando una…
 dor00tkit/cve-2024-30090
CVE-2024-30090 - LPE PoC
 gdbinit/mach_race
Exploit de escalada de privilegios local para macOS (CVE-2016-1757) que utiliza una condición de carrera en Mach IPC para eludir las protecciones de…
 fortalice/modifycerttemplate
Modificación de plantillas de certificados de ADCS y enumeración de ACL
 exodusintel/cve-2019-0808
Exploit de Win32k por Grant Willcox
 sndav/cve-2026-31431-advanced-exploit
Exploit para CVE-2026-31431, una vulnerabilidad de escritura en la caché de páginas AEAD AF_ALG del kernel de Linux que permite escrituras…
 trustedsec/pplfaultdumpbof
BOF de Cobalt Strike que explota un bypass de Windows Protected Process Light para volcar procesos protegidos, lo que permite el acceso a…
 tamirzb/cve-2021-1961
Código de explotación para CVE-2021-1961
 lithium876/controll_remote_access_trojan
Creé un troyano de acceso remoto MUY SIMPLE que establecerá control administrativo sobre cualquier máquina Windows que comprometa.
 supersonic/tlpe
CVE-2026-49881, uso de la creación de contexto insegura en el servicio Telecom de Android 17 para ejecutar código arbitrario como UID 1000…
 sec-consult/msiscan
Herramienta de escaneo para identificar problemas de escalada de privilegios locales en instaladores MSI vulnerables
 tyranid/exploitdotnetdcom
Una herramienta para explotar .NET DCOM para EoP y RCE. Se corrige en las últimas versiones de .NET.
 itaymigdal/lolspoof
Un shell interactivo para falsificar la línea de comandos de algunos LOLBins








