
 #1
Herramientas para descubrir puertos abiertos, servicios y posibles puntos de entrada en dispositivos de red.
Recomendado por Kitploit

 medbenali/cyberscan
Kit de herramientas forenses de red de código abierto para análisis de paquetes, escaneo de puertos, descubrimiento de hosts y geolocalización IP.…
 x1mdev/reconpi
ReconPi - Una herramienta de reconocimiento ligera que realiza escaneos exhaustivos con las herramientas más recientes.
 ritvikb99/dark-fantasy-hack-tool
Herramienta DDOS: Para derribar sitios web pequeños con HTTP FLOOD. Escáner de puertos: Para conocer los puertos abiertos de un sitio. Craqueador de…
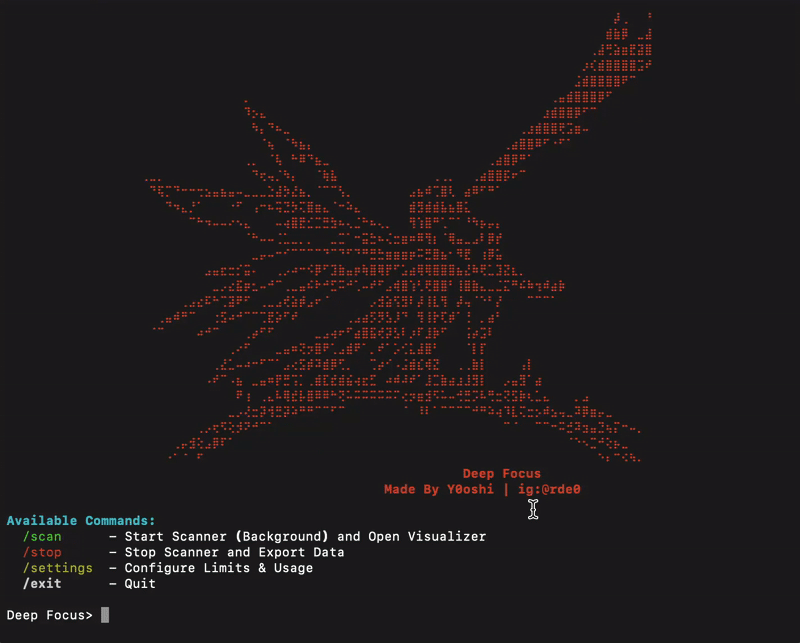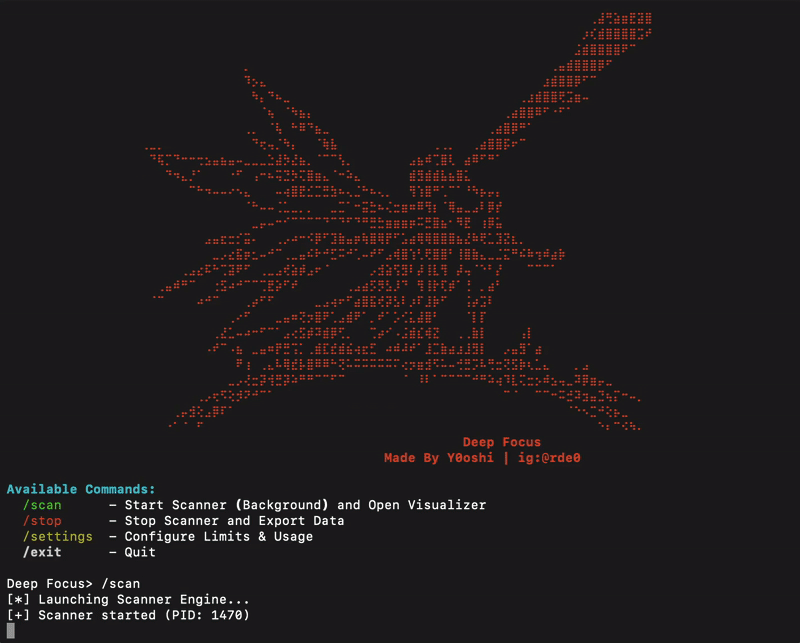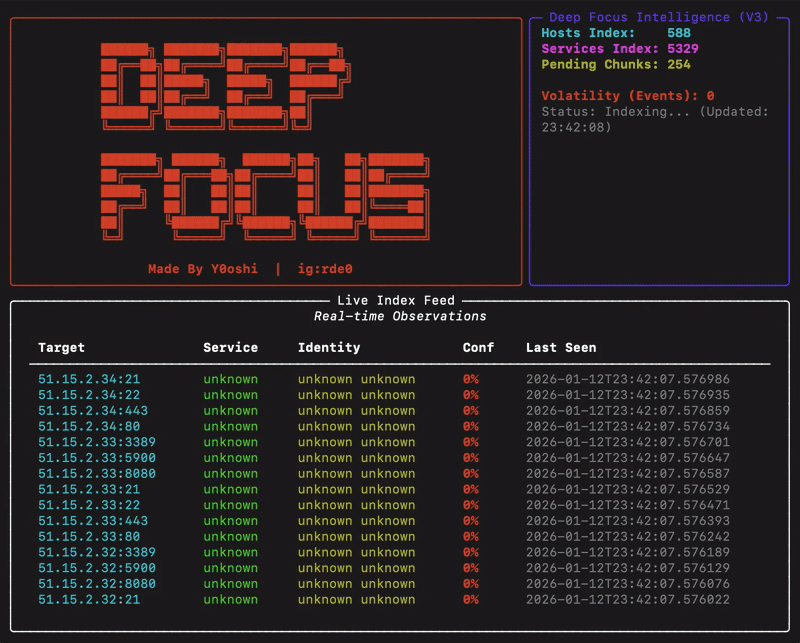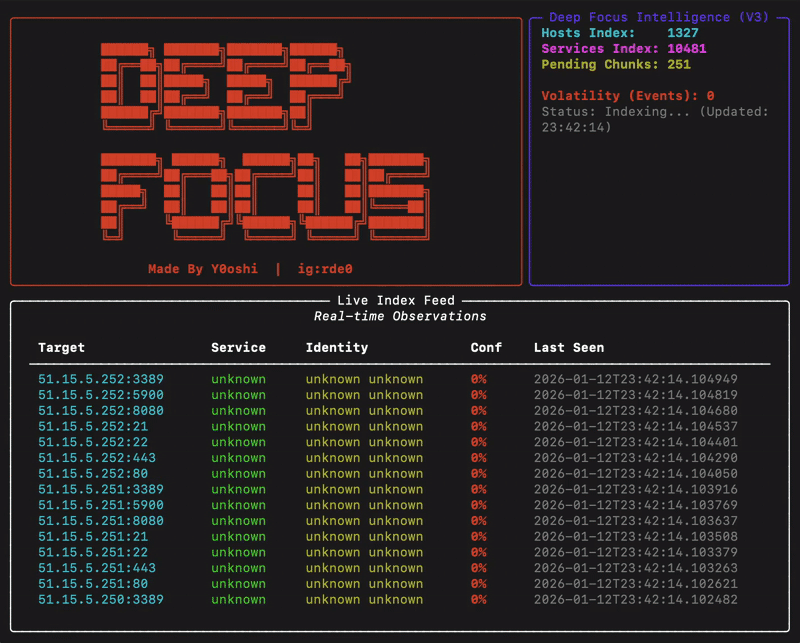 y0oshi/project-deep-focus
Motor asíncrono de reconocimiento de red para el descubrimiento y la identificación de servicios a gran escala. Identifica servicios sin protección…
 xephora/threat-remediation-scripts
This repository contains a list of new remediation scripts.
 r3vn/badkarma
kit de herramientas de reconocimiento de red
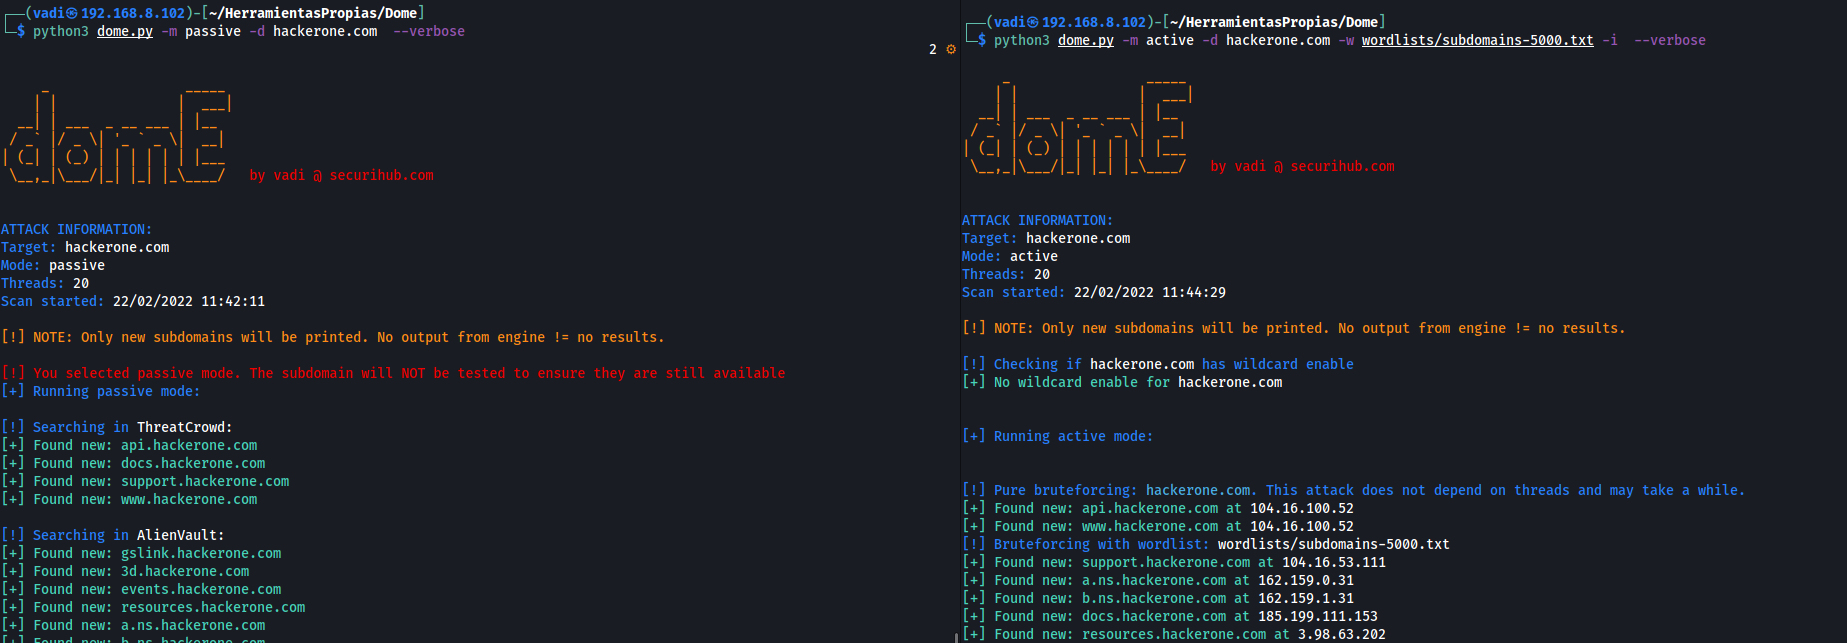 v4d1/dome
Herramienta rápida de enumeración de subdominios basada en Python que combina OSINT pasivo y escaneo activo por fuerza bruta con detección de…
 ginjachris/pentmenu
Un script de bash para reconocimiento y ataques DOS
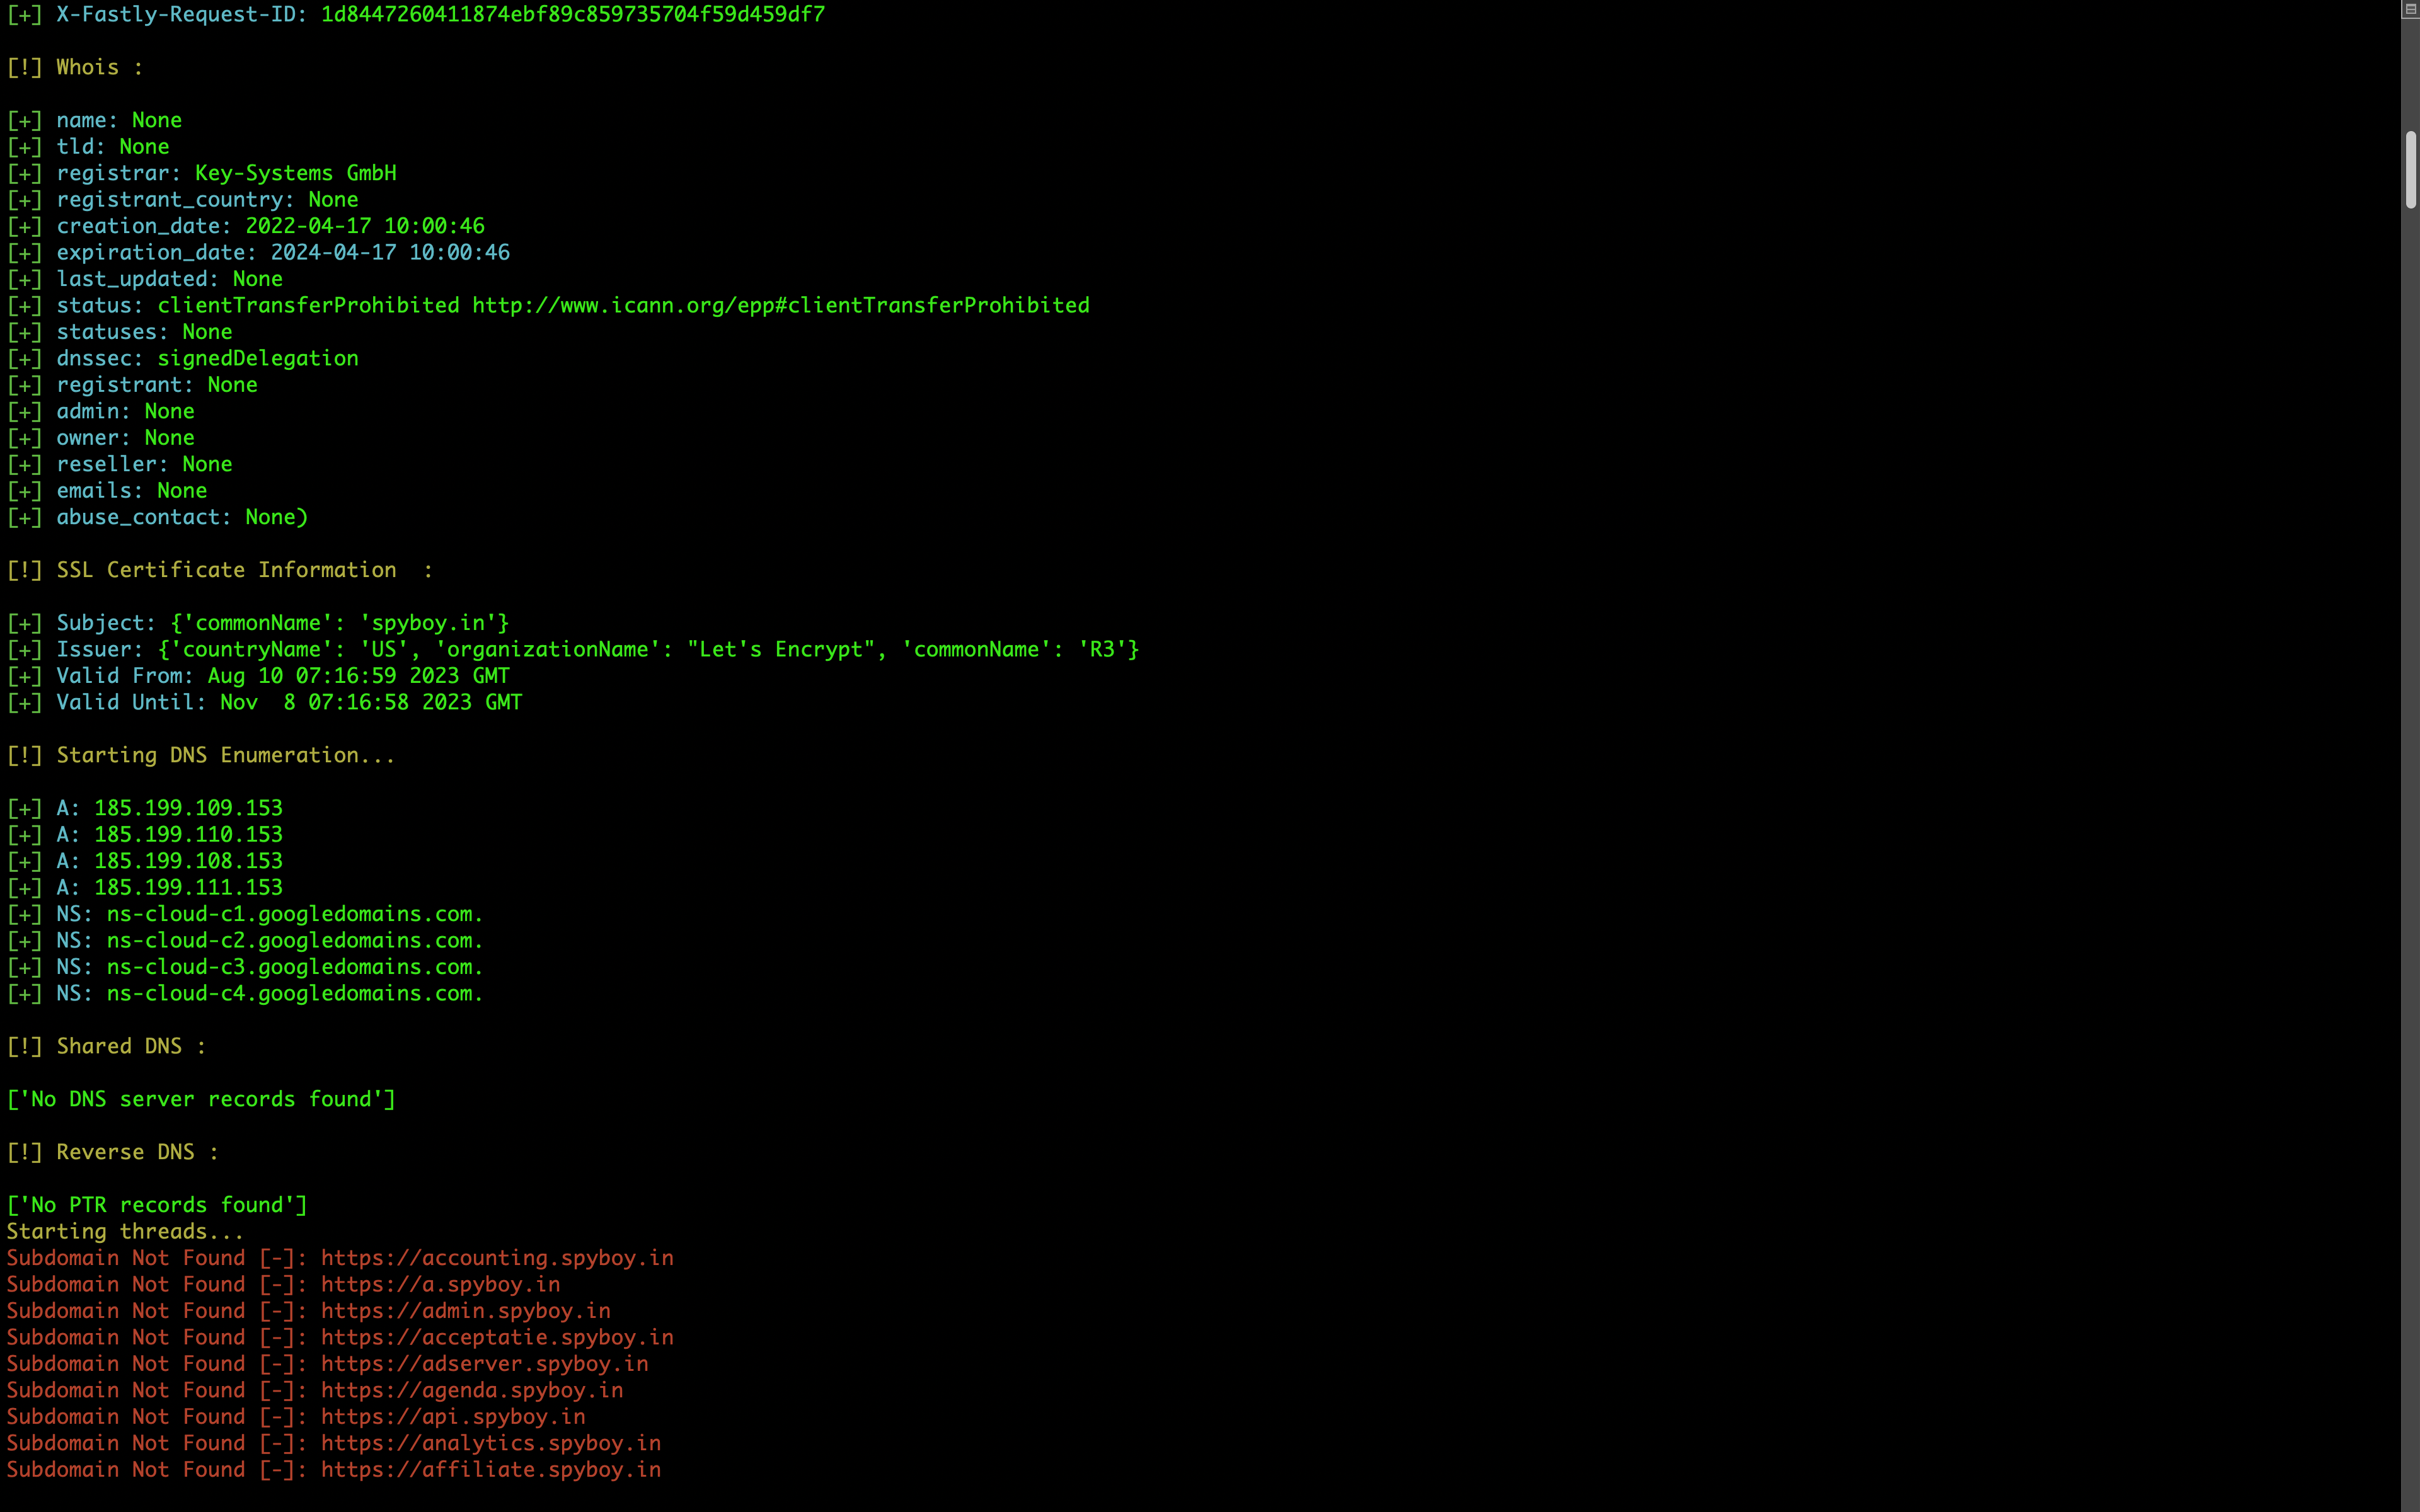 spyboy-productions/omnisci3nt
Omnisci3nt es una herramienta de código abierto de reconocimiento web e inteligencia para extraer información técnica profunda de dominios,…
 hatbashbr/shodanhat
buscar información de hosts con shodan
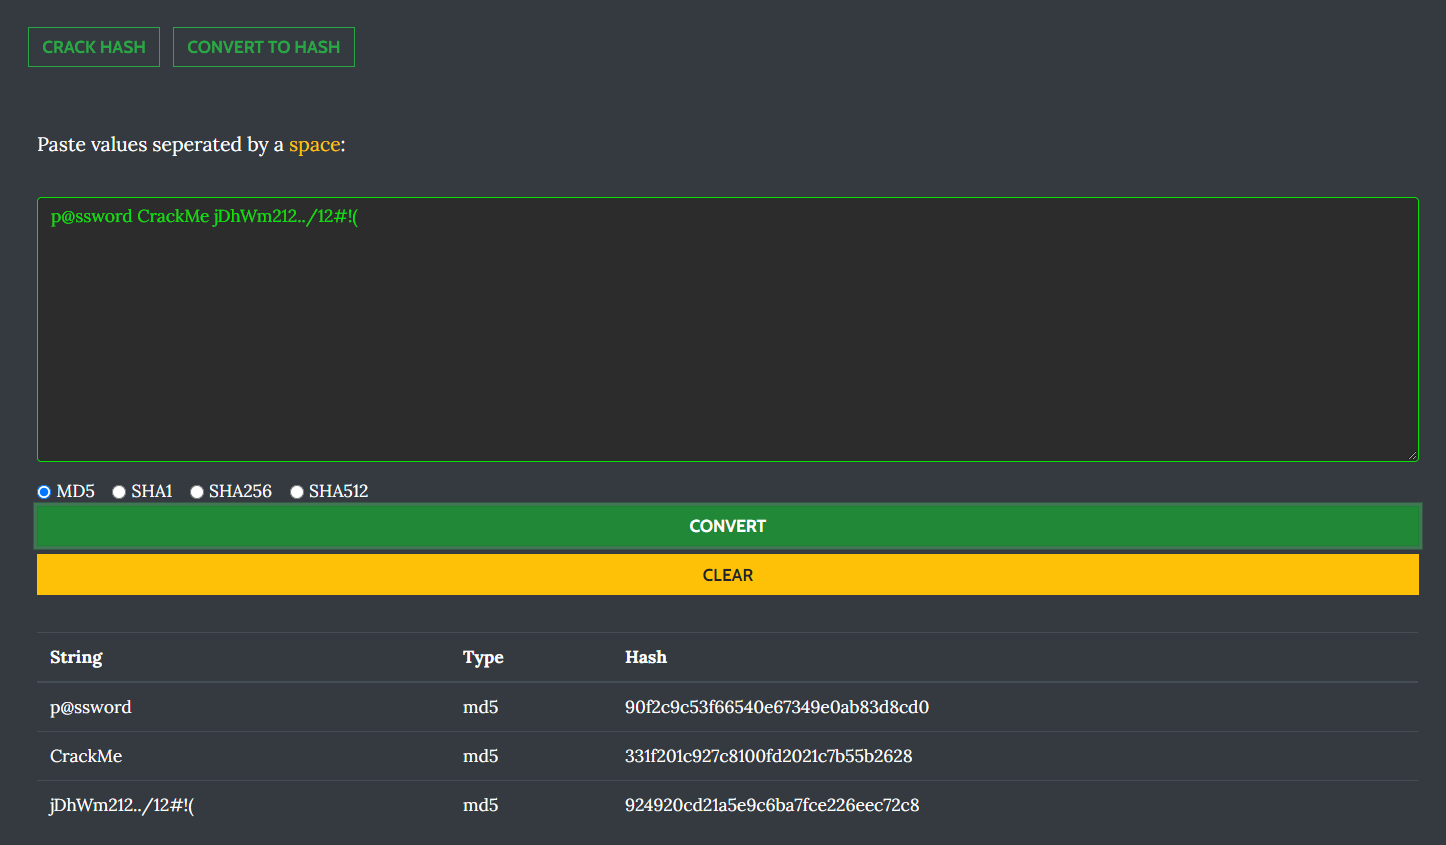 helich0pper/karkinos
Navaja suiza de pruebas de penetración y hacking en CTF con: Manejo de shell inversa - Codificación/Decodificación - Cifrado/Descifrado - Descifrado…
 joker25000/optiva-framework
Optiva-Framework 🔎 Escáner de aplicaciones web🕵️
 yunuscadirci/callstranger
Comprobador de vulnerabilidades para Callstranger (CVE-2020-12695)
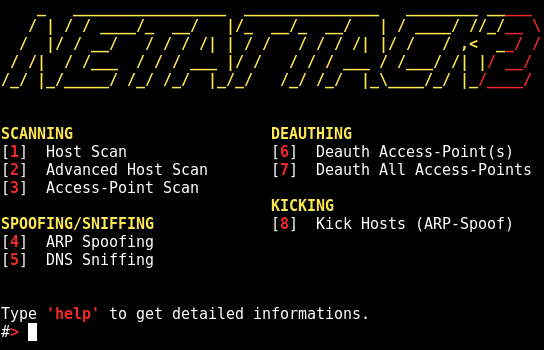 chrizator/netattack2
Un script avanzado de escaneo y ataque de red basado en GUI. Segunda versión de no-GUI netattack.
 0xinfection/logmepwn
Un kit de herramientas totalmente automatizado, fiable y ultrarrápido para escanear y validar la vulnerabilidad Log4J RCE CVE-2021-44228.
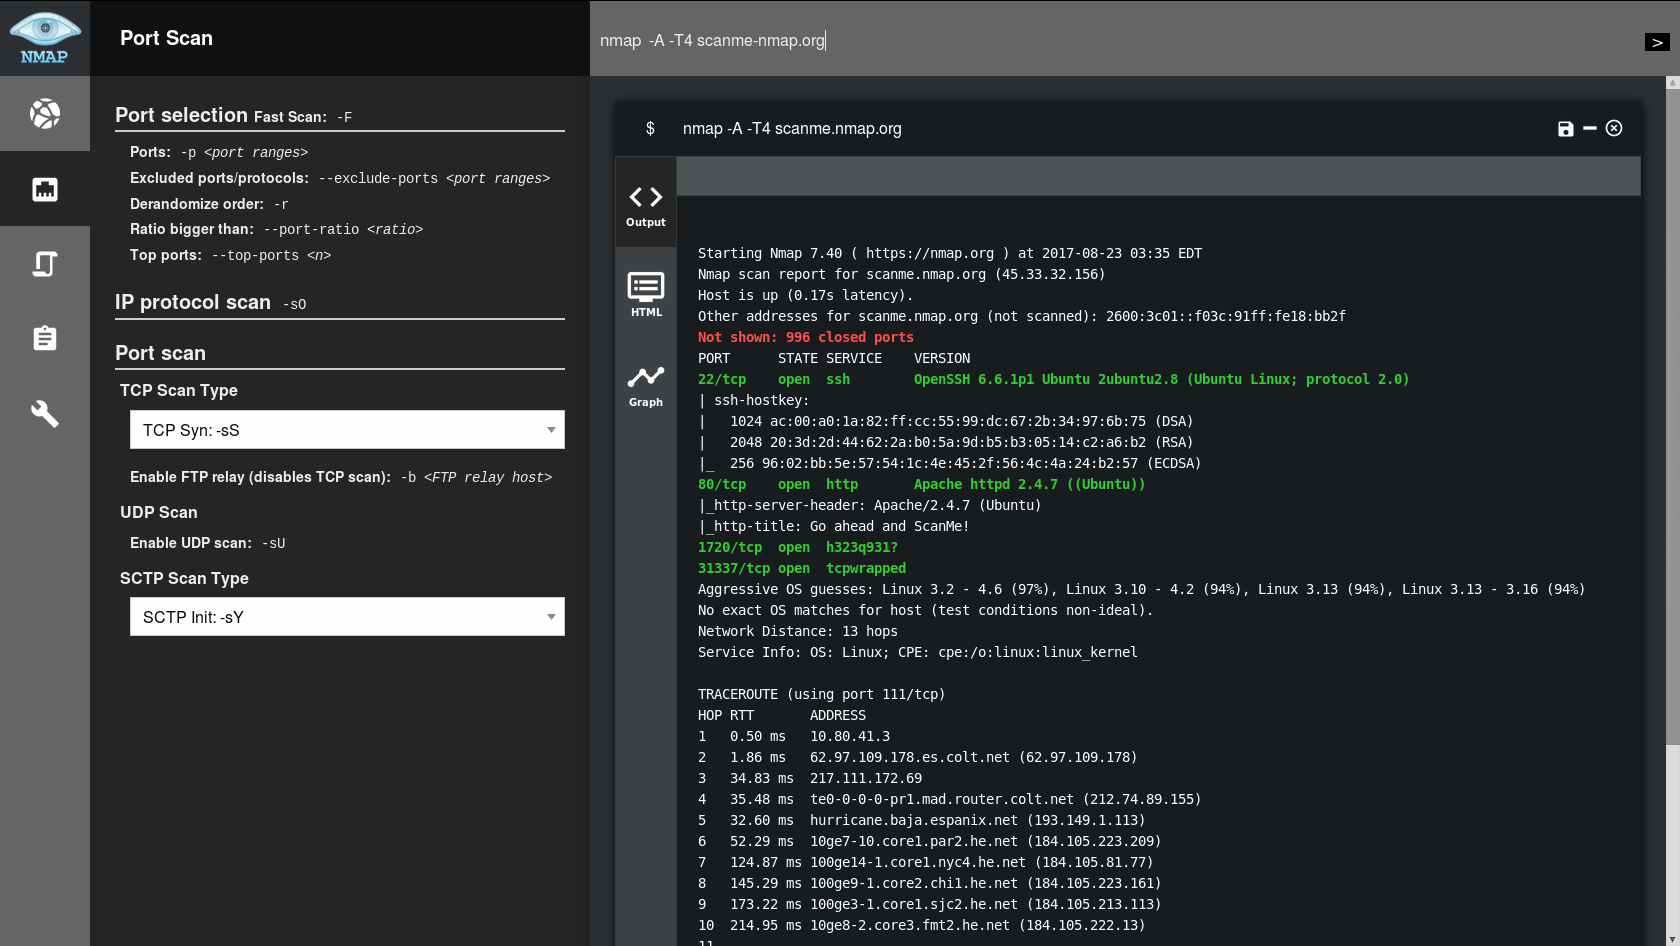 daniel-cues/nmapgui
Interfaz gráfica de usuario avanzada para NMap
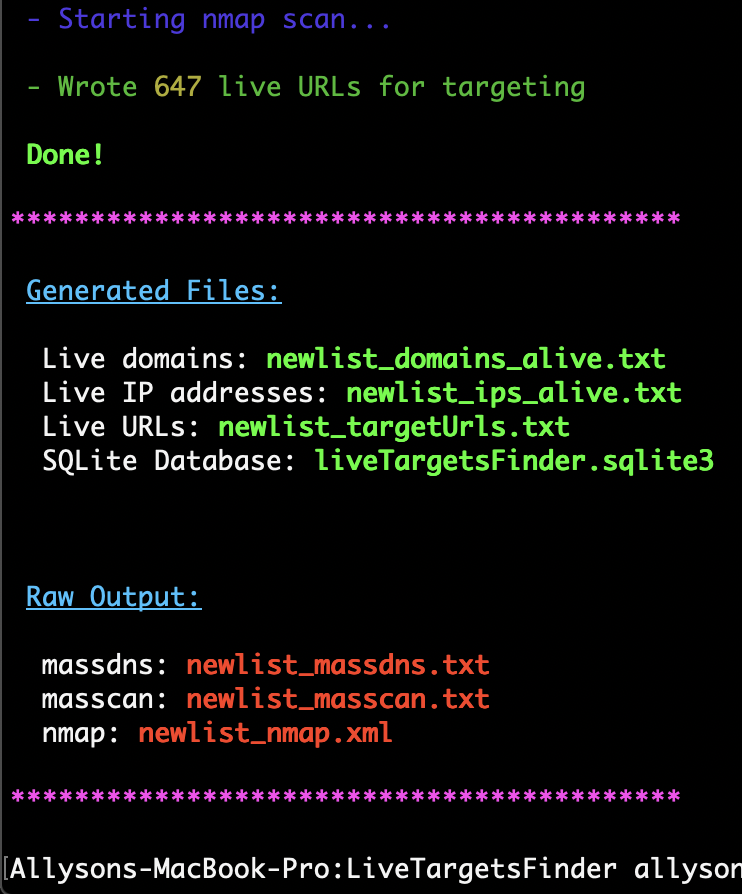 allyomalley/livetargetsfinder
Genera listas de hosts activos y URLs para segmentación, automatizando el uso de MassDNS, Masscan y nmap para filtrar hosts inalcanzables y recopilar…
 edu4rdshl/unimap
Escanea solo una vez por dirección IP y reduce los tiempos de escaneo con Nmap para grandes cantidades de datos.








