
 #1
Herramientas para descubrir puertos abiertos, servicios y posibles puntos de entrada en dispositivos de red.
Recomendado por Kitploit

 royhills/arp-scan
Escáner de red rápido basado en ARP para el descubrimiento y fingerprinting de hosts IPv4 en redes locales, con consulta de fabricante, velocidades…
 devxprite/infoooze
Una herramienta OSINT que te ayuda a encontrar información rápidamente de manera efectiva. Todo lo que necesitas es ingresar y ella se encargará del…
 raskrebs/sonar
Herramienta CLI para inspeccionar y gestionar servicios que escuchan en puertos de localhost
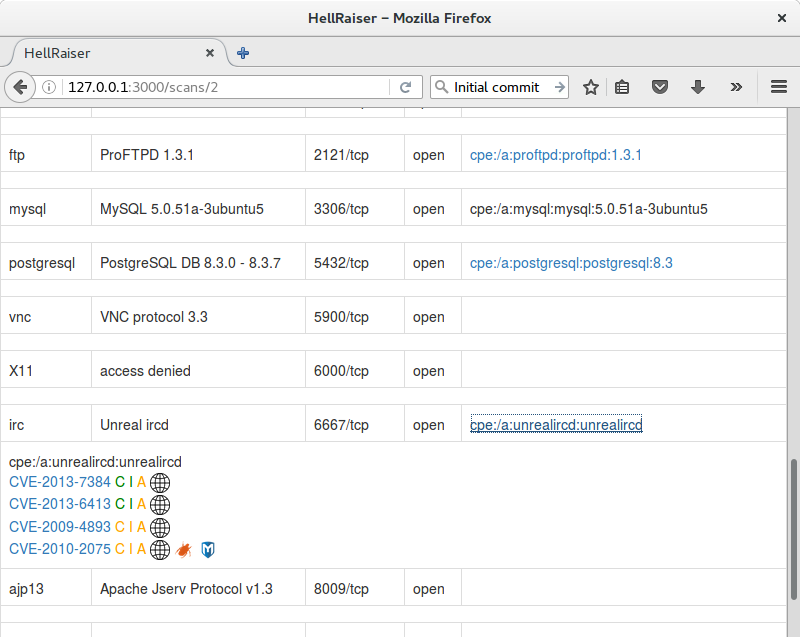 m0nad/hellraiser
Escáner de vulnerabilidades que utiliza Nmap para escanear y correlacionar los CPE encontrados con CVEs.
 dirtyfilthy/freshonions-torscraper
Fresh Onions es una araña TOR de código abierto / rastreador de servicios ocultos onion alojado en zlal32teyptf4tvi.onion
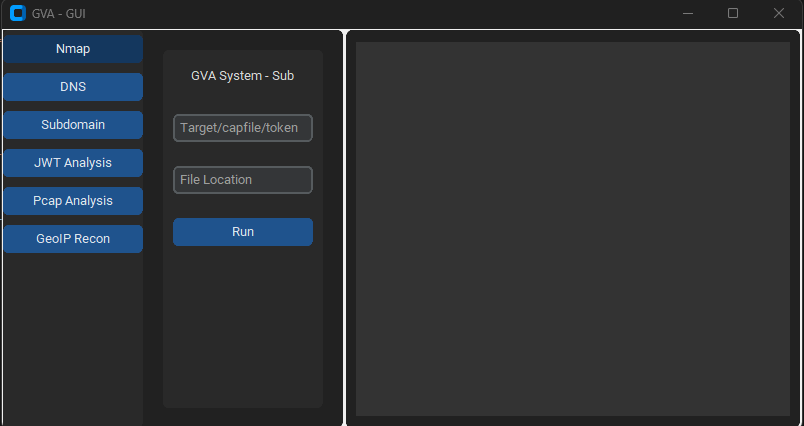 morpheuslord/gpt_vuln-analyzer
Usa la API de ChatGPT, la API de Bard y Llama2, Python-Nmap, DNS Recon, módulos de reconocimiento de PCAP y JWT, y utiliza el modelo GPT3 para crear…
 vmfunc/sif
la suite de pruebas de penetración extremadamente rápida.
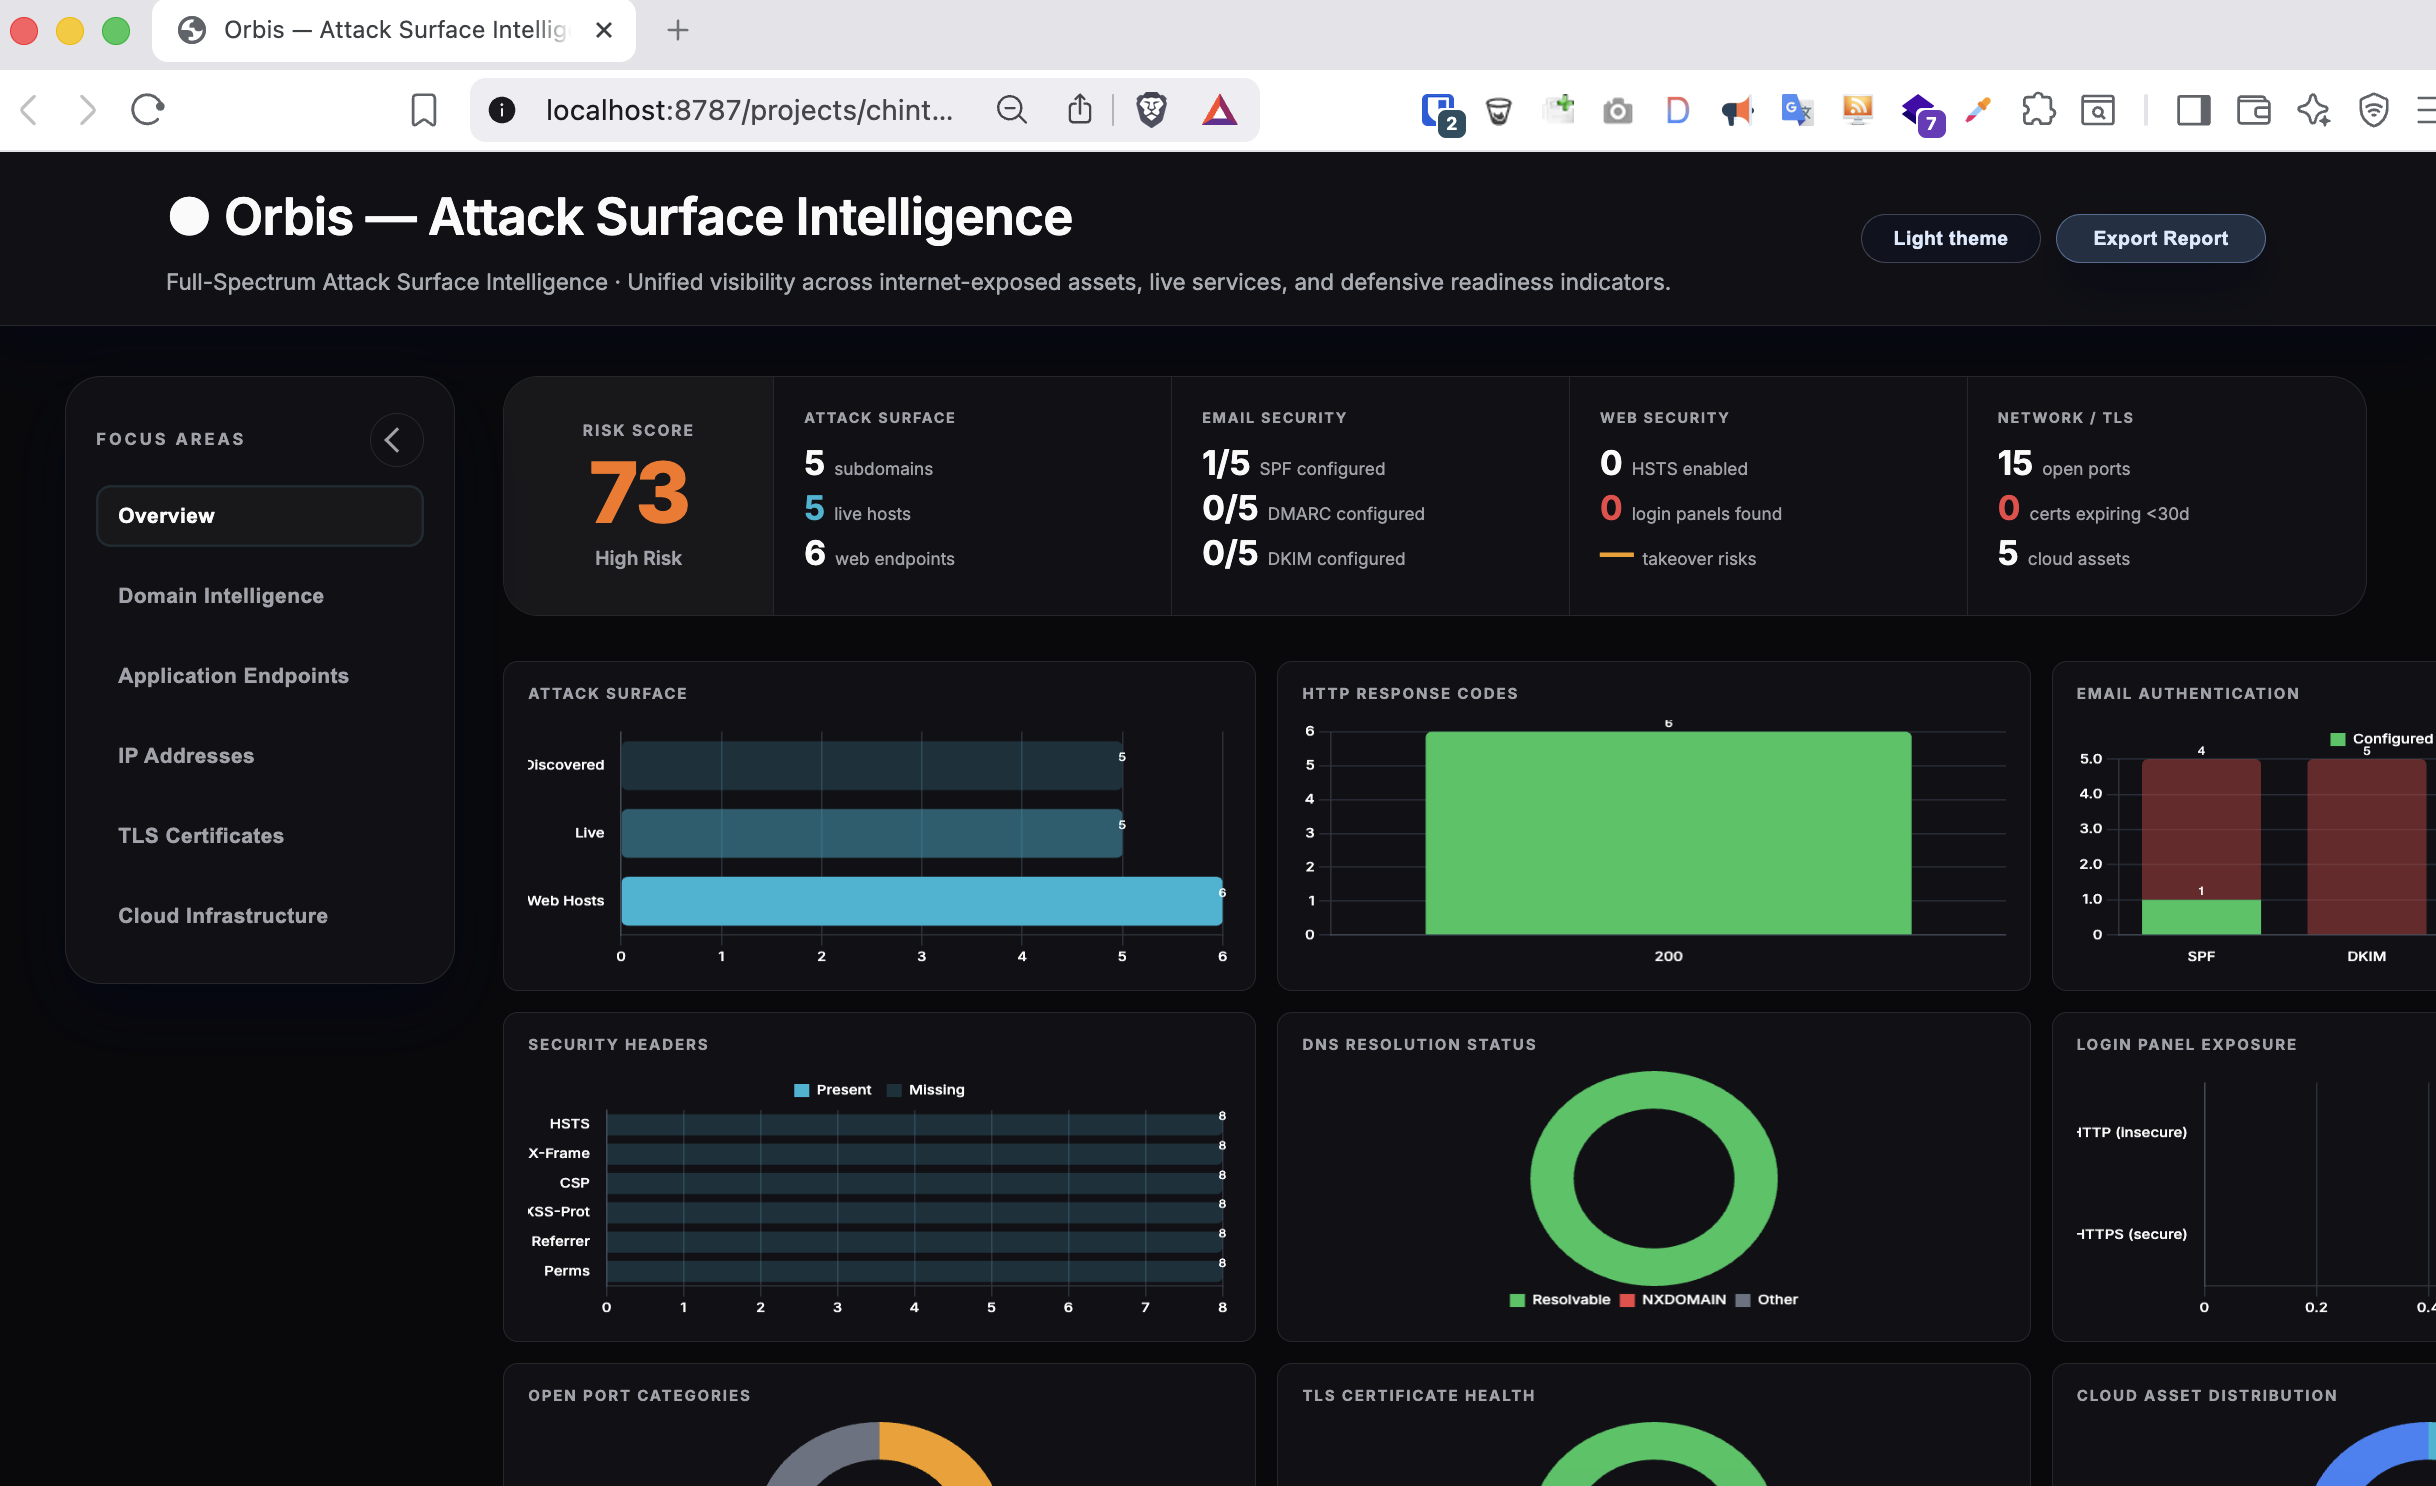 iamthefrogy/frogy2.0
Orbis es un toolkit inteligente automatizado de espectro completo para la superficie de ataque externa.
 robotshell/magicrecon
MagicRecon es un potente script de shell para maximizar el proceso de reconocimiento y recopilación de datos de un objetivo y encontrar…
 marco-lancini/goscan
Escáner de red interactivo
 frizb/vanquish
Vanquish es un Orquestador de Enumeración basado en Kali Linux. Vanquish aprovecha las herramientas de enumeración de código abierto en Kali para…
 rvrsh3ll/bof_collection
Varios BOFs de Cobalt Strike
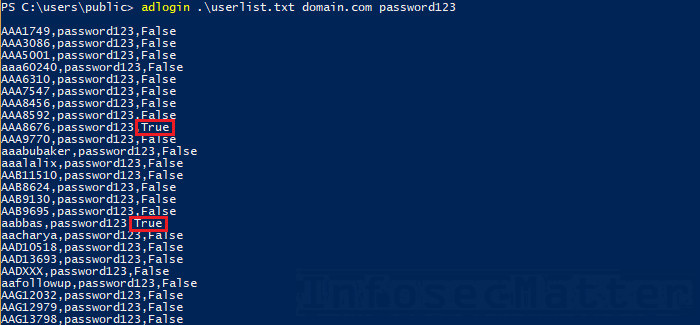 infosecmatter/minimalistic-offensive-security-tools
Un repositorio de herramientas para pentesting de entornos restringidos y aislados.
 pepelux/sippts
Conjunto de herramientas para auditar sistemas VoIP basados en SIP
 milesrichardson/docker-onion-nmap
Escanea servicios ocultos .onion con nmap usando Tor, proxychains y dnsmasq en un contenedor Docker minimalista de Alpine.
 praetorian-inc/nerva
CLI de identificación rápida de servicios para más de 170 protocolos (TCP/UDP/SCTP) - creado por Praetorian
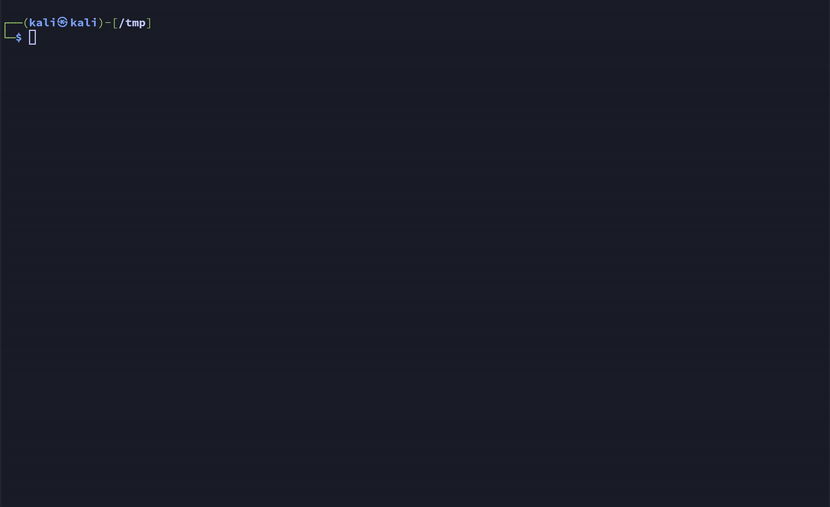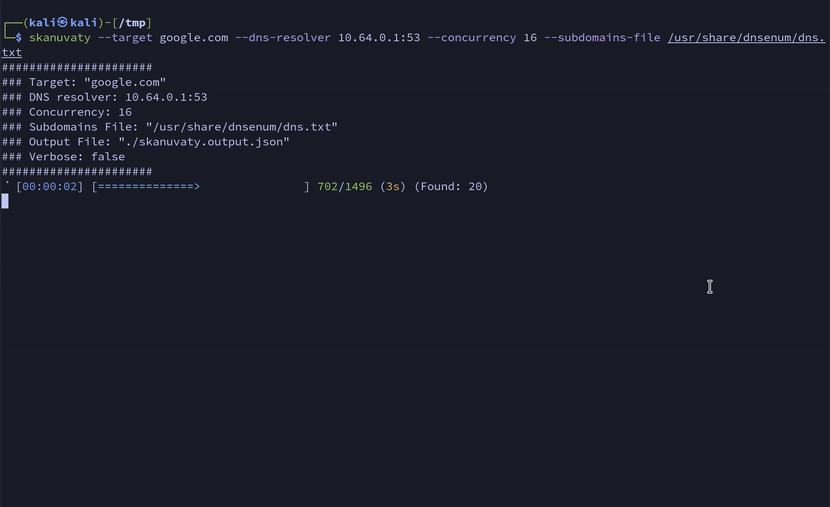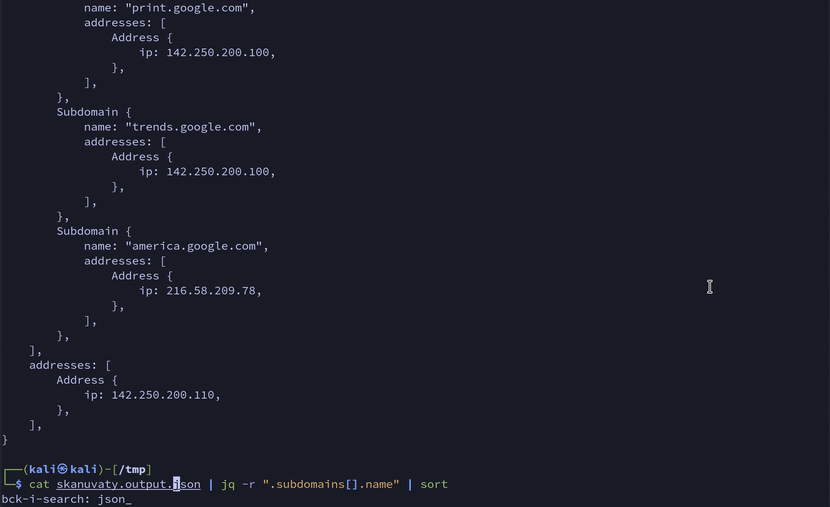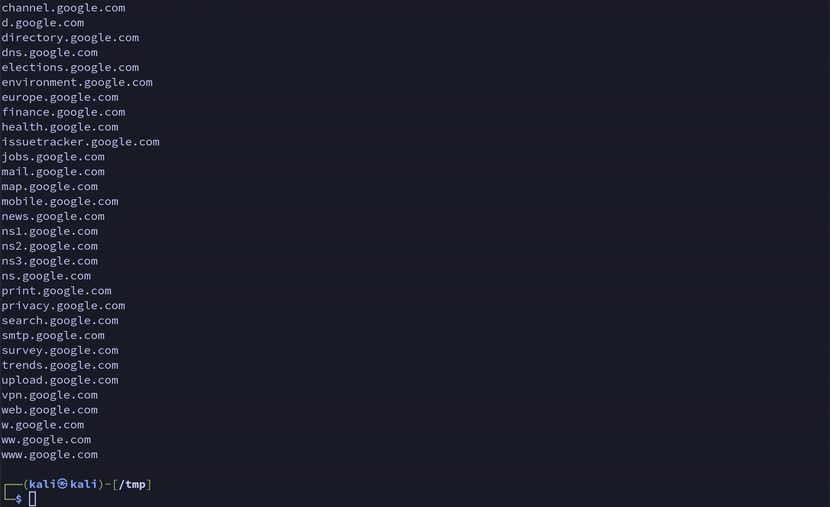 esc4icescesc/skanuvaty
Escáner de DNS/red/puertos peligrosamente rápido.
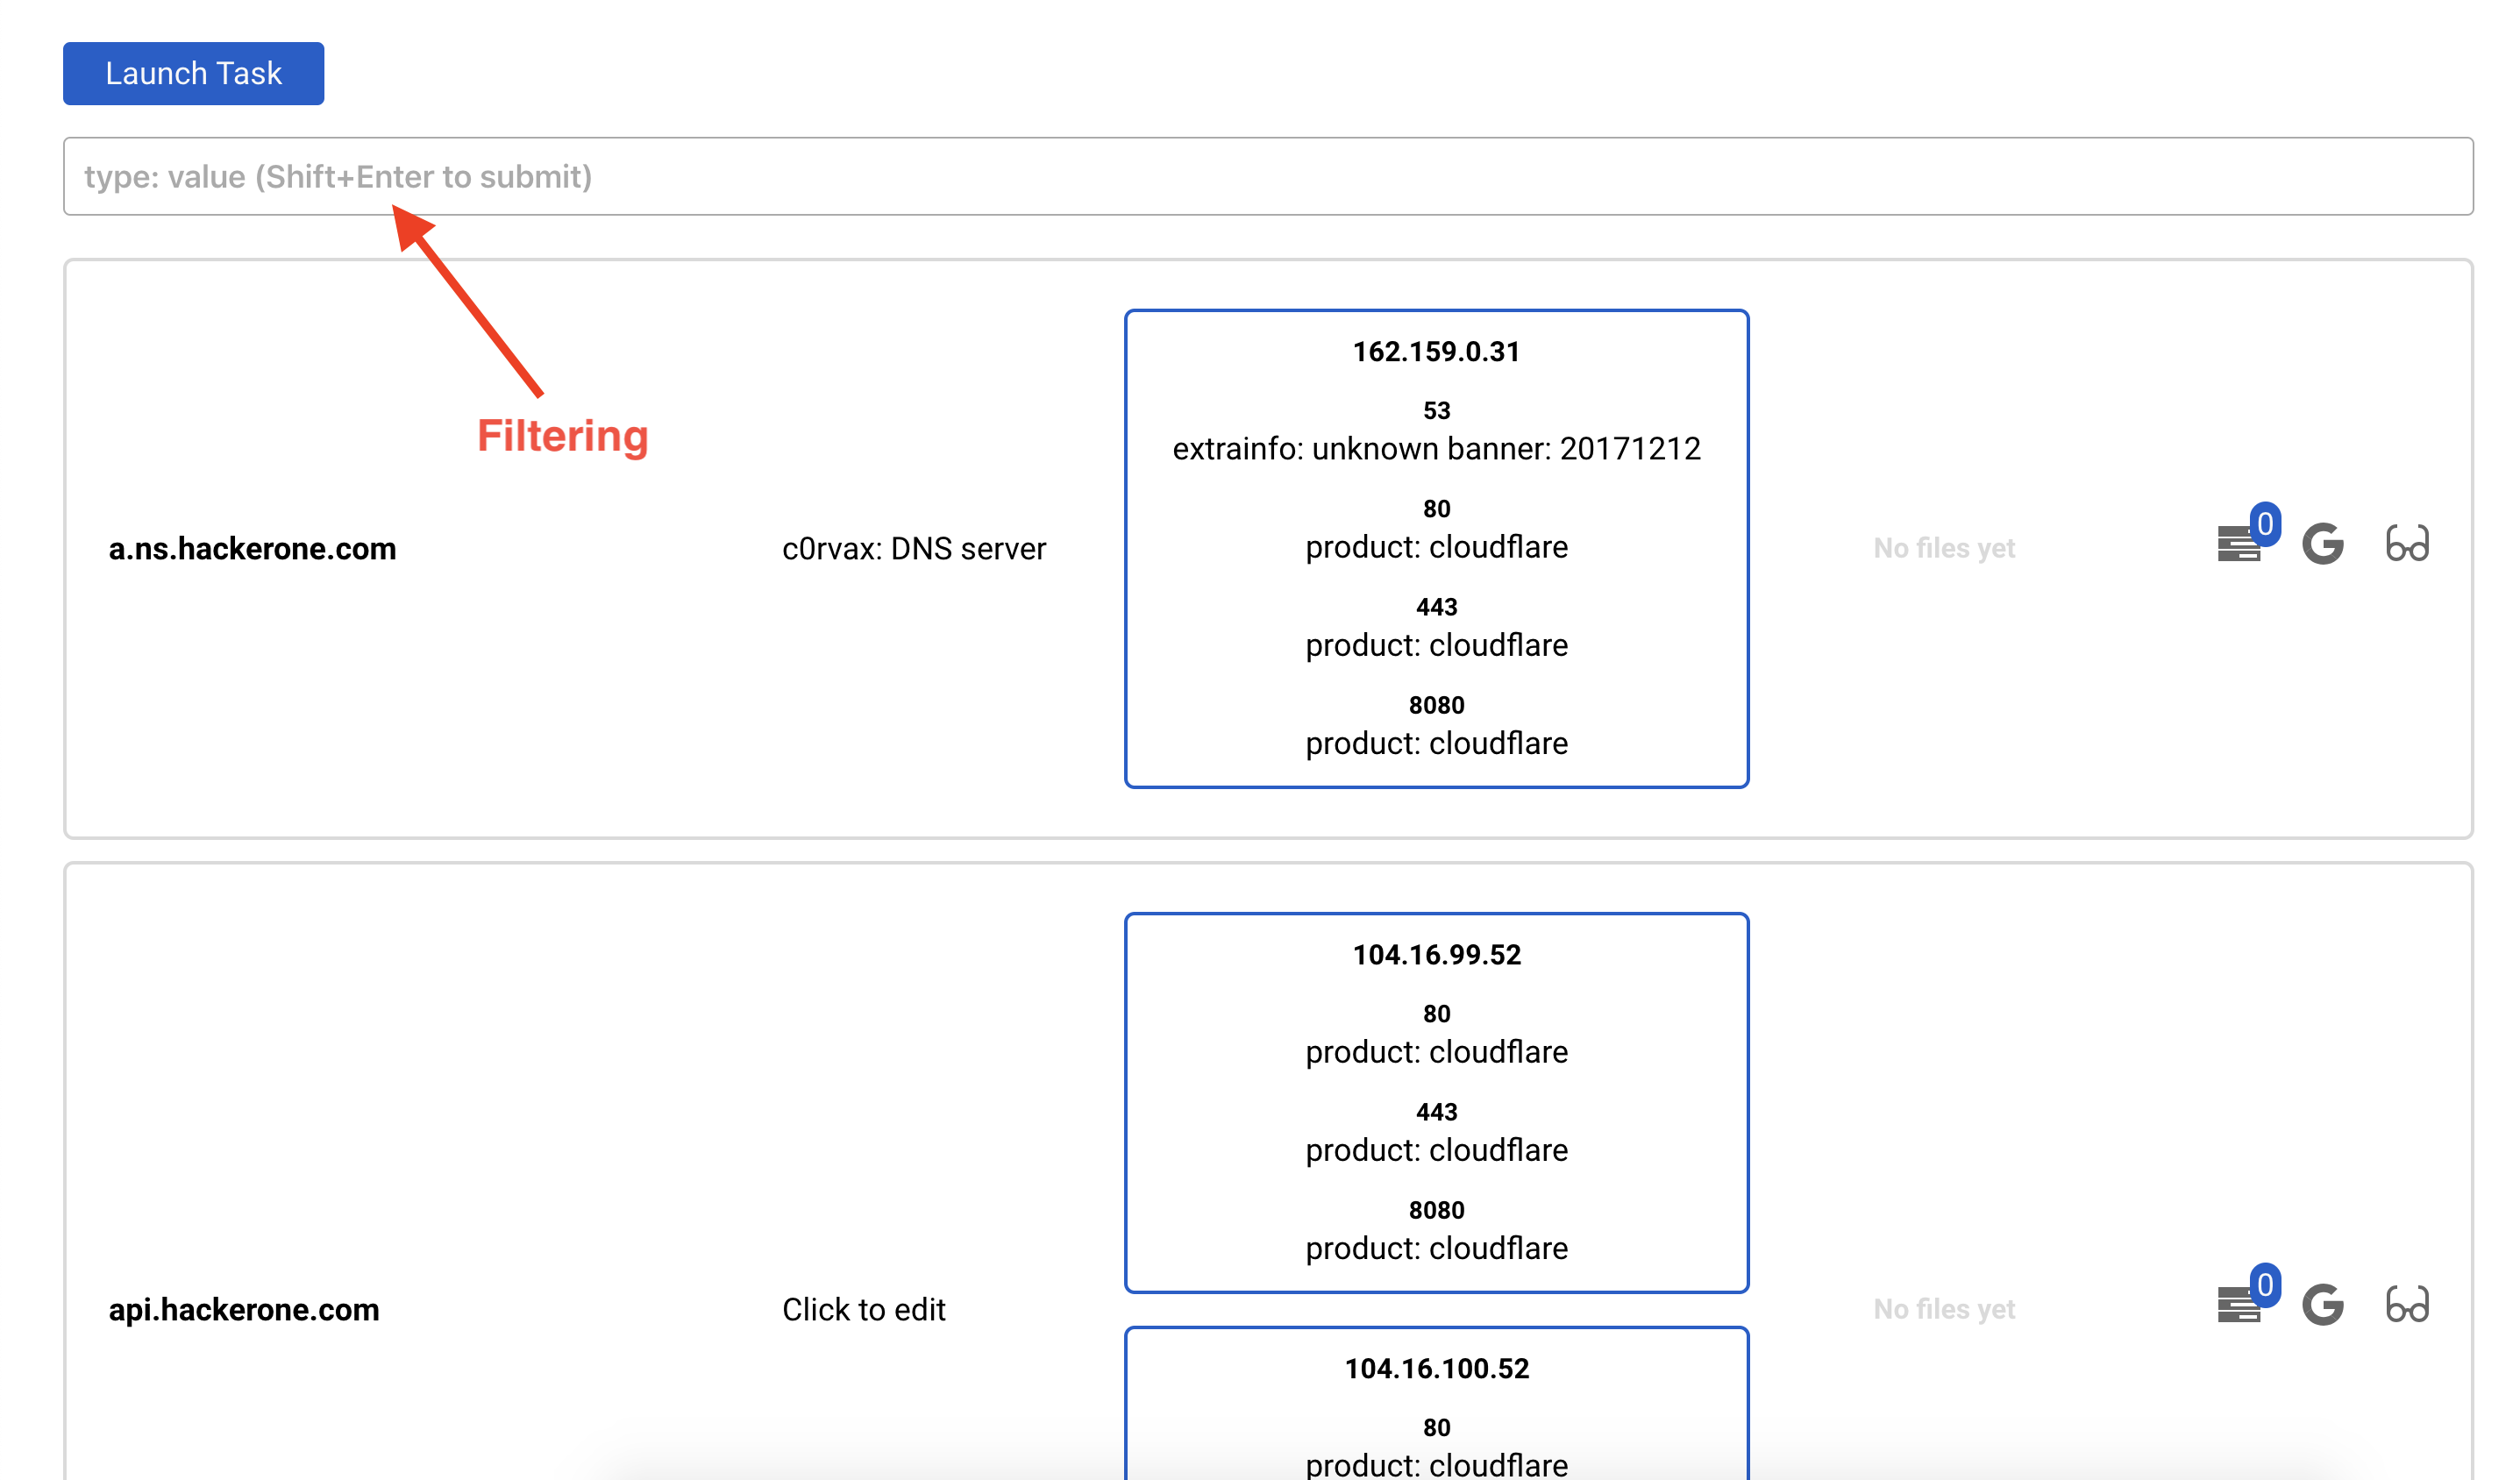 c0rv4x/project-black
Control de progreso de Pentest/BugBounty con módulos de escaneo







