
Optiva-Framework 🔎 Escáner de aplicaciones web🕵️



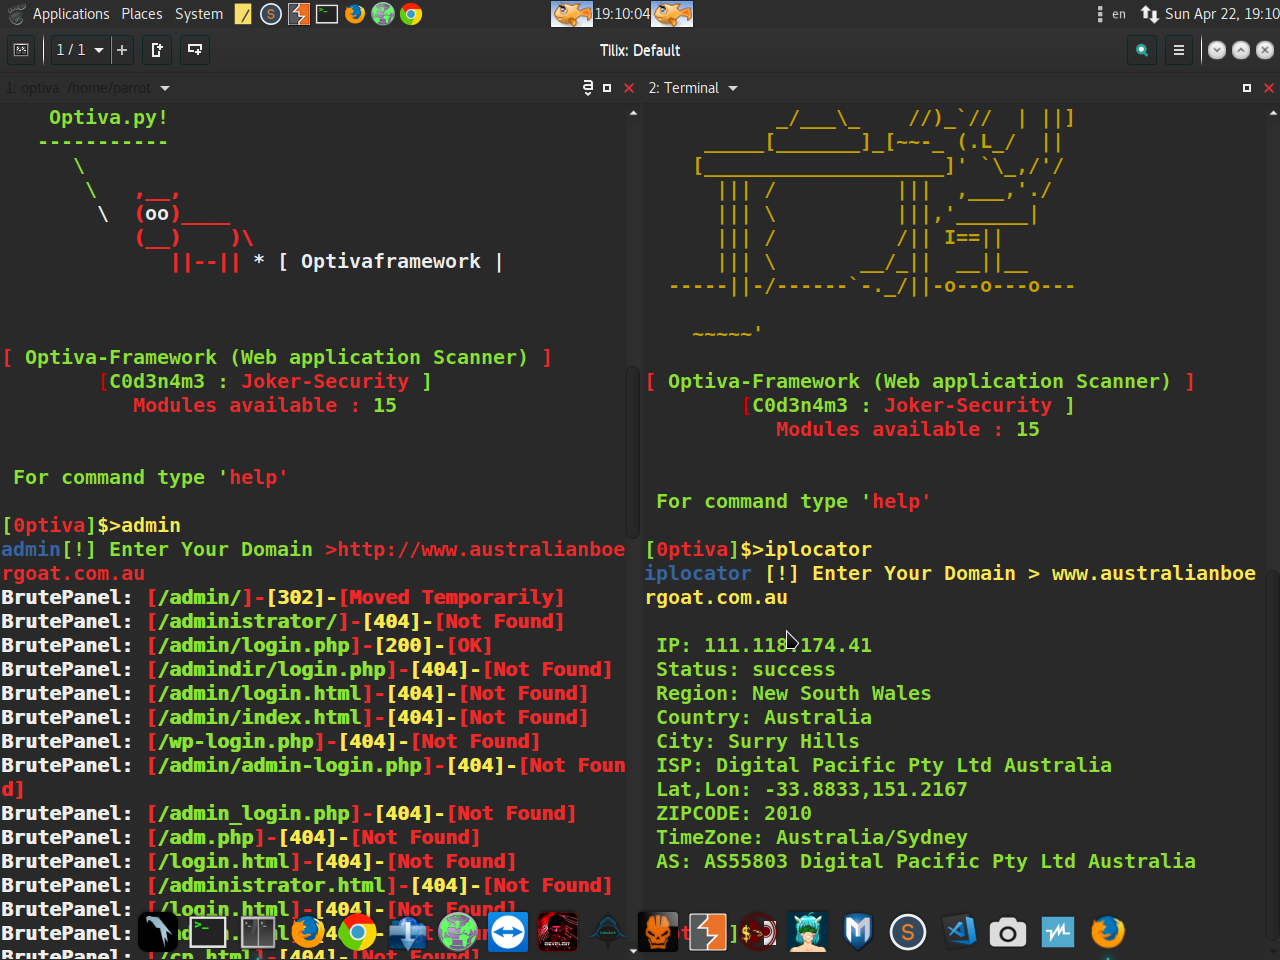
Puede usar este Framework en su sitio web para verificar la seguridad de su sitio web encontrando vulnerabilidades en él, o puede usar esta herramienta para buscar panel de administración, inyección SQL mediante dork, así como recopilar información y encriptar Hash.
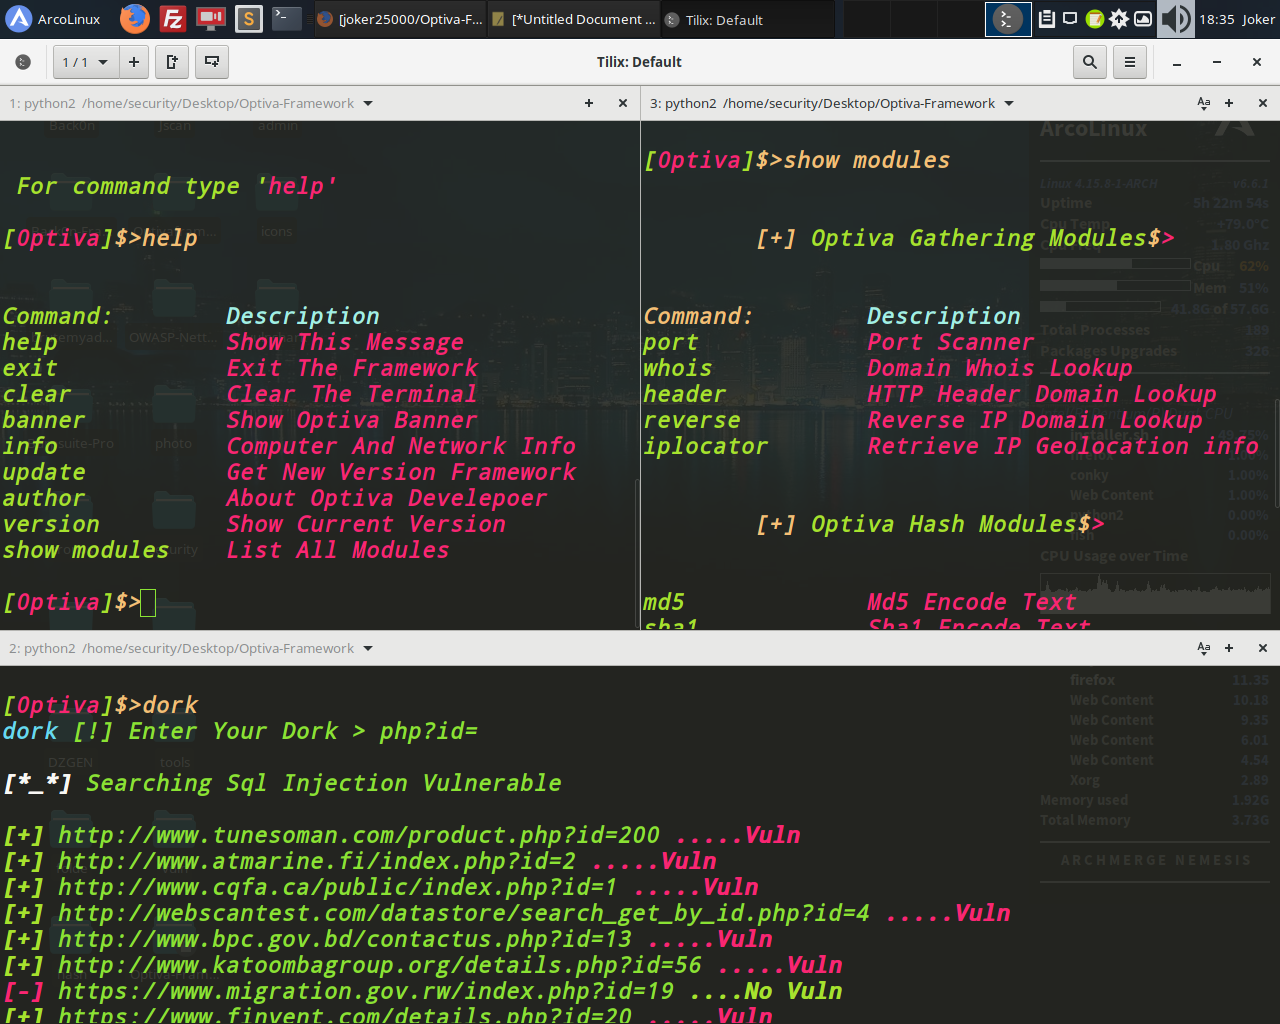
Módulos de Información :
Escáner de Puertos
Consulta Whois
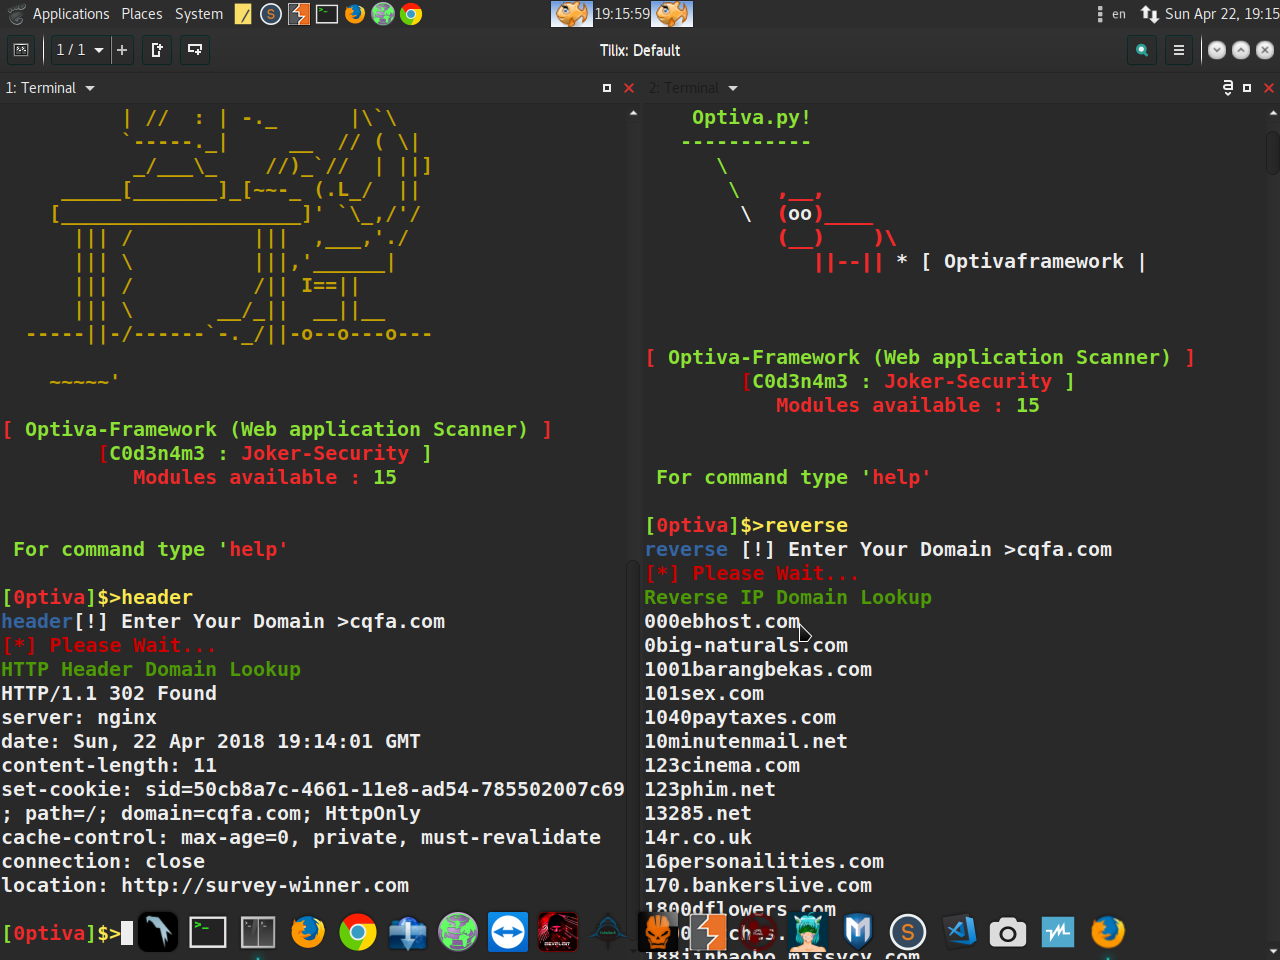
Búsqueda Inversa de IP/Dominio
Consulta de Cabeceras HTTP del Dominio
Iplocator: Obtener Información de Geolocalización IP
Módulos de Hash :
Codificar Texto Md5
Codificar Texto Sha1
Codificar Texto SHA256
Codificar Texto SHA384
Codificar Texto SHA512
Módulos de Escáner :
Cross Site Scripting (XSS)
Escáner de Inyección SQL (SQL)
Búsqueda de Vulnerabilidades de Inyección SQL mediante Dork
Escáner de Ejecución Remota de Código (RCE)
Buscador de Panel de Administración de Sitios Web
$ git clone https://github.com/joker25000/Optiva-Framework
$ cd Optiva-Framework
$ chmod +x installer.sh
$ ./installer.sh
$ Type In Terminal
$ optiva
$ cd Optiva-Framework
$ pip install termcolor
$ pip install requests
$ pip install mechanize
$ run optiva :
$ python optiva.py
$ apt install git
$ git clone https://github.com/joker25000/Optiva-Framework
$ cd Optiva-Framework
$ chmod +x installer.sh
$ bash installer.sh
$ Select the 3 option termux and press enter
$ run optiva :
$ python2 optiva.py
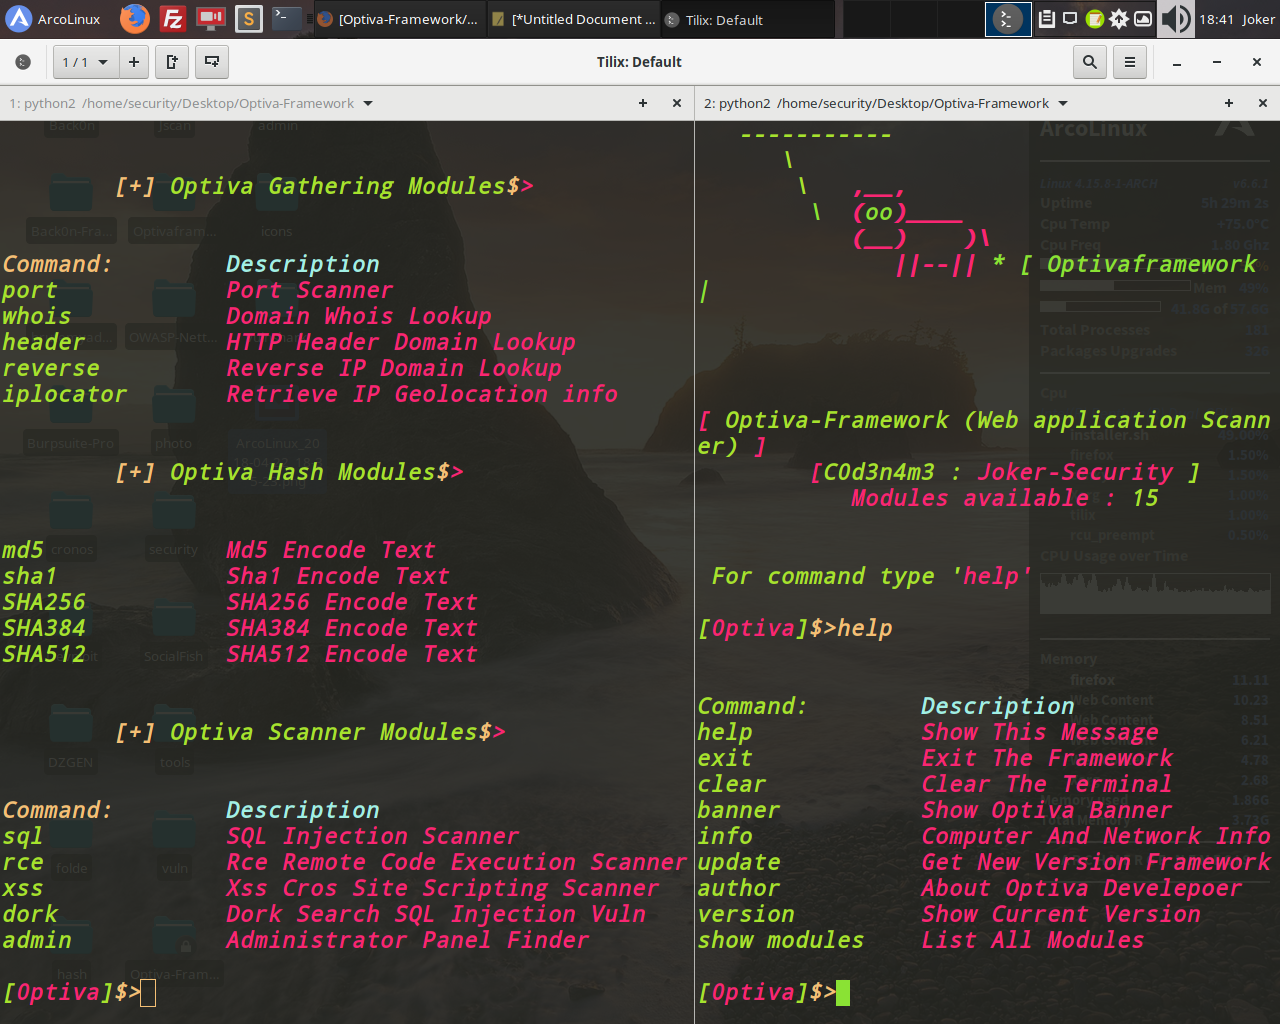
Optiva-Framework - Web Application Scanner
Optiva-Framework - Web Application Scanner
$ Twitter : https://twitter.com/SecurityJoker
$ YOUTUBE : https://www.youtube.com/c/Professionalhacker25
$ FACEBOOK: https://facebook.com/kali.linux.pentesting.tutorials
$ Probado en : Windows / Kali Linux / Parrot Os / Ubuntu / Archman / ArcoLinux / Termux(Android)

