#1
Herramientas para descubrir puertos abiertos, servicios y posibles puntos de entrada en dispositivos de red.
Recomendado por Kitploit
 h3x0v3rl0rd/zenmap
Interfaz gráfica para el escáner de red Nmap que ofrece una interfaz intuitiva para el descubrimiento de redes, el escaneo de puertos y la detección…
 jsmit260/reachability
¿Son alcanzables los rangos objetivo?
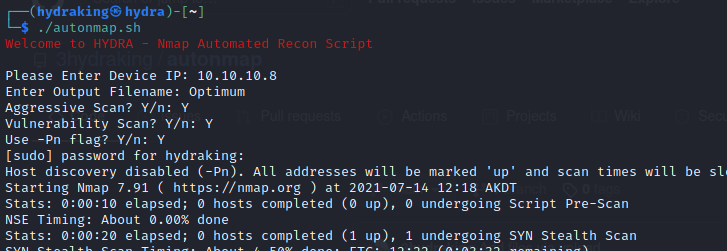 h3x0v3rl0rd/autonmap
Script automatizado de escaneo Nmap para Hack The Box, que agiliza la enumeración de puertos y el reconocimiento durante las pruebas de penetración.
 rishabh-kumar-cyber-sec/cve-2023-27163-ssrf-to-port-scanning
Es un script sencillo para automatizar el escaneo de puertos internos debido a SSRF en requests-baskets v 1.2.1. Este script también puede ayudar a…
 ankhcorp/nuke.sh
Script de reconocimiento pasivo basado en Bash + mapeo de superficie de ataque usando solo APIs públicas + herramientas estándar de Linux (curl, dig,…
 wattocyber/cantina
Orquestador de reconocimiento de red permitido en OSCP para descubrimiento de puertos, clasificación de servicios y distribución de plugins de solo…
 michenriksen/aquatone
Una herramienta para sobrevuelos de dominios
 evilsocket/xray
XRay es una herramienta para reconocimiento, mapeo y recopilación de OSINT desde redes públicas.
 mttaggart/offensivenotion
Notion como plataforma para operaciones ofensivas
 vesche/scanless
scraper de escaneo de puertos en línea
 abacus-group-rto/legion
Legion es una herramienta de pruebas de penetración de red de código abierto, fácil de usar, superextensible y semiautomatizada que ayuda en el…
 utkusen/leviathan
kit de auditoría masiva de amplio alcance
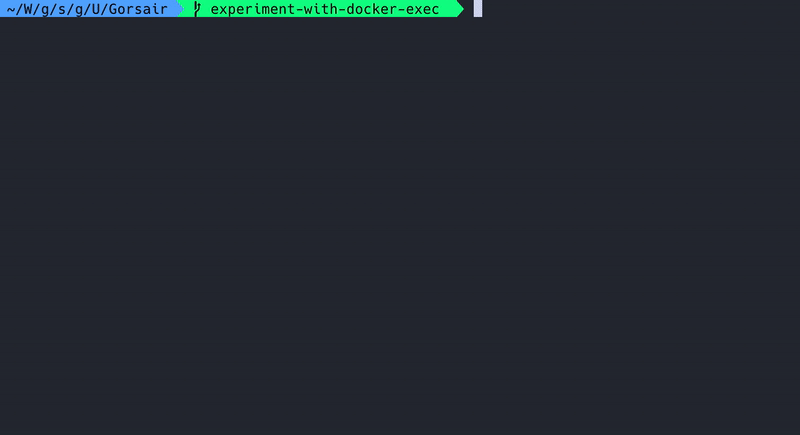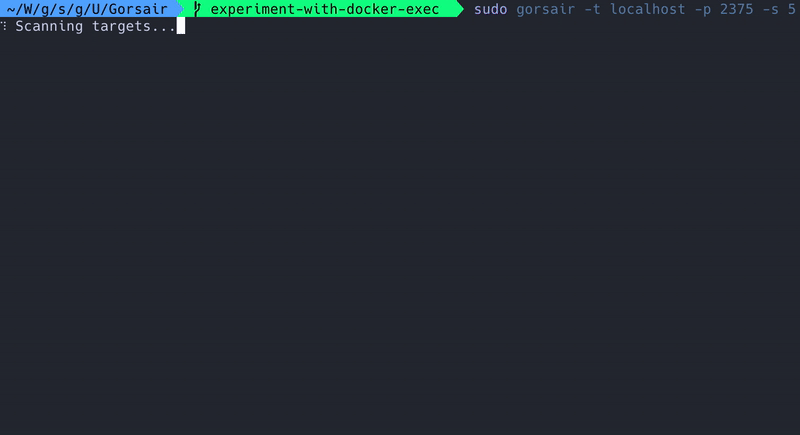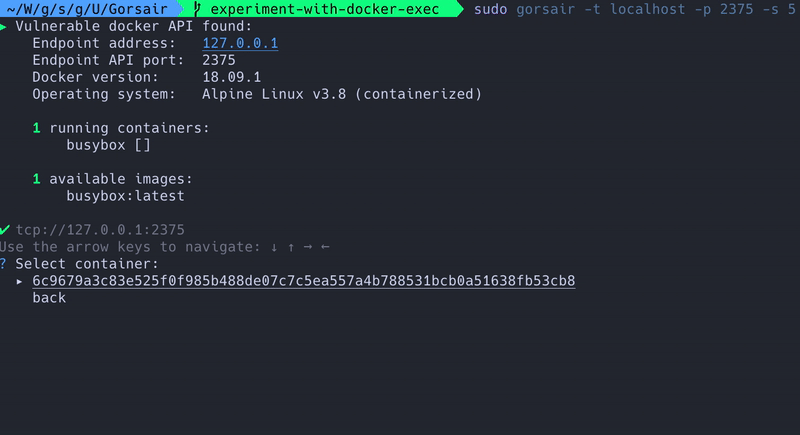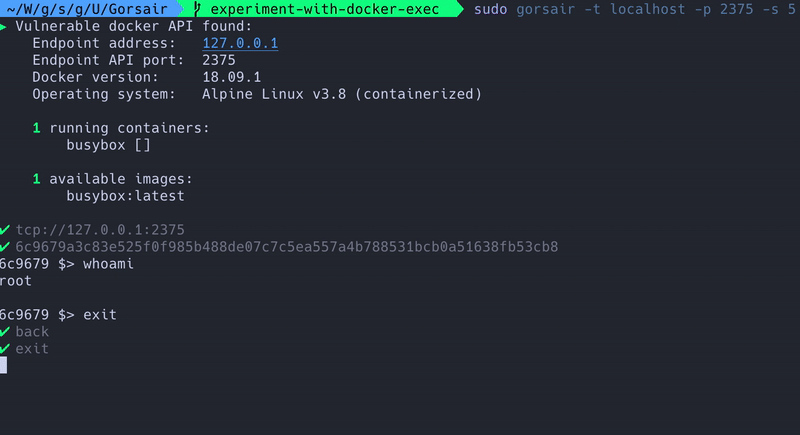 ullaakut/gorsair
Gorsair otorga acceso root en contenedores docker remotos que exponen sus APIs.
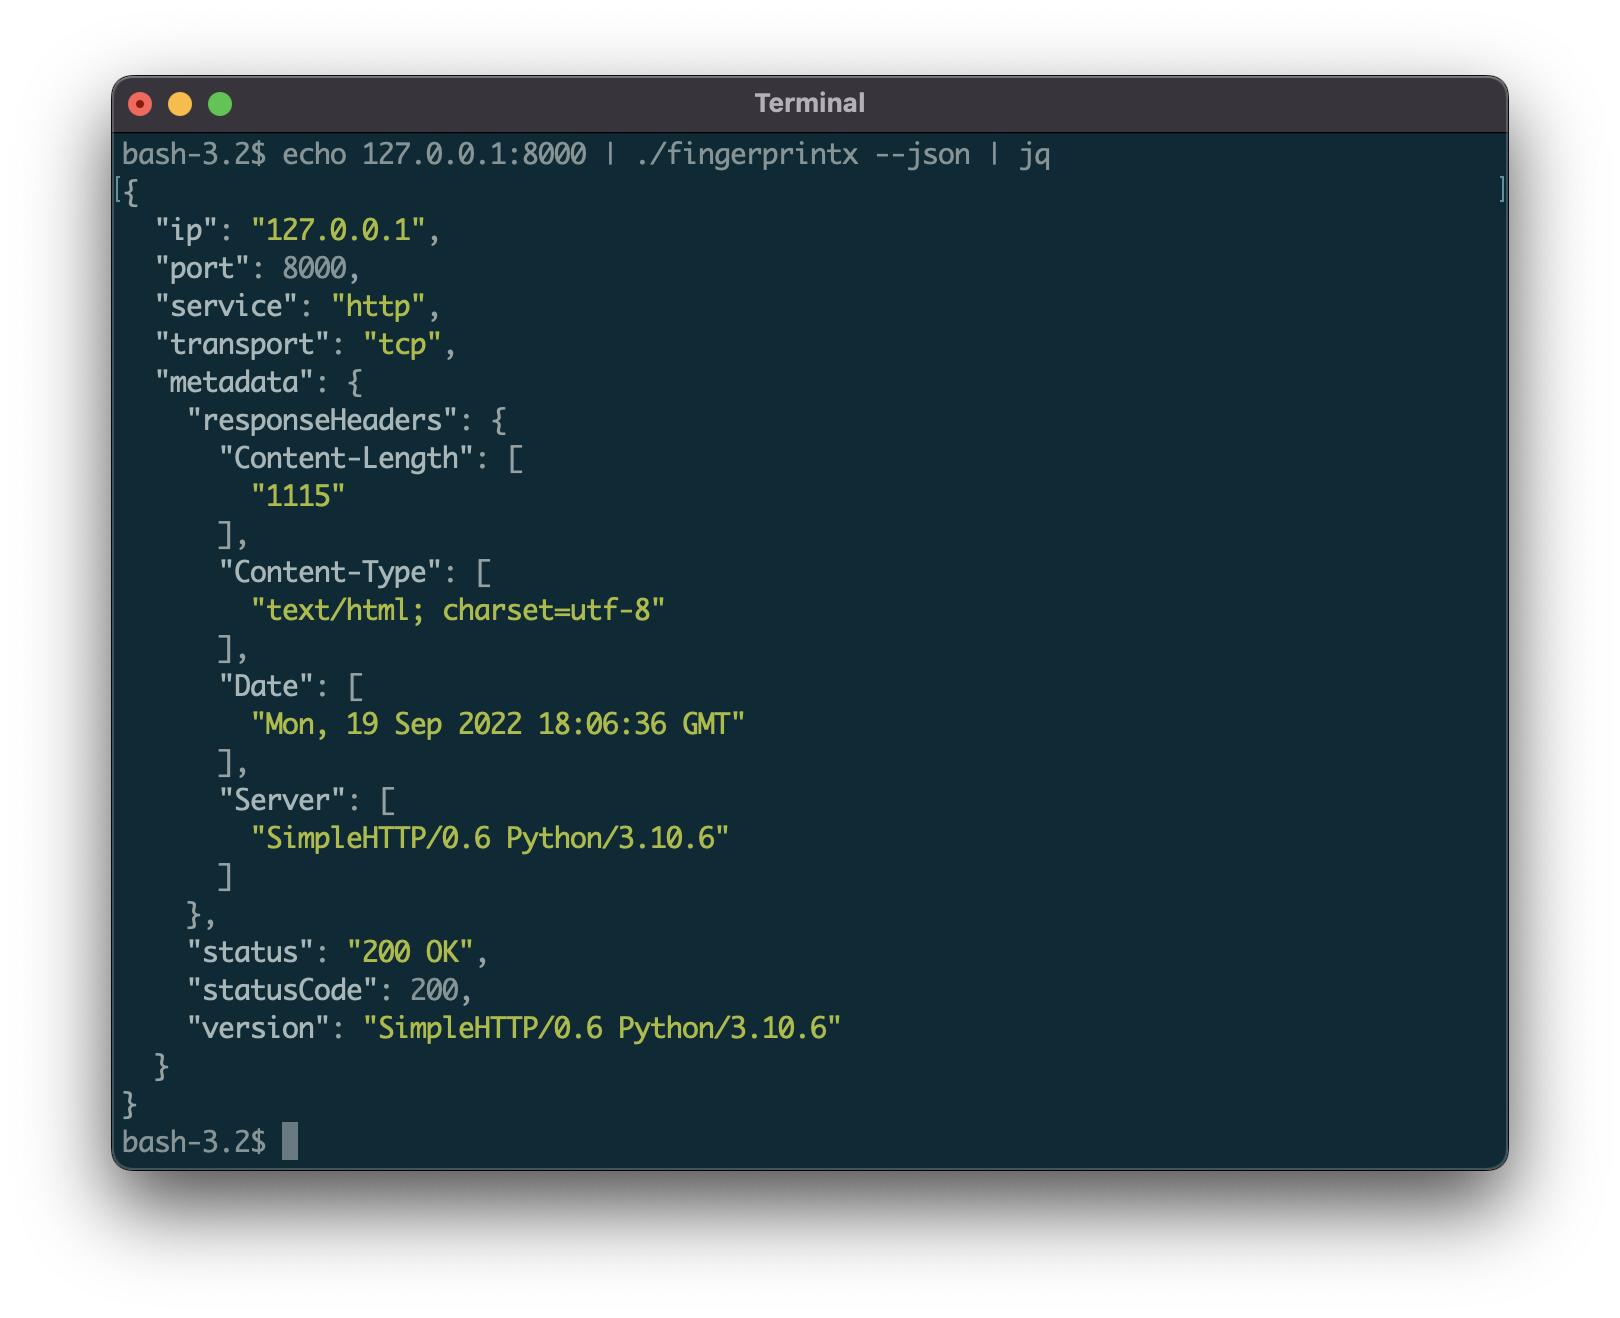 praetorian-inc/fingerprintx
¡Utilidad independiente para el descubrimiento de servicios en puertos abiertos!
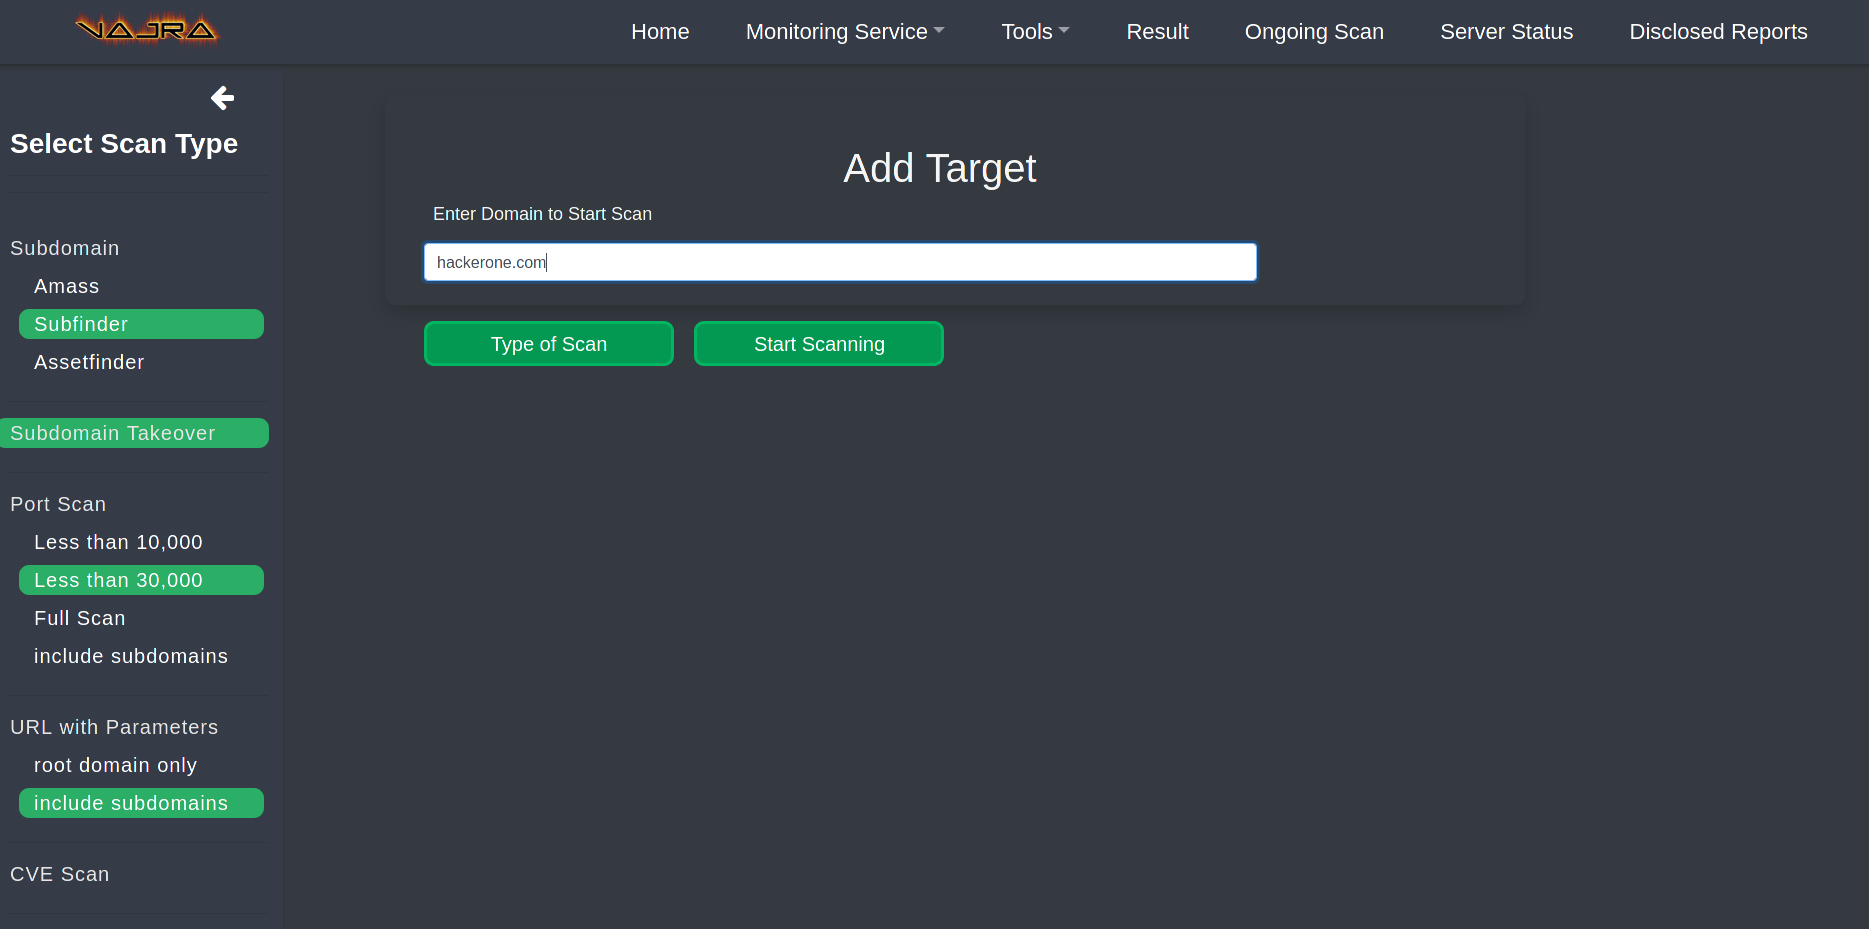 r3curs1v3-pr0xy/vajra
Vajra es un framework de hacking web automatizado altamente personalizable, basado en objetivos y alcances, para automatizar tareas de reconocimiento…
 eslam3kl/3klcon
Herramienta de Reconocimiento Automatizada que funciona con alcances Grandes y Medianos. Realiza muchas tareas y devuelve todos los resultados en…