

kit de auditoría masiva de amplio alcance


Leviathan es un kit de auditoría masiva que posee una amplia gama de capacidades de descubrimiento de servicios, fuerza bruta, detección de inyección SQL y ejecución de exploits personalizados. Está compuesto por herramientas de código abierto como masscan, ncrack, dsss y te brinda la flexibilidad de usarlas en combinación.
El objetivo principal de este proyecto es auditar tantos sistemas como sea posible a nivel nacional o en un amplio rango de IPs.
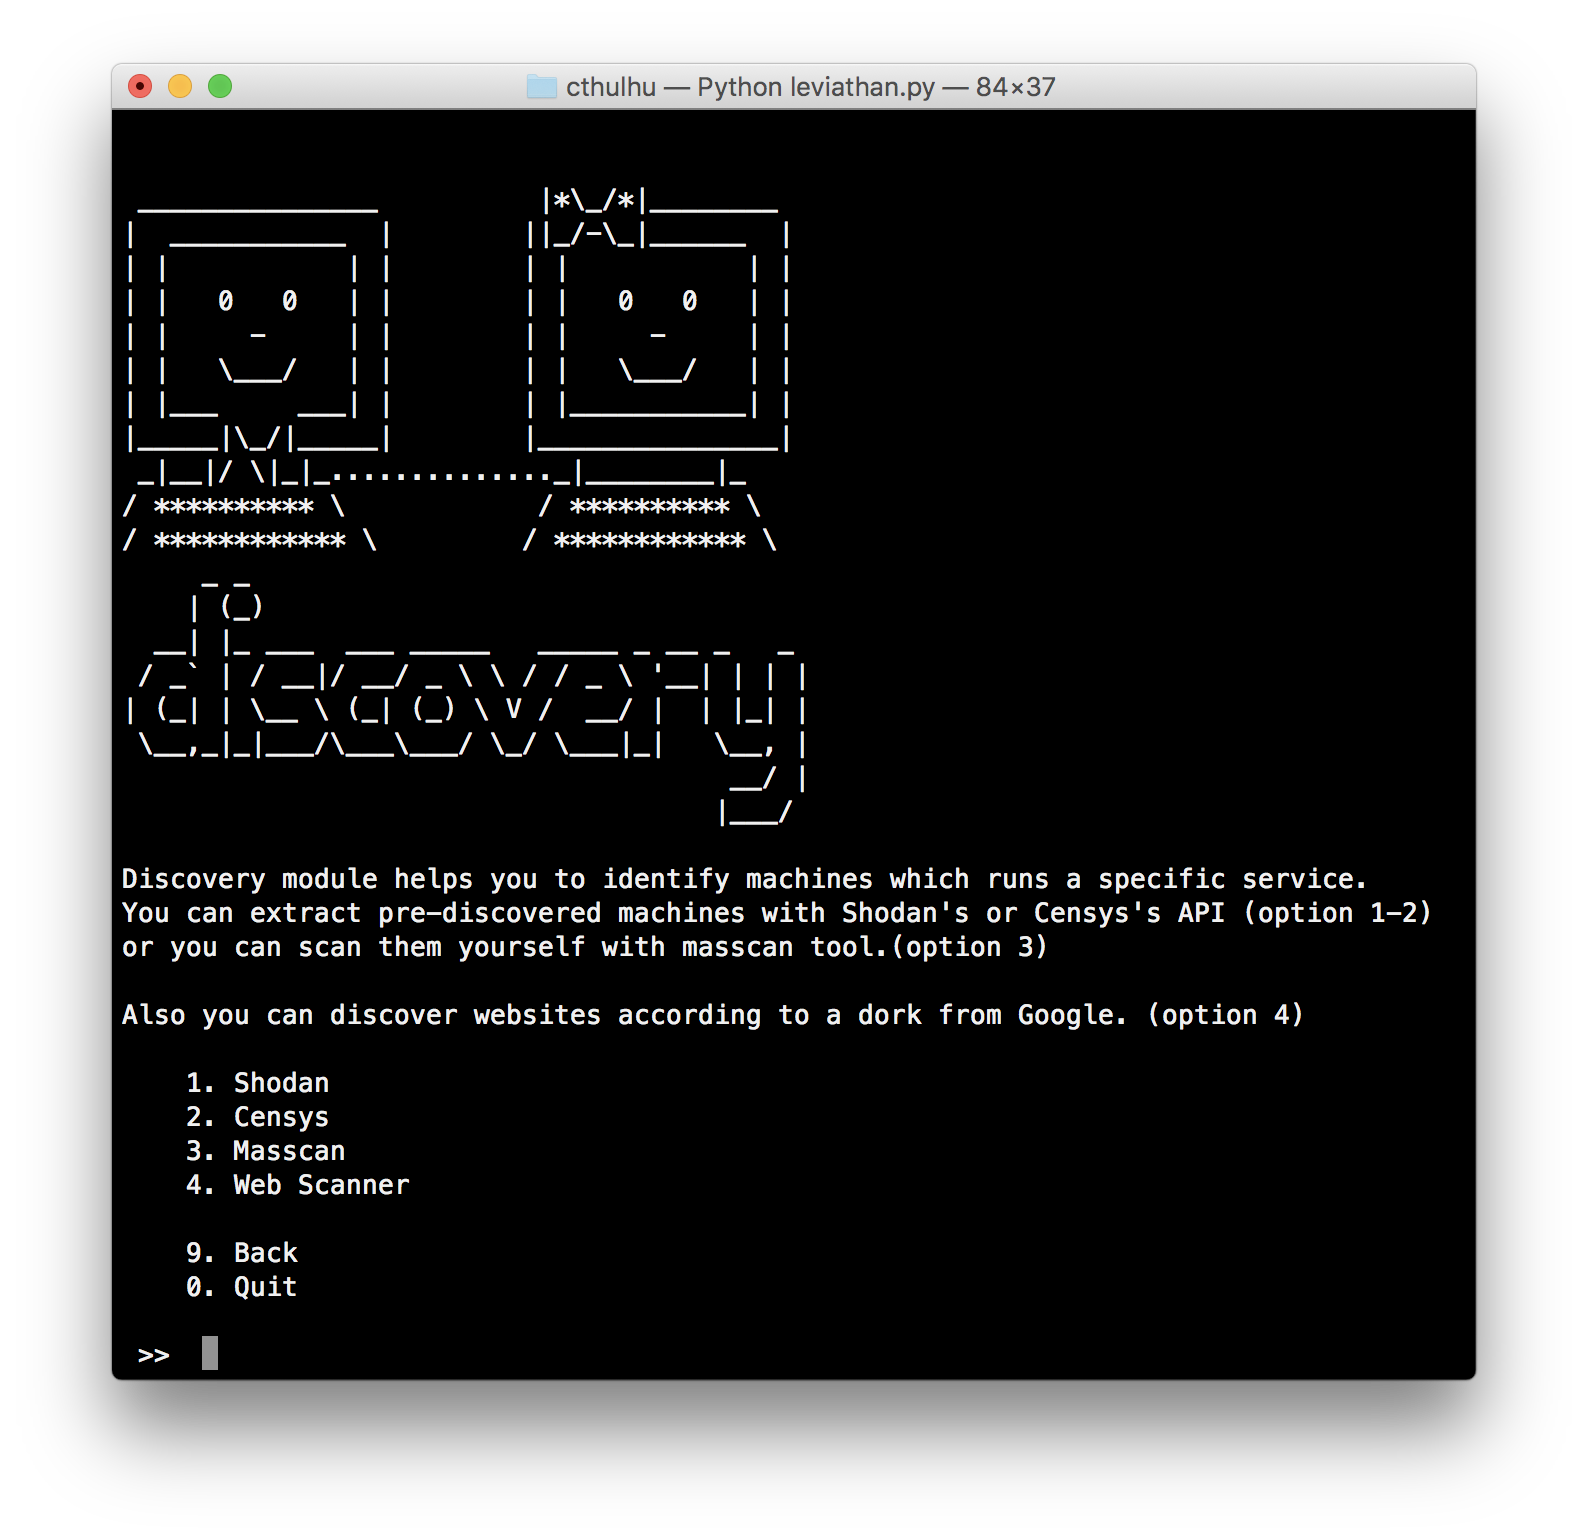
Descubrimiento: Descubre servicios FTP, SSH, Telnet, RDP, MYSQL que se ejecutan dentro de un país específico o en un rango de IPs a través de Shodan, Censys. También es posible descubrir manualmente servicios en ejecución en un rango de IPs mediante la herramienta integrada "masscan".
Demo corta: https://asciinema.org/a/617bsxl1y84bav9f5bcwllx7r
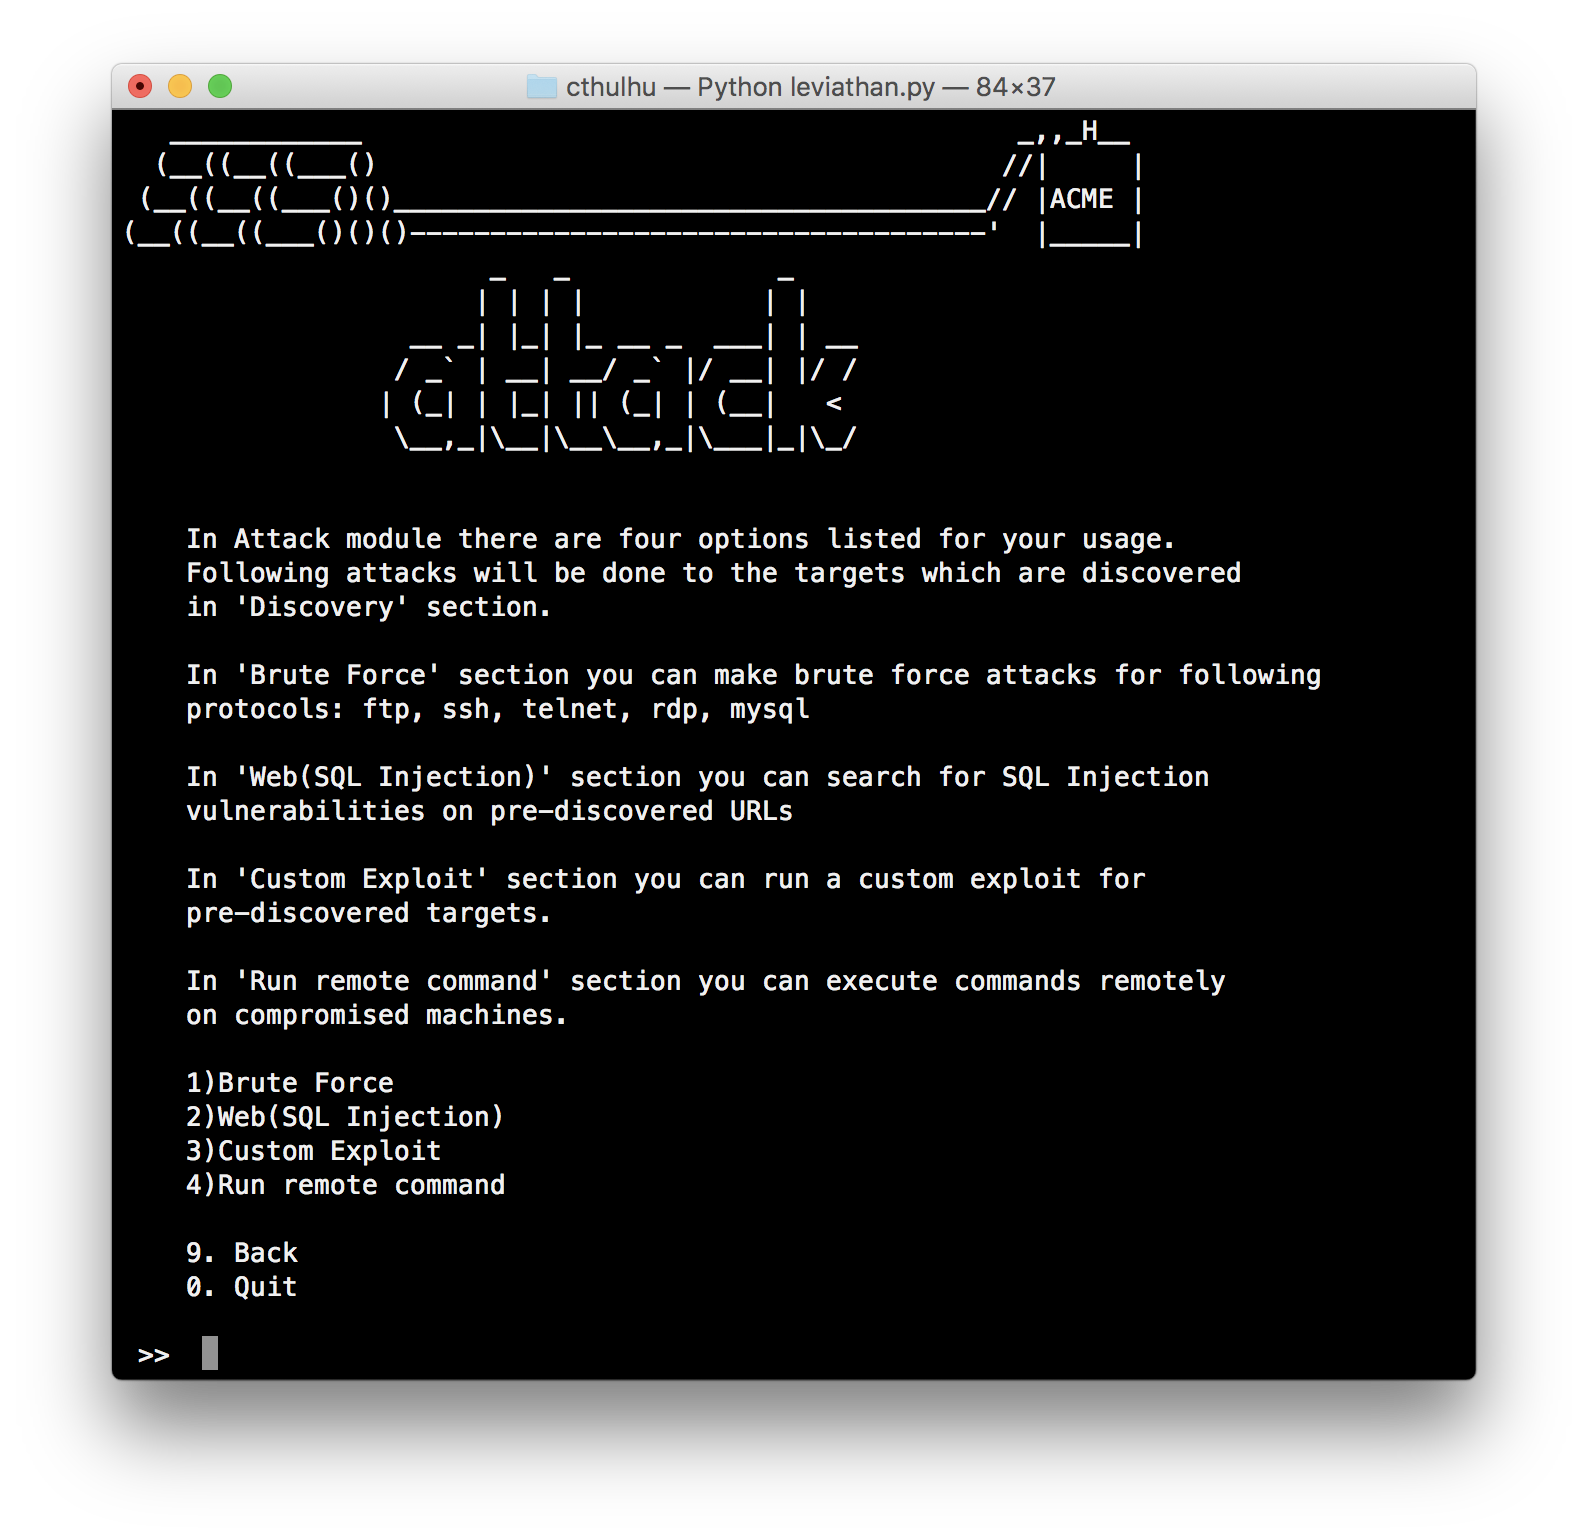
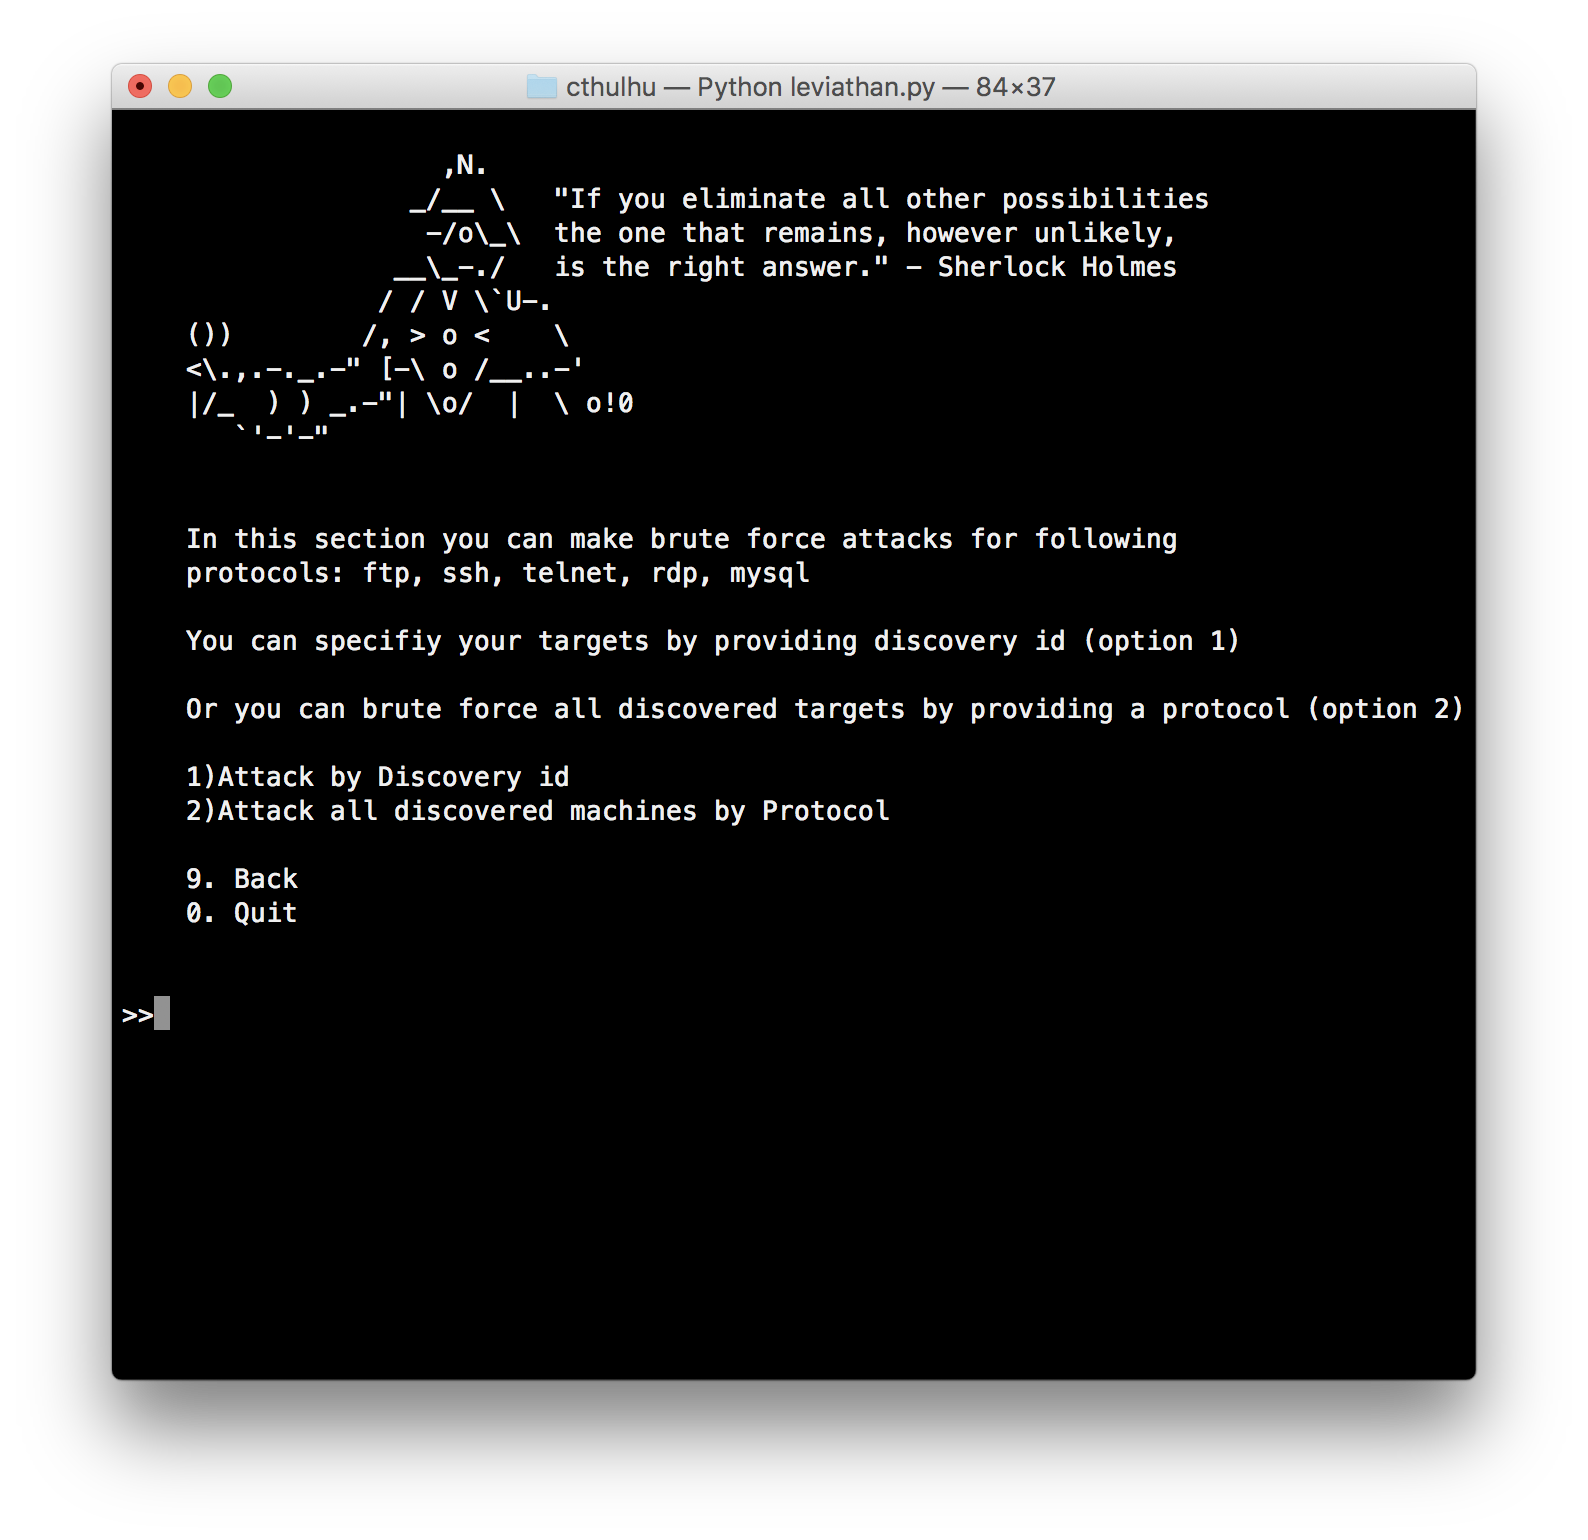
Fuerza bruta: Puedes realizar fuerza bruta sobre los servicios descubiertos con la herramienta integrada "ncrack". Incluye listas de palabras con las combinaciones más populares y contraseñas por defecto para servicios específicos.
Demo corta: https://asciinema.org/a/43y2j38zu7hbnuahrj233d5r0
Ejecución remota de comandos: Puedes ejecutar comandos del sistema de forma remota en dispositivos comprometidos.
Demo corta: https://asciinema.org/a/0xcrhd12f2lpkbktjldwtab16
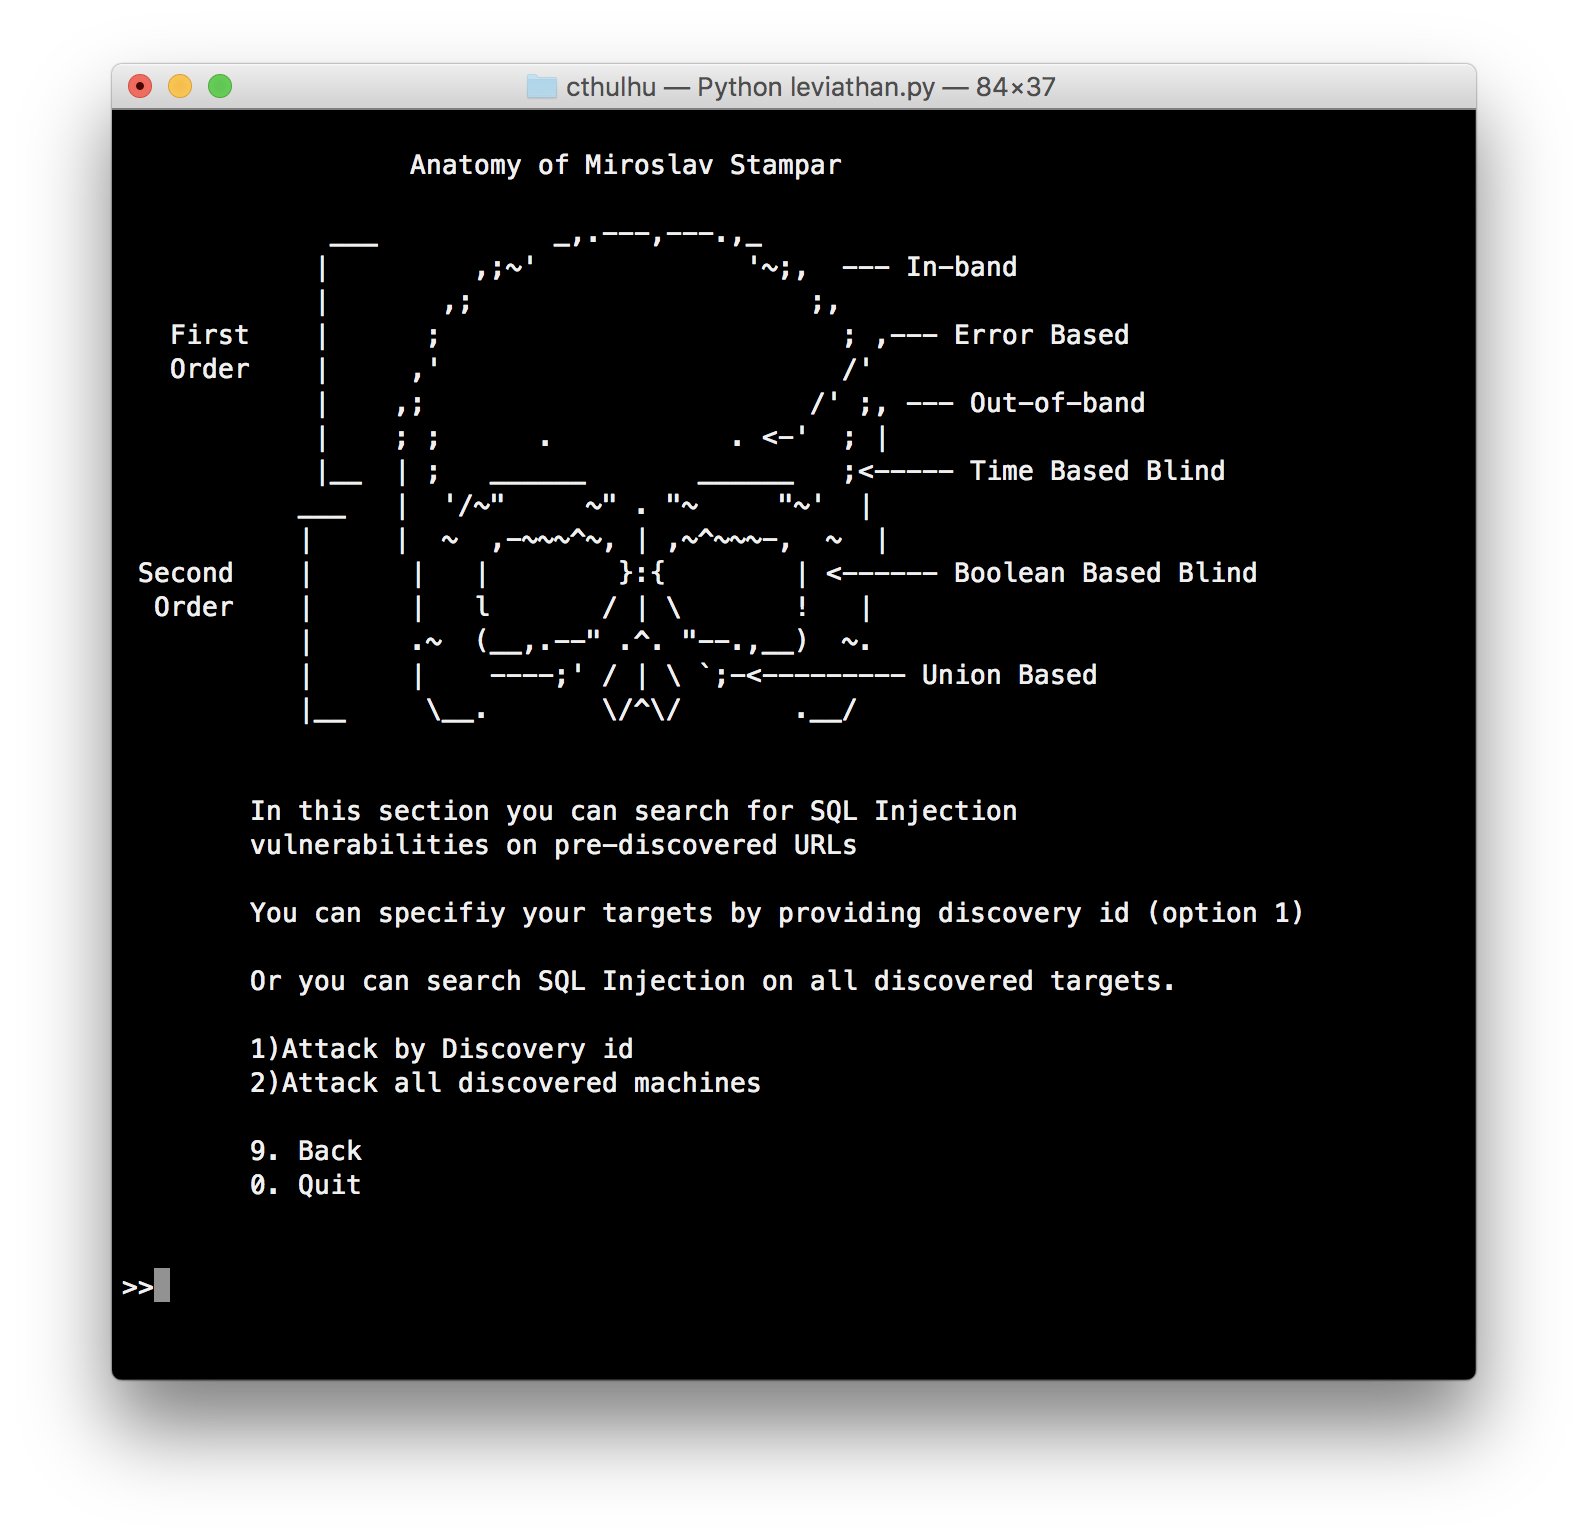
Escáner de inyección SQL: Descubre vulnerabilidades de inyección SQL en sitios web con una extensión de país específica o con tu propio Google Dork personalizado.
Demo corta: https://asciinema.org/a/2mwfmd9afsuyg5p0vzcq5e6si
Explotar vulnerabilidades específicas: Descubre objetivos vulnerables con Shodan, Censys o masscan y explótalos masivamente proporcionando tu propio exploit o usando exploits preincluidos.
Demo corta: https://asciinema.org/a/9uqsjvnru780h0ue6ok9j9ktb
Masscan: Es un escáner de puertos TCP muy rápido de Robert David Graham. Leviathan usa masscan para detectar servicios en un rango enorme de IPs. https://github.com/robertdavidgraham/masscan
Ncrack: Ncrack es una herramienta de craqueo de autenticación de red de alta velocidad. Leviathan usa ncrack para realizar fuerza bruta en servicios como FTP, SSH, RDP, Telnet, MYSQL, etc. https://github.com/nmap/ncrack
DSSS (Damn Small SQLi Scanner): DSSS es un escáner de vulnerabilidades de inyección SQL completamente funcional y minimalista de Miroslav Stampar. Leviathan usa DSSS para identificar vulnerabilidades de inyección SQL en URLs específicas. https://github.com/stamparm/DSSS
Para una instalación detallada, visita nuestra página wiki.
Descarga leviathan clonando el repositorio Git:
git clone https://github.com/leviathan-framework/leviathan.git
Entra en la carpeta
cd leviathan
Instala las librerías de Python:
pip install -r requirements.txt
¡Listo!
Descarga leviathan clonando el repositorio Git:
git clone https://github.com/leviathan-framework/leviathan.git
Entra en la carpeta
cd leviathan
Ejecuta el script de instalación. Configurará las herramientas necesarias (ncrack, masscan) y las librerías de Python.
bash scripts/debian_install.sh
¡Listo!
Si homebrew no está instalado en tu sistema, instálalo primero:
/usr/bin/ruby -e "$(curl -fsSL https://raw.githubusercontent.com/Homebrew/install/master/install)"
Descarga leviathan clonando el repositorio Git:
git clone https://github.com/leviathan-framework/leviathan.git
Entra en la carpeta
cd leviathan
Ejecuta el script de instalación. Configurará las herramientas necesarias (ncrack, masscan) y las librerías de Python.
bash scripts/macos_install.sh
¡Listo!
Se requiere Python versión 2.7.x para ejecutar este programa.
Plataformas compatibles: Linux (Kali Linux, Debian, Ubuntu), macOS
Ejecuta el programa con el siguiente comando:
python leviathan.py
Puedes obtener información básica de uso dentro de los menús. Para un manual de uso detallado, visita nuestra página wiki.

Este proyecto fue escrito por Utku Sen y Ozge Barbaros
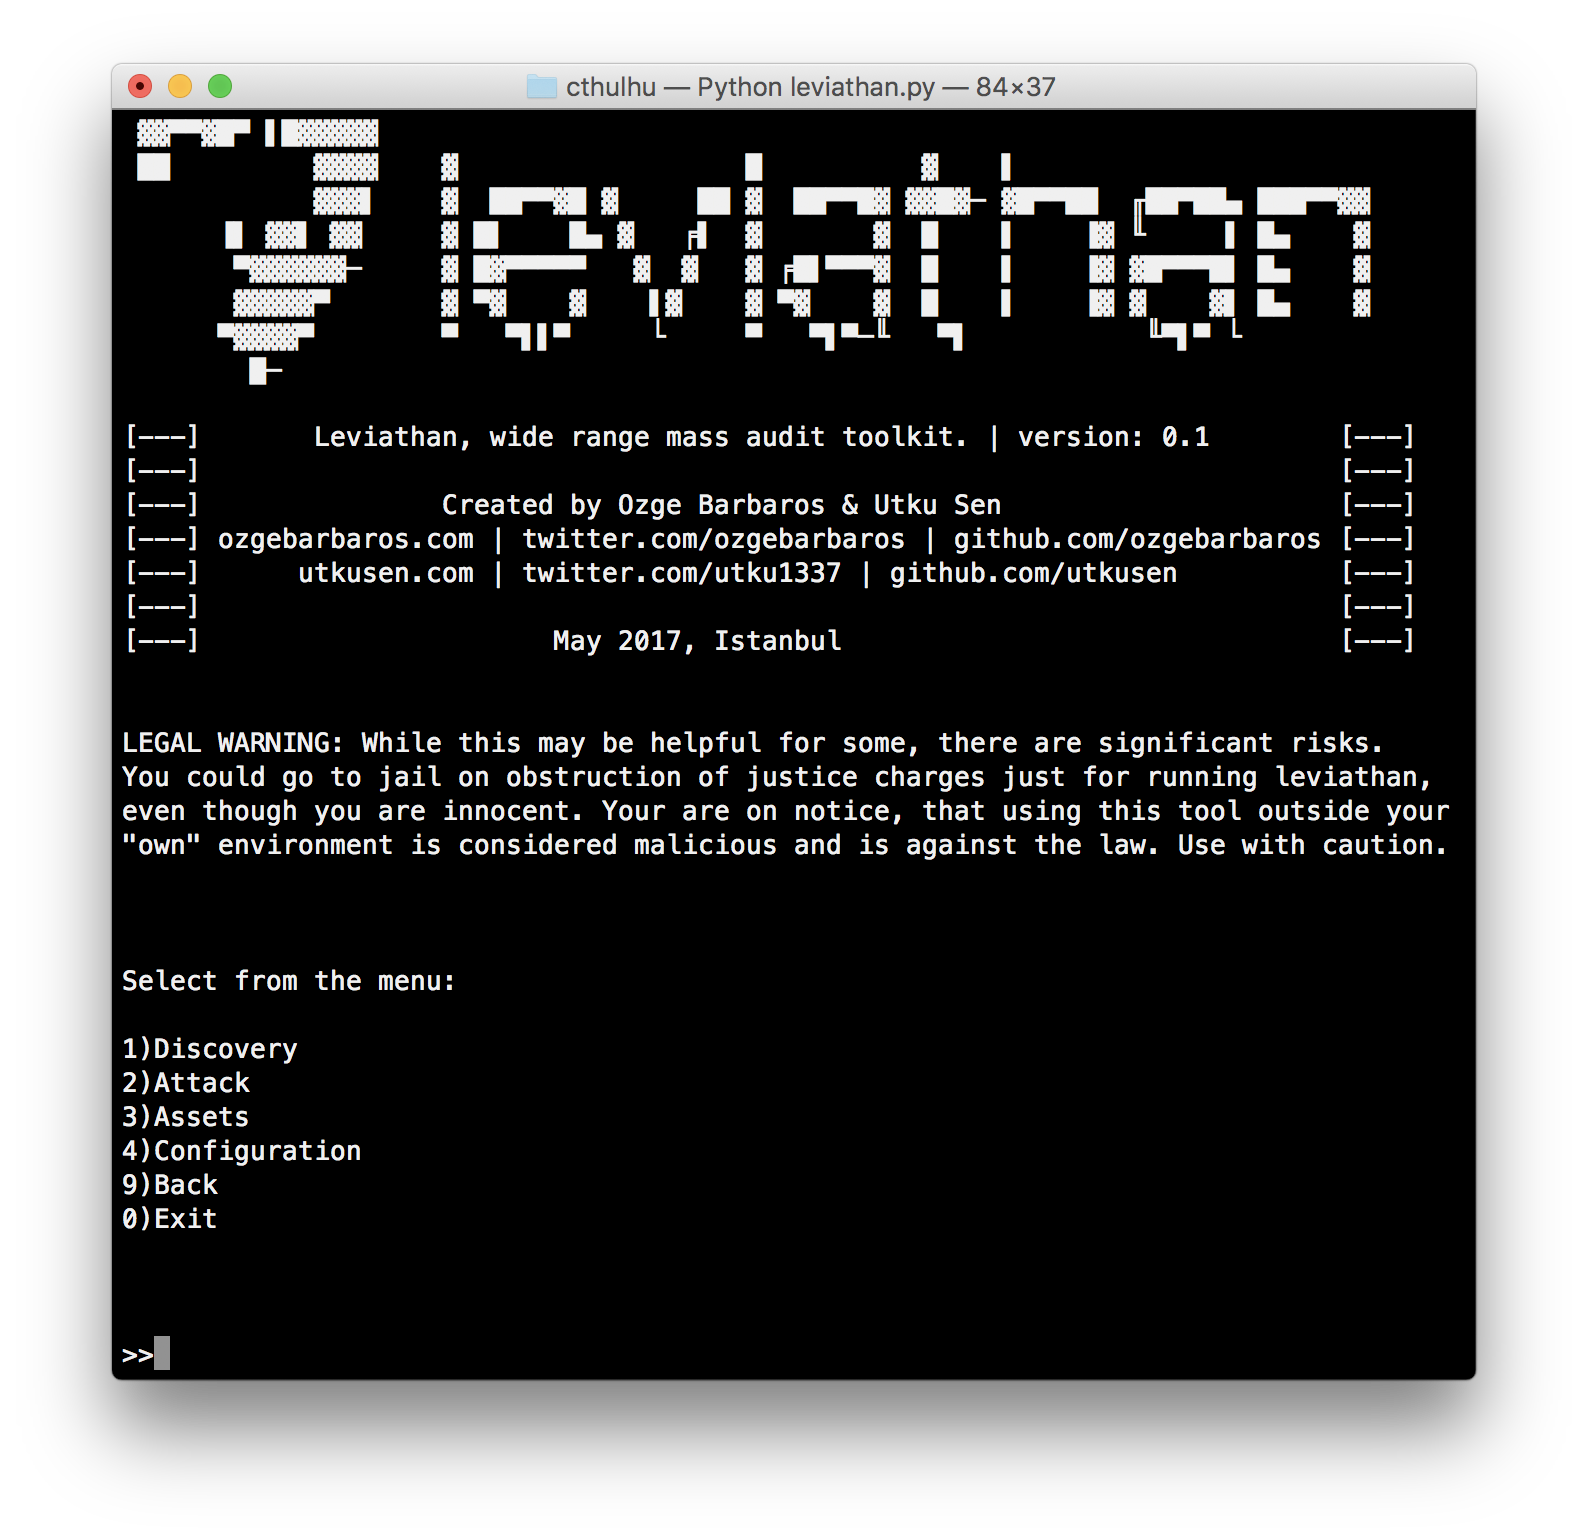
Aunque esto puede ser útil para algunos, existen riesgos significativos. Podrías ir a la cárcel por cargos de obstrucción a la justicia solo por ejecutar leviathan, incluso si eres inocente. Quedas advertido de que usar esta herramienta fuera de tu "propio" entorno se considera malicioso y va contra la ley. Úsala con precaución.







