#1
Herramientas para descubrir puertos abiertos, servicios y posibles puntos de entrada en dispositivos de red.
Recomendado por Kitploit
 gbonacini/opensshenum
CVE-2018-15473-based OpenSSH user enumerator with port scanning, fingerprinting, and parallel execution for verifying user presence on remote SSH…
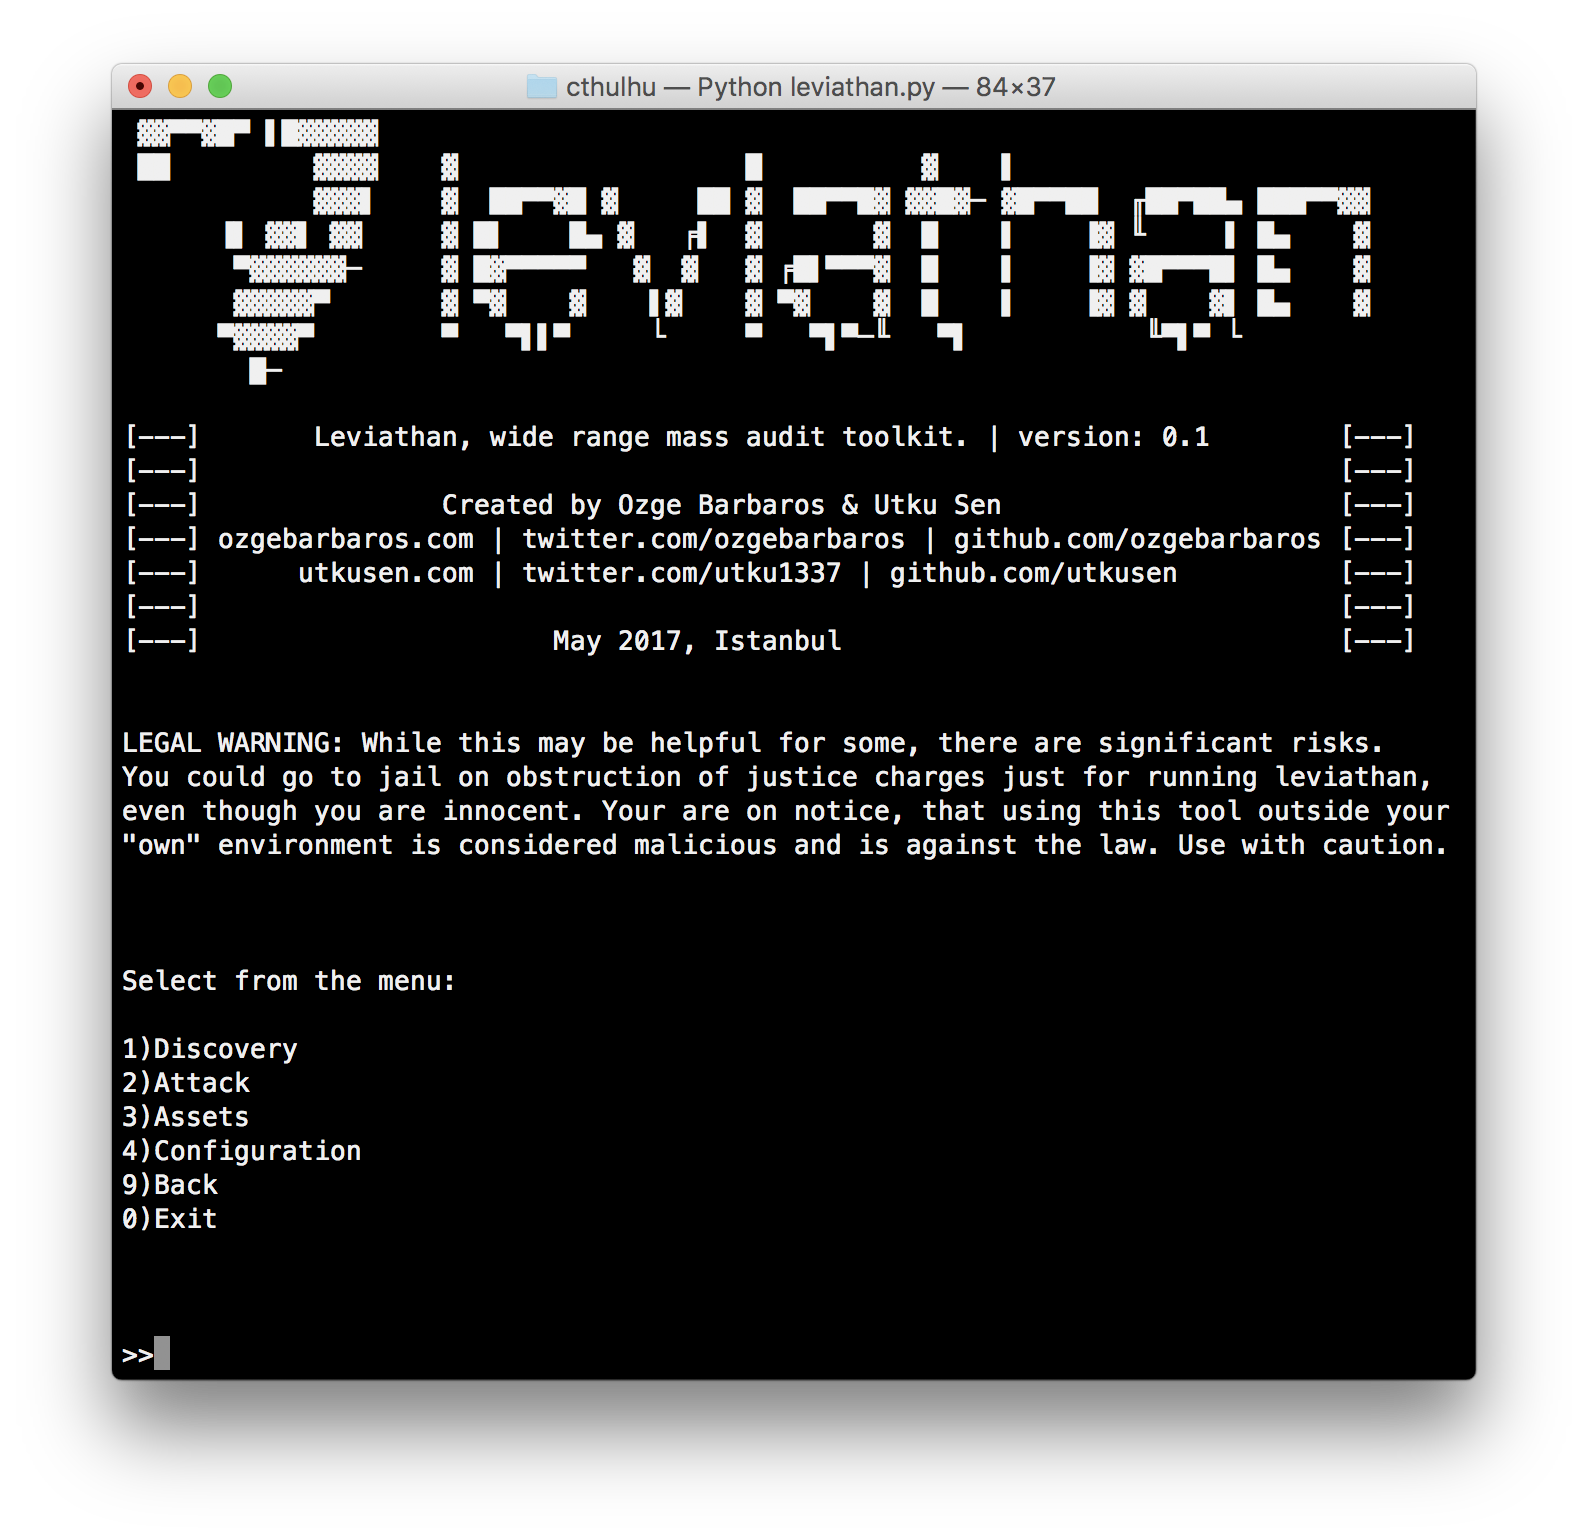
utkusen/leviathankit de auditoría masiva de amplio alcance
 ekultek/pybelt
El cinturón de herramientas del hacker
 mohemiv/tcltools
Colección de scripts TCL para pruebas de penetración en Cisco IOS
 shizzz477/msploitego
Suite de pentesting para Maltego basada en datos de una base de datos de Metasploit
 joker25000/optiva-framework
Optiva-Framework 🔎 Escáner de aplicaciones web🕵️
 offxec/pavelow
PAVELOW Exploit Toolbox es un script BASH que se corresponde con tu distribución KALI para ayudar mejor en tu proceso de búsqueda y explotación de…
 frizb/vanquish
Vanquish es un Orquestador de Enumeración basado en Kali Linux. Vanquish aprovecha las herramientas de enumeración de código abierto en Kali para…
 jhaddix/lazyrecon
Este script está diseñado para automatizar tu proceso de reconocimiento de manera organizada.
 gvb84/pbscan
Escáner SYN sin estado y capturador de banners más rápido y eficiente gracias al uso de la pila TCP/IP en espacio de usuario.
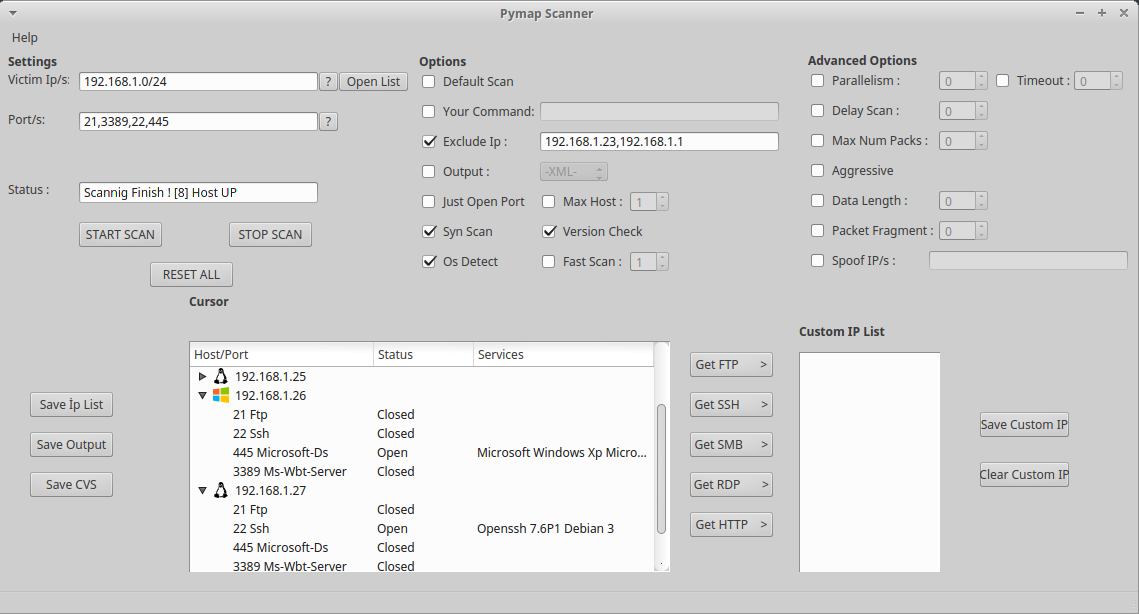 azizaltuntas/pymap-scanner
Wrapper gráfico basado en Python para Nmap que proporciona escaneo rápido, detección personalizada de servicios y parámetros controlados por el…
 milesrichardson/docker-onion-nmap
Escanea servicios ocultos .onion con nmap usando Tor, proxychains y dnsmasq en un contenedor Docker minimalista de Alpine.
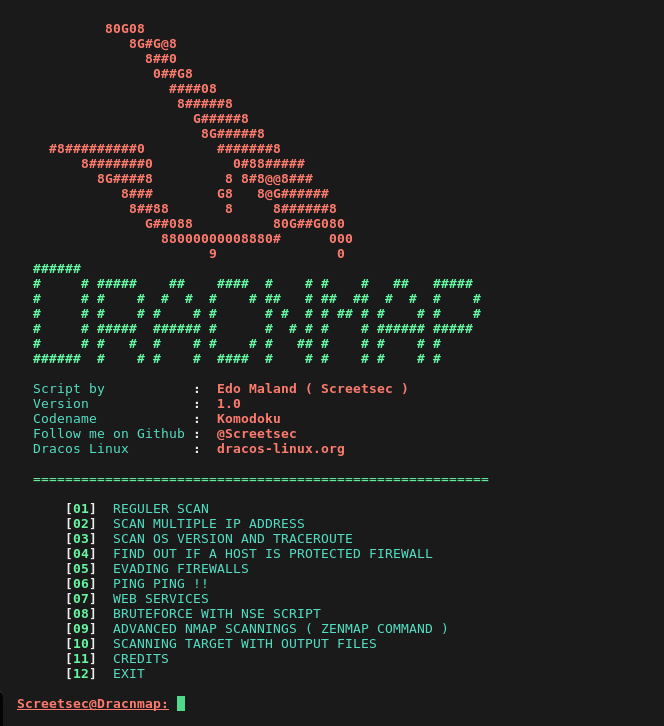 screetsec/dracnmap
Dracnmap es un programa de código abierto que se utiliza para explotar la red y recopilar información con la ayuda de nmap. El comando nmap viene con…
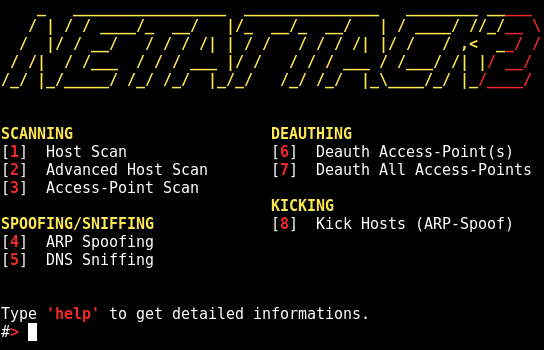 chrizator/netattack2
Un script avanzado de escaneo y ataque de red basado en GUI. Segunda versión de no-GUI netattack.
 tulpar/tulpar
Tulpar - Escáner de vulnerabilidades web
 galkan/flashlight
Los pentesters pasan demasiado tiempo durante la fase de recopilación de información. Flashlight (Fener) proporciona servicios para escanear…
 blindfuzzy/lhf
Una herramienta de reconocimiento modular para pentesting