
 #1
Herramientas para crear, gestionar y analizar páginas de inicio de sesión falsas y campañas de correo electrónico.
Recomendado por Kitploit

 anupam2808/spy-masker
Es un sencillo script en Python para ocultar una URL de phishing bajo una URL de apariencia normal (google.com o facebook.com). Puede integrarse en…
 htr-tech/zphisher
Una herramienta automatizada de phishing con más de 30 plantillas. Esta herramienta está hecha solo con fines educativos ! El autor no será…
 sevagas/macro_pack
macro_pack es una herramienta de @EmericNasi utilizada para automatizar la ofuscación y generación de documentos de Office, scripts VB, accesos…
 mnqazi/cve-2023-33977
Leer más en Medium
 emalderson/thephish
ThePhish: una herramienta automatizada de análisis de correos electrónicos de phishing
 montysecurity/infrahunter
Caza activamente infraestructura de atacantes filtrando resultados de Shodan con datos de URLScan.
 de3vil/stealing
SteaLinG es un framework de pruebas de penetración de código abierto diseñado para ingeniería social.
 leocottret/cve-2024-30956
(DOM-based XSS) Vulnerabilidad de inyección HTML en TOWeb v.12.05 y anteriores permite a un atacante inyectar código HTML/JS a través del componente…
 unhackerencapital/pdfernetremotelo
PoC - Prueba de Concepto de CVE-2024-4367 en conjunto al CVE-2023-38831 en un solo Script
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 waelmas/frameless-bitb
Un nuevo enfoque para Browser In The Browser (BITB) sin el uso de iframes, permitiendo evitar los framebusters tradicionales implementados por…
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 Vulnerabilidad de Divulgación de Información en Microsoft Edge (basado en Chromium)
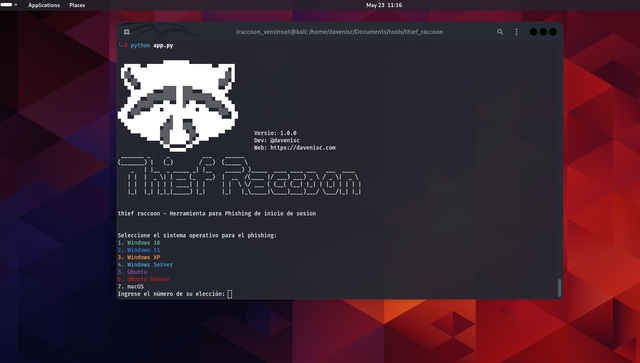 davenisc/thief_raccoon
Herramienta educativa de simulación de phishing que imita pantallas de inicio de sesión de sistemas operativos para capturar credenciales en…
 geozin/poc-cve-2018-25031
Prueba de concepto del exploit para CVE-2018-25031 (XSS en Swagger UI) que exfiltra códigos de autorización mediante parámetros configUrl/url…
 mrprogrammer2938/black-tool
Instala las herramientas y comienza a Atacar , black-tool v5.5.5 ! ⬛
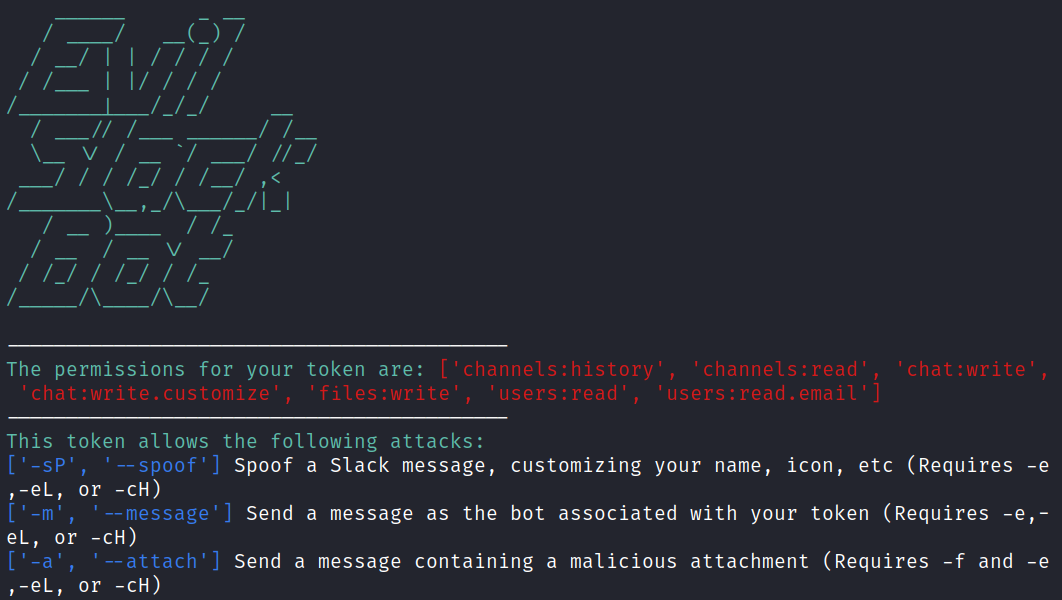 drew-sec/evilslackbot
Un framework de phishing con bot de Slack para ejercicios de Red Team
 oscarakaelvis/cve-2018-8062
XSS persistente en el router Comtrend AR-5387un
 mbadanoiu/cve-2020-13965
CVE-2020-13965: Cross-Site Scripting mediante un adjunto XML malicioso en Roundcube Webmail







