
 fin3ss3g0d/evilgophish
evilginx3 + gophish

Combinación de evilginx3 y GoPhish.
Esta es la versión pública y gratuita del repositorio, NO ES LA VERSIÓN MÁS RECIENTE. Mantengo intencionadamente esta versión pública del repositorio por detrás de mi versión para las personas que me patrocinan a través de GitHub Sponsors. Esto significa que esta versión puede carecer de correcciones de errores o funcionalidades, y no se deben esperar correcciones de errores, adición de funcionalidades o soporte aquí. Conviértase en patrocinador para obtener acceso a la versión más reciente.
Antes de comenzar, me gustaría aclarar que no estoy criticando de ninguna manera a Kuba Gretzky ni su trabajo. Le agradezco personalmente por haber lanzado evilginx3 al público. De hecho, sin su trabajo, este trabajo no existiría. También debo agradecer a Jordan Wright por desarrollar/mantener el increíble kit de herramientas GoPhish. El fork de GoPhish de Kuba también se utilizó como inspiración para algunas partes de este proyecto después de crear su propia integración.
Debe tener un conocimiento fundamental de cómo usar GoPhish y evilginx3.
No seré responsable por ningún uso indebido o ilegítimo de este software. Este software solo debe ser utilizado en pruebas de penetración autorizadas o en compromisos de equipos rojos donde el/los operador(es) haya(n) recibido permiso explícito por escrito para llevar a cabo ingeniería social.
Como probador de penetración o miembro de un equipo rojo, es posible que haya oído hablar de evilginx3 como un framework proxy de intermediario capaz de eludir la autenticación de dos factores/múltiples factores. Esto resulta tentador, por decir lo menos, pero al intentar usarlo para compromisos de ingeniería social, existen algunos puntos problemáticos.
Falta de seguimiento: evilginx3 no proporciona estadísticas de seguimiento únicas por víctima (p. ej., correo abierto, enlace clicado, etc.), lo cual es problemático para los clientes que desean/necesitan/pagan por estas estadísticas al contratar un compromiso de ingeniería social.
No es un kit de herramientas completo de ingeniería social: evilginx3 solo proporciona capacidades proxy de intermediario; no ofrece toda la funcionalidad necesaria para una campaña de ingeniería social por correo electrónico/SMS. Por ejemplo, no envía correos electrónicos a los objetivos ni proporciona esta funcionalidad.
Sin interfaz gráfica: ¿acaso necesitamos explicar esto más? Todos amamos nuestras interfaces gráficas y la representación visual de los datos de una campaña de ingeniería social es invaluable. Los operadores pueden obtener una comprensión profunda del éxito de sus campañas de ingeniería social al poder ver una representación visual de los datos.
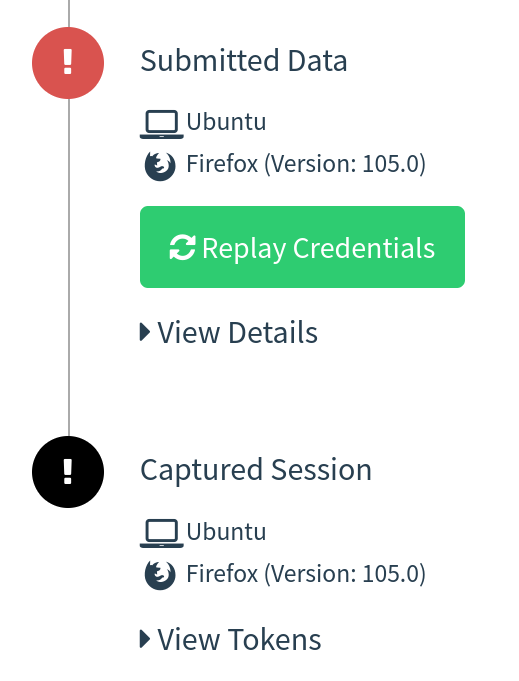
En esta configuración, GoPhish se utiliza para enviar correos electrónicos y proporcionar un panel de control para las estadísticas de la campaña de evilginx3, pero no se utiliza para ninguna página de aterrizaje. Sus enlaces de phishing enviados desde GoPhish apuntarán a una ruta de señuelo de evilginx3 y evilginx3 se utilizará para las páginas de aterrizaje. Esto proporciona la capacidad de seguir eludiendo la 2FA/MFA con evilginx3, sin perder esas valiosas estadísticas. Se han proporcionado notificaciones de eventos en tiempo real de la campaña con un servidor websocket/http local que he desarrollado, y cadenas JSON completas y utilizables que contienen tokens/cookies de evilginx3 se muestran directamente en la interfaz gráfica (y el feed) de GoPhish:
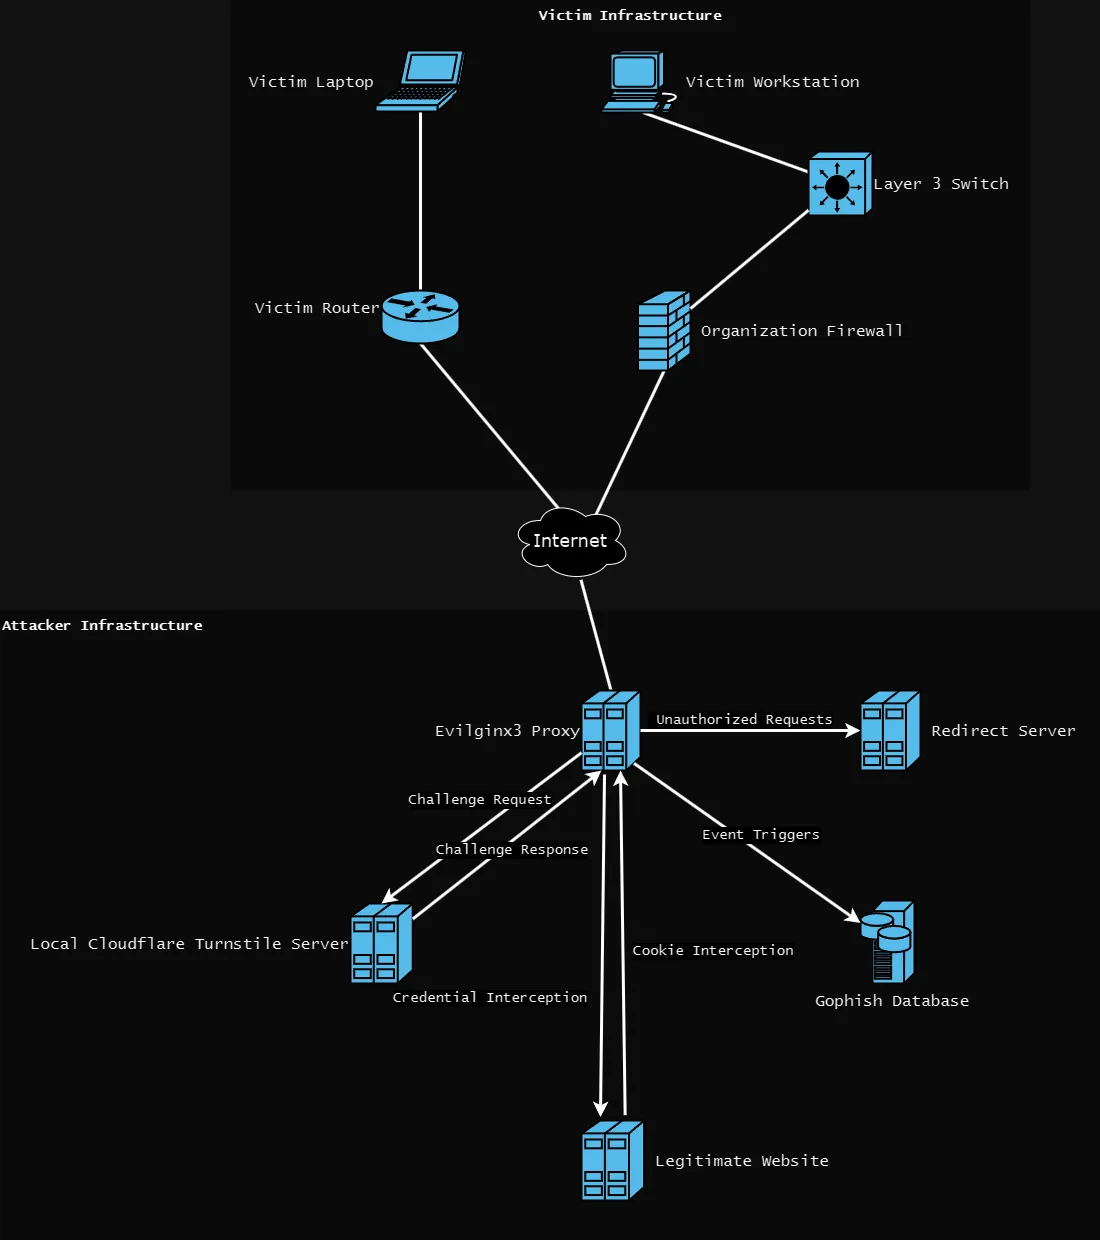
evilginx3 escuchará en una dirección accesible externamente en el puerto 443 (o el puerto que elija en la configuración de evilginx3)GoPhish escuchará localmente en los puertos 8080 y 3333 (el servidor de phishing en el puerto 8080 no se utiliza)Cloudflare Turnstile escuchará localmente en el puerto 80Se ha proporcionado setup.sh para automatizar las configuraciones necesarias. Una vez que se ejecute este script y le haya proporcionado los valores correctos, debería estar listo para comenzar. A continuación se muestra la ayuda de configuración:
Uso:
./setup <dominio raíz> <subdominio(s)> <booleano dominio raíz> <booleano feed> <reemplazo rid>
 - dominio raíz                     - el dominio raíz que se usará para la campaña
 - subdominios                      - una lista separada por espacios de subdominios de evilginx3, puede ser uno si solo hay uno
 - booleano dominio raíz            - true o false para proxy del dominio raíz a evilginx3
 - booleano feed                    - true o false si planea usar el feed en vivo
 - reemplazo rid                    - reemplazar el "rid" predeterminado de gophish en las URL de phishing con este valor
Ejemplo:
  ./setup.sh example.com "accounts myaccount" false true user_id
La integración de Cloudflare Turnstile ha reemplazado las reglas de redireccionamiento y una lista negra de IP con Apache2. El enfoque de Apache2 dependía de una lista predefinida de reglas de redireccionamiento y una lista negra de IP. Podríamos perder ciertos agentes de usuario, hosts o direcciones IP que terminen detectando nuestra infraestructura. Esto suele ser realizado por bots y software automatizado que escanea la infraestructura de phishing. La tecnología Cloudflare Turnstile es una de las mejores defensas contra bots en el momento de escribir esto, y verifica que un usuario real esté accediendo a su sitio.






