
 #1
Herramientas para mantener acceso a largo plazo a sistemas comprometidos, incluso después de reinicios.
Recomendado por Kitploit

 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
Varios consejos y trucos
 adaptix-framework/adaptixc2
AdaptixC2 es un kit de herramientas de red team avanzado y altamente modular.
 rapid7/metasploit-payloads
Repositorio unificado para diferentes payloads de Metasploit Framework
 hfiref0x/kdu
Utilidad de controlador de kernel de Windows que abusa de controladores firmados vulnerables (BYOVD) para eludir DSE, cargar controladores sin…
 m0nad/diamorphine
LKM rootkit para Linux Kernels 2.6.x/3.x/4.x/5.x/6.x (x86/x86_64 y ARM64)
 ghostpack/rubeus
Intentando domar al perro de tres cabezas.
 cdk-team/cdk
📦 Facilita las pruebas de seguridad de K8s, Docker y Containerd.
 netspi/powerupsql
PowerUpSQL: Un Kit de Herramientas PowerShell para Atacar Servidores SQL
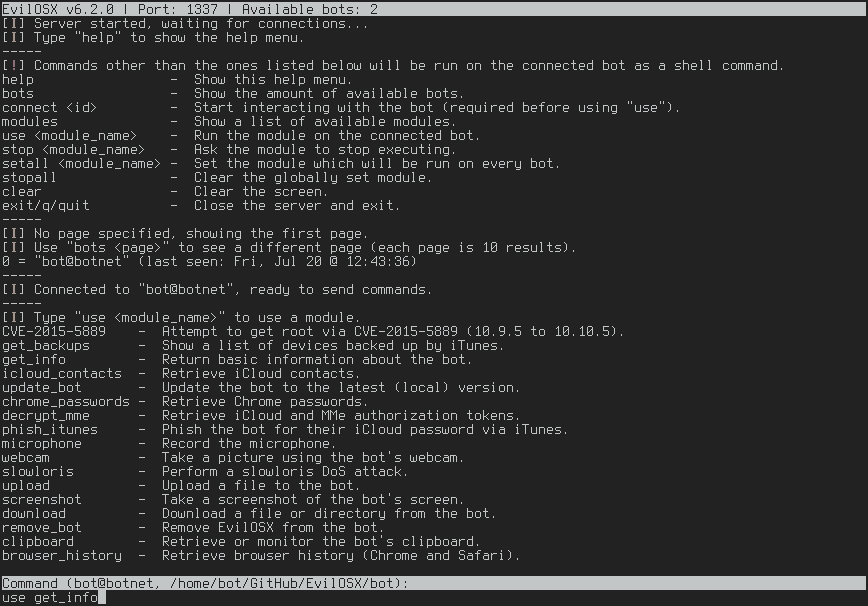 marten4n6/evilosx
Una RAT maliciosa (Herramienta de Administración Remota) para macOS / OS X.
 mrexodia/titanhide
Controlador de kernel de Windows que engancha funciones Nt* de la SSDT para ocultar depuradores y procesos de las comprobaciones anti-depuración, con…
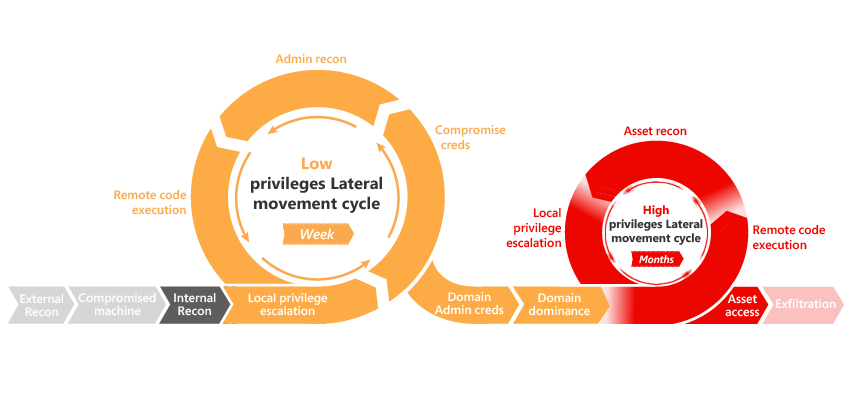 integration-it/active-directory-exploitation-cheat-sheet
Una hoja de referencia que contiene métodos comunes de enumeración y ataque para Windows Active Directory.
 netbiosx/checklists
Red Teaming y listas de verificación de Pentesting para varios compromisos
 s3n4t0r-0x0/apts-adversary-simulation
Este repositorio contiene campañas detalladas de simulación de adversarios APT dirigidas a diversos sectores críticos. Cada simulación incluye…
 nyan-x-cat/asyncrat-c-sharp
Herramienta de administración remota de código abierto para Windows C# (RAT)
 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit
 lucasjacks0n/eggshell
Herramienta de administración remota para iOS/macOS/Linux
 jm33-m0/emp3r0r
Self‑healing Gossip Mesh C2 with Assisted Peer Discovery, Cross-Platform BOF Execution, and Scriptable Agents.
 pandasec888/taowu-cobalt_strike
Marco de automatización de equipo rojo construido sobre Cobalt Strike, que integra módulos de explotación, herramientas de post-explotación y…







