
 #1
Herramientas para mantener acceso a largo plazo a sistemas comprometidos, incluso después de reinicios.
Recomendado por Kitploit

 nccgroup/winpayloads
Generación de Payloads de Windows Indetectables
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 bytecode77/r77-rootkit
Rootkit sin archivos ring 3 con instalador y persistencia que oculta procesos, archivos, conexiones de red, etc.
 nil0x42/phpsploit
Framework C2 completo que persiste silenciosamente en un servidor web con una puerta trasera PHP de una sola línea.
 calebstewart/pwncat
Plataforma de post-explotación que automatiza la enumeración, escalada de privilegios, persistencia y operaciones C2 mediante shells…
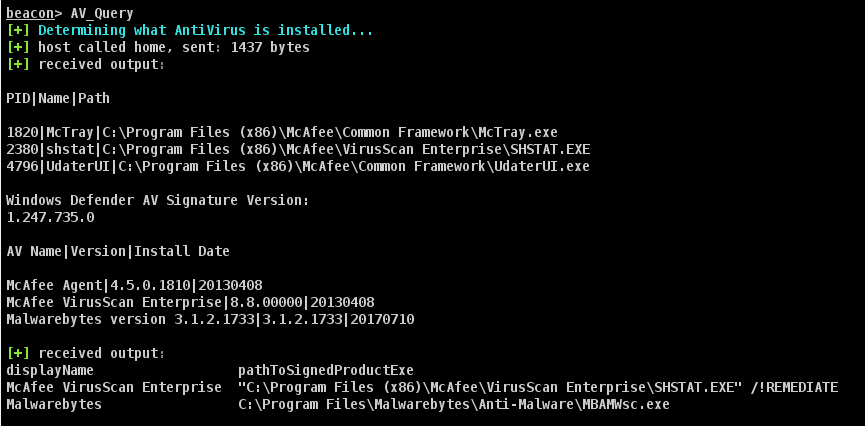 harleyqu1nn/aggressorscripts
Colección de scripts Aggressor para Cobalt Strike 3.0+ obtenidos de múltiples fuentes.
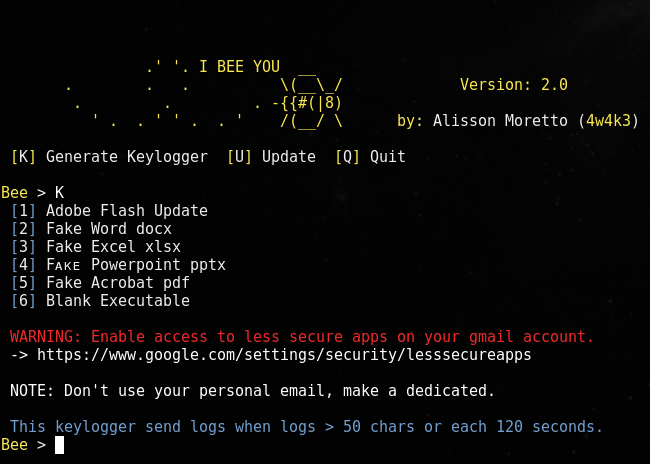 4w4k3/beelogger
Generar keyloggers que envíen correos por Gmail para Windows.
 snaffcon/snaffler
una herramienta para pentesters para ayudar a encontrar deliciosos caramelos, por @l0ss y @Sh3r4 ( Twitter: @/mikeloss y @/sh3r4_hax )
 matterpreter/offensivecsharp
Colección de herramientas ofensivas en C#
 sensepost/ruler
Una herramienta para abusar de los servicios de Exchange
 trustedsec/cs-remote-ops-bof
Comandos de operaciones remotas implementados mediante Beacon Object Files
 lyravoid/folkpatch
El acceso root al kernel se puede lograr simplemente parcheando la partición Boot para reflashearla. Esta solución está basada en una rama extendida…
 jkornev/hidden
Controlador de Windows con interfaz de modo usuario que puede ocultar procesos, objetos del sistema de archivos y del registro, proteger procesos,…
 sweetsoftware/ares
Botnet y backdoor en Python
 gianlucaborello/libprocesshider
LD_PRELOAD biblioteca compartida que oculta un proceso de Linux de herramientas como ps y lsof interceptando readdir y llamadas al sistema de…
 reverseclabs/sharpgpoabuse
SharpGPOAbuse es una aplicación .NET escrita en C# que se puede utilizar para aprovechar los derechos de edición de un usuario en un objeto de…
 med0x2e/sigflip
SigFlip es una herramienta para parchear archivos PE firmados con Authenticode (exe, dll, sys, etc.) sin invalidar ni romper la firma existente.
 cobbr/sharpsploit
SharpSploit es una biblioteca de post-explotación .NET escrita en C#.








