
 #1
Metodologías, frameworks, reportes y herramientas de automatización de pentesting.
Recomendado por Kitploit

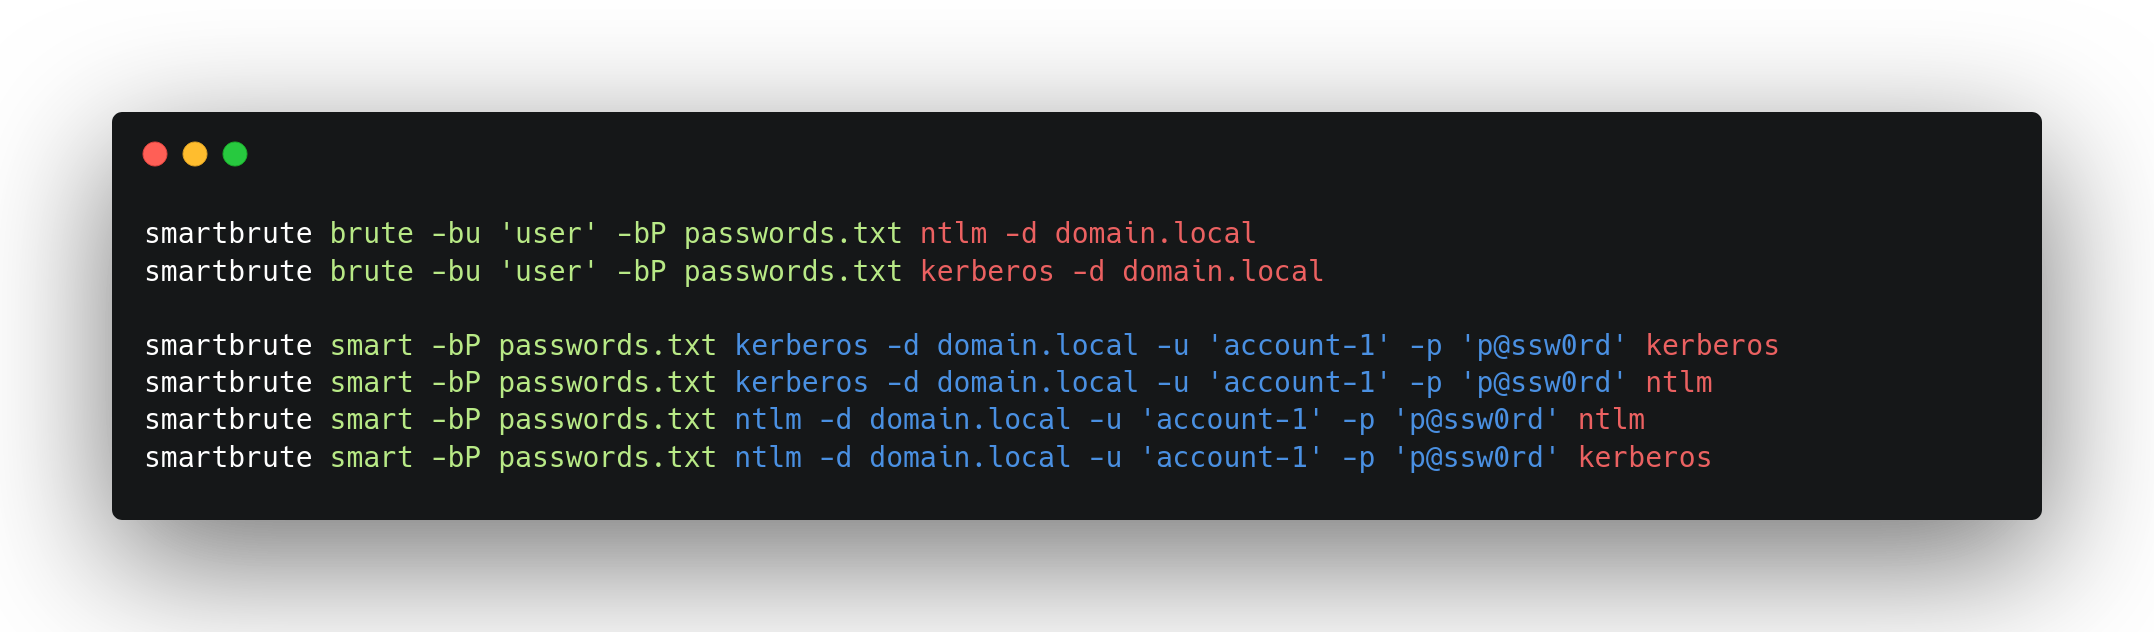
 shutdownrepo/smartbrute
Herramienta de rociado de contraseñas y fuerza bruta para Servicios de dominio de Active Directory
 zblurx/certsync
Volcar NTDS con certificados dorados y desempaquetar el hash
 nccgroup/umap
La herramienta de evaluación de seguridad de host USB
 johnhammond/cve-2021-34527
Script de PowerShell para escalada de privilegios local mediante PrintNightmare (CVE-2021-34527). Inyecta una carga útil de DLL personalizada para…
 revoltsecurities/shodanx
ShodanX es una herramienta para recopilar información de objetivos usando shodan dorks⚡.
 m8sec/pymeta
Utilidad para descargar y extraer metadatos de documentos de una organización. Esta técnica se puede utilizar para identificar: dominios, nombres de…
 crisprss/rasmanpotato
Abusa del privilegio Impersonate desde Servicio a SYSTEM como hacen otras potatoes
 spiderlabs/scavenger
scavenger : es una herramienta de escaneo post-explotación multi-hilo para registrar sistemas, encontrando archivos y carpetas más usados…
 arno0x/ntlmrelaytoews
ataque de retransmisión NTLM a Exchange Web Services
 rmusser01/cheatsheets
Hojas de referencia de pruebas de penetración/seguridad
 post-cyberlabs/offensive_tools
Colección de herramientas ofensivas de seguridad para pruebas de penetración, explotación y red teaming, implementadas en Java para simulación de…
 umutcamliyurt/pingrat
Herramienta de comando y control basada en ICMP que tuneliza tráfico C2 a través de firewalls utilizando cargas útiles de ping, indetectable para la…
 synacktiv/nord-stream
Nord Stream es una herramienta que permite extraer secretos almacenados en entornos CI/CD mediante el despliegue de pipelines maliciosos. Actualmente…
 jiangsir404/poc-s
Versión mejorada de POC-T, POC-S, utilizada para verificar rápidamente vulnerabilidades de aplicaciones web en ejercicios de Red vs Blue. Se…
 zhuowei/macdirtycowdemo
Obtén root en macOS 13.0.1 con CVE-2022-46689 (el equivalente en macOS de la vulnerabilidad Dirty Cow), usando el caso de prueba extraído del código…
 raghavd3v/crlfsuite
El escáner de inyección CRLF (HTTP Response Splitting) más potente.
 barriuso/smbghost_automateexploitation
SMBGhost (CVE-2020-0796) Automatiza la Explotación y Detección








