
 #1
Metodologías, frameworks, reportes y herramientas de automatización de pentesting.
Recomendado por Kitploit

 psyb0t/piraterf
PIrateRF transforms your Raspberry Pi Zero W into a portable RF signal generator that spawns its own WiFi hotspot. Control everything from FM…
 k8gege/cve-2019-0708
Herramienta de detección masiva de la vulnerabilidad de ejecución de código remoto CVE-2019-0708 en escritorio remoto (puerto 3389) (Rdpscan Bluekeep…
 emptymonkey/revsh
Un reverse shell con soporte de terminal, tunelización de datos y capacidades avanzadas de pivoteo.
 bb1nfosec/information-security-tasks
Base de conocimiento de seguridad de la información curada con notas de profesionales, metodologías y resúmenes diarios de CVE, noticias y…
 nccgroup/steppingstones
Herramienta web de registro de actividad, generación de informes y conciencia situacional para red team con integración con Cobalt Strike y…
 blacknbunny/cve-2018-10933
Exploit para CVE-2018-10933 (bypass de autenticación de LibSSH) que permite acceso shell no autenticado a servidores SSH vulnerables con detección de…
 mvelazc0/purplesharp
PurpleSharp es una herramienta de simulación de adversarios en C# que ejecuta técnicas de adversarios con el propósito de generar telemetría de…
 nccgroup/loggerplusplus
Extensión avanzada de registro de Burp Suite
 phillips321/adaudit
Script de Powershell para automatizar la auditoría de dominio.
 hashview/hashview
Un front-end web para cracking de contraseñas y análisis
 six2dez/wahh_extras
El Manual del Hacker de Aplicaciones Web - Contenido Extra
 fozavci/viproy-voipkit
VIPROY - Kit de pentesting VoIP para Metasploit Framework
 vah13/extracttvpasswords
herramienta para extraer contraseñas de la memoria de TeamViewer usando Frida
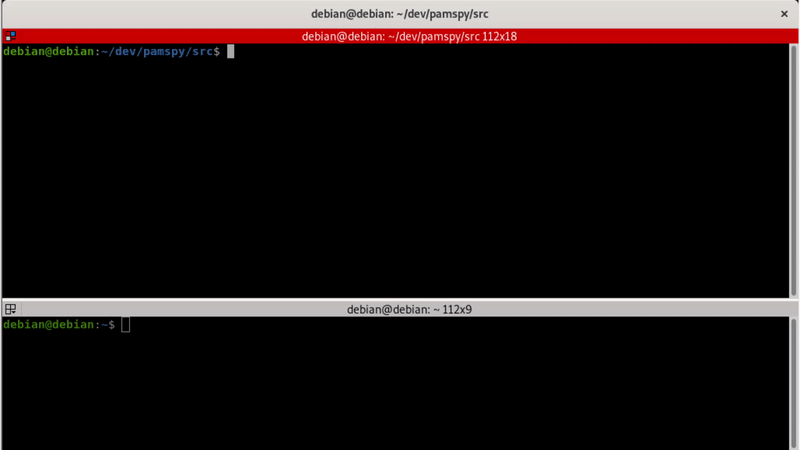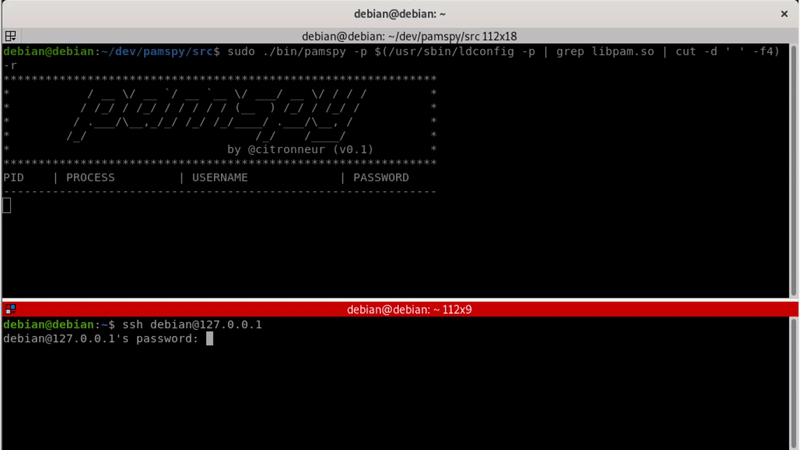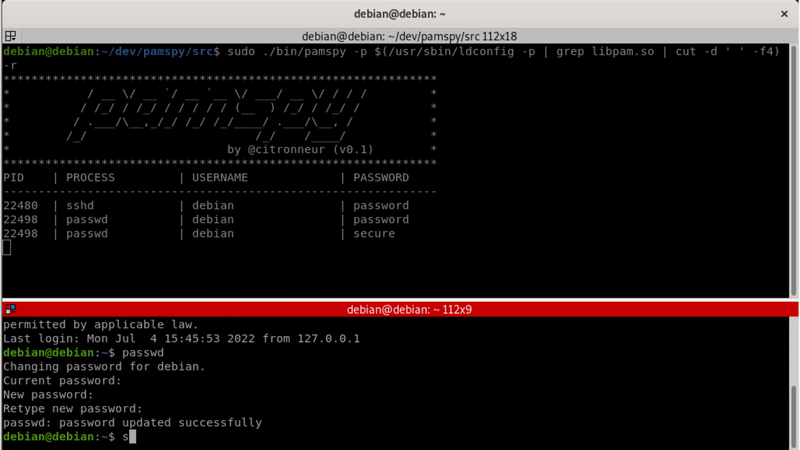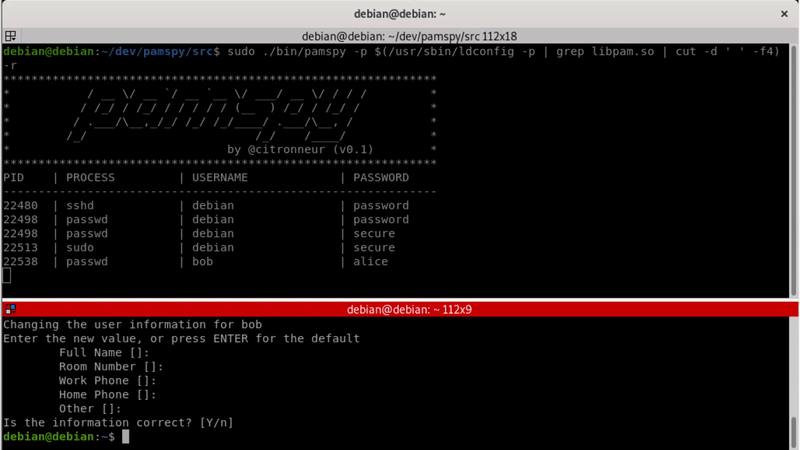 citronneur/pamspy
Volcador de credenciales para Linux usando eBPF
 valdikss/super-uefiinsecureboot-disk
Super UEFIinSecureBoot Disk: Inicia cualquier sistema operativo o archivo .efi sin desactivar UEFI Secure Boot
 zgzhang/cve-2024-6387-poc
una condición de carrera en el manejador de señales del servidor de OpenSSH (sshd)
 d4vinci/pyflooder
Un script de inundación http en Python que podría detener un sitio web normal en 10s
 rizemon/exploit-writing-for-oswe
Consejos sobre cómo escribir scripts de exploit (¡más rápido!)








