
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
PurpleSharp — PurpleSharp es una herramienta de simulación de adversarios en C# que ejecuta técnicas de adversarios con el propósito de generar telemetría de ataques en entornos Windows monitorizados. | Kitploit
Herramientas/GitHubGitHub/mvelazc0/purplesharp
Escalada de PrivilegiosMecanismos de PersistenciaMovimiento LateralPruebas de PenetraciónAprendizaje y EducaciónRed TeamingAtaque Adversario
GitHubmvelazc0/purplesharp

PurpleSharp

PurpleSharp es una herramienta de simulación de adversarios en C# que ejecuta técnicas de adversarios con el propósito de generar telemetría de ataques en entornos Windows monitorizados.

Ver Repositorio
84711557hace 1 añoRevisado por Kitploit
Compartir

PurpleSharp

Open_Threat_Research Community BlackHat Arsenal 2021 BlackHat Arsenal 2023

Logotipo de PurpleSharp

Defender las redes empresariales contra los atacantes sigue siendo un desafío difícil para los equipos azules. La prevención se ha quedado corta; mejorar las capacidades de detección y respuesta ha demostrado ser un paso en la dirección correcta. Sin embargo, sin la telemetría producida por el comportamiento adversario, construir nuevas capacidades de detección y probar las existentes se verá limitado.

PurpleSharp es una herramienta de simulación de adversarios de código abierto escrita en C# que ejecuta técnicas adversarias dentro de entornos de Active Directory de Windows. La telemetría resultante se puede aprovechar para medir y mejorar la eficacia de un programa de ingeniería de detección. PurpleSharp utiliza el marco MITRE ATT&CK y ejecuta diferentes técnicas a lo largo del ciclo de vida del ataque: ejecución, persistencia, escalada de privilegios, acceso a credenciales, movimiento lateral, etc. Actualmente es compatible con 47 técnicas únicas de ATT&CK.
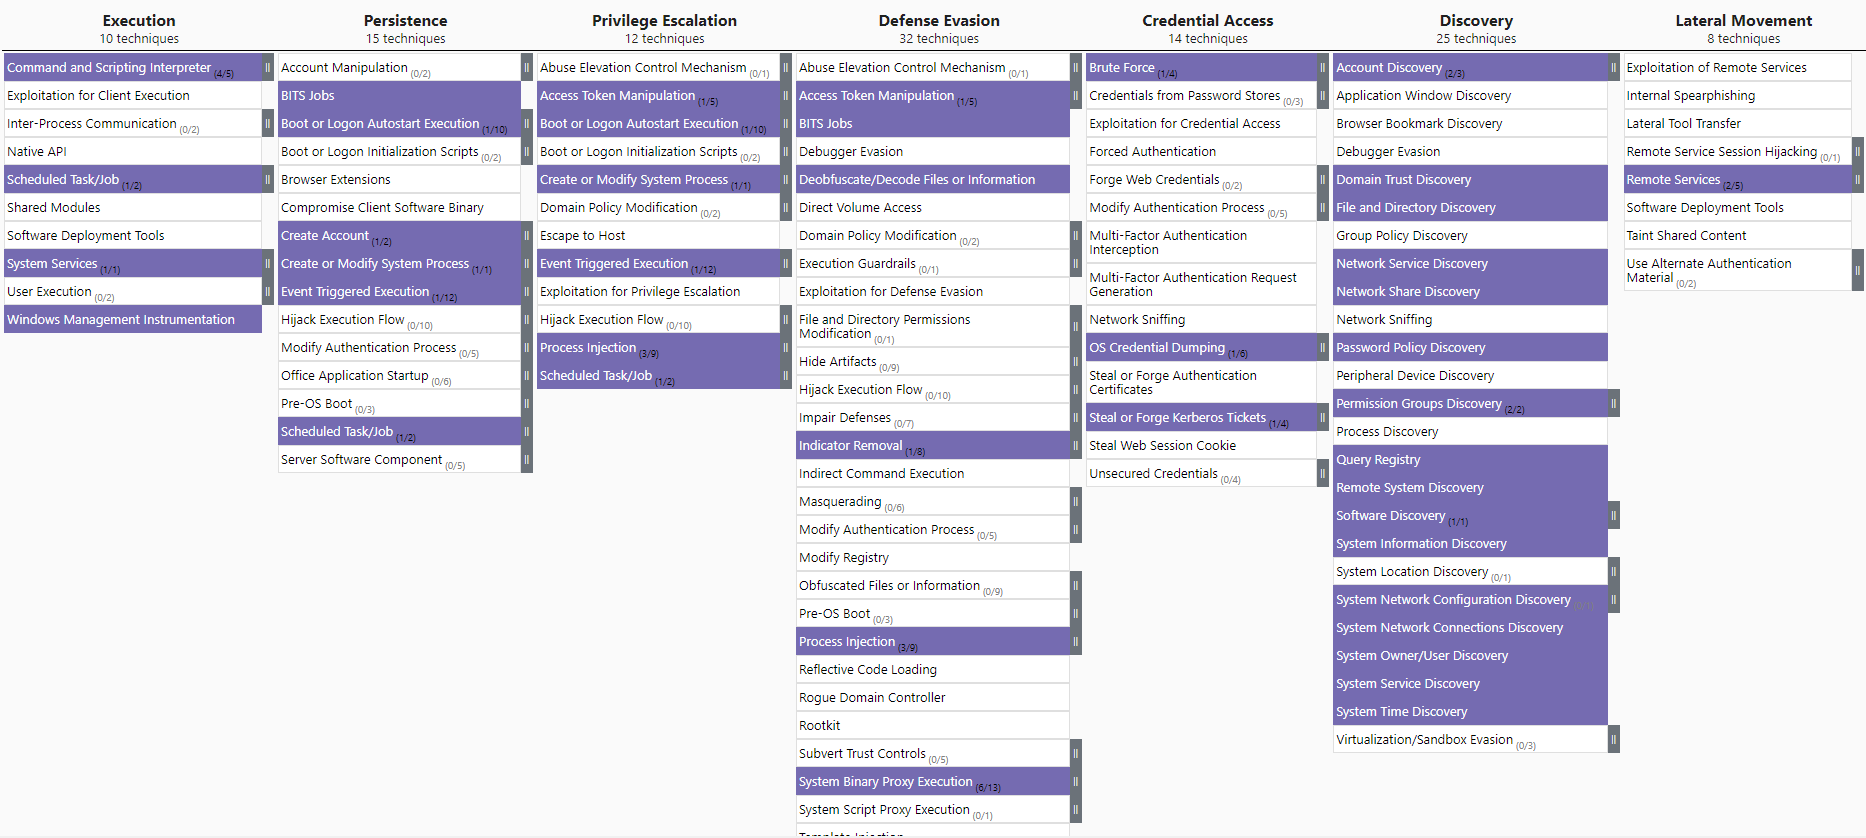
PurpleSharp se presentó por primera vez en Derbycon IX en septiembre de 2019.

Se lanzó una versión actualizada el 6 de agosto de 2020 como parte de BlackHat Arsenal 2020. La última versión se lanzó en agosto de 2021 como parte de BlackHat Arsenal 2021

Visite la sección Demos para ver PurpleSharp en acción.

Objetivos / Casos de uso

La telemetría de ataque producida por la simulación de técnicas con PurpleSharp ayuda a los equipos de investigación y detección en:

  • Construir nuevos análisis de detección
  • Probar análisis de detección existentes
  • Validar la resiliencia de la detección
  • Identificar brechas en la visibilidad
  • Identificar problemas con el pipeline de registro de eventos

Guía de inicio rápido

Compilar desde el código fuente

PurpleSharp se puede compilar con Visual Studio Community 2019 o 2020.

Descargar la última versión

Descargar el binario de la última versión listo para usar para ejecutar simulaciones TTP.

Se requiere .NET Framework 4.5.

Simular

El ensamblaje de PurpleSharp es todo lo que necesitas para comenzar a simular ataques.

Para ideas de simulación, consulta el Active Directory Purple Team Playbook, un repositorio de playbooks JSON listos para usar con PurpleSharp.

Documentación

https://www.purplesharp.com/

Autores

  • Mauricio Velazco - @mvelazco

Agradecimientos

La comunidad es una gran fuente de ideas y comentarios. Gracias a todos.

  • Olaf Hartong
  • Roberto Rodriguez
  • Matt Graeber
  • Jonny Johnson
  • Keith McCammon
  • Andrew Schwartz

Licencia

Este proyecto está licenciado bajo la Licencia BSD de 3 cláusulas; consulte el archivo LICENSE para más detalles.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




