
 #1
Metodologías, frameworks, reportes y herramientas de automatización de pentesting.
Recomendado por Kitploit

 neex/phuip-fpizdam
Exploit para CVE-2019-11043
 bhavsec/reconspider
🔎 El framework de Inteligencia de Fuentes Abiertas (OSINT) más avanzado para escanear direcciones IP, correos electrónicos, sitios web y…
 calebstewart/pwncat
Plataforma de post-explotación que automatiza la enumeración, escalada de privilegios, persistencia y operaciones C2 mediante shells…
 threatexpress/malleable-c2
Cobalt Strike Malleable C2: Guía de diseño y referencia
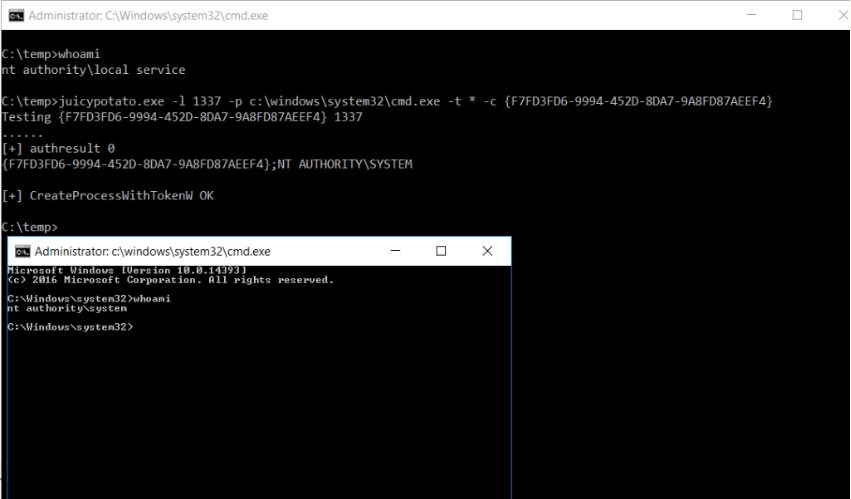 ohpe/juicy-potato
Una versión azucarada de RottenPotatoNG, con un poco de jugo, es decir, otra herramienta de escalada de privilegios local, desde cuentas de servicio…
 hakluke/hakrevdns
Herramienta pequeña y rápida para realizar búsquedas DNS inversas en masa.
 powershellempire/powertools
Colección de proyectos ofensivos de PowerShell para reconocimiento, escalada de privilegios y post-explotación durante compromisos de pruebas de…
 trimstray/htrace.sh
Mi simple navaja suiza para la resolución de problemas y perfilado http/https.
 nextronsystems/aptsimulator
Un conjunto de herramientas para hacer que un sistema parezca la víctima de un ataque APT
 gerenios/aadinternals
Módulo de PowerShell para administrar y auditar Azure AD y Office 365, permitiendo la manipulación de tokens, enumeración de usuarios y evaluaciones…
 ron190/jsql-injection
Herramienta automatizada de detección y explotación de inyección SQL para extraer información de bases de datos de aplicaciones web, que soporta…
 khalilbijjou/wafninja
WAFNinja es una herramienta que contiene dos funciones para atacar firewalls de aplicaciones web.
 nfcgate/nfcgate
Una aplicación de kit de herramientas de investigación NFC para Android
 rhinosecuritylabs/cves
Exploits de prueba de concepto para CVEs encontrados por el equipo de Rhino Security Labs
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 0xsteph/pentest-ai-agents
Convierte Claude Code en tu asistente de investigación de seguridad ofensiva. Subagentes de IA especializados para planificar proyectos de pruebas de…
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 hasherezade/pe_to_shellcode
Convierte PE en shellcode








