
 #1
Plataformas integradas para desarrollar, ejecutar y gestionar pruebas de penetración.
Recomendado por Kitploit

 jm33-m0/emp3r0r
Self‑healing Gossip Mesh C2 with Assisted Peer Discovery, Cross-Platform BOF Execution, and Scriptable Agents.
 phra/pezor
Empaqueta shellcode y ejecutables PE en payloads evasivos con técnicas anti-debug, unhooking, syscall y fluctuación de memoria para operaciones de…
 s3cur3th1ssh1t/winpwn
Automatización para Prueba de Penetración interna en Windows / Seguridad de AD
 0xsteph/pentest-ai-agents
Convierte Claude Code en tu asistente de investigación de seguridad ofensiva. Subagentes de IA especializados para planificar proyectos de pruebas de…
 pandasec888/taowu-cobalt_strike
Marco de automatización de equipo rojo construido sobre Cobalt Strike, que integra módulos de explotación, herramientas de post-explotación y…
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 klezvirus/inceptor
Marco de evasión de AV/EDR basado en plantillas
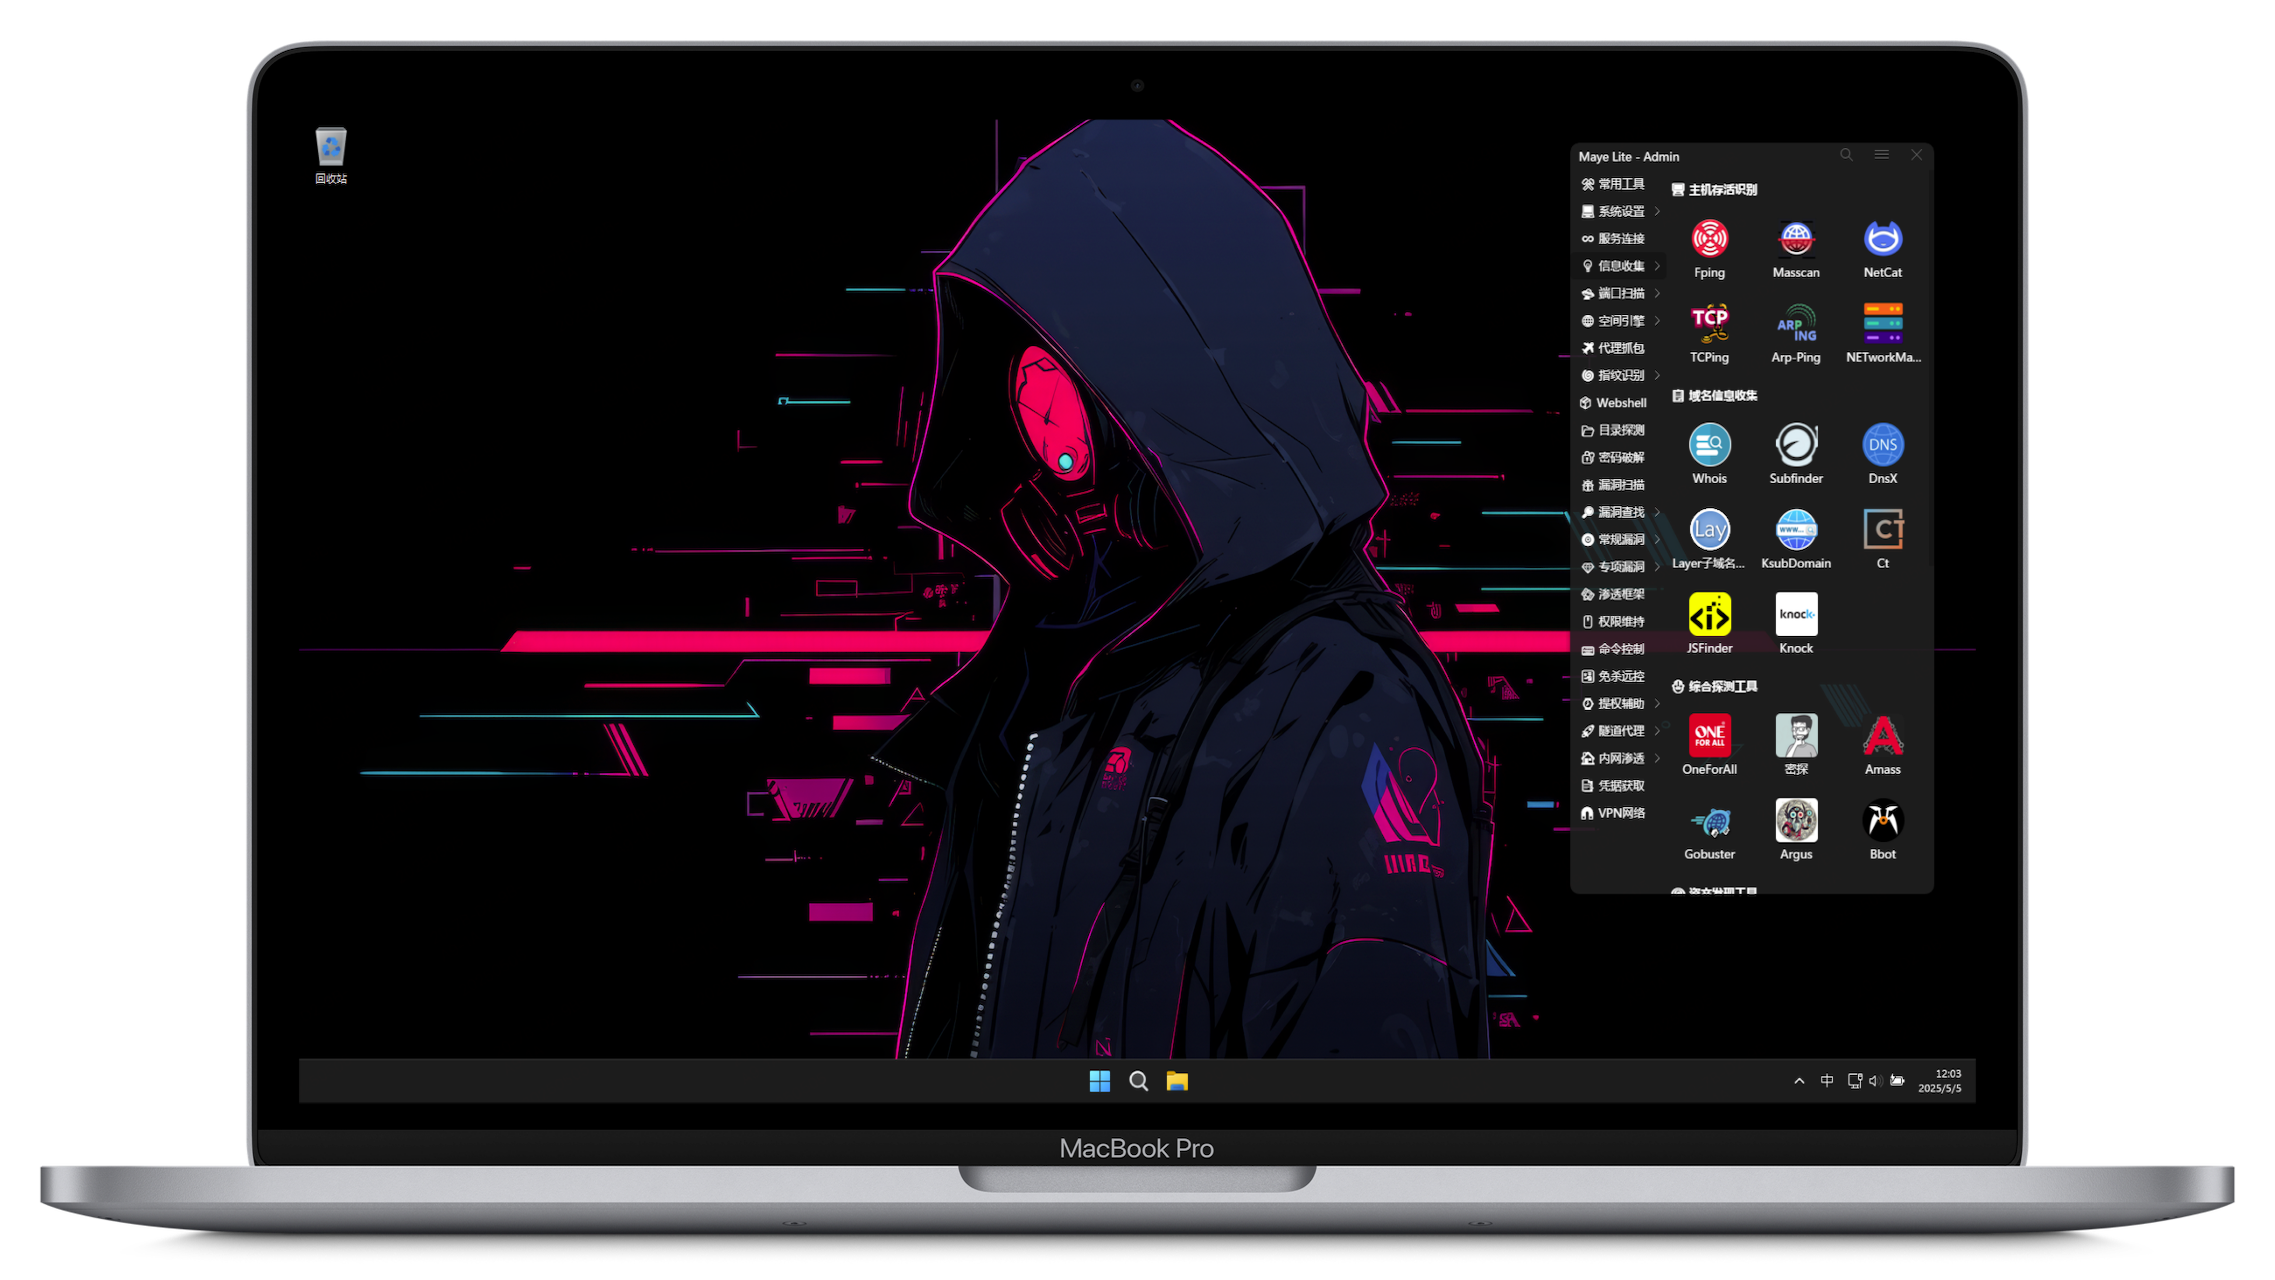 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 El primer entorno de pruebas de penetración de Windows en chips M de Mac
 mrwadams/stride-gpt
Una herramienta de modelado de amenazas impulsada por IA que aprovecha los modelos GPT de OpenAI para generar modelos de amenazas para una aplicación…
 nil0x42/phpsploit
Framework C2 completo que persiste silenciosamente en un servidor web con una puerta trasera PHP de una sola línea.
 freelabz/secator
secator - la navaja suiza del pentester
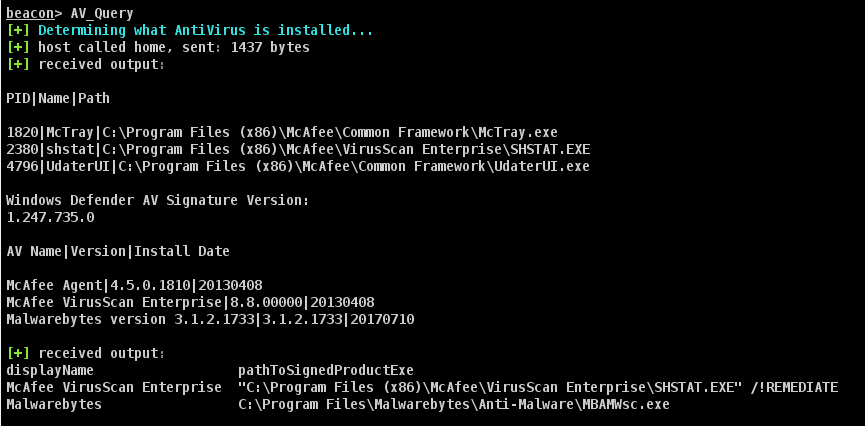 harleyqu1nn/aggressorscripts
Colección de scripts Aggressor para Cobalt Strike 3.0+ obtenidos de múltiples fuentes.
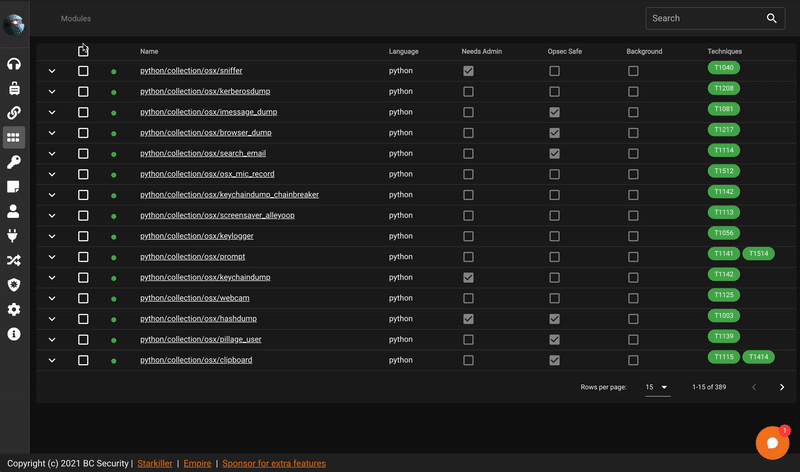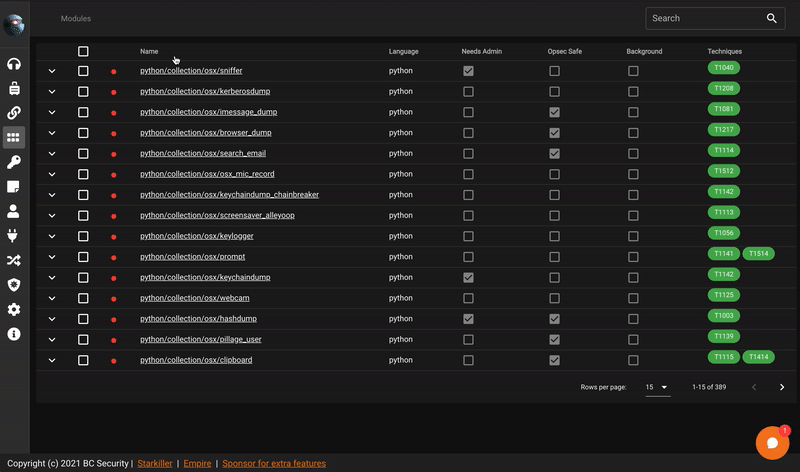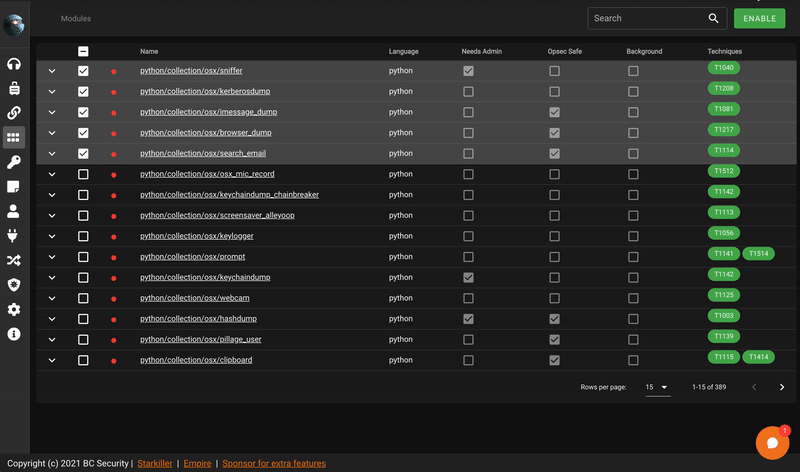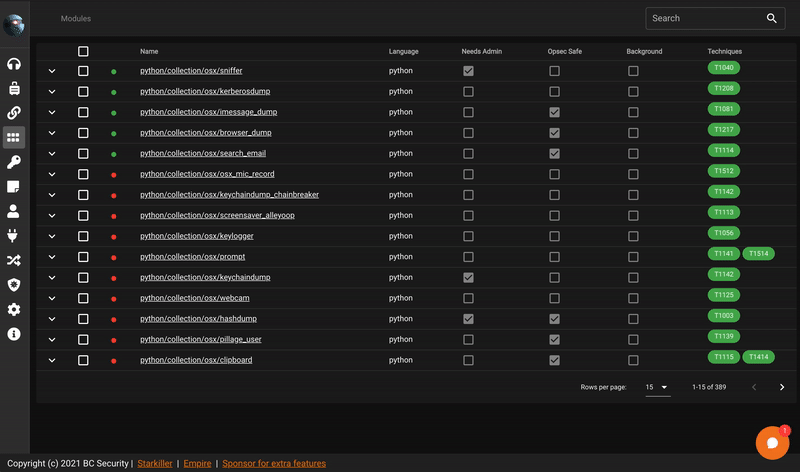 bc-security/starkiller
Starkiller es una interfaz para PowerShell Empire.
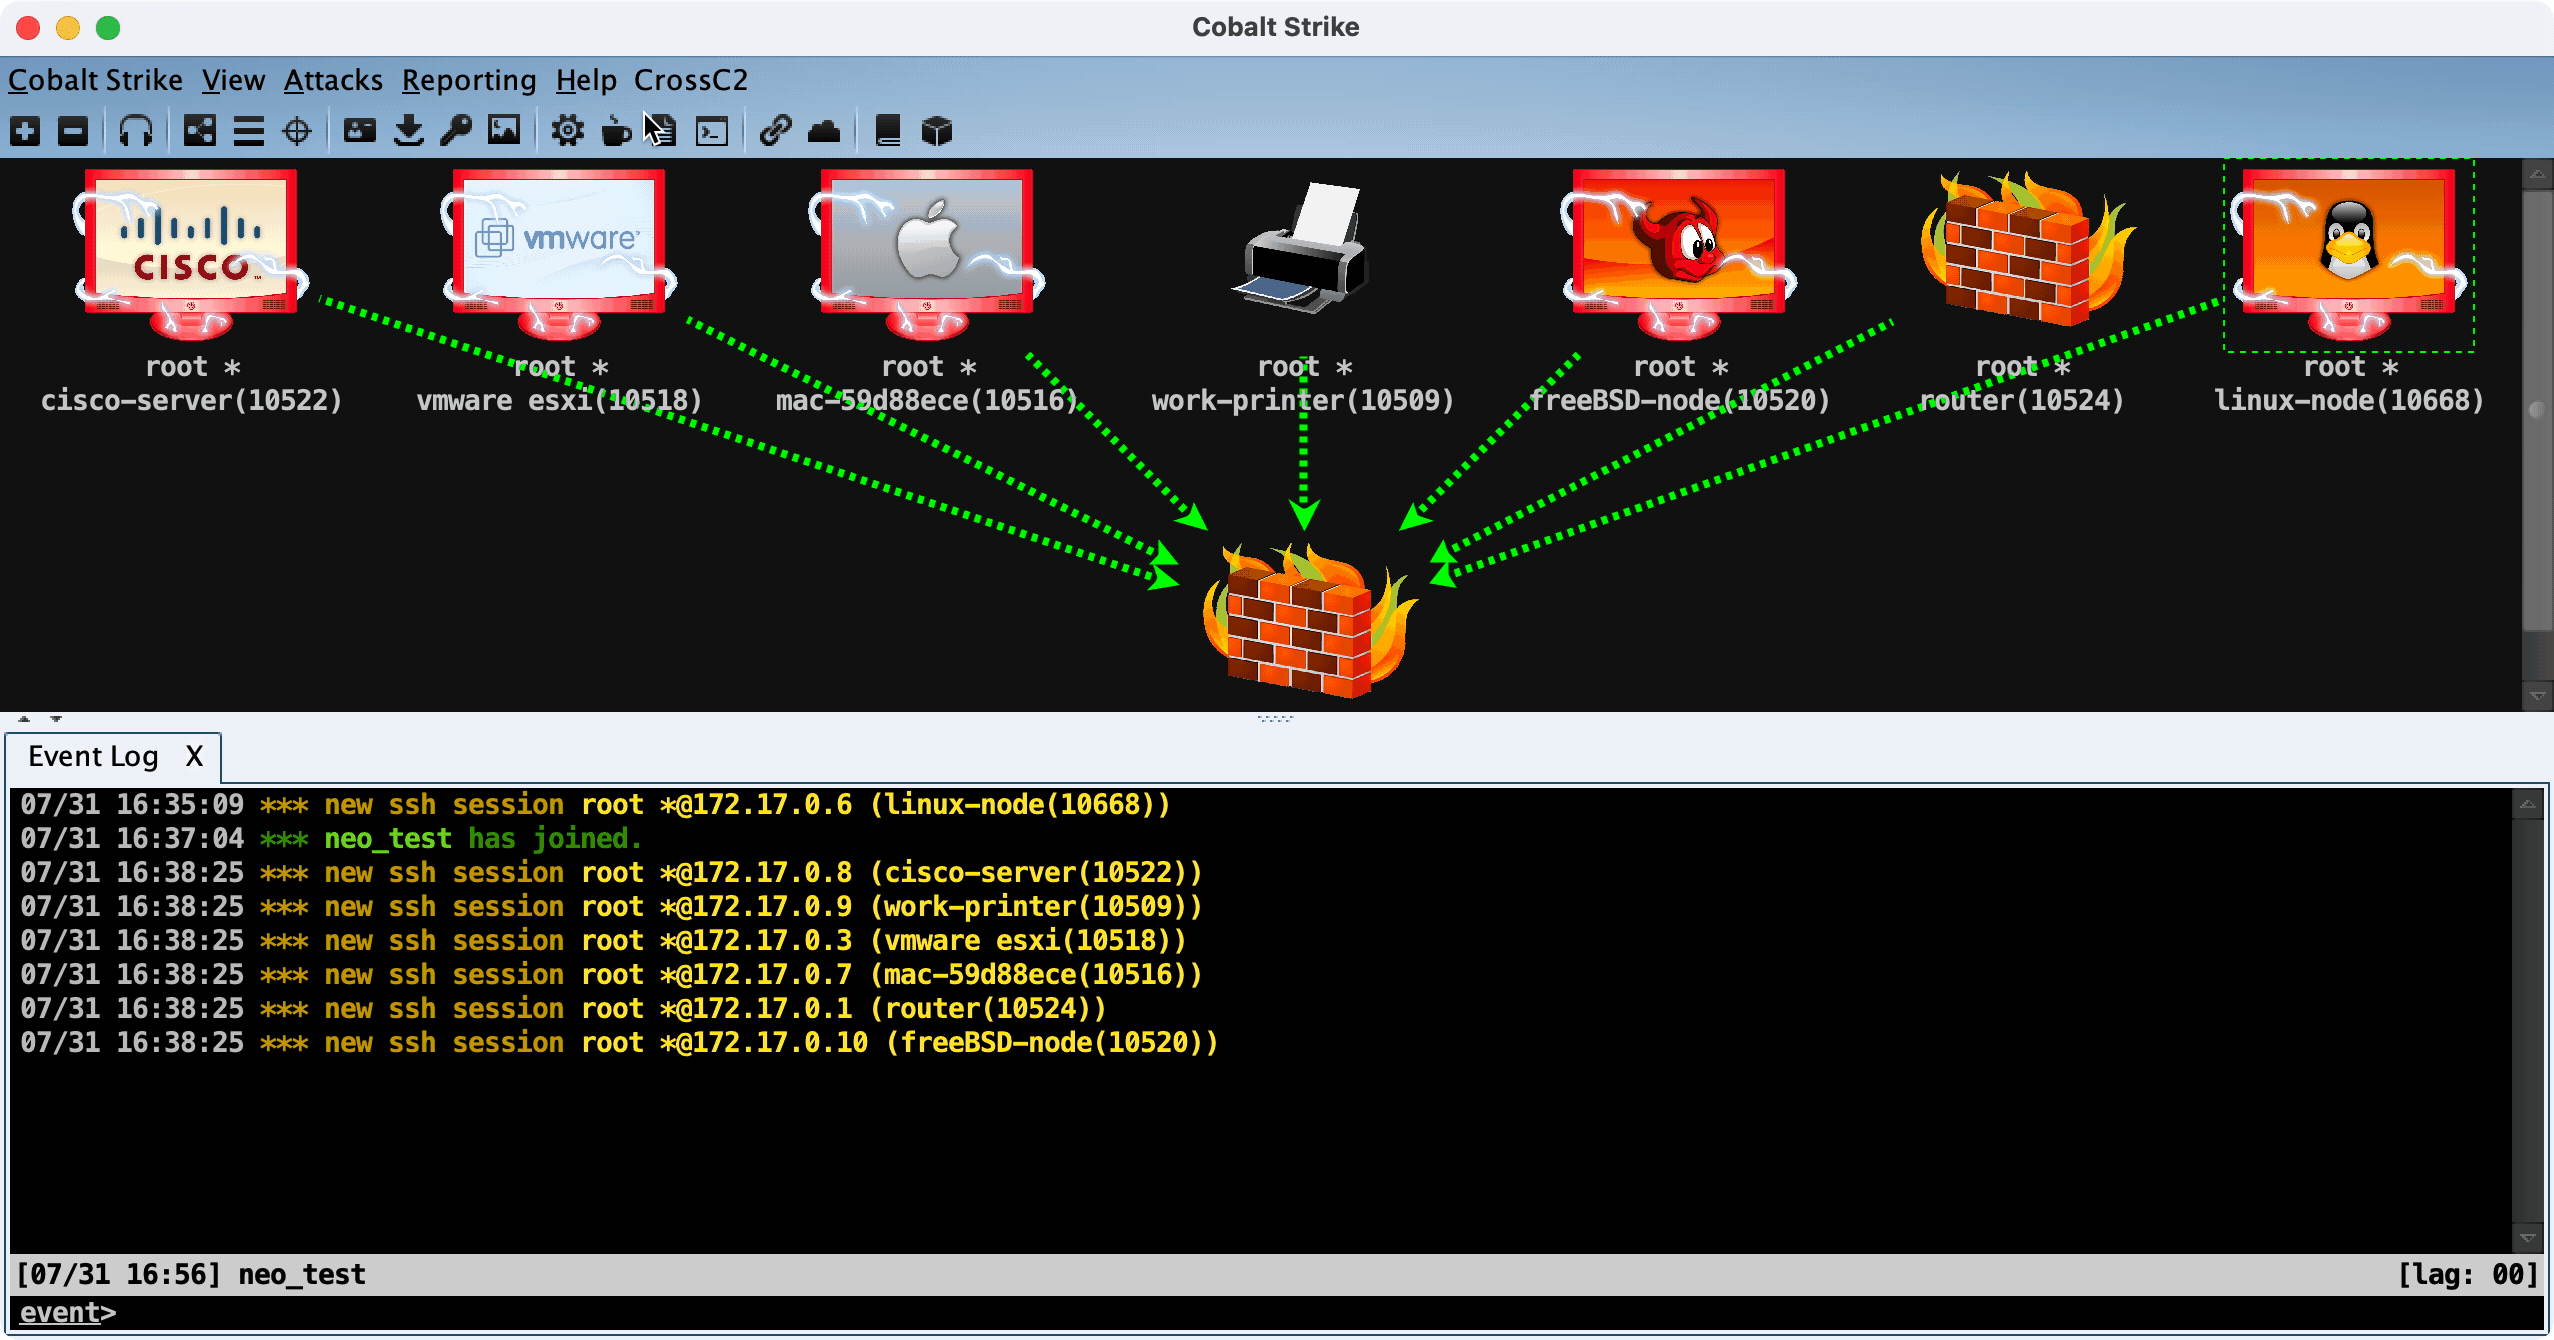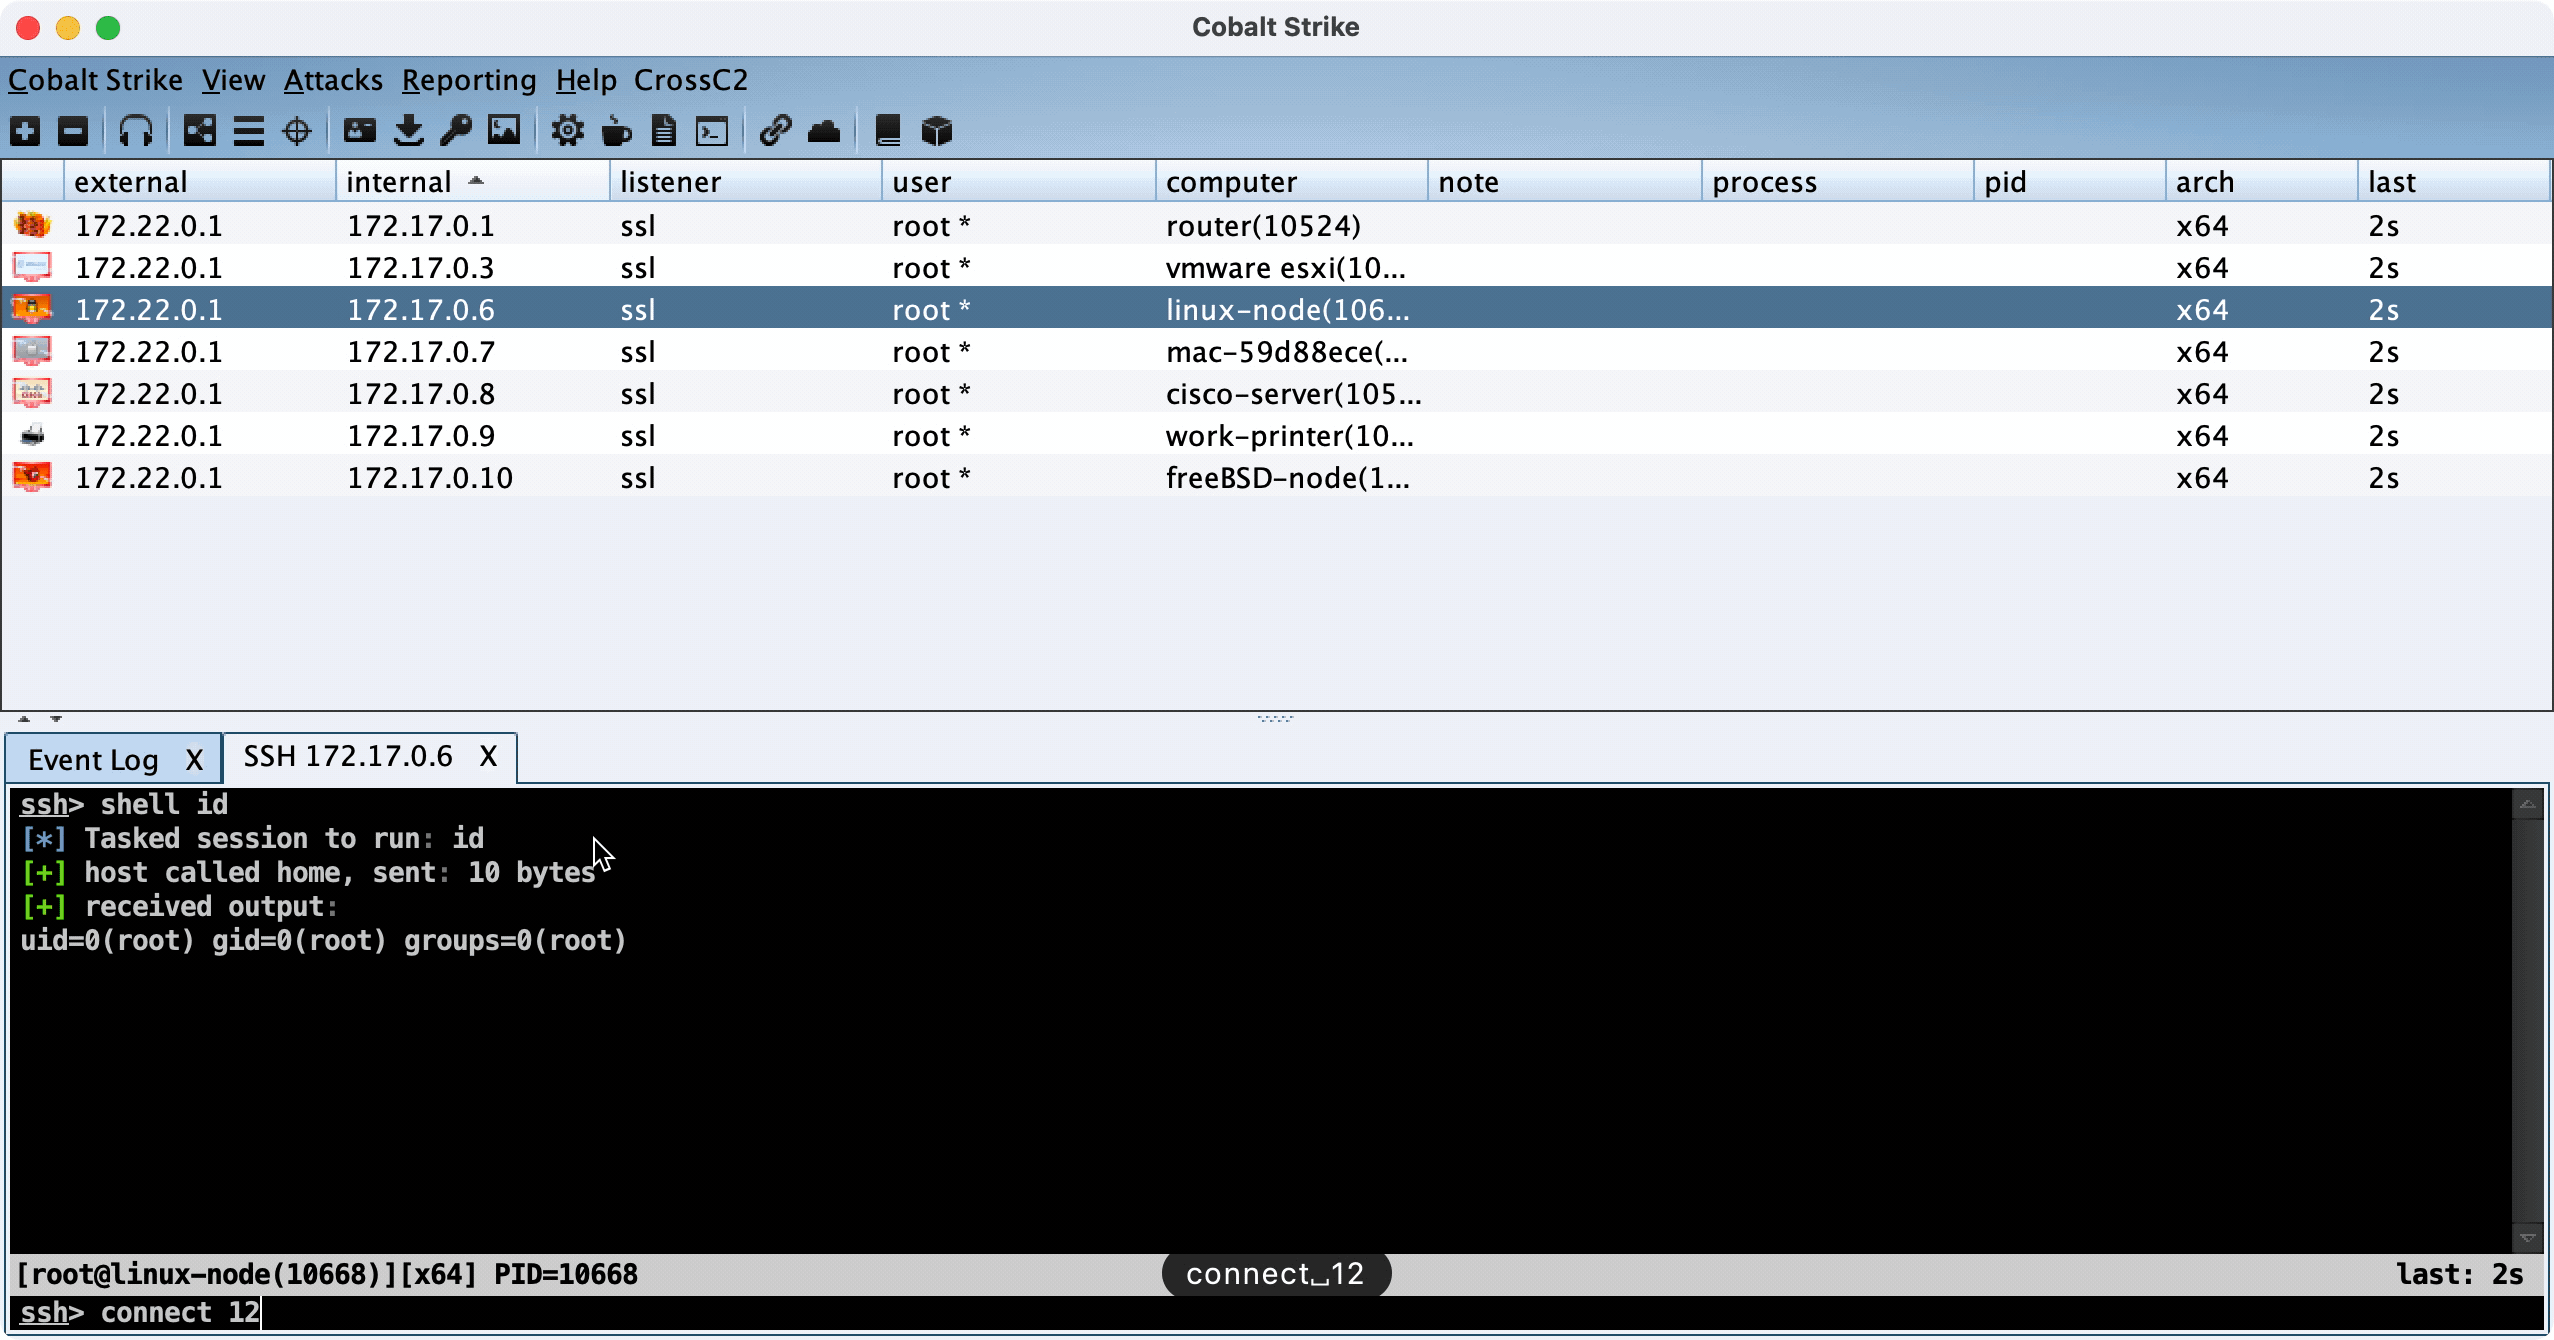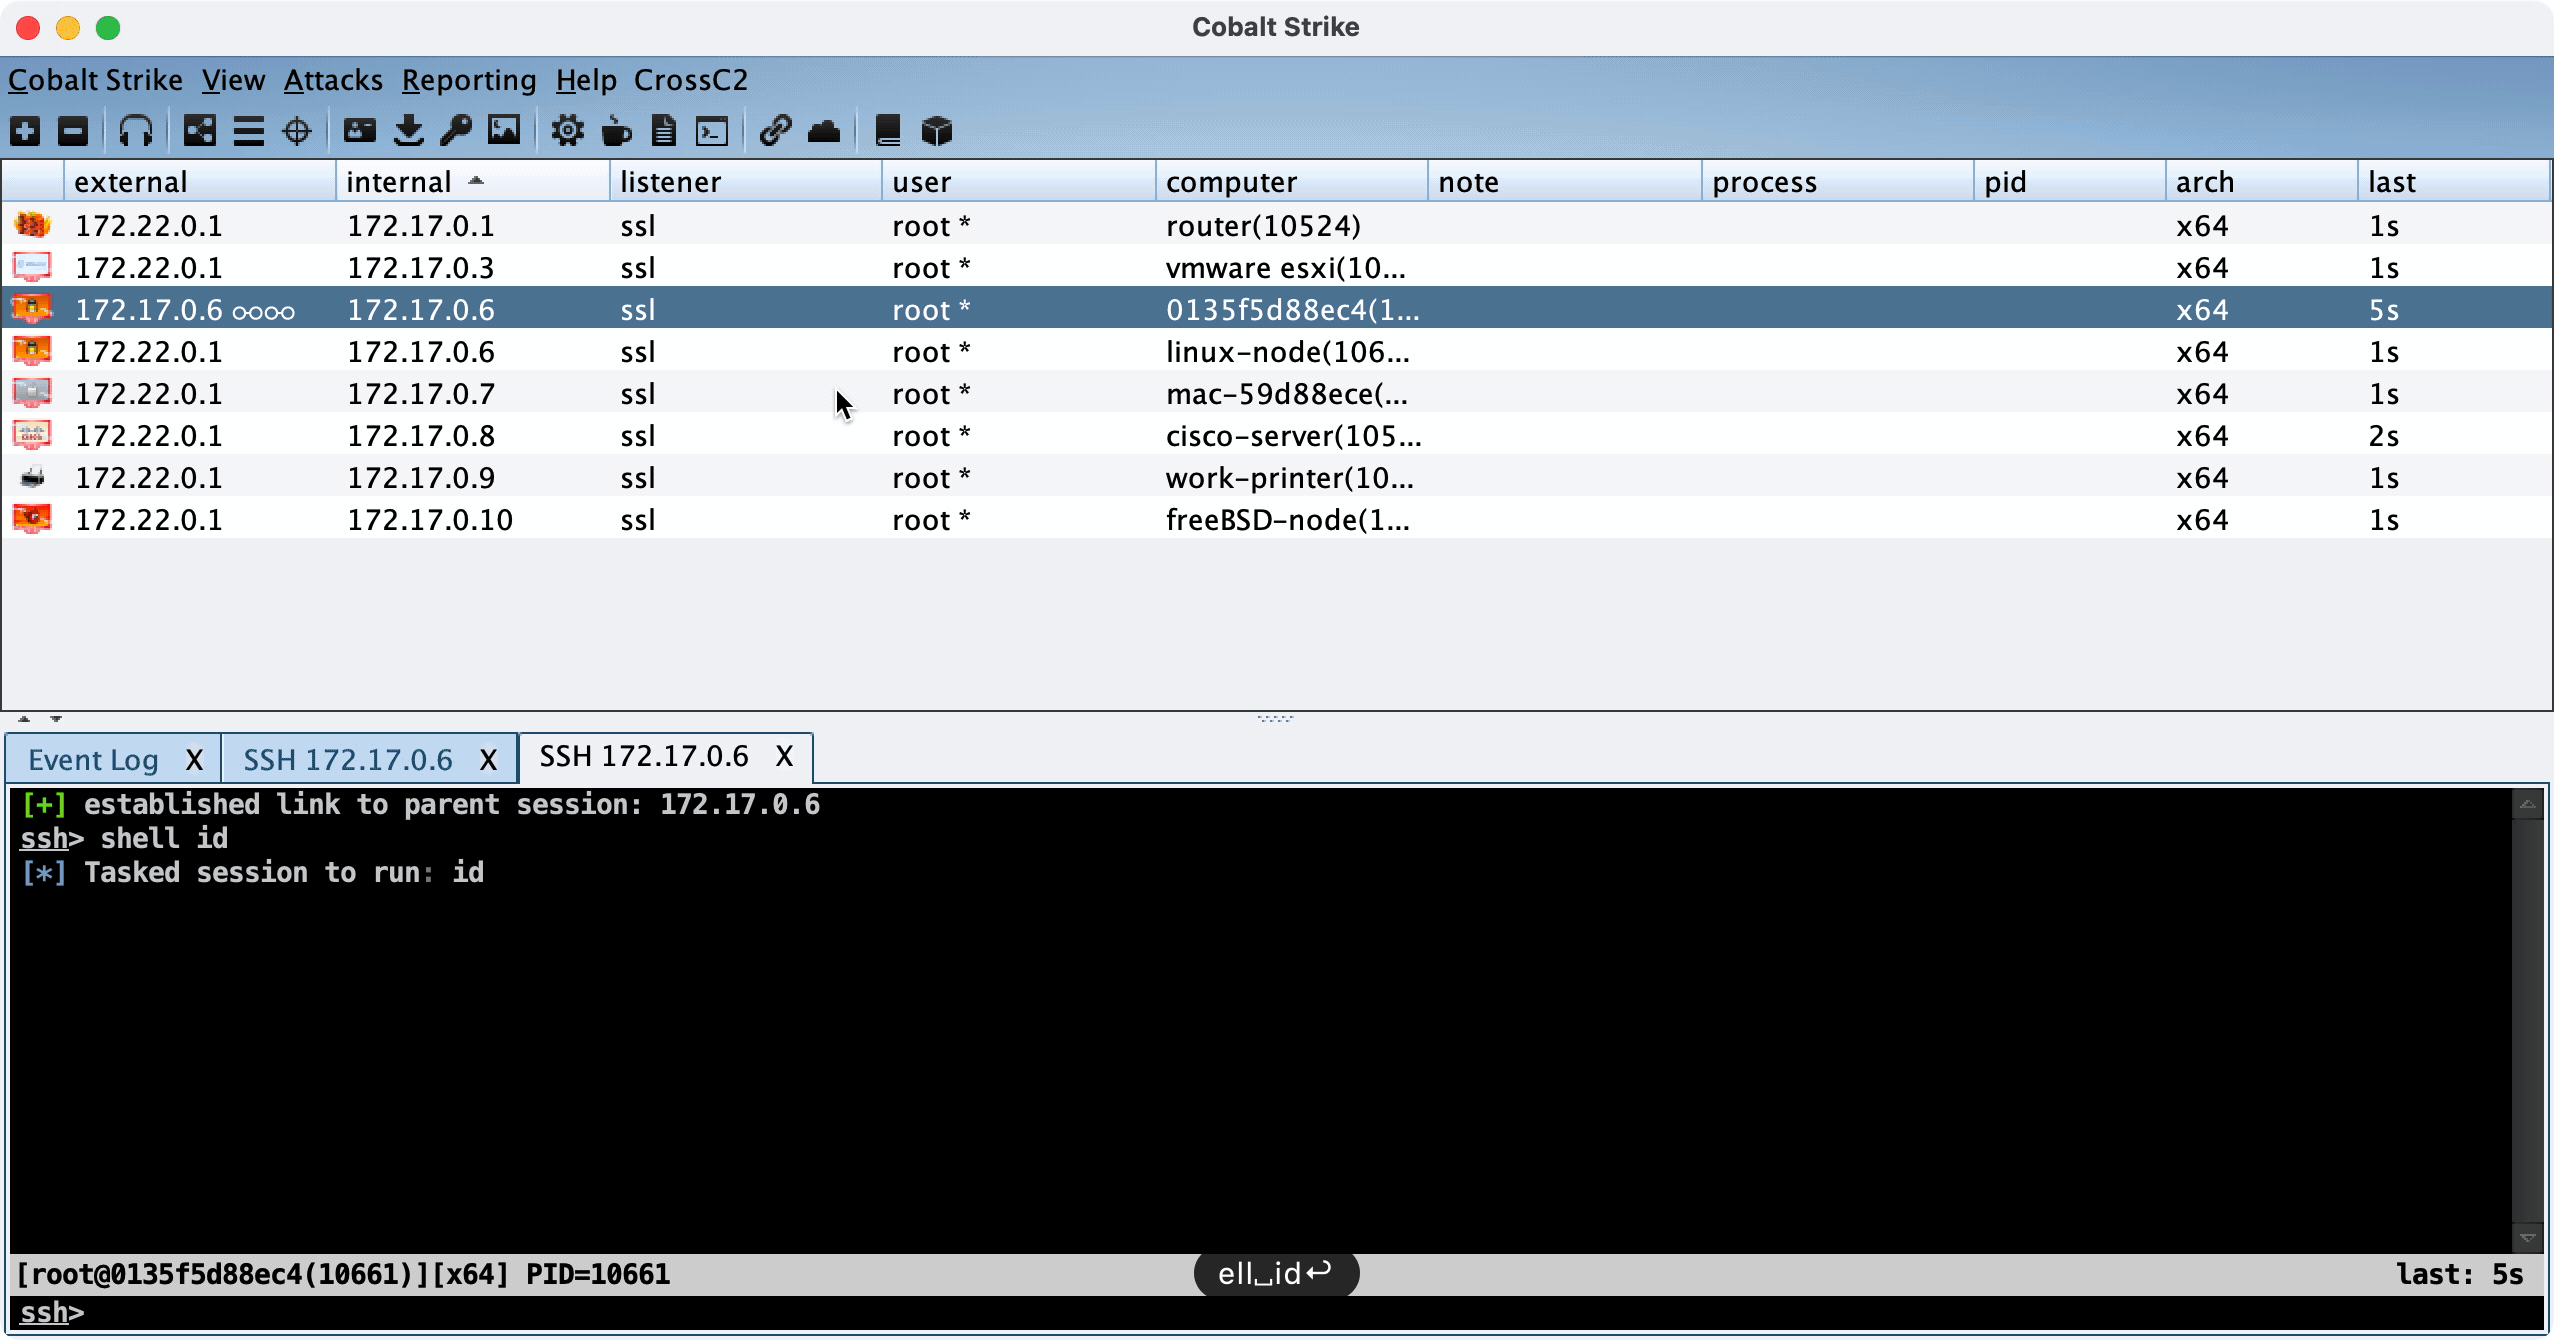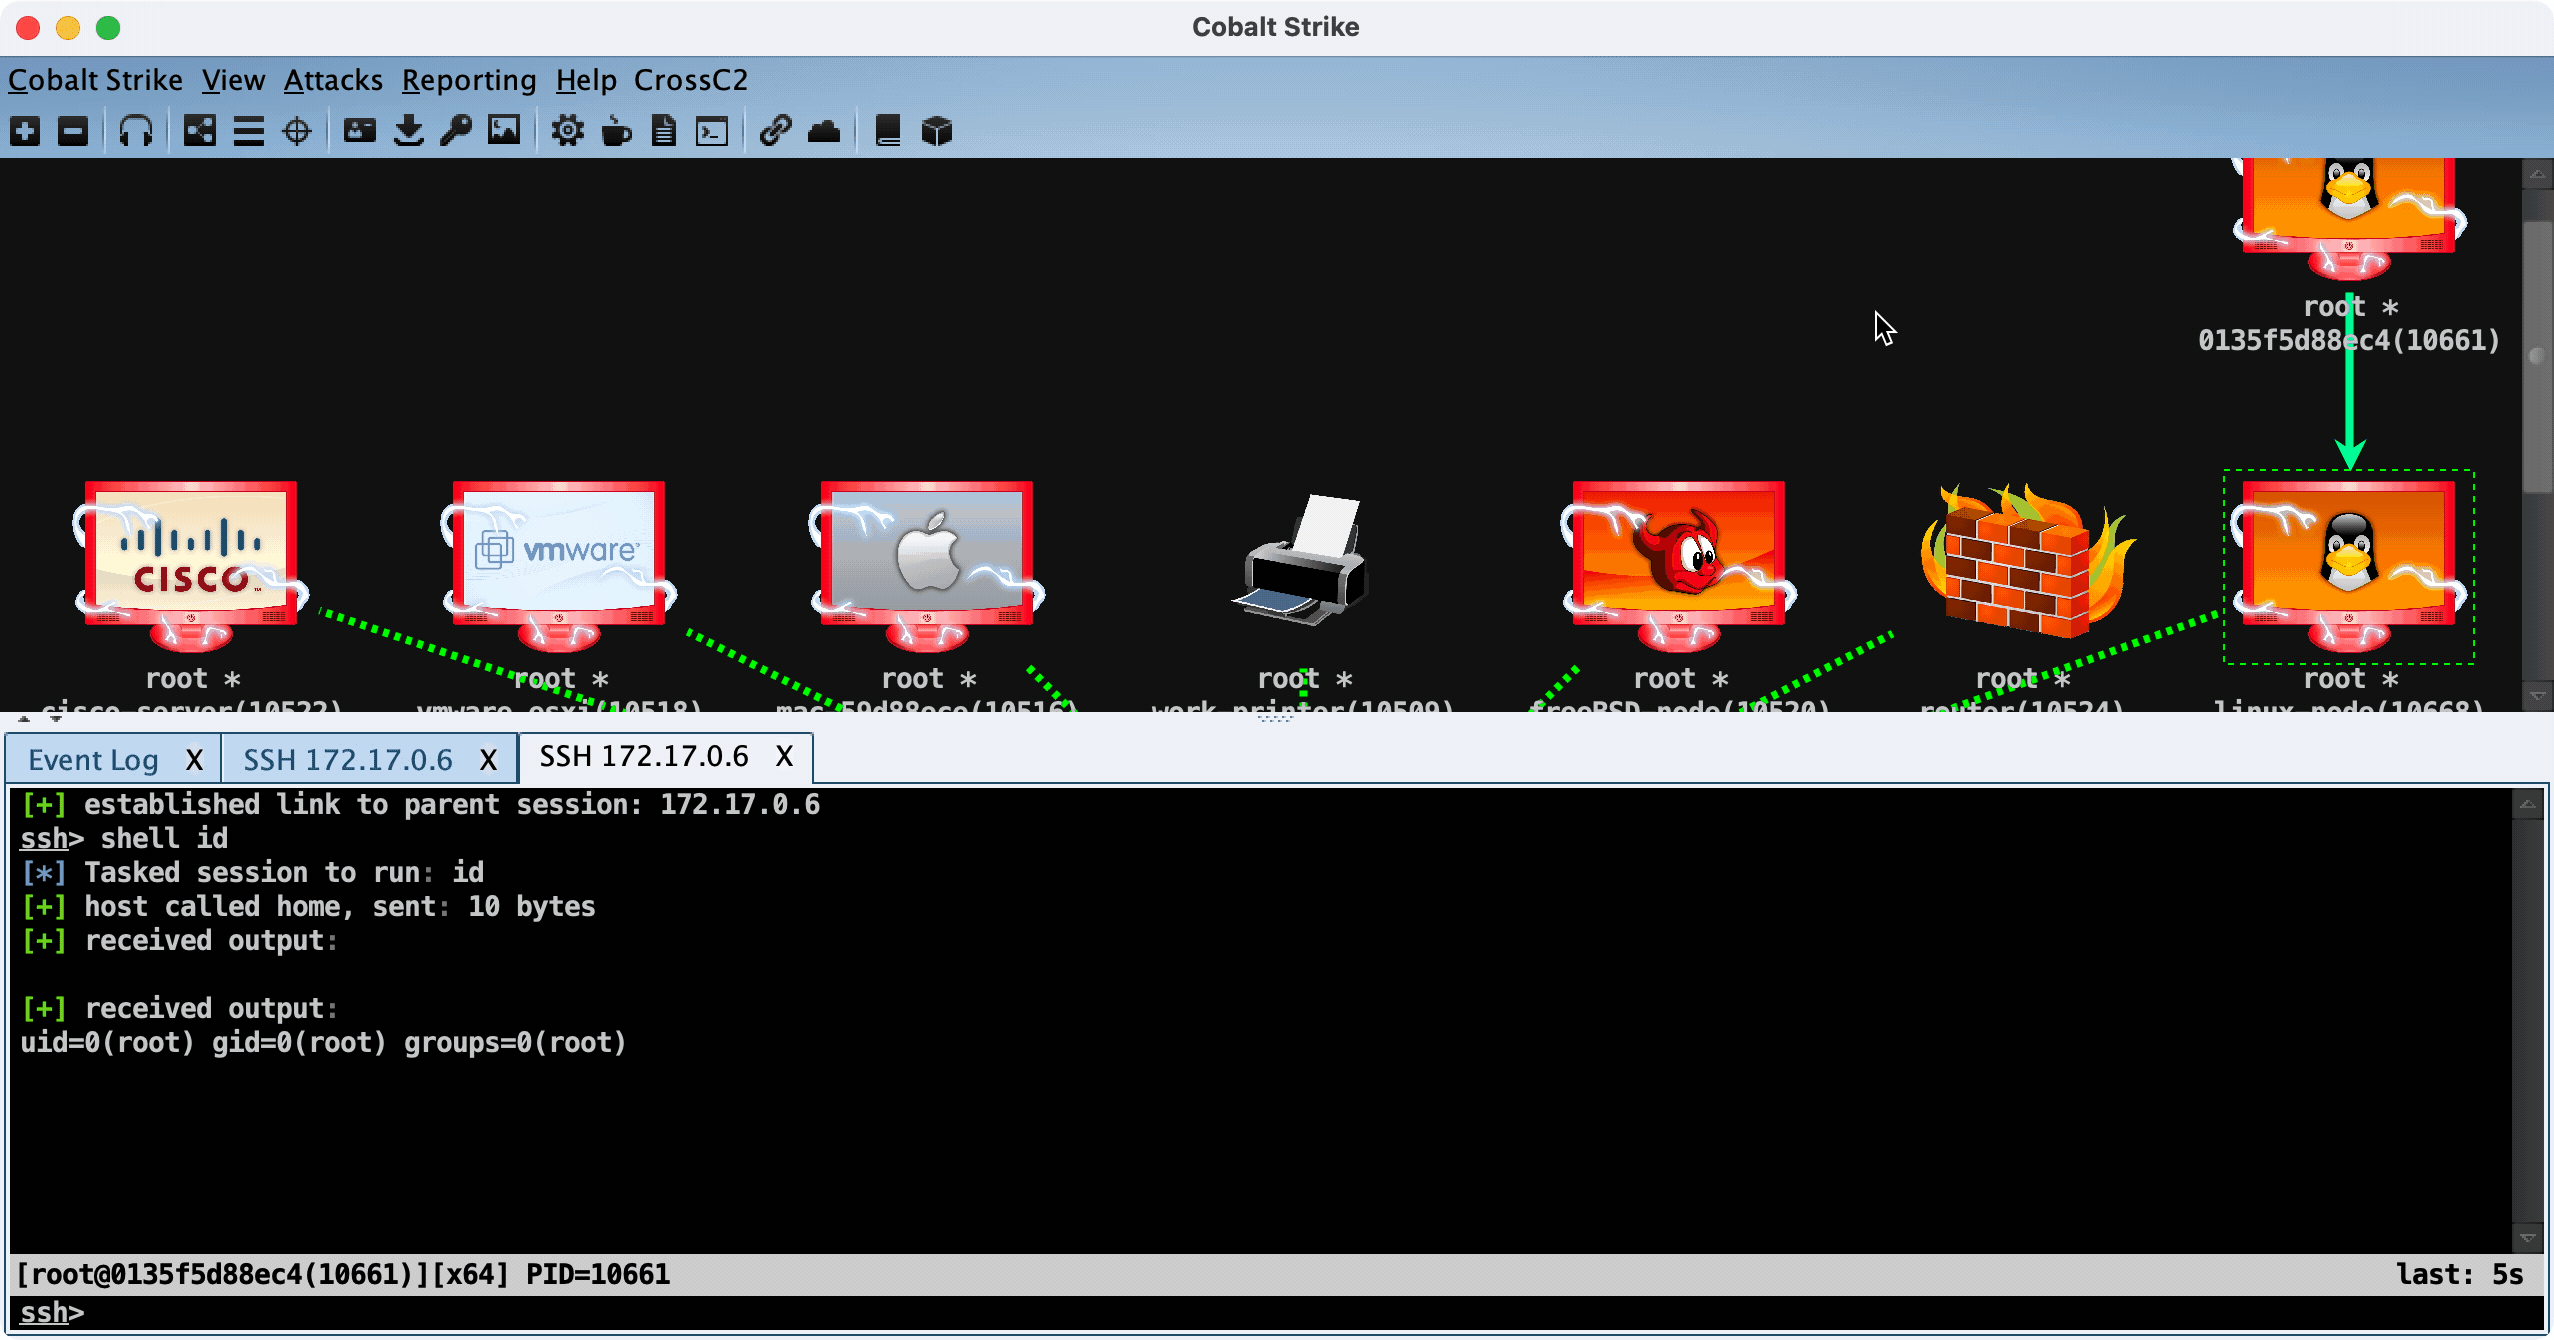 gloxec/crossc2
generar el payload multiplataforma de CobaltStrike
 r00t-3xp10it/venom
venom - generador/compilador/manejador de shellcode C2
 securecodebox/securecodebox
Orquestador de escaneo de seguridad nativo de Kubernetes que automatiza la detección continua de vulnerabilidades al integrar múltiples escáneres de…
 r00ts3c/ddos-rootsec
Explora el Archivo DDOS de RootSec, que incluye escáneres de primer nivel, potentes botnets (Mirai y QBot) y otras variantes, exploits de alto…
 boku7/bokuloader
¡Un cargador reflectante de Cobalt Strike como prueba de concepto que busca recrear, integrar y mejorar las características de evasión de Cobalt…








