STRIDE GPT es una herramienta de modelado de amenazas impulsada por IA que aprovecha los Modelos de Lenguaje Grandes (LLM) para generar modelos de amenazas y árboles de ataque para una aplicación dada basándose en la metodología STRIDE. Los usuarios proporcionan detalles de la aplicación, como el tipo de aplicación, los métodos de autenticación y si la aplicación está expuesta a internet o procesa datos sensibles. El modelo genera entonces su salida basándose en la información proporcionada.
Tabla de Contenidos
Apoya el Proyecto
Si encuentras útil STRIDE GPT, considera apoyar el proyecto:
- ⭐ Marca el repositorio con una estrella en GitHub para ayudar a más personas a descubrir la herramienta
- ☕ Invítame a un café para apoyar el desarrollo y mantenimiento continuos
Características
- Análisis agéntico de bases de código: Apunta la CLI a una base de código y obtén un modelo de amenazas STRIDE autónomo y profundo — el agente planifica, explora y sintetiza hallazgos en todos los subsistemas
- CLI y REPL interactivo: Experiencia de terminal completa con autocompletado con tabulador, historial y progreso en tiempo real — sin necesidad de navegador
- Interfaz web Streamlit simple y fácil de usar
- Genera modelos de amenazas basados en la metodología STRIDE
- Soporte de IA agéntica: Modelado de amenazas especializado para sistemas de IA agéntica con integración de OWASP Top 10 for Agentic Applications (ASI)
- Soporte de IA generativa: Modelado de amenazas para aplicaciones GenAI con integración de OWASP LLM Top 10
- Mapeo MITRE ATT&CK y ATLAS: Las amenazas se anotan con identificadores estandarizados de técnicas de adversario (MITRE ATT&CK Enterprise para ataques a infraestructura tradicional, ATLAS para ataques específicos de ML/LLM) — mostrados como columnas en markdown, pastillas enlazadas en HTML y propiedades
mitre_attack en SARIF
- Detección de patrones arquitectónicos: Detecta automáticamente pipelines RAG, sistemas multiagente, entornos de ejecución de código, ecosistemas de herramientas y más a partir de las descripciones de la aplicación (inspirado en CSA MAESTRO)
- Editor de diagramas draw.io integrado: Crea y edita diagramas de arquitectura directamente en STRIDE-GPT usando el editor integrado de diagrams.net — sin necesidad de herramientas externas. Los diagramas se analizan como XML para extraer componentes, conexiones y límites de confianza, proporcionando un contexto significativamente más rico para la generación de modelos de amenazas que el análisis de imágenes por sí solo. El flujo de trabajo existente de carga de imágenes no cambia. Por defecto, el editor se carga desde el
embed.diagrams.net alojado; para despliegues autoalojados o aislados (air-gapped), apúntalo a tu propio draw.io mediante la variable de entorno STRIDE_GPT_DRAWIO_URL
- Multimodal: Usa diagramas de arquitectura, diagramas de flujo, etc. como entradas para el modelado de amenazas en todos los modelos compatibles con visión
- Diagramas de flujo de datos: Genera DFD a partir de la descripción de tu aplicación (o analiza una imagen de DFD cargada), edita el código fuente Mermaid en vivo y vuelve a introducir el diagrama confirmado en los prompts de Modelo de Amenazas y Árbol de Ataque como el modelo autoritativo del sistema. El comando
/analyze de la CLI también emite un DFD a nivel de sistema junto con sus hallazgos
- Genera árboles de ataque para enumerar posibles rutas de ataque
- Sugiere posibles mitigaciones para las amenazas identificadas
- Admite puntuación de riesgo DREAD para las amenazas identificadas
- Genera casos de prueba Gherkin basados en las amenazas identificadas
- Análisis de repositorios de GitHub para un modelado de amenazas integral (incluido soporte para GitHub Enterprise)
- Múltiples formatos de salida: Markdown, JSON, SARIF (se importa en GitHub, GitLab, Azure DevOps, IDEs) y una vista HTML autocontenida para compartir con las partes interesadas
- Soporte de modelos actual (serie OpenAI GPT-6, Anthropic Claude Opus 5.5 y 4.8, Google Gemini 3.x con thinking activado por defecto)
- Soporte integral de proveedores LLM mediante LiteLLM: OpenAI, Anthropic, Google AI, Mistral, Groq, DeepSeek, además de alojamiento local mediante LM Studio Server
- Sin almacenamiento de datos; los detalles de la aplicación no se guardan
- Disponible como imagen de contenedor Docker para un despliegue sencillo
- Soporte de variables de entorno para una configuración segura
Despliegue empresarial
¿Quieres personalizar STRIDE-GPT para tu organización? Consulta nuestra completa Guía de operacionalización para aprender a:
- 🎯 Inyectar controles y estándares de seguridad organizacionales
- 📋 Personalizar los modelos de amenazas con tus requisitos de cumplimiento
- 🔧 Hacer fork y desplegar STRIDE-GPT internamente
- 📊 Obtener modelos de amenazas contextualizados y accionables específicos para tu entorno
La guía incluye instrucciones paso a paso, ejemplos de código y patrones de despliegue para organizaciones que buscan escalar el modelado de amenazas impulsado por IA en todos sus equipos.
Charla en Open Security Summit
En enero de 2024 di una charla sobre STRIDE GPT en el Open Security Summit. Durante la charla, hablé sobre el origen del proyecto, sus funcionalidades principales, las actualizaciones recientes y algunos planes futuros. Puedes ver la presentación completa a continuación:
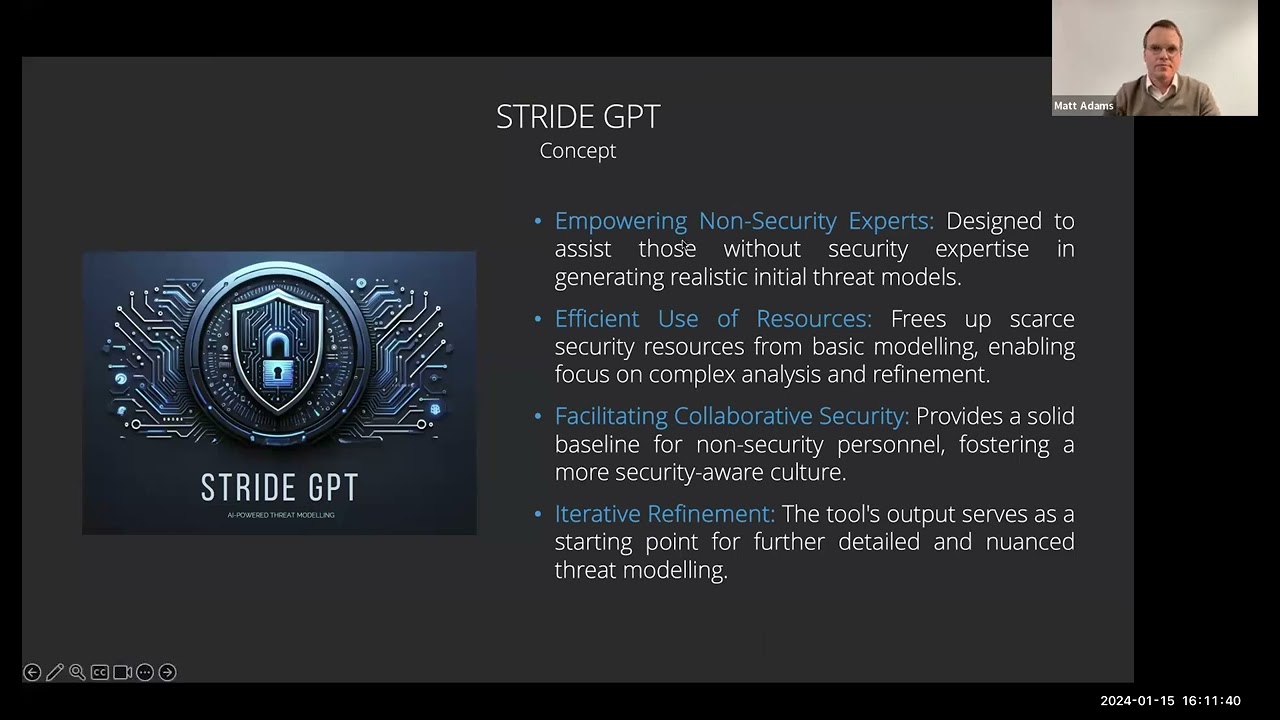
Este vídeo es un recurso excelente para cualquiera que esté interesado en entender cómo funciona STRIDE GPT y cómo puede usarse para mejorar el modelado de amenazas.
Registro de cambios
Versión 0.21 (la más reciente)

 mrwadams/stride-gpt







