
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/bc-security/starkiller
Frameworks de Pruebas de PenetraciónFrameworks de ExploitsPost-ExplotaciónComando y ControlRed Teaming
GitHubbc-security/starkiller

Starkiller

Starkiller es una interfaz para PowerShell Empire.

Ver Repositorio
1.7k24671hace 2 mesesRevisado por Kitploit
Sitio web
Compartir

Donate Docs Twitter URL YouTube URL Discord Donate Blog Twitter URL Twitter URL YouTube URL LinkedIn

Starkiller

Starkiller es un Frontend para Powershell Empire. Es una aplicación web escrita en VueJS. Si deseas contribuir, sigue la Guía de contribución. Si deseas solicitar una función o reportar un error, sigue la Plantilla de issue.

Primeros pasos

A partir de Empire 5.0 y Starkiller 2.0, ya no necesitas instalar Starkiller ni compilarlo desde el código fuente. Viene preempaquetado en Empire como un submódulo y se sirve a través de la API de Empire.
Patrocinadores

Patrocinio y funciones adicionales

Patrocinar en el nivel Individual dará acceso a funciones adicionales. Por el momento, las funciones adicionales de patrocinio de Starkiller incluyen:

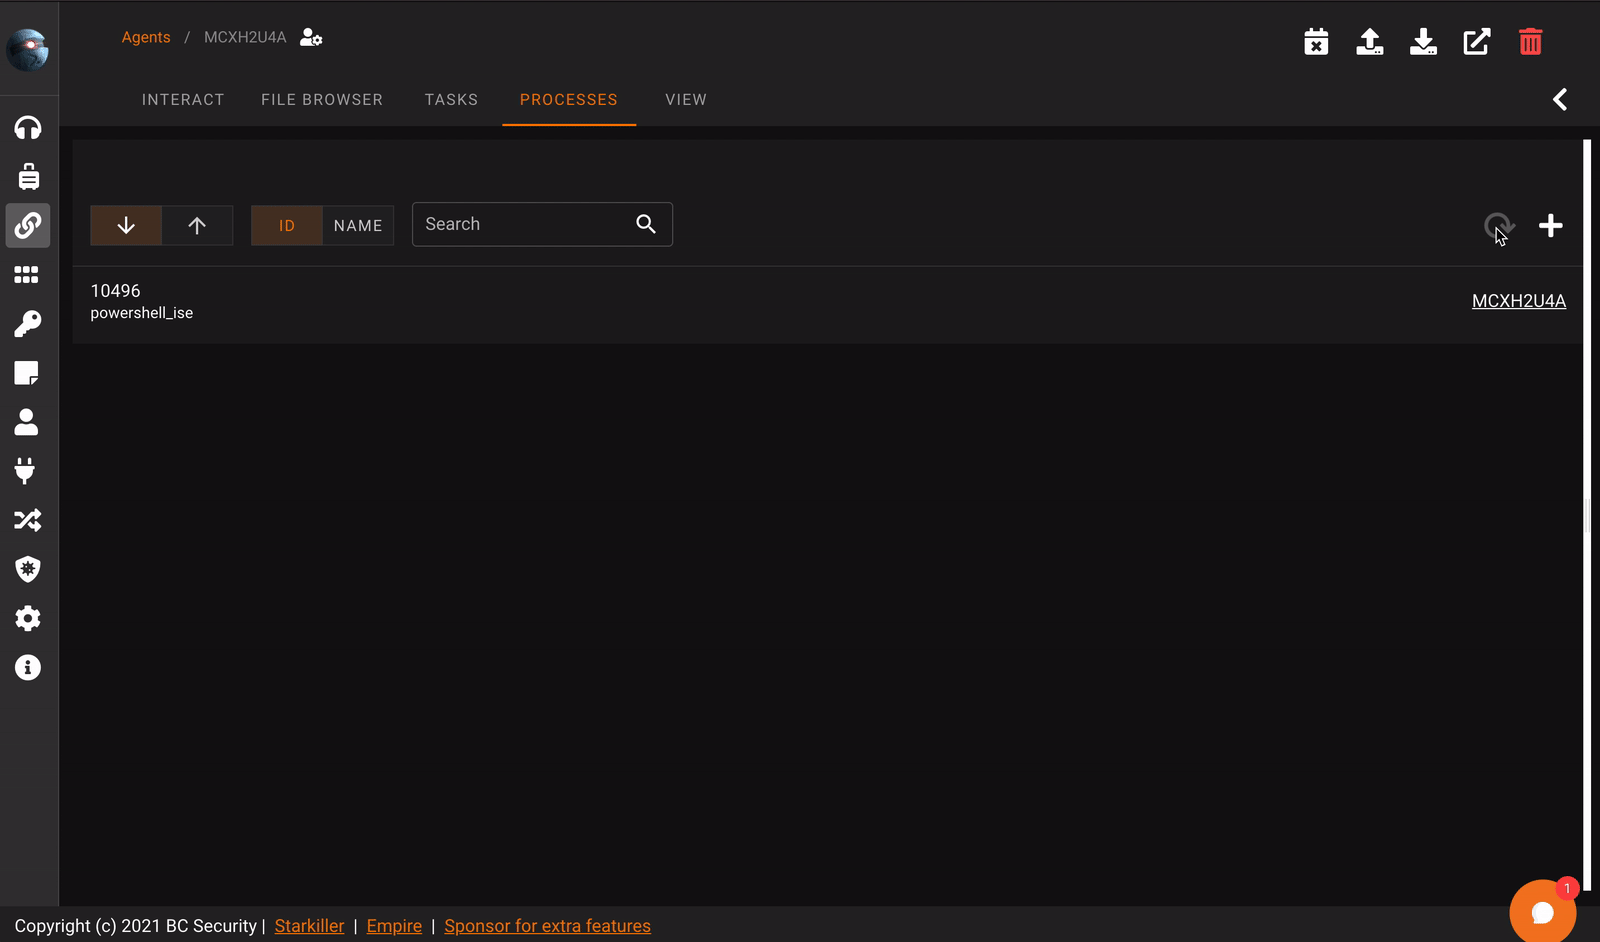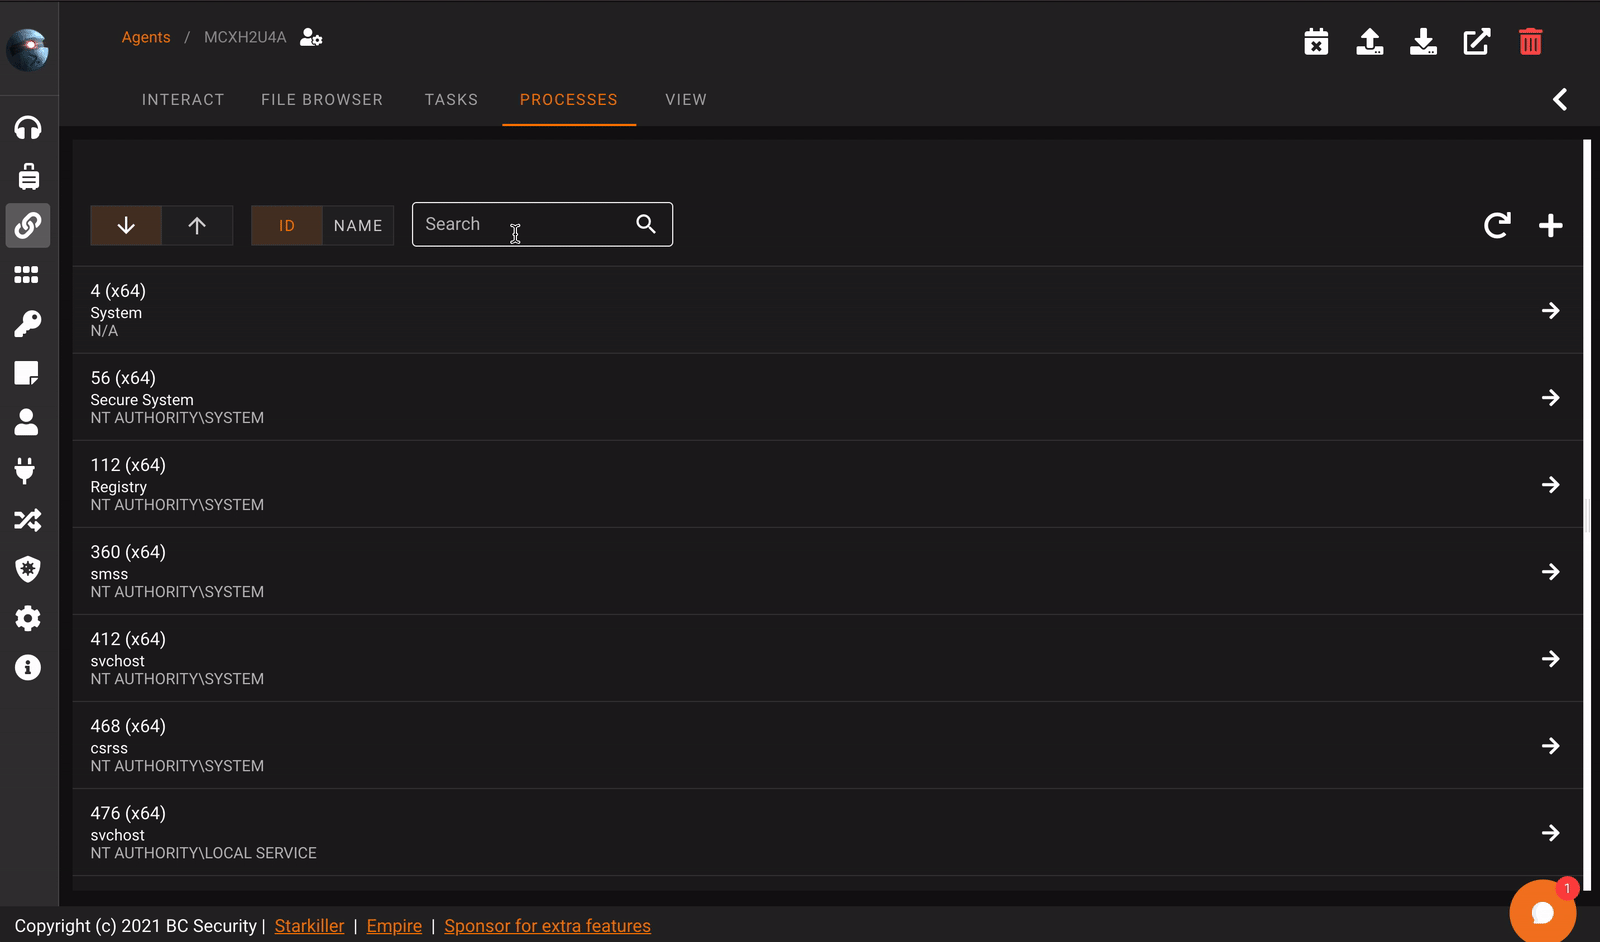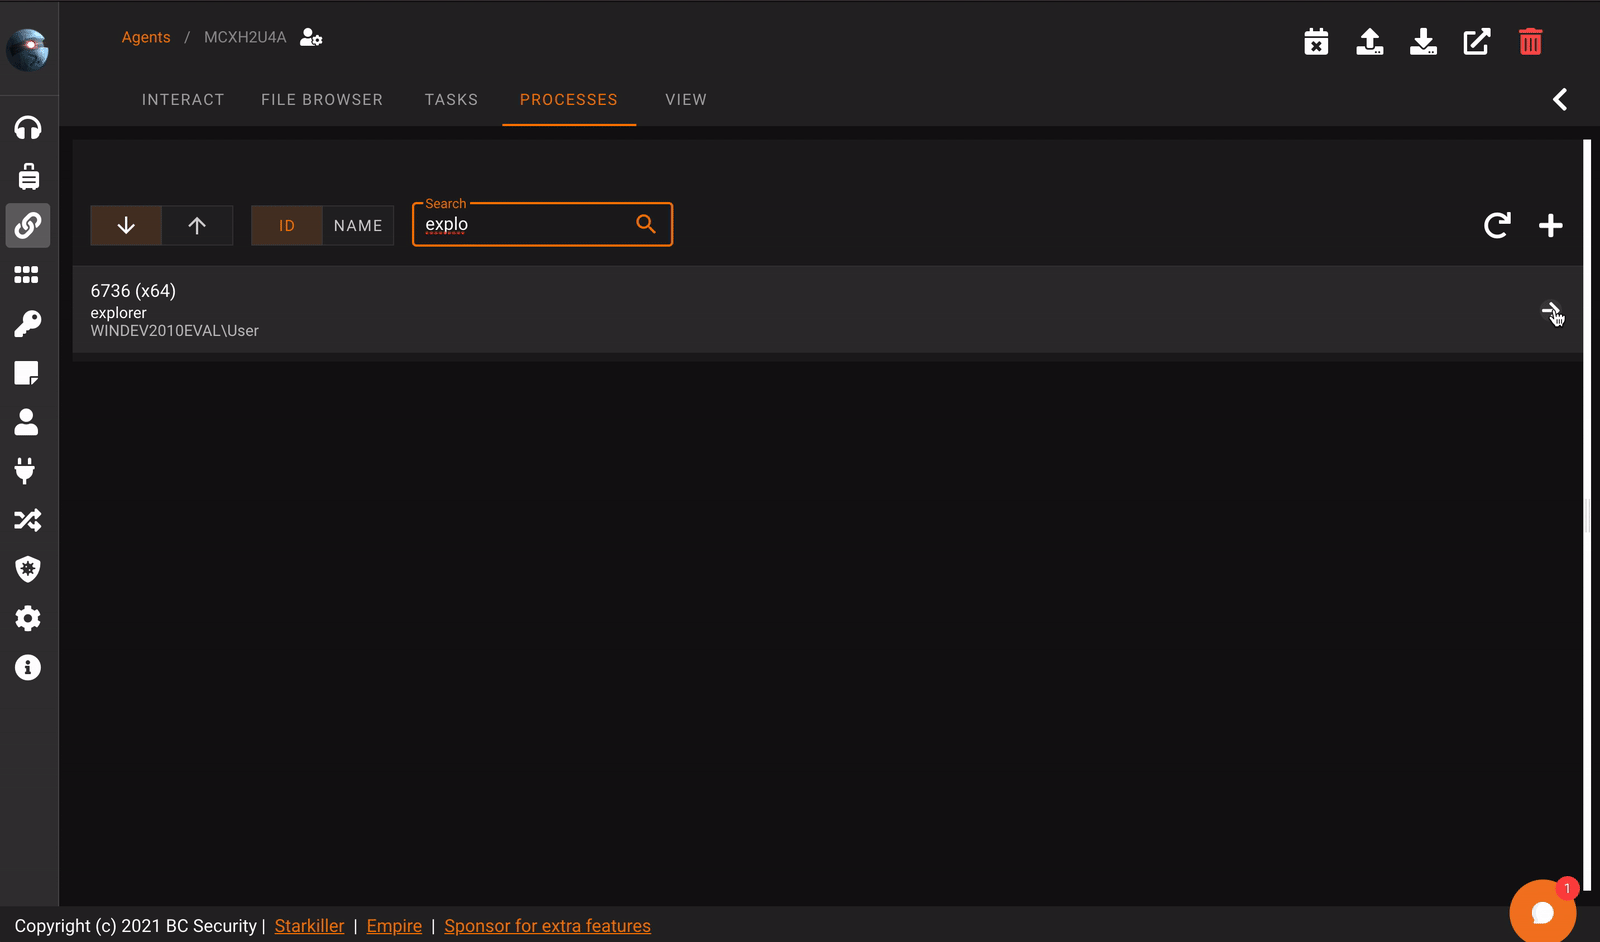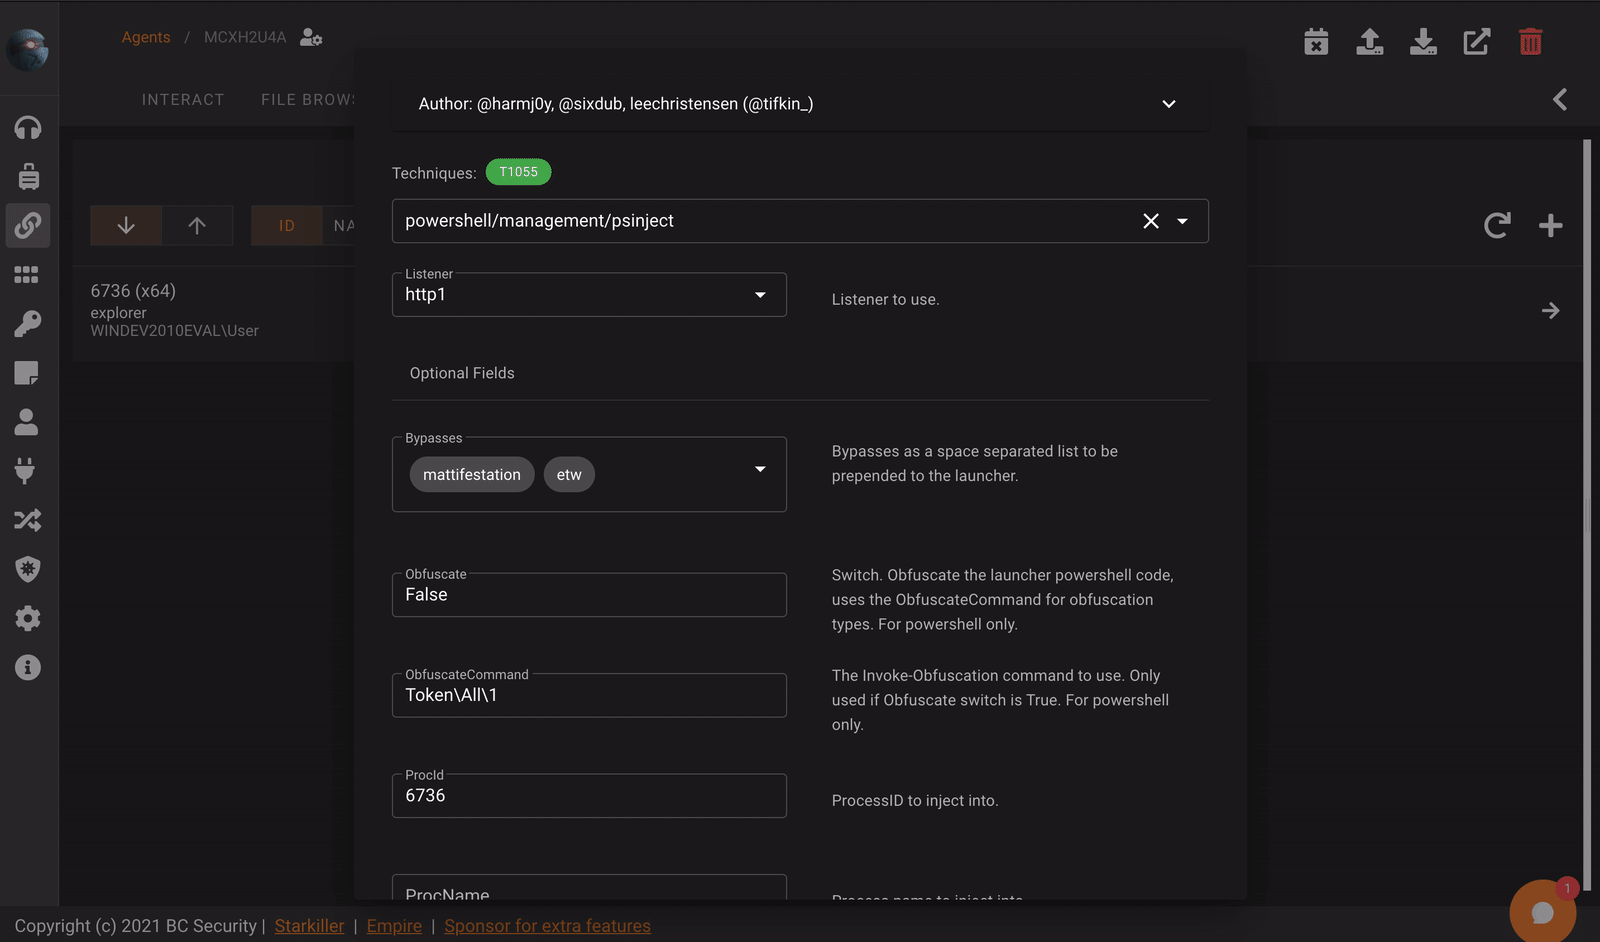
Explorador de procesos

Explora los procesos en ejecución en el host de un agente desde la pestaña Procesos.
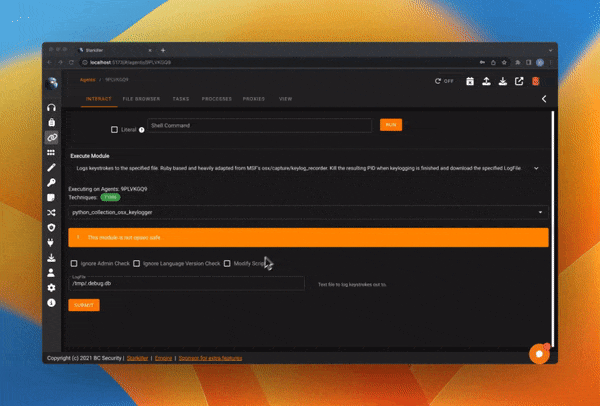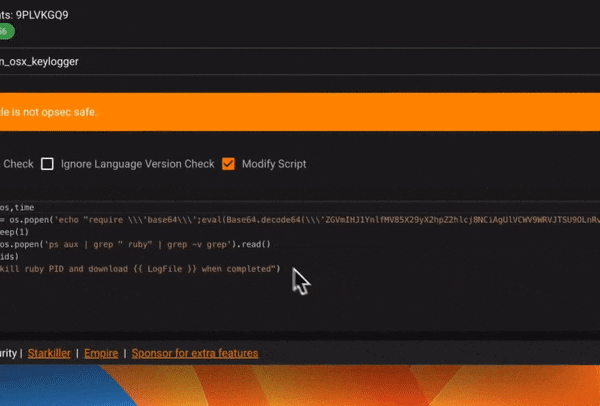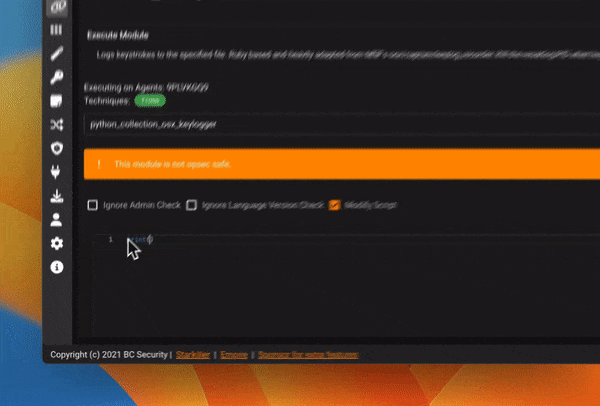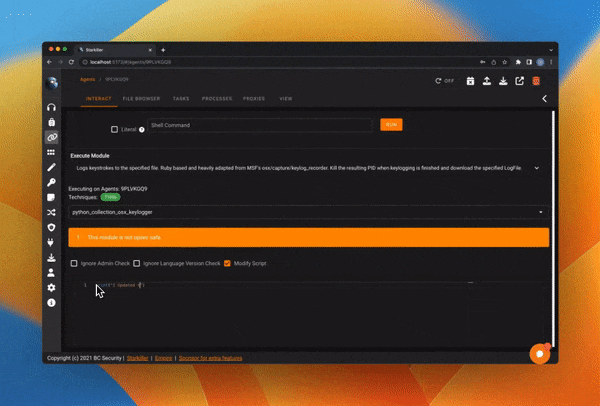
Modificar scripts de módulos

Edita el script de un módulo en un editor dentro del navegador antes de ejecutarlo.
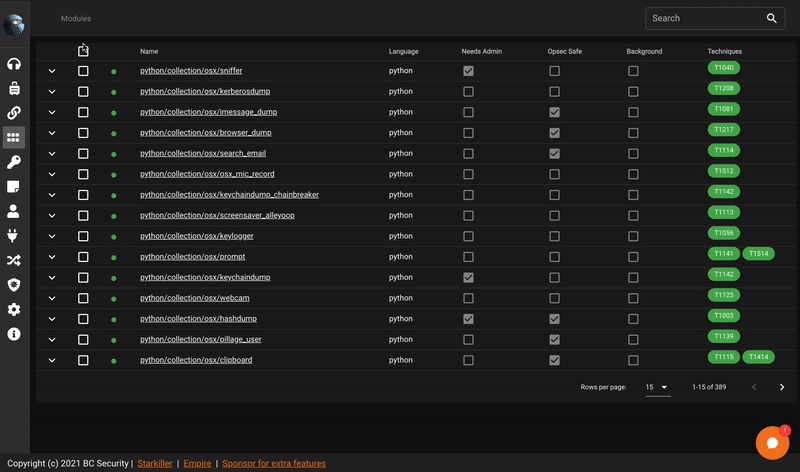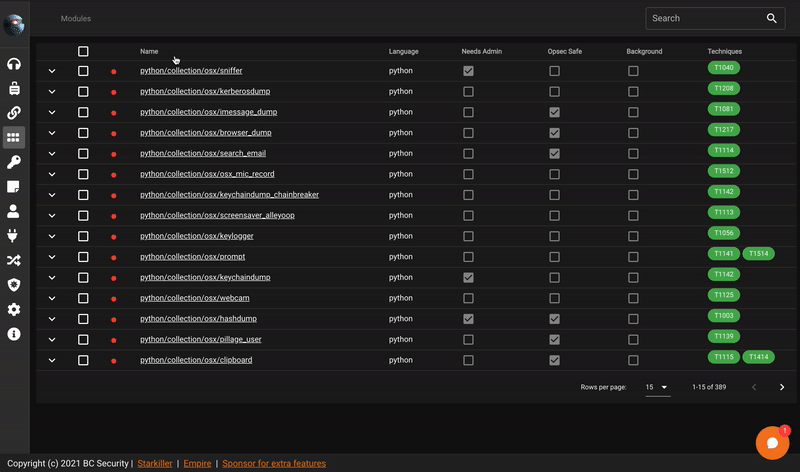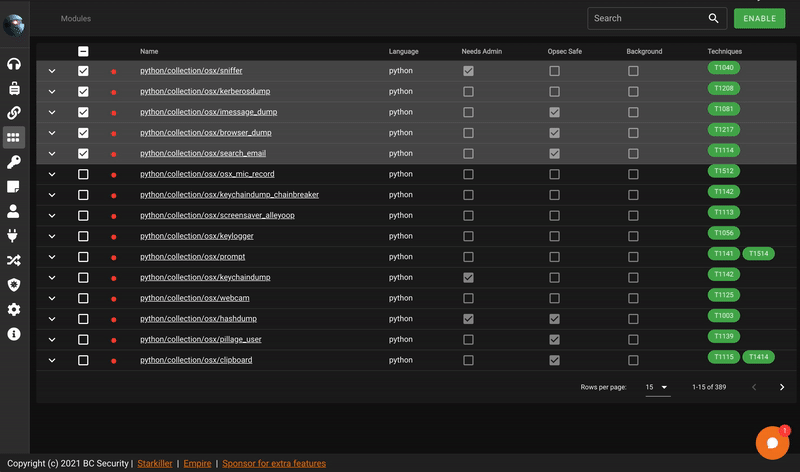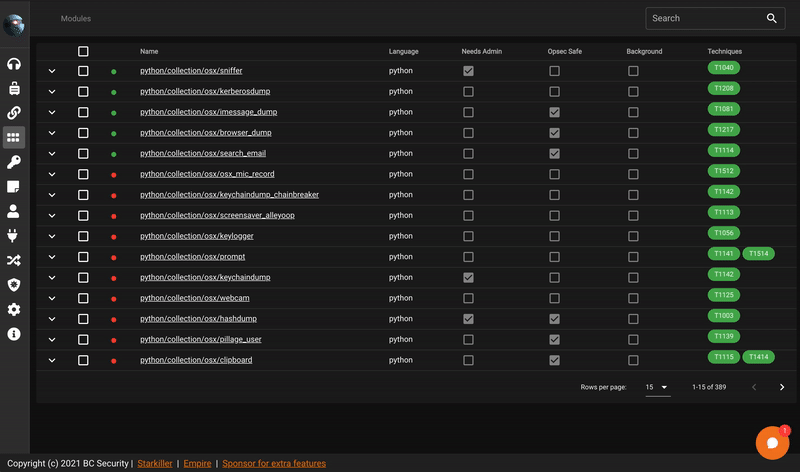
Habilitar/Deshabilitar módulos

Selecciona módulos en bloque y alterna su disponibilidad desde la página de Módulos.
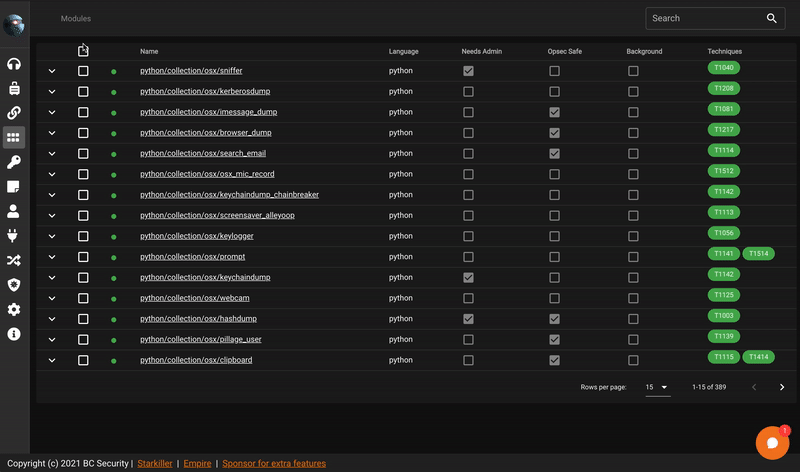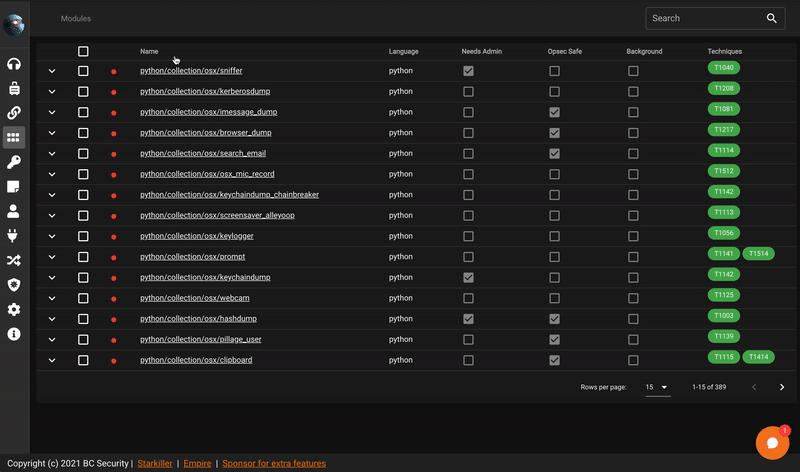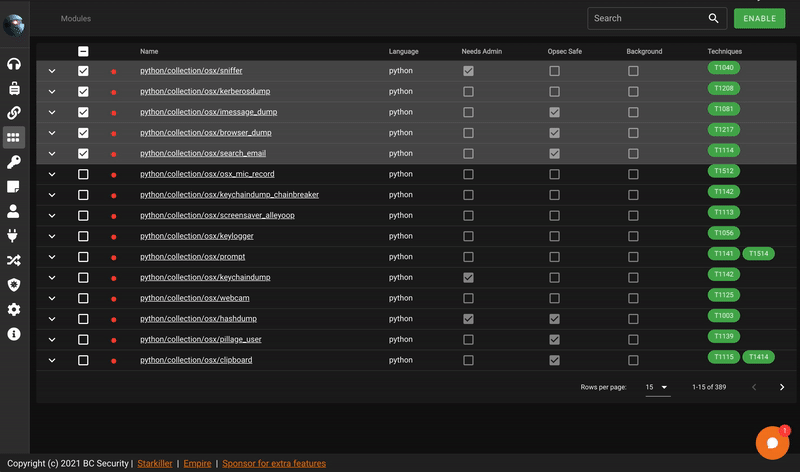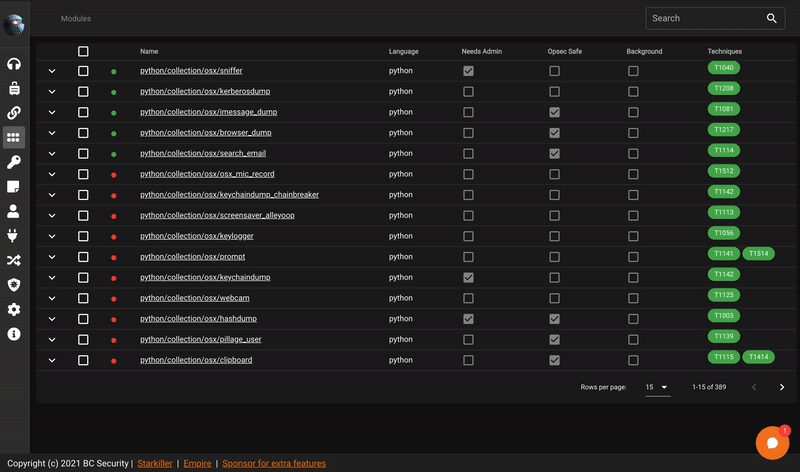
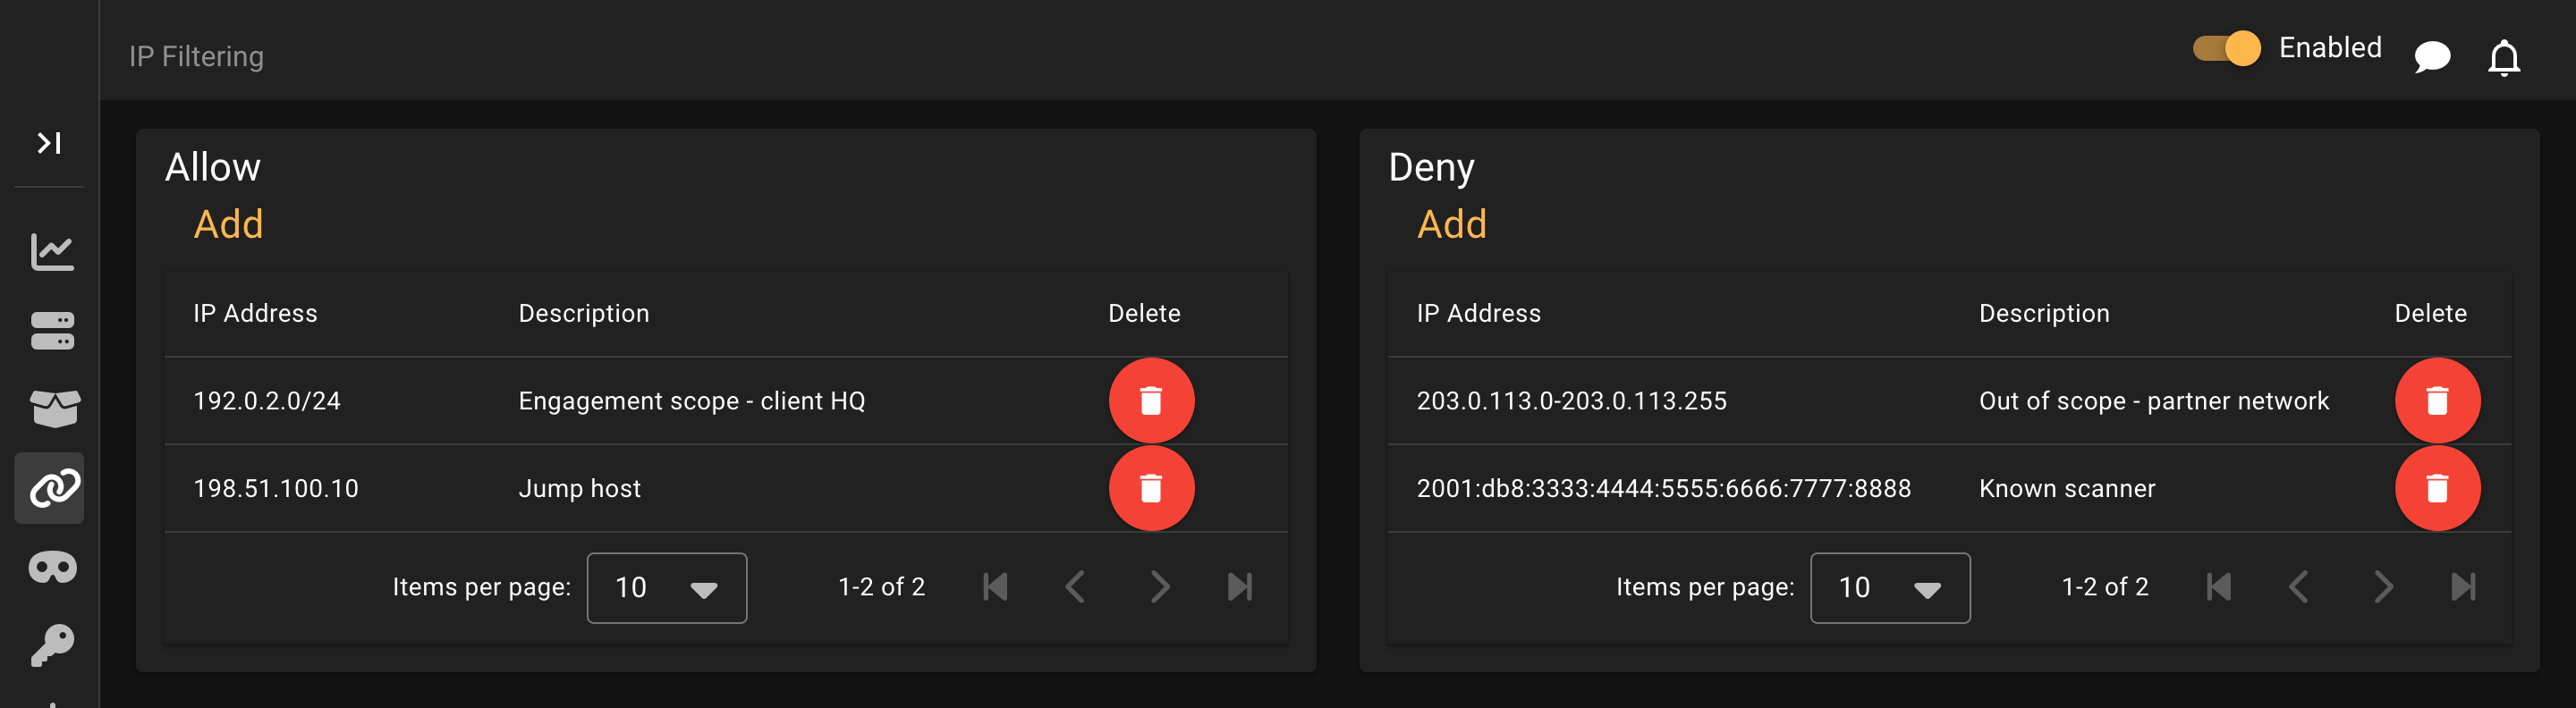
Filtrado de IP

Listas de permitidos y denegados que controlan desde qué direcciones de origen Empire acepta tráfico de agentes.
También hay una colección de plugins de Empire disponibles mediante patrocinio.

Gracias a nuestros patrocinadores, las siguientes funciones que comenzaron como funciones de patrocinio se han movido a las compilaciones públicas y de kali.

  • Explorador de archivos
  • Ventanas emergentes
  • Widget de chat
  • Gestión de bypass
  • Gestión de perfiles malleable
  • Panel de control
  • Vista de gráficos

Compilar y ejecutar desde el código fuente

Requisitos previos:

  • Node.js 22+.
  • pnpm 11+.

La versión exacta de pnpm está fijada mediante el campo packageManager en package.json. Ejecuta corepack enable una vez y Corepack usará automáticamente la versión fijada; de lo contrario, instala pnpm 11+ manualmente.

pnpm install

Compilar y recargar en caliente para desarrollo

pnpm dev

Compilar y minificar para producción

pnpm build

Ejecutar pruebas de extremo a extremo

pnpm test:e2e

Consulta CONTRIBUTING.md para el flujo de trabajo de pruebas.

Registro de cambios

Los cambios detallados de cada versión están documentados en el registro de cambios.

Mantente en contacto

  • Twitter
  • Blog

Licencia

MIT

Copyright (c) 2021 BC Security

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →