
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit

 b3rt1ng/koi
Gestor de shells inversas multisessión con actualización a PTY, módulos de post-explotación, tunelización de capa 3, ofuscación de payloads para…
 cyberuser-hash/cve-2026-44011-craft-rce-poc
Prueba de concepto en Python para CVE-2026-44011 en Craft CMS, que explota la ejecución remota de código autenticada con ejecución de comandos y…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
Generador de artefactos de detección para Citrix NetScaler CVE-2026-88771, que explota una inyección de comandos previa a la autenticación para…
 yuyudhn/blindxss-lite
Un recolector y servidor de payloads ligero para Blind XSS (Cross-Site Scripting) construido con Flask
 portswigger/http-terminator
Pipeline de investigación asistido por IA que extrae técnicas de desincronización HTTP, genera casos de prueba de solicitudes malformadas, los valida…
 abraxas/cve-2026-48356
Proof-of-concept and lab pack for CVE-2026-48356, an unauthenticated unrestricted file upload in Magento Open Source guest-cart REST custom options.
 mrhenrike/embedxpl-forge
Embedded Device Security Assessment Framework — 700 módulos, 350 CVE, 55 proveedores, APT Group Engine. Cubre routers, cámaras IP, ONT GPON, CPE de…
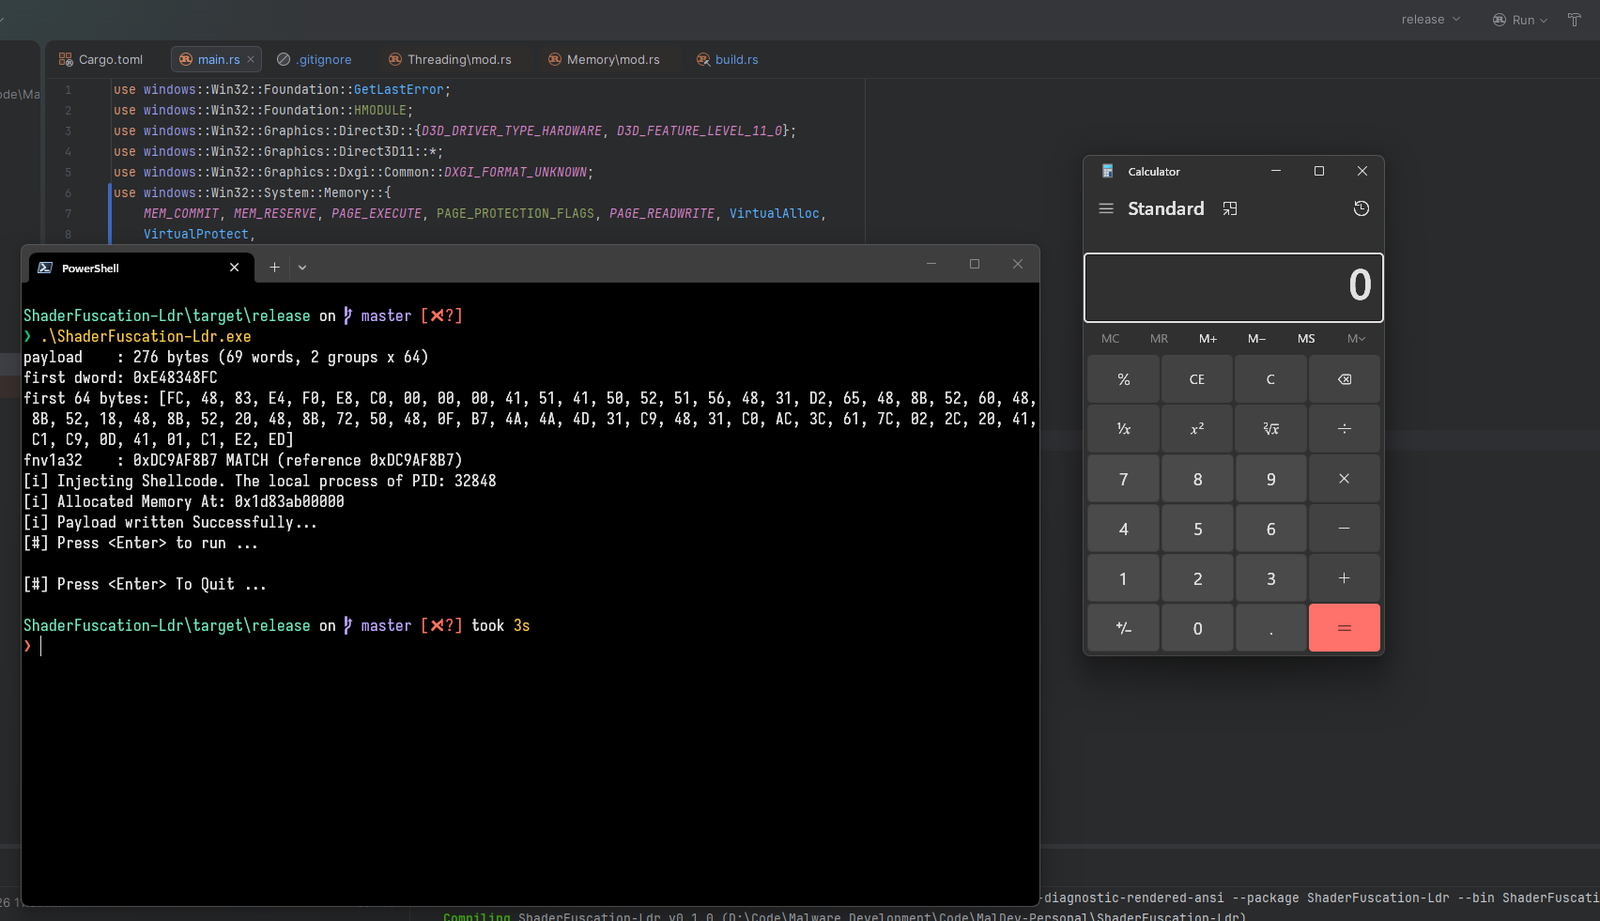 dovelus/polychrome-rs
Un PoC sobre cómo usar un Compute Shader como Payload
 principlebreach/waybend
Banco de trabajo SSRF autoalojado para redirecciones, payloads, callbacks y DNS
 shaheeryasirofficial/smugglemypayload
Genera páginas de contrabando HTML que incrustan y reconstruyen archivos en el lado del cliente mediante JavaScript, con codificación de payload,…
 bardlaudian/cve-2023-49070
PoC en Python para Apache OFBiz CVE-2023-49070: bypass de autenticación en /webtools/control/xmlrpc más cadena de gadgets de ysoserial para lograr…
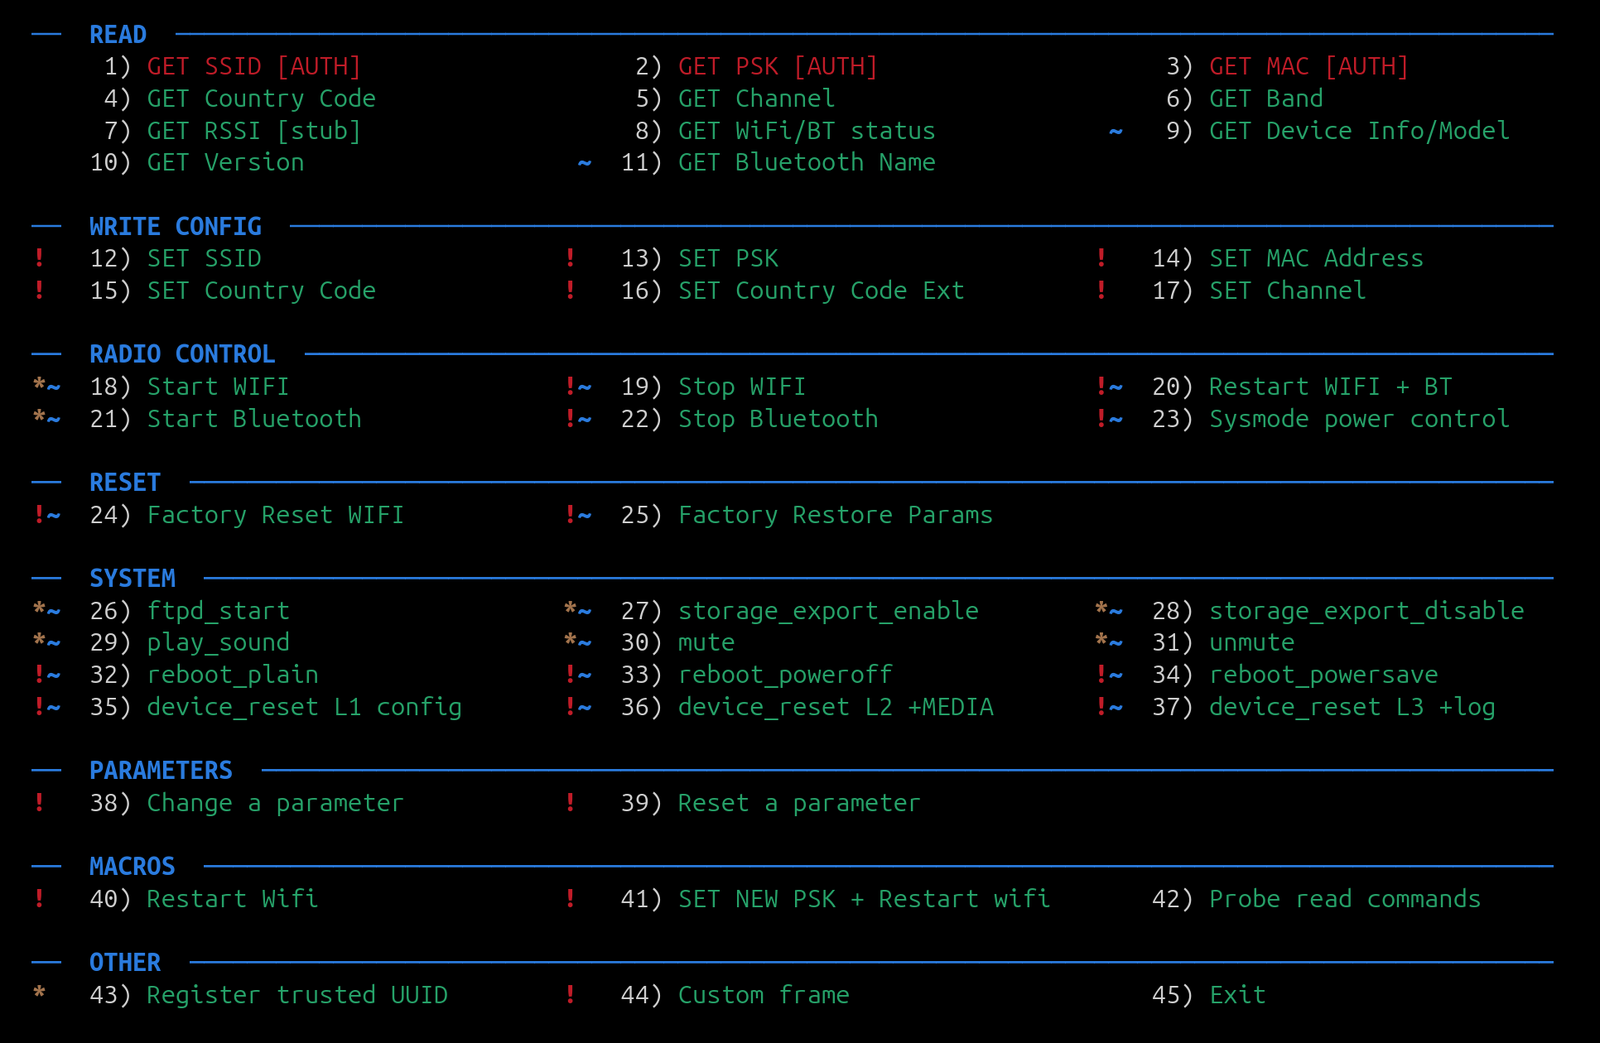 feedbeef/dji_ble_vuln
Inyección de comandos DUML en drones DJI a través de Bluetooth — Prueba de concepto para CVE-2026-78306
 tc4dy/cve-2026-87902-toolkit
Kit de herramientas LFI-to-RCE para WordPress CVE-2026-87902 con una cadena de explotación weaponizada (PEAR RCE, webshell, creación de admin, loot)…
 donofly/cve-2025-22457-vulnserver-lab
Laboratorio práctico que reproduce CVE-2025-22457: configura contenedores Docker de atacante/víctima, encuentra direcciones de pila con GDB y entrega…
 kabiri-labs/rcekit
Kit de herramientas de detección y confirmación de RCE que prueba URLs o solicitudes HTTP capturadas en busca de inyección de comandos, SSTI, rutas…
 wh02m1/cve-2026-78306
Proof-of-concept exploiting DJI drone Bluetooth DUML command injection, sending unauthenticated commands to read credentials, alter Wi-Fi config, and…
 jonaschen0103/cve-2026-33439-poc
PoC en Python que explota CVE-2026-33439, un RCE pre-auth en OpenAM mediante deserialización Java del parámetro jato.clientSession, con modos de…
 bytejmp/ms09-050
Exploit en Python para MS09-050 (CVE-2009-3103), desbordamiento de búfer en srv2.sys de SMBv2, con escáner de vulnerabilidades, autodetección de…








