
 #1
Herramientas de cracking de contraseñas, fuerza bruta, wordlists y prueba de credenciales.
Recomendado por Kitploit
 affolter-engineering/mqattack
CLI en Rust para pruebas de penetración MQTT: suscripción/publicación, fingerprinting de brokers, sondeo de ACL, enumeración de topics, fuerza bruta…

 roccoammon/active-directory-health-check
Herramienta GUI de PowerShell que ejecuta 54 comprobaciones de seguridad y buenas prácticas contra Active Directory, señalando Kerberoasting, DCSync,…
 tegal1337/pocketpentester
Kit de herramientas de seguridad ofensiva para Android con enfoque offline-first, que incluye 21 módulos para reconocimiento, escaneo de puertos,…
 affolter-engineering/ldapin
Herramienta CLI para realizar tareas básicas de LDAP para evaluaciones de seguridad
 abraxas/vaultwarden-ip-header-spoof
Vaultwarden 1.37.3 con X-Real-IP predeterminado trusted-local omite los límites de intentos de inicio de sesión en Docker NAT
 karmanya03/overthrone
Framework de explotación de Active Directory totalmente en Rust: enumeración LDAP/SMB/Kerberos, búsqueda de rutas en grafos de ataque, Kerberoasting,…
 grayddq/eburst
Este script proporciona principalmente funcionalidad de fuerza bruta de cuentas para servidores de correo Exchange, integrando los métodos de fuerza…
 elnerd/get-netntlm
Módulo de Powershell para obtener el hash NetNTLMv2 del usuario actual
 xpn/randomtsscripts
Colección de scripts de compromiso RedTeam que incluyen comprobaciones de credenciales predeterminadas Pre2K mediante TGS, descifrado de contraseñas…
 j-baines/even-you-brutus
Fuerza bruta de diccionario de la interfaz web de Mikrotik RouterOS 6.x
 ajnik/joomla-bruteforce
Script de Python que fuerza bruta las credenciales de inicio de sesión del administrador de Joomla utilizando listas de palabras, con opciones de…
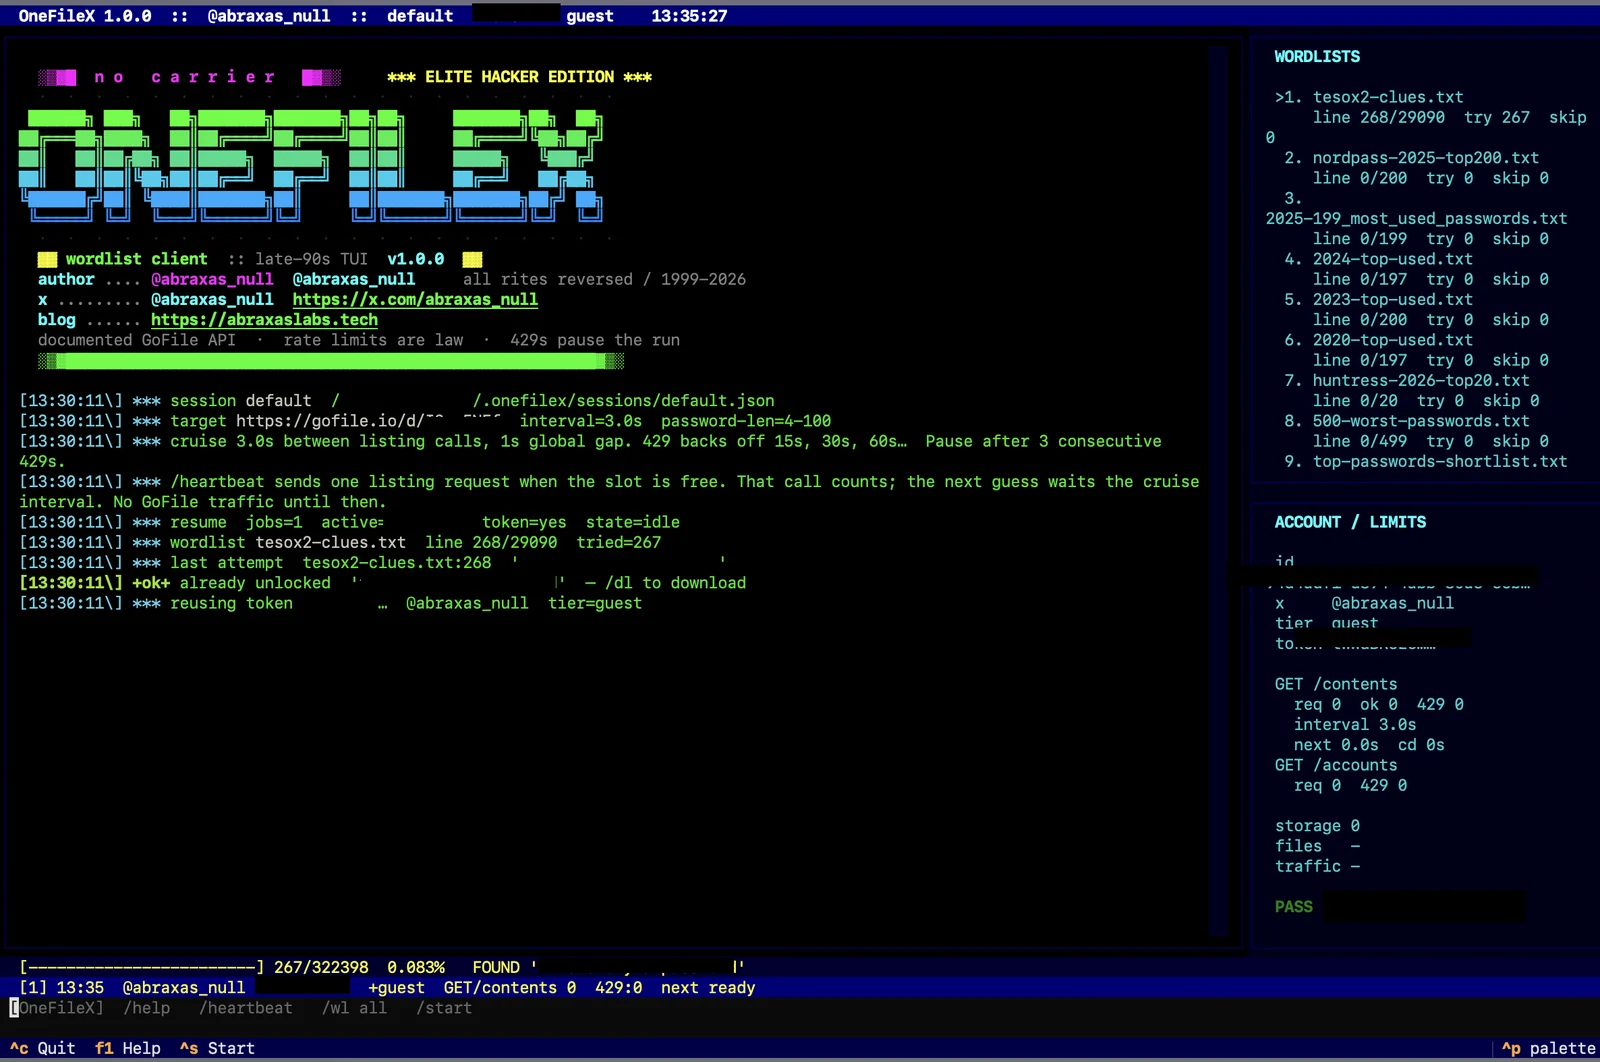 abraxas/gofilex
Fuerza bruta de listas de palabras para contraseñas de descarga de GoFile (gofile.io)
 lxdwnpiper/cve-2026-48611-phpbb
Prueba de concepto en Python que elude la autenticación en phpBB 3.3.16 y versiones anteriores mediante la falsificación de cookies de sesión para…
 golem445/corporate_masks
Máscaras de Hashcat de 8-14 caracteres basadas en el análisis de 3,2 millones de hashes NTLM crackeados durante pentesting
 nxploited/cve-2026-96451
Vulnerabilidad de escalada de privilegios en el plugin Ultimate Member de WordPress <= 2.13.1
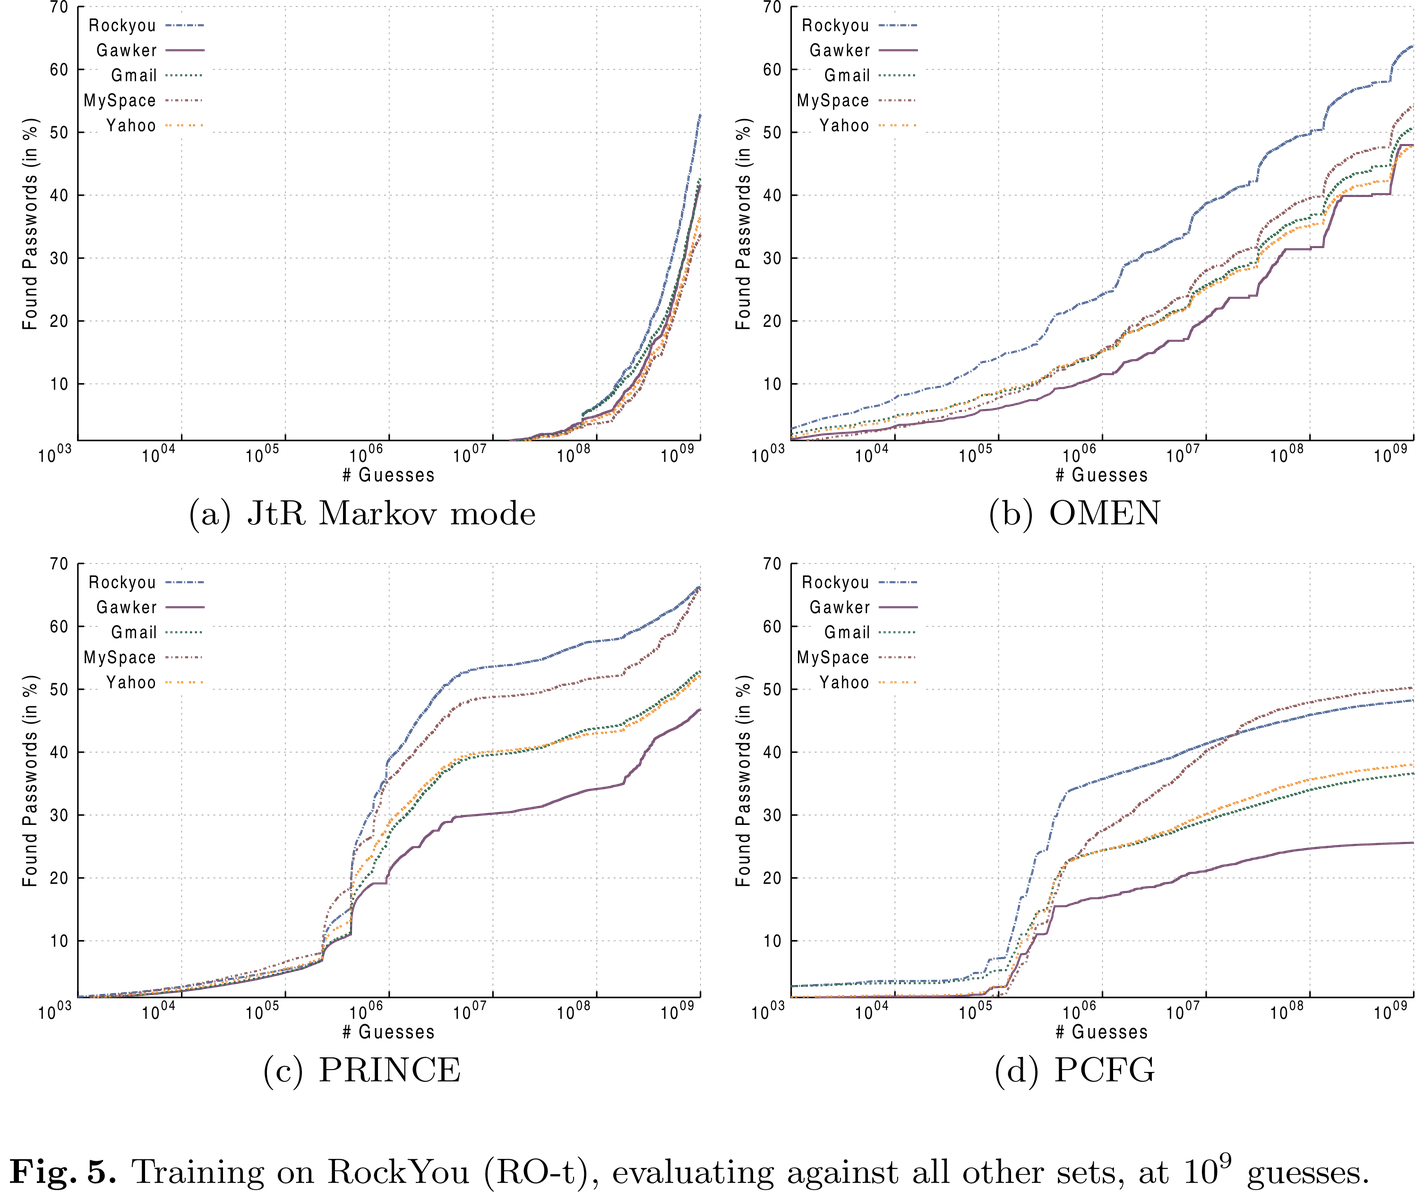 rub-syssec/omen
Generador de contraseñas basado en modelos de Markov en C que enumera candidatos por probabilidad, generando primero las contraseñas más probables…
 adityatelange/evil-winrm-py
Ejecuta comandos de forma interactiva en máquinas Windows remotas utilizando el protocolo WinRM (simplemente más rápido)
 langz337/cve-2026-14281
Escáner masivo y exploit de objetivo único para CVE-2026-14281, una escalada de privilegios no autenticada en el plugin WordPress Automation Web…








