
 #1
Papers de seguridad, proyectos de investigación, referencias técnicas y material reproducible para análisis defensivo o autorizado.
Recomendado por Kitploit
 eynaexp/copy-fail-cve-2026-31431-modernized
Prueba de concepto del exploit para CVE-2026-31431, modernizado a partir del exploit original Copy Fail PE. Demuestra la vulnerabilidad con fines…
 squeeze440/linux-entra-sso-poc
PoC — error de validación de origen que permite la exfiltración de la cookie SSO PRT de Entra ID en linux-entra-sso (GHSA-g9vc-5j77-f2cm,…
 squeeze440/code-graph-rag-poc
PoC — seguimiento de enlaces simbólicos para lectura/escritura arbitraria de archivos fuera de la raíz del proyecto en code-graph-rag…
 oscerd/cve-2026-63621
Reproductores de prueba de concepto para la inyección de encabezados CloudEvent estructurados en Apache Camel camel-knative (CVE-2026-63621), que…
 vinukalana/dirtypipe-cve-2022-0847
Este repositorio está desarrollado para analizar y comprender el exploit DirtyPipe CVE-2022-0847
 mrk336/breaking-the-update-chain-inside-cve-2025-59287-and-the-wsus-rce-threat
Análisis técnico y exploit de prueba de concepto para CVE-2025-59287, una RCE crítica en Windows Server Update Services mediante deserialización…
 01luyicheng/cve-2026-99999-exploit
PoC funcional de CVE-2026-99999 — escape real de VM para el fallo csum_start del kernel de Linux (CVSS 9.3). Fuga de heap de Guest a Host. Véase…
 bombobombone/cve-2026-73312
Prueba de concepto y documento técnico para CVE-2026-73312, una vulnerabilidad de reutilización de tokens de actualización OAuth2 en XenForo anterior…
 oscerd/cve-2026-71300
Reproductor de prueba de concepto para la inyección de cabecera de despacho de camel-atmosphere-websocket de Apache Camel (CVE-2026-71300), que…
 oscerd/cve-2026-46590
Reproductor para CVE-2026-46590: deserialización no segura del ciclo de vida de claves de Apache Camel camel-pqc (migración heredada de archivos .key…
 romain-deperne/cve-2026-34975
Prueba de concepto y análisis técnico de la inyección de encabezados de correo CRLF en la construcción MIME sin procesar de Plunk, demostrando la…
 amnsecurity/litellm-command-injection-security-assessment
Informe profesional de evaluación de vulnerabilidad para el riesgo de inyección de comandos en LiteLLM, que incluye resumen ejecutivo, impacto…
 itssixtyn3in/cve-2023-42222
Exploit de prueba de concepto para CVE-2023-42222 en WebCatalog, que demuestra la ejecución arbitraria de URL a través de shell.openExternal de…
 vudangducminh/cve-2022-0847
Prueba de concepto de exploit para CVE-2022-0847 (Dirty Pipe), una condición de carrera del kernel de Linux que permite escrituras sin privilegios en…
 squeeze440/terrapod-poc
PoC — falta de autorización en el almacén de anclas de confianza GPG de toda la plataforma en Terrapod (GHSA-6qrc-597p-mrp9, CVE-2026-87006, CVSS…
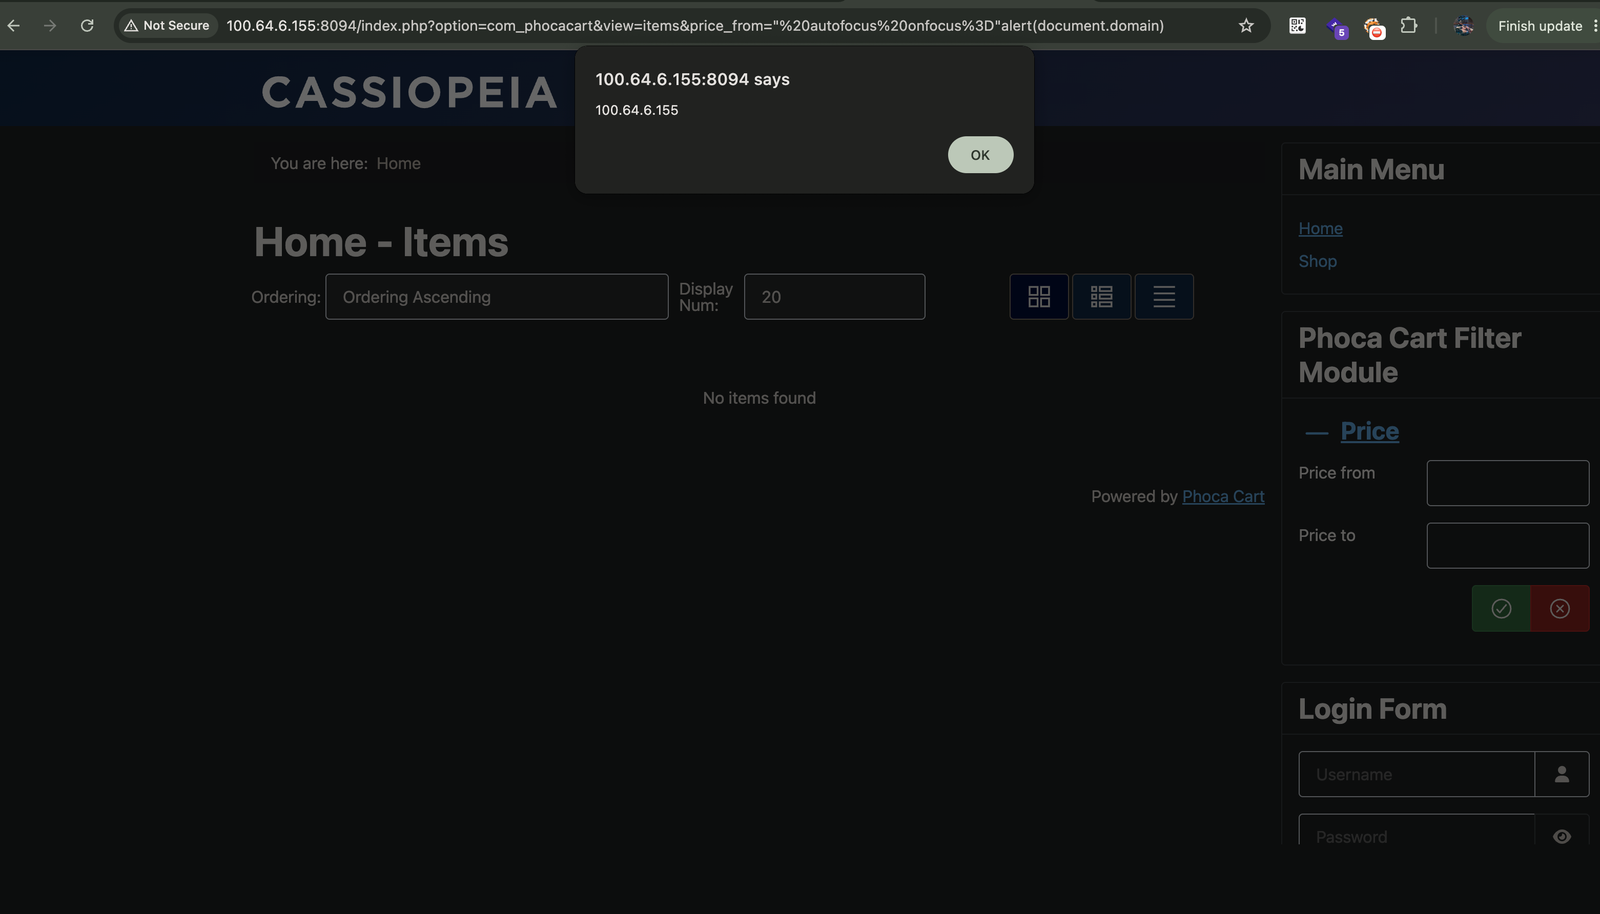 toanln-cov/cve-2026-76565
XSS Reflejado a través de los parámetros de filtro price_from y price_to en PhocaCart
 oscerd/cve-2026-46584
Reproductor para CVE-2026-46584: Inyección de encabezados mail.smtp.* en Apache Camel camel-mail que permite el robo de credenciales a través de…
 atsukisato/pgm-attack
Código de investigación para ataques de envenenamiento sobre el PGM-index, que demuestra cómo elaborar datos adversariales para degradar el…








