
 #1
Papers de seguridad, proyectos de investigación, referencias técnicas y material reproducible para análisis defensivo o autorizado.
Recomendado por Kitploit

 oscerd/cve-2026-28672
Reproductor de prueba de concepto para la inyección de comandos del sistema operativo en UnixUserGroupBuilder de Apache Ranger (CVE-2026-28672), que…
 minanagehsalalma/zte-smartlife-app-pwned
Hallazgos de seguridad en ZTE SmartLife que permiten la toma de control de cuentas: más de 100K descargas en Google Play y CVE-2026-86552 hasta…
 theopaid/cve-2026-66752-http-request-smuggling-via-unparsed-transfer-encoding-values-tiny_http-
Aviso de Seguridad: Contrabando de Peticiones HTTP mediante Valores Transfer-Encoding no Analizados (tiny_http)
 hibanitt/cve-2024-38063
Análisis técnico en profundidad y prueba de concepto para CVE-2024-38063, una RCE crítica del kernel IPv6 de Windows. Incluye desglose de la causa…
 oscerd/cve-2026-59230
Pruebas de concepto que reproducen la vulnerabilidad de inyección de cabeceras MimeMultipart en Apache Camel camel-mail (CVE-2026-59230), demostrando…
 dingo97/cve-2026-20516
Write-up y prueba de concepto ADB para CVE-2026-20516, una vulnerabilidad de confused deputy en MediaTek Android TV MiracastService que permite…
 oscerd/cve-2026-60093
Reproductores de prueba de concepto para la vulnerabilidad de path traversal en Apache Camel (CVE-2026-60093) en camel-azure-storage-datalake, que…
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
Investigación del exploit CVE-2017-8890 y viaje de desbloqueo del bootloader del Huawei P10 VTR-L29C432B151
 ak777177/dirty-frag-analysis
Dirty Frag (CVE-2026-43284/43500) - Análisis técnico profundo de LPE en el kernel de Linux por Bomb
 theopaid/cve-2026-66730-infinite-loop-dos-in-facil.io-mime-parser
Aviso de seguridad: Bucle infinito DoS en el analizador MIME de facil.io (límite parcial)
 harshrajsinghania/cve-2026-86547-mrubyc-op-enter
Prueba de concepto independiente para CVE-2026-86547, una desreferencia de puntero NULL en mrubyc op_enter() hasta la versión 4.0.0.
 brunoteixeira1996/cve-2023-36250
Prueba de concepto para la inyección CSV en GNOME Time Tracker 3.0.2, que demuestra la ejecución arbitraria de código mediante archivos .tsv…
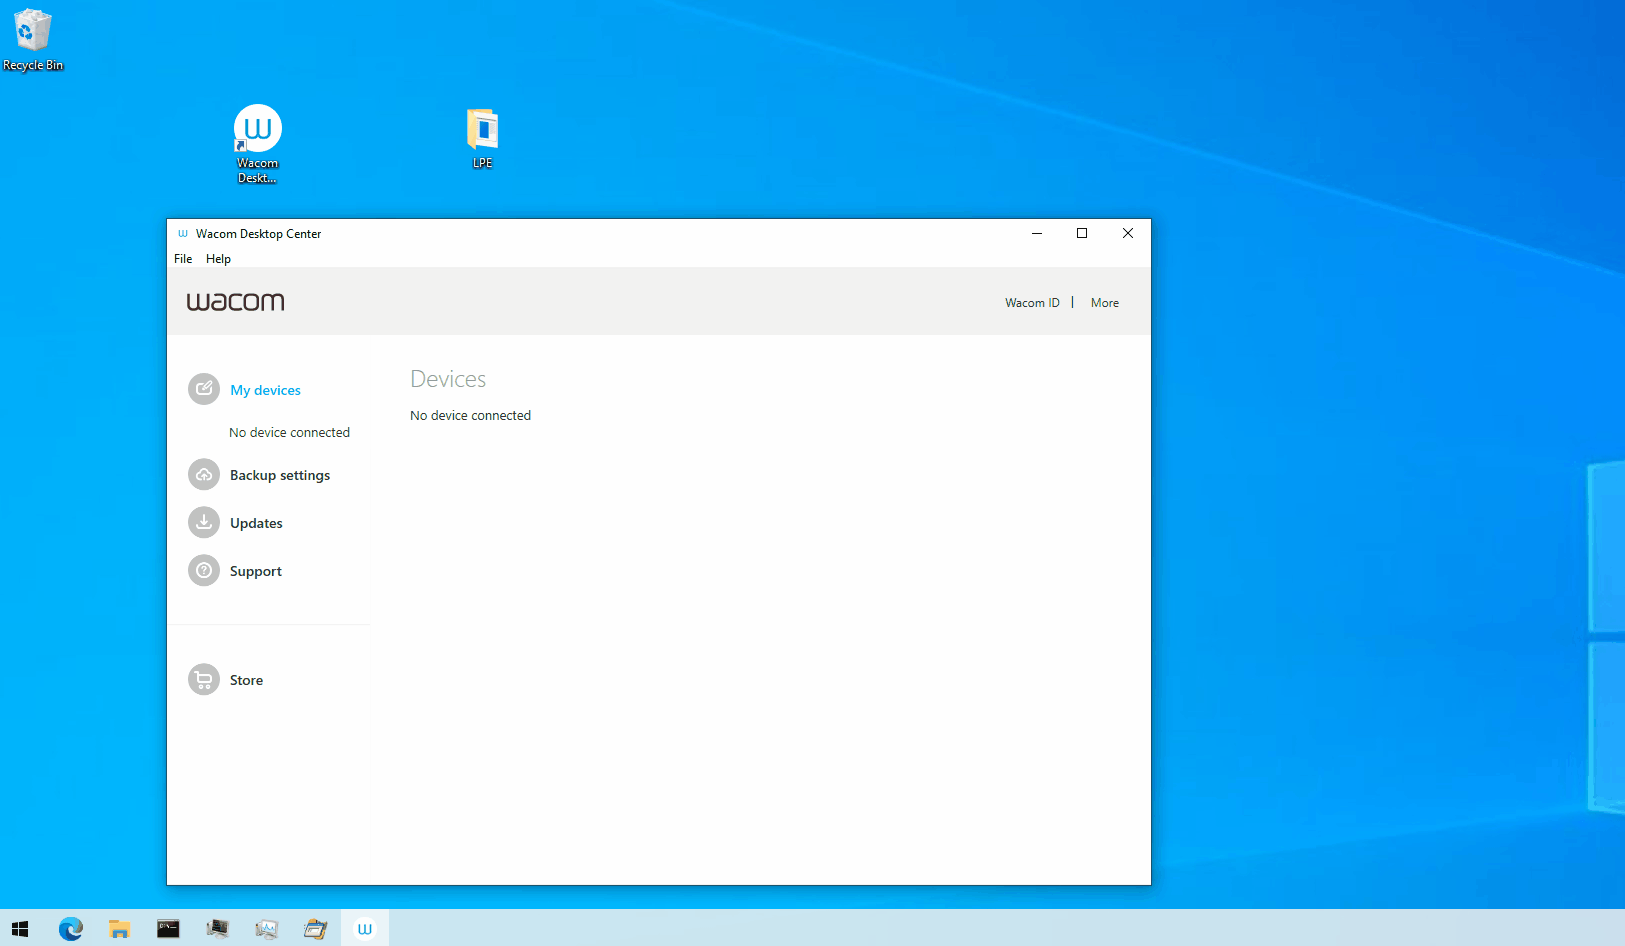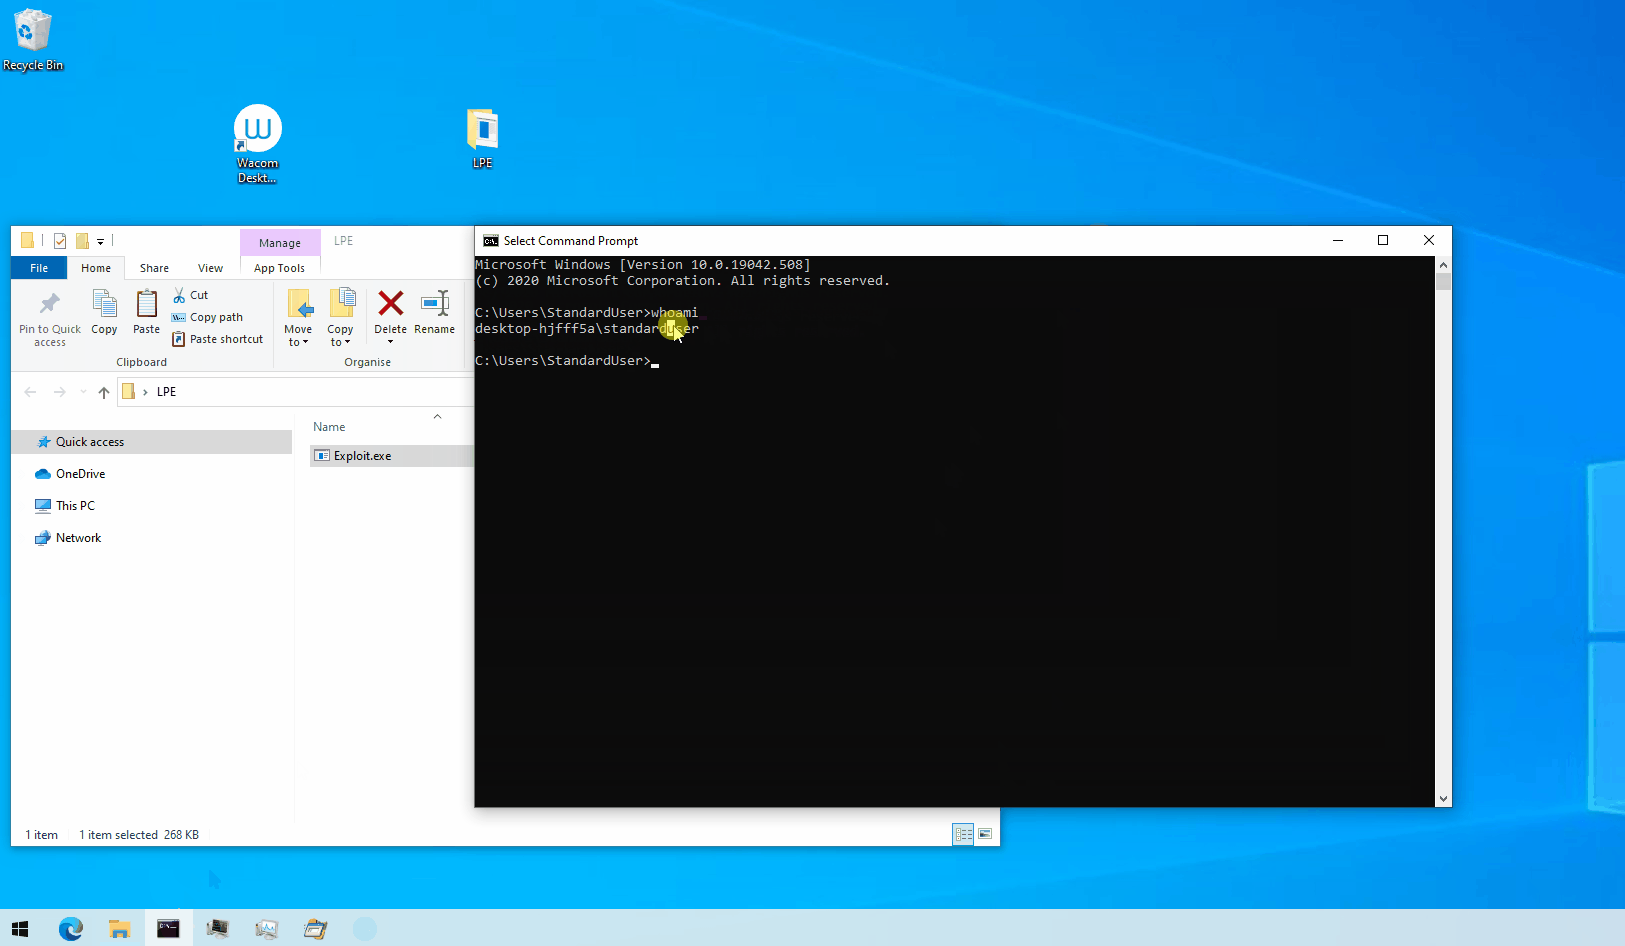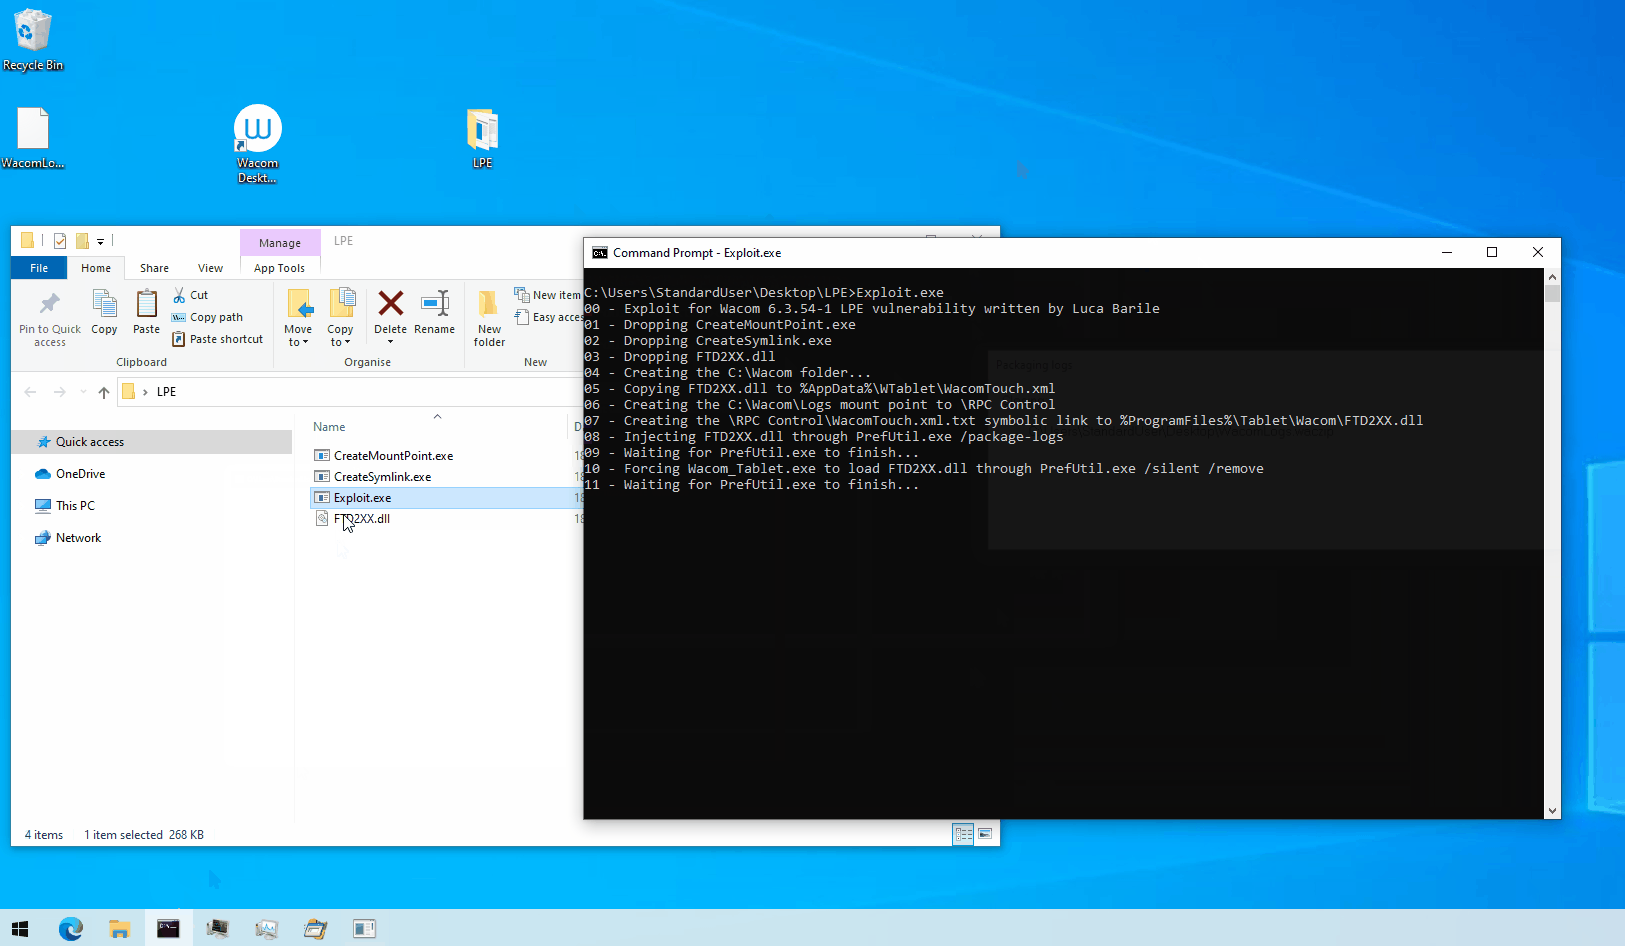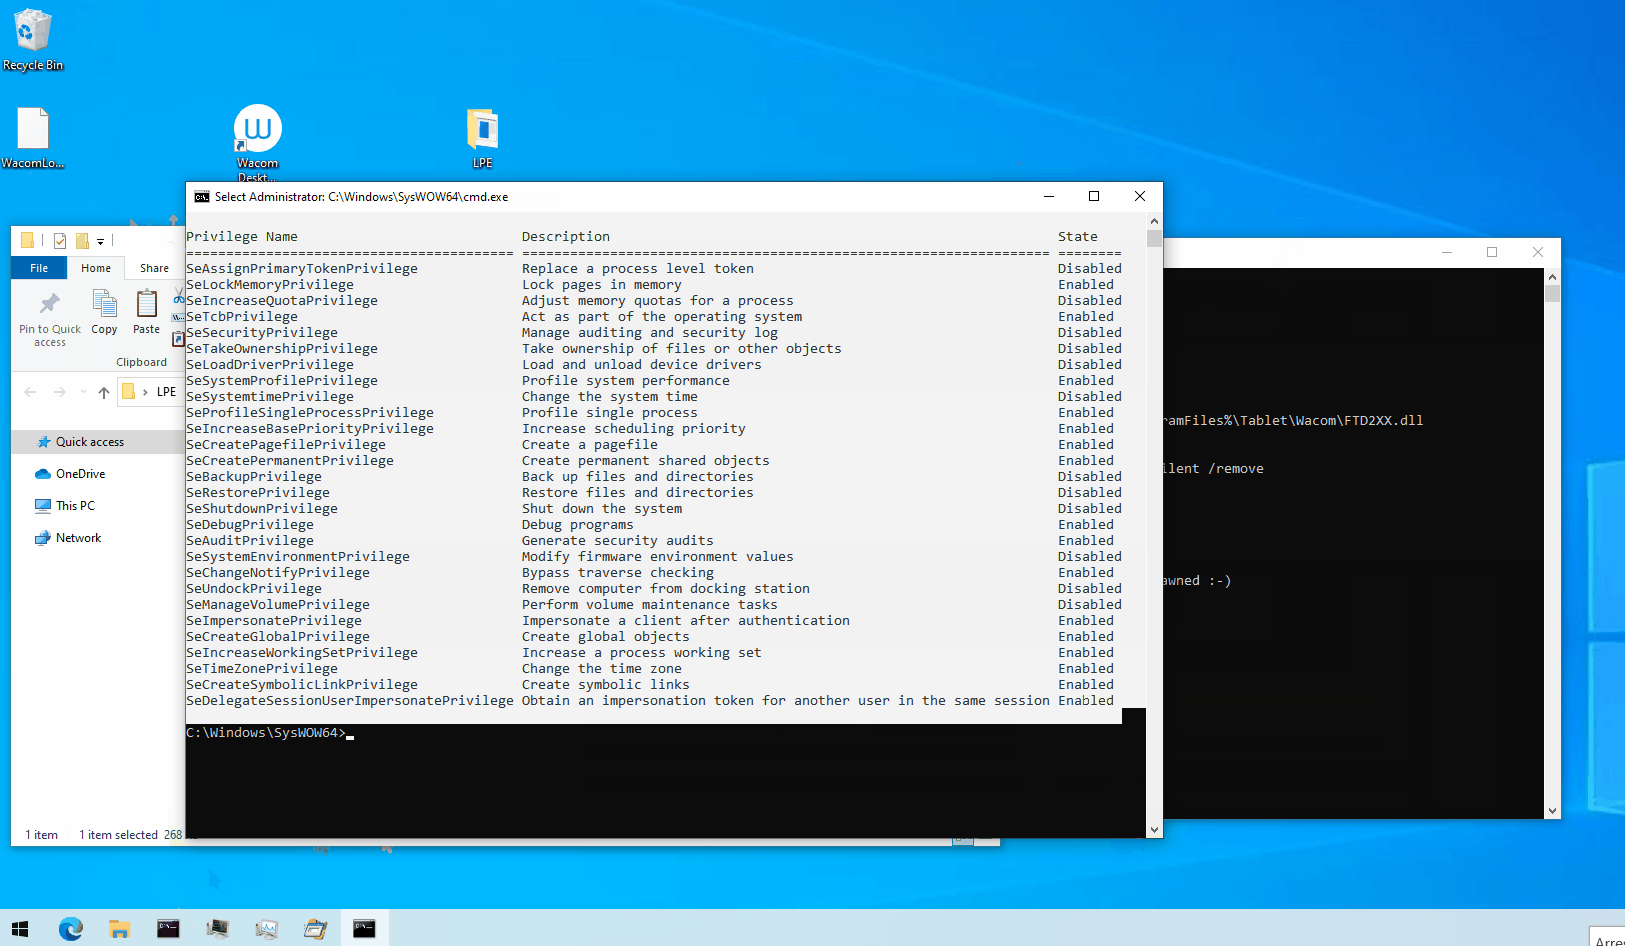 lucabarile/zdi-can-16857
Exploit e informe para CVE-2023-32163
 velessecurity/cve-2021-1675-printnightmare-analysis
Informe técnico y análisis de PrintNightmare (CVE-2021-1675 / CVE-2021-34527), que cubre la explotación de RCE/LPE, la detección mediante registros…
 itres-labs/cve-2023-3350
Exploit para la vulnerabilidad de fallo criptográfico en IBERMATICA RPS [CVE-2023-3350]
 l0lsec/cve-2021-3262
CVE-2021-3262 - Inyección SQL ciega en el parámetro editOEN de TripSpark VEO Transportation / NovusEDU. Sin autenticación, expuesto a internet.…
 skoveit/cve-2026-34200
Prueba de concepto que demuestra la toma de control entre orígenes no autenticada del servidor Nhost MCP, permitiendo la exfiltración de bases de…
 k0nnect/cve-2026-21440-writeup-poc
poc y writeup para cve-2026-21440: una vulnerabilidad crítica de path traversal en @adonisjs/bodyparser que permite la escritura arbitraria de…








